
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 assetnote/hopgoblin
عدة اختراق Adobe Experience Manager (AEM)
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j RCE بسبب إلغاء التسلسل غير الآمن
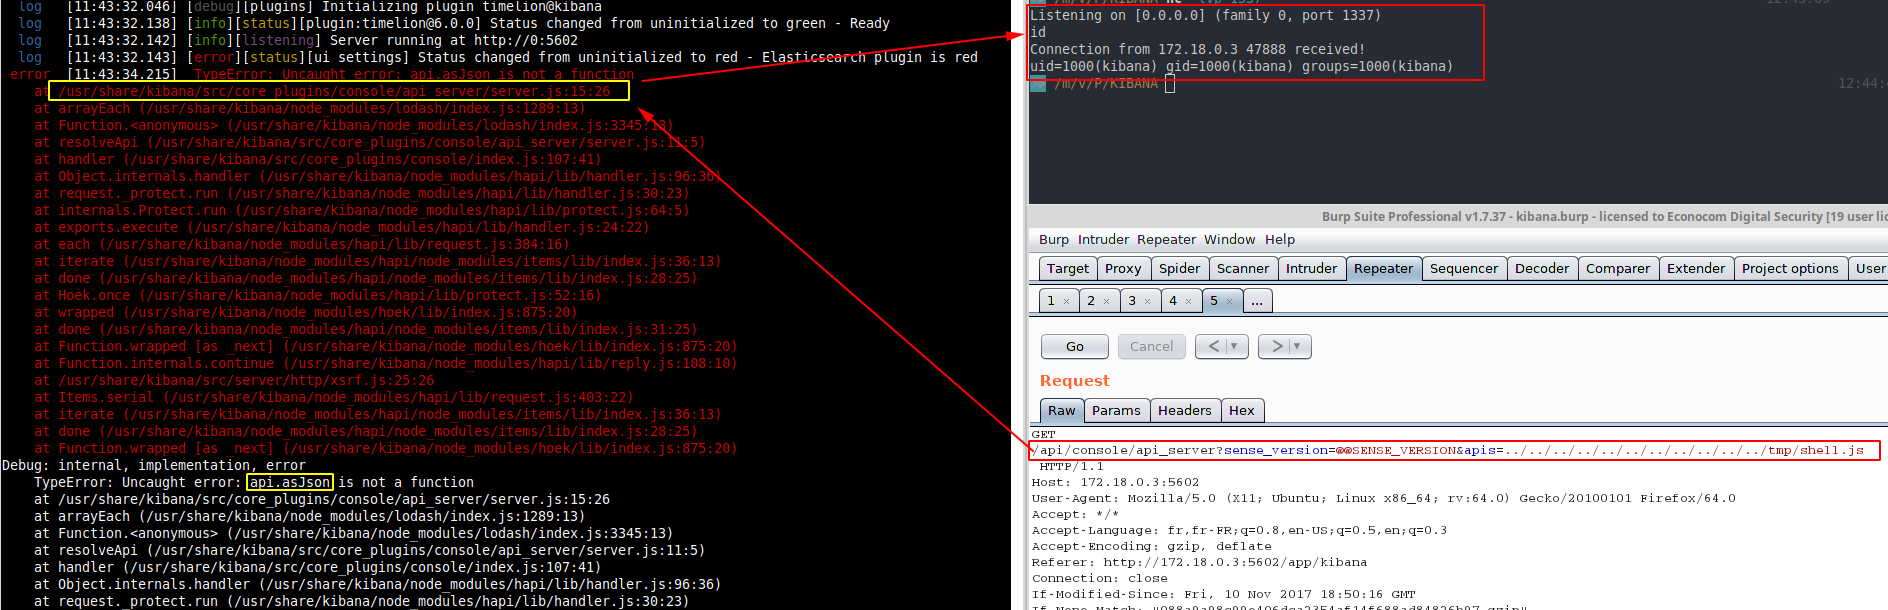 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
ثغرة في نظام البريد Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
أداة فحص واستغلال لثغرة CVE-2026-44578 الخاصة بـ SSRF في معالج ترقية WebSocket في Next.js. تكتشف الإصدارات المعرضة للخطر، وتستخرج بيانات تعريف…
 safebuffer/cve-2018-6389
استغلال CVE-2018-6389 في هجوم حجب الخدمة على ووردبريس
 owasp/webgoat
هذه قاعدة شيفرة متوقفة عن العمل. يقع المشروع على: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 إثبات المفهوم واستغلال
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 إلى محمّل ويب شيل أو شيل كود
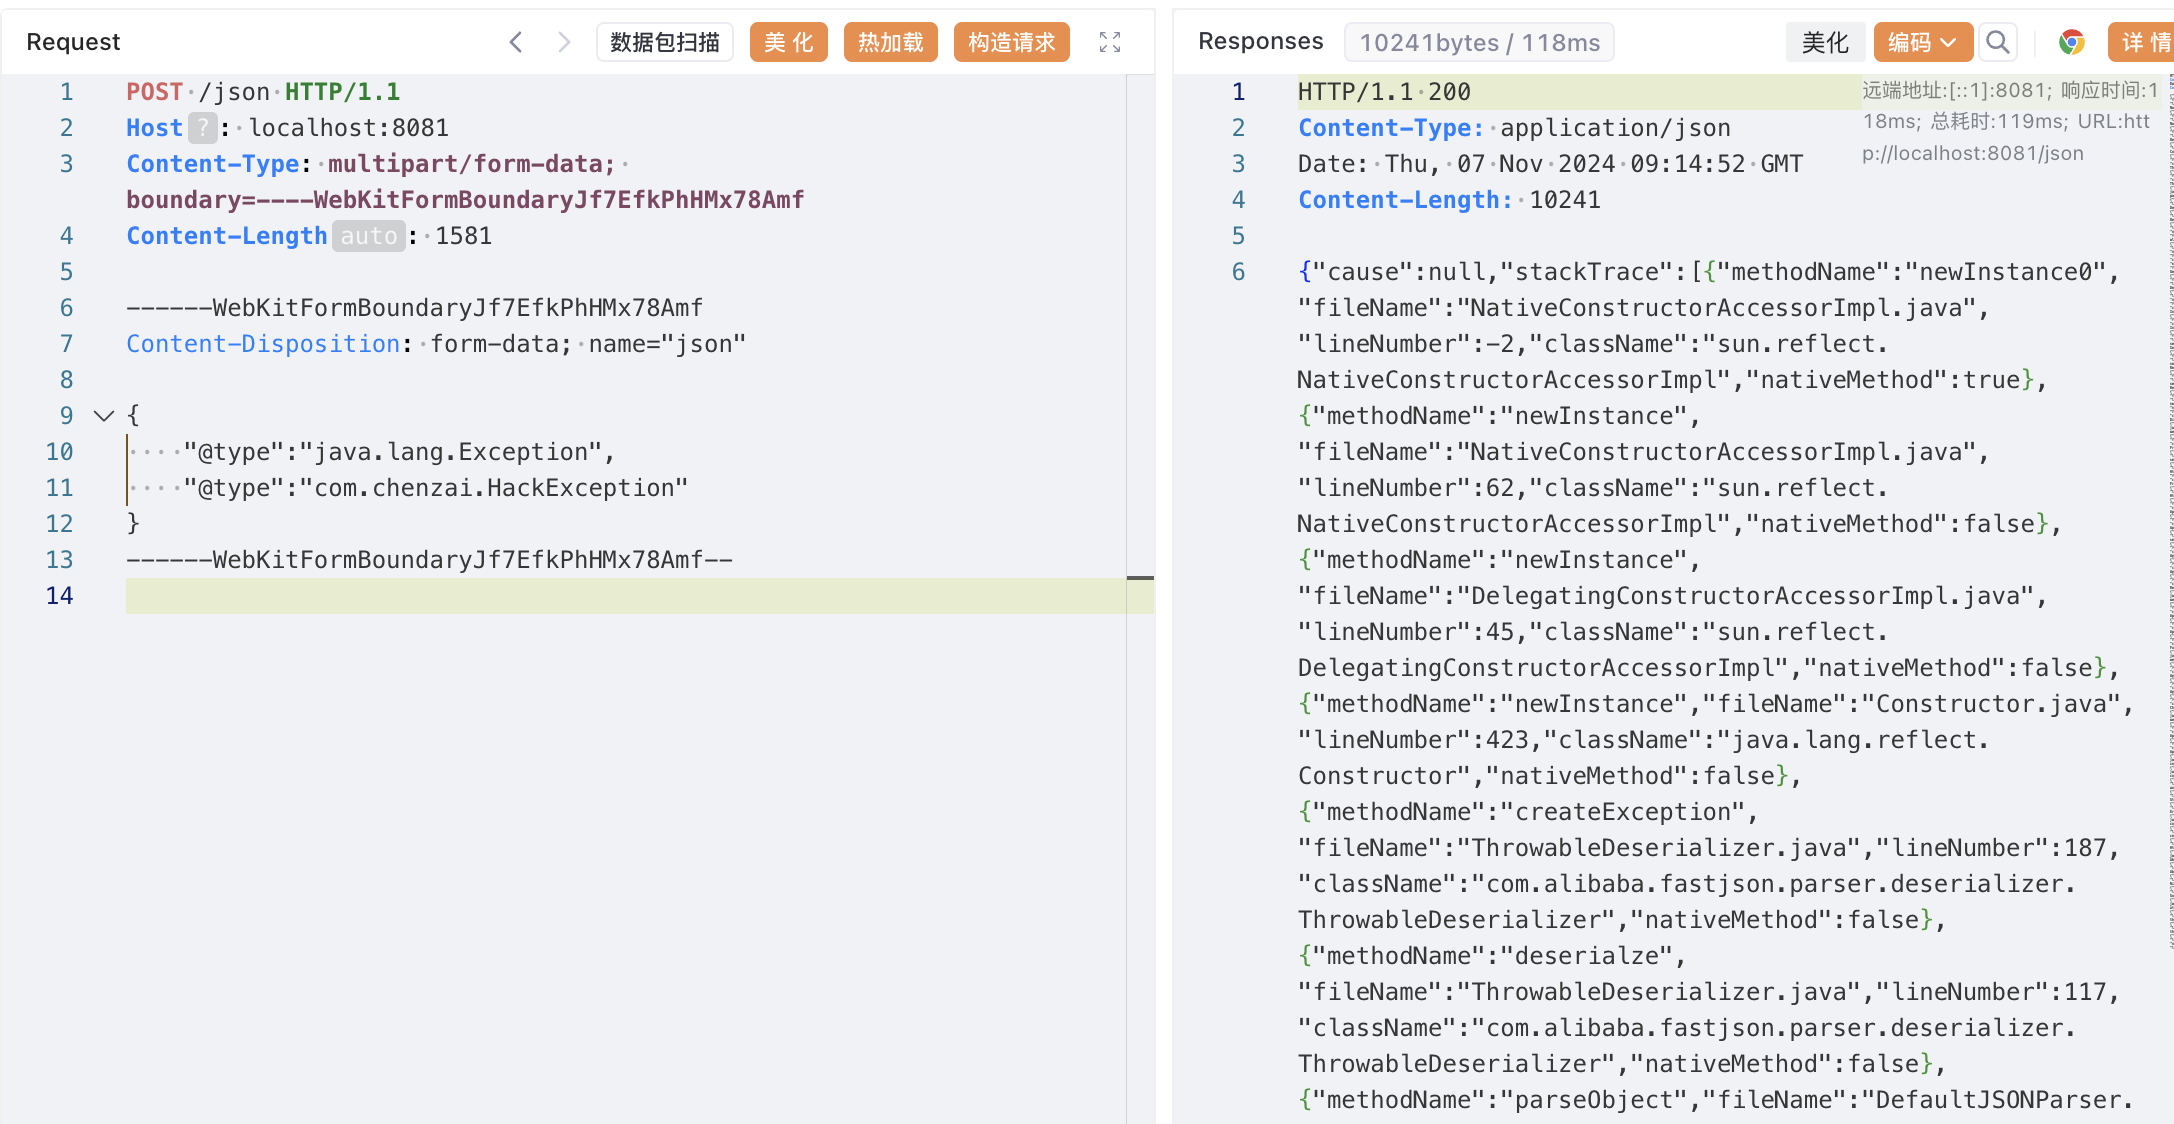 luelueking/cve-2022-25845-in-spring
استغلال CVE-2022-25845 (fastjson 1.2.80) لبيئات Spring مع PoC خطوة بخطوة، وقراءة الملفات، وكتابة ملفات عشوائية عبر سلاسل إلغاء التسلسل…
 dinosn/wp2shell-lab
كاشف غير إتلافي + مختبر Docker لأداة wp2shell (التباس مسار REST /batch/v1 CVE-2026-63030 + حقن SQL عبر author__not_in CVE-2026-60137) في نواة…
 david-alvarez-rosa/php-rce
استغلالات لـ CVE-2026-109618 / CVE-2026-109619 لتحقيق RCE على أهداف PHP
 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 aqhmal/cve-2020-5902-scanner
سكربت آلي لمسح F5 BIG-IP (CVE-2020-5902) باستخدام المضيفات المسترجعة من Shodan API.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - الإضافات الأساسية لـ Elementor 5.4.0-5.7.1 - تصعيد صلاحيات بدون مصادقة
 ohnonoyesyes/cve-2023-25194
إثبات المفهوم لاستغلال الثغرة CVE-2023-25194، وهي ثغرة حقن JNDI في Apache Kafka Connect تتيح تنفيذ التعليمات البرمجية عن بُعد عبر تكوين موصل معدل.
 eqstlab/cve-2026-94545
إثبات مفهوم للاستغلال لـ CVE-2026-94545، وهو تنفيذ أوامر عن بُعد (RCE) بدون مصادقة في Next.js next/og عبر حقن SVG وسلسلة ROP ضد مُنقّط sharp الأصلي.








