
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 sirpedrotavares/proxylogon-exploit
استغلال proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
استغلال لـ CVE-2018-3191 يستهدف Oracle WebLogic Server عبر بروتوكول T3، مما يتيح تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه مع توليد حمولة JNDI…
 vainlystrain/vailyn
أداة مسح واستغلال متطورة ومتخفية لـ Path Traversal و LFI مع مراحل هجومية مكتوبة بلغة Python
 dobin/burpsentinel
إضافة Burp بواجهة رسومية لتسهيل اكتشاف الثغرات الأمنية في تطبيقات الويب
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.
 horizon3ai/proxyshell
إثبات المفهوم لـ CVE-2021-34473 وCVE-2021-34523 وCVE-2021-31207
 0x09al/cve-2017-11882-metasploit
هذه وحدة Metasploit تستغل CVE-2017-11882 باستخدام POC المنشور هنا : https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-abo…
 svdwi/oswe-labs-poc
مختبرات Docker لشهادة خبير الويب (OSWE). تحضير لتدريب AWAE القادم ...
 horizon3ai/cve-2022-47966
استغلال لإثبات المفهوم لثغرة CVE-2022-47966، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في منتجات ManageEngine المتعددة عبر التلاعب باستجابة…
 w01fh4cker/screenconnect-authbypass-rce
سكربت استغلال لـ CVE-2024-1708 وCVE-2024-1709 في ConnectWise ScreenConnect، يتيح تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد مع إنشاء مستخدم…
 devploit/put2win
سكريبت لأتمتة استغلال طريقة PUT HTTP للحصول على شيل
 saelo/jscpwn
استغلال PoC لـ CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
حقن SQL زمني في سجل تدقيق خادم Zabbix --> RCE
 arthurgervais/mapta
نظام LLM متعدد الوكلاء يقيّم أمن تطبيقات الويب بشكل مستقل، وينسّق تنفيذًا قائمًا على الأدوات ويتحقق من الاستغلالات من البداية إلى النهاية.
 gabrielg/cve-2014-1266-poc
استغلال إثبات المفهوم لثغرة التحقق من SSL/TLS في Apple (CVE-2014-1266) في iOS و OS X، مما يوضح اعتراض HTTPS عبر خادم وكيل.
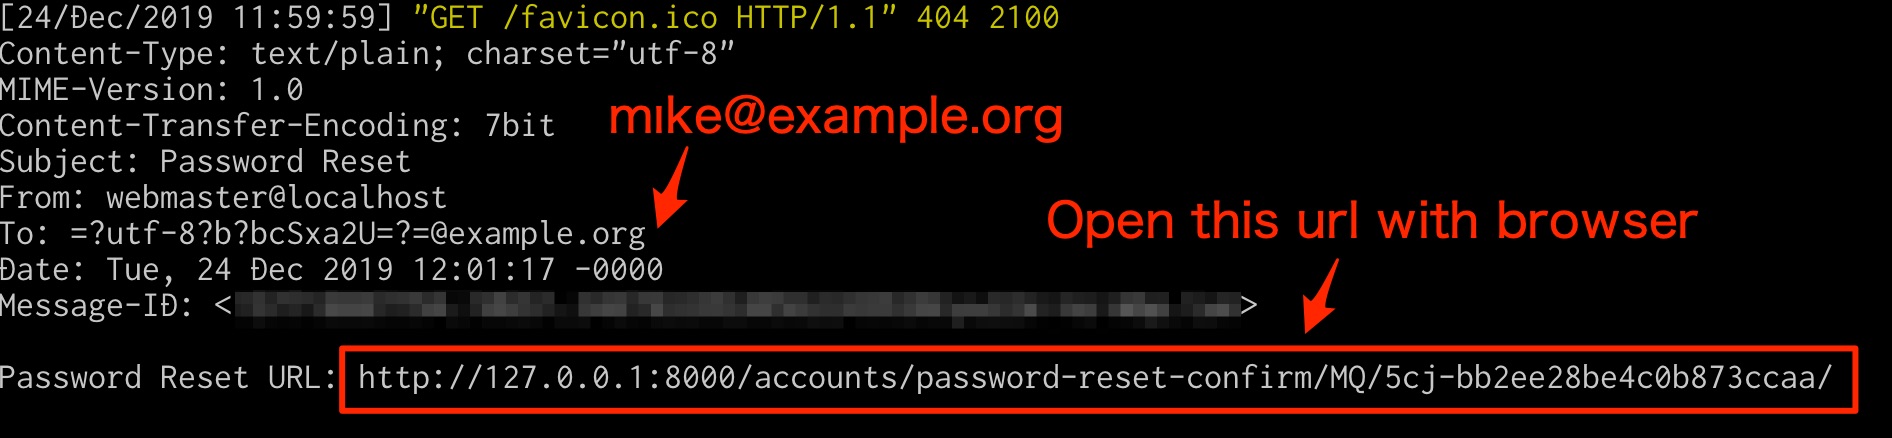 ryu22e/django_cve_2019_19844_poc
PoC لـ CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 تنفيذ أوامر عن بُعد غير مصرح به (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 ثغرة RCE بعد المصادقة في Confluence








