
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 giterlizzi/nmap-log4shell
Nmap NSE script لاكتشاف ثغرة Apache Log4j RCE (CVE-2021-44228) عن طريق حقن حمولات استغلال JNDI عبر رؤوس HTTP أو مآخذ TCP/UDP عبر الشبكات.
 fsecurelabs/cve-2018-4121
استغلال Wasm في Safari على نظام macOS 10.13.3 (17D47)
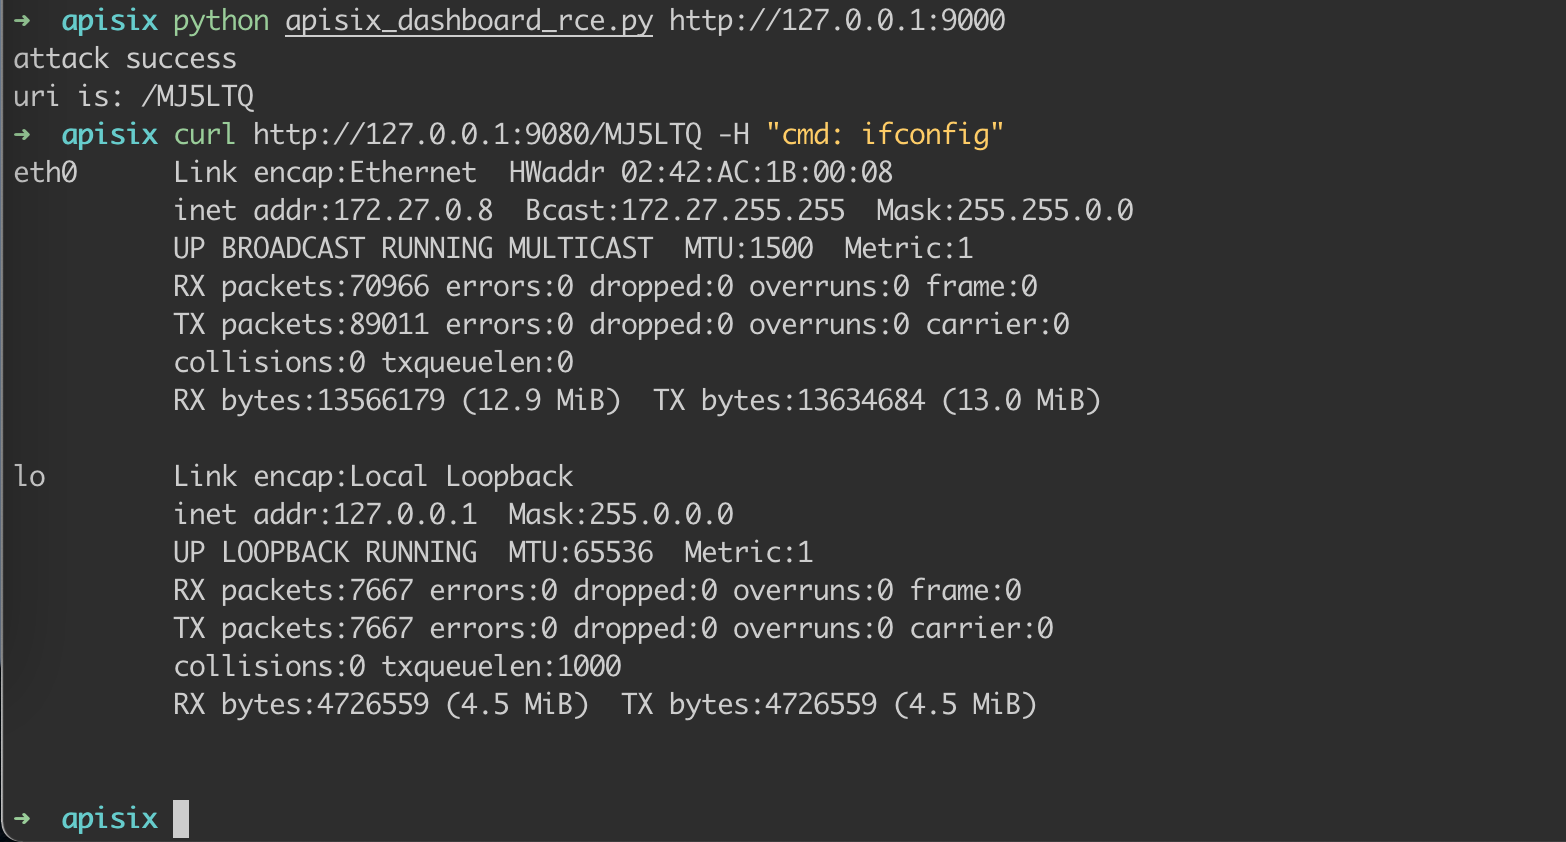 wuppp/cve-2021-45232-exp
استغلال لثغرة CVE-2021-45232 تستهدف ثغرة تنفيذ التعليمات البرمجية عن بُعد في لوحة تحكم Apache APISIX. يوفر إثباتًا للمفهوم لاختبار الأمان والتحقق من…
 synacktiv/laravel-crypto-killer
أداة مصممة لاستغلال عمليات التنفيذ السيئة لآليات فك التشفير في تطبيقات Laravel.
 doyensec/csptplayground
CSPTPlayground هو ملعب مفتوح المصدر للعثور على ثغرات اجتياز المسار من جانب العميل (CSPT) واستغلالها.
 mistymntncop/cve-2023-3079
إثبات مفهوم لاستغلال CVE-2023-3079، وهي ثغرة ارتباك أنواع في محرك V8 الخاص بمتصفح Chrome، مع تحليلات منسقة وموارد لتحليل السبب الجذري.
 tam-k592/cve-2024-40725-cve-2024-40898
تؤثر الثغرتان CVE-2024-40725 وCVE-2024-40898 على Apache HTTP Server في الإصدارات من 2.4.0 إلى 2.4.61. تشكل هذه العيوب مخاطر كبيرة على خوادم الويب في…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة عبر session.upload_progress في PHP. بحث استغلالي: سلسلة ASLR عن بُعد، تحليل…
 schierlm/javapayload
JavaPayload هي مجموعة من الحمولات النقية بلغة Java تُستخدم لمرحلة ما بعد الاستغلال من خلال استغلالات Java النقية أو من الأخطاء الشائعة في التكوين…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: ثغرة SSRF في Ivanti Connect Secure
 jas502n/cve-2019-19781
استغلال Python لثغرة CVE-2019-19781 يستهدف Citrix ADC مع حقن القوالب لتحقيق تنفيذ التعليمات البرمجية عن بُعد على البوابات الضعيفة.
 kingsabri/godofwar
GodOfWar - أداة بناء WAR لجافا خبيثة مع حمولات مدمجة
 payatu/cve-2015-6086
إثبات المفهوم لـ CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 لـ CVE-2021-22205
 jburgess-r7/cve-2026-97229-poc
إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد (RCE) عبر تجاوز سعة عدد صحيح في GitLab CI lint، خاص بالثغرة CVE-2026-97229، تم التحقق من صحته مقابل…
 0neb1n/cve-2020-16947
استغلال إثبات مفهوم لـ CVE-2020-16947، ثغرة RCE في Microsoft Outlook يتم تشغيلها بواسطة محتوى HTML غير صالح مما يؤدي إلى تجاوز سعة المخزن المؤقت…
 gobysec/weblogic
استكشاف ثغرات WebLogic من المبتدئ إلى الخبير.
 sech0us3/waf-checker
أداة تقييم تلقائي لجدران الحماية (WAF) تكتشف أنواع الجدران النارية، وتختبر 19 فئة هجوم باستخدام حمولات تفادي متقدمة، وتوفر تحليلاً للاختراق مرمّزاً…








