#1
 nccgroup/requests-racer
مكتبة Python صغيرة تجعل من السهل استغلال حالات السباق (race conditions) في تطبيقات الويب باستخدام Requests.
 sergiointel/wp2shell-poc
بوك (PoC) لثغرة تنفيذ الأكواد عن بُعد (RCE) في ووردبريس الضعيف القياسي لأداة wp2shell.
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) الممارسة الهندسية لاستغلال الثغرات
 chipik/sap_eem_cve-2020-6207
PoC لـ CVE-2020-6207 (نقص فحص المصادقة في SAP Solution Manager)
 h4x0r-dz/cve-2021-26855
استغلال PoC لـ CVE-2021-26855 (Exchange Server SSRF) مع تعداد المستخدمين، قراءة رؤوس البريد، واكتشاف الثغرات. يدعم الوصول غير المصادق إلى الموارد…
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. يستغل هذا الـ PoC ثغرة اجتياز المسار (path traversal) لاسترداد ملف /etc/passwd من نظام يعمل بإصدار GitLab 16.0.0.
 cpandya2909/cve-2020-15778
كتابة فنية وإثبات مفهوم لثغرة CVE-2020-15778، وهي ثغرة حقن أوامر تتطلب مصادقة في OpenSSH scp (<=8.3p1) تسمح بتنفيذ التعليمات البرمجية عن بُعد عبر…
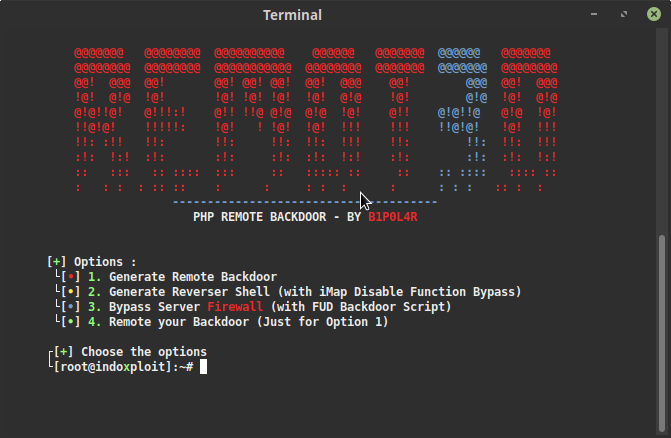 keepwannabe/remot3d
Remot3d: هي أداة بسيطة أُنشئت لمختبري الاختراق الكبار وكذلك لمتعة المخربين للتحكم في الخادم باستخدام البوابات الخلفية.
 hoshinolina/agx-exploit
CVE-2022-32947 دليل تفصيلي وعرض توضيحي
 saferman/cve-2020-7471
django ثغرة:CVE-2020-7471 حقن SQL محتمل عبر StringAgg(delimiter) بيئة الثغرة و POC
 portswigger/http-terminator
مسار بحث بمساعدة الذكاء الاصطناعي يستخرج تقنيات عدم التزامن في HTTP، ويولّد حالات اختبار لطلبات مشوّهة، ويتحقق منها عبر Burp، ويؤكد استغلالات تهريب…
 mzer0one/cve-2020-7961-poc
استغلال إثبات المفهوم لـ CVE-2020-7961، وهو ثغرة إلغاء تسلسل في Liferay Portal تمكن من تنفيذ تعليمات برمجية عن بُعد بدون مصادقة. مخصص للاختبار الأمني…
 horizon3ai/cve-2022-22972
إثبات مفهوم لاستغلال CVE-2022-22972 الذي يتجاوز المصادقة في VMware Workspace ONE وvIDM وvRealize Automation 7.6 عبر التلاعب برأس Host.
 hktalent/cve_2020_2546
CVE-2020-2546، CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 استغلال حمولة T3 في WebLogic مع سكربت PoC بلغة…
 0xdezzy/cve-2019-11539
استغلال لثغرة Post-Auth RCE في Pulse Secure Connect
 mrcl0wnlab/shellshockhunter
إنها أداة بسيطة لاختبار ثغرة shellshock
 cyb0r9/dvr-exploiter
سكريبت Bash يستغل CVE-2018-9995 لاستخراج بيانات الاعتماد من أجهزة DVR الضعيفة عبر واجهة الويب، ويدعم علامات تجارية متعددة لأجهزة DVR لاختبار أمان آلي.