Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ConfluenceMemshell — أداة استغلال ثغرات Confluence CVE 2021، 2022، 2023، تدعم تنفيذ الأوامر، وحقن Godzilla و Behinder في الذاكرة | Kitploit
أدوات/GitHubGitHub/lotus6/confluencememshell
آليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبما بعد الاستغلالأمن الويباختبار الاختراقأداة الوصول عن بعدتطوير الحمولات
GitHublotus6/confluencememshell

ConfluenceMemshell

5702313منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

أداة استغلال ثغرات Confluence CVE 2021، 2022، 2023، تدعم تنفيذ الأوامر، وحقن Godzilla و Behinder في الذاكرة

عرض المستودع

ConfluenceMemshell

أداة استغلال Confluence CVE 2021، 2022، 2023، تدعم تنفيذ الأوامر، وحقن Godzilla و Behinder كذاكرة shell

  • إصدارات Confluence المدعومة: CVE-2021-26084، CVE-2022-26134، CVE_2023_22515، CVE-2023-22527
  • (إذا كان مفيدًا لك، وإذا أعجبك، يرجى منحي ⭐️ كبيرة❗️)
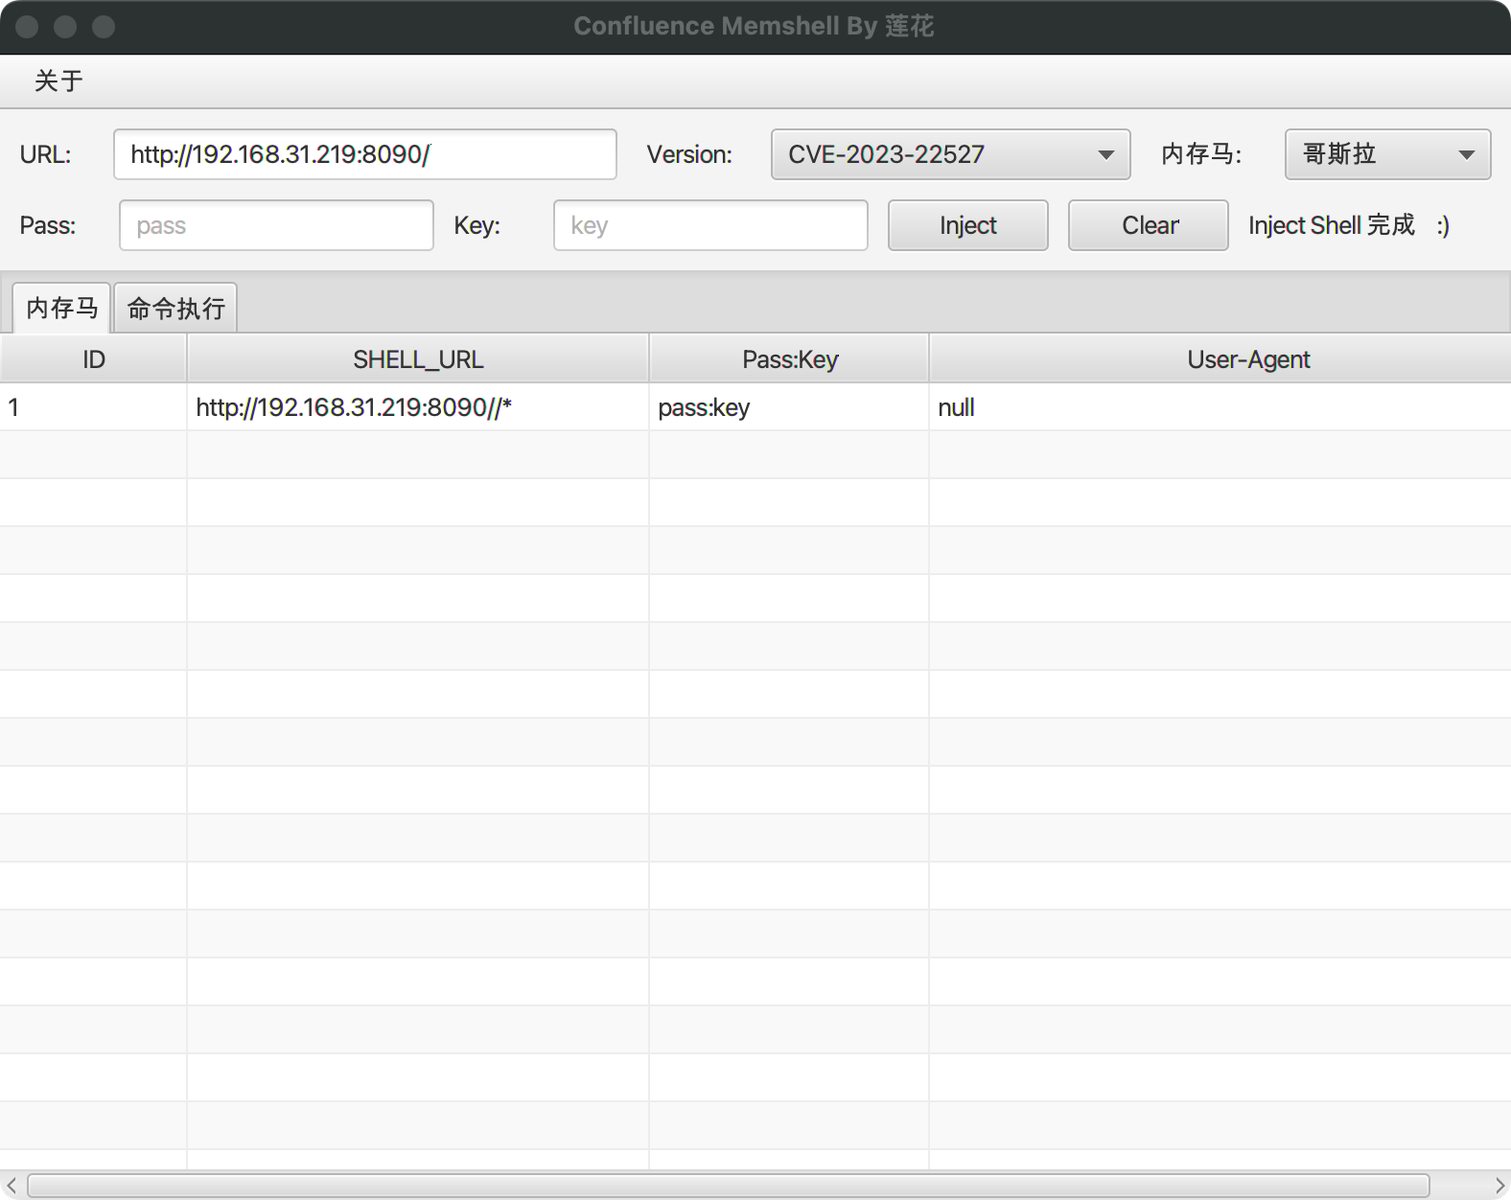
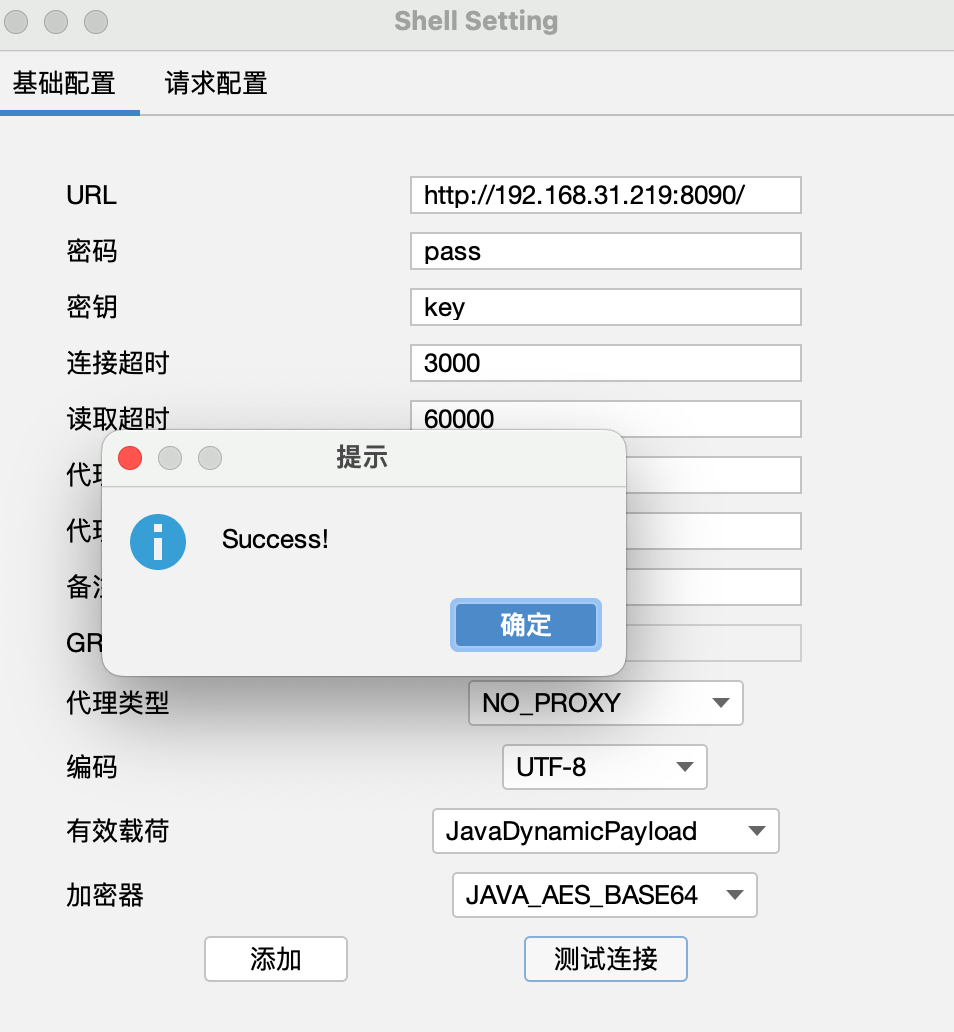
  • كلمة المرور الافتراضية لـ Godzilla: pass، المفتاح الافتراضي: key، إعداد الطلب - يجب إضافة Connection: close إلى رأس البروتوكول
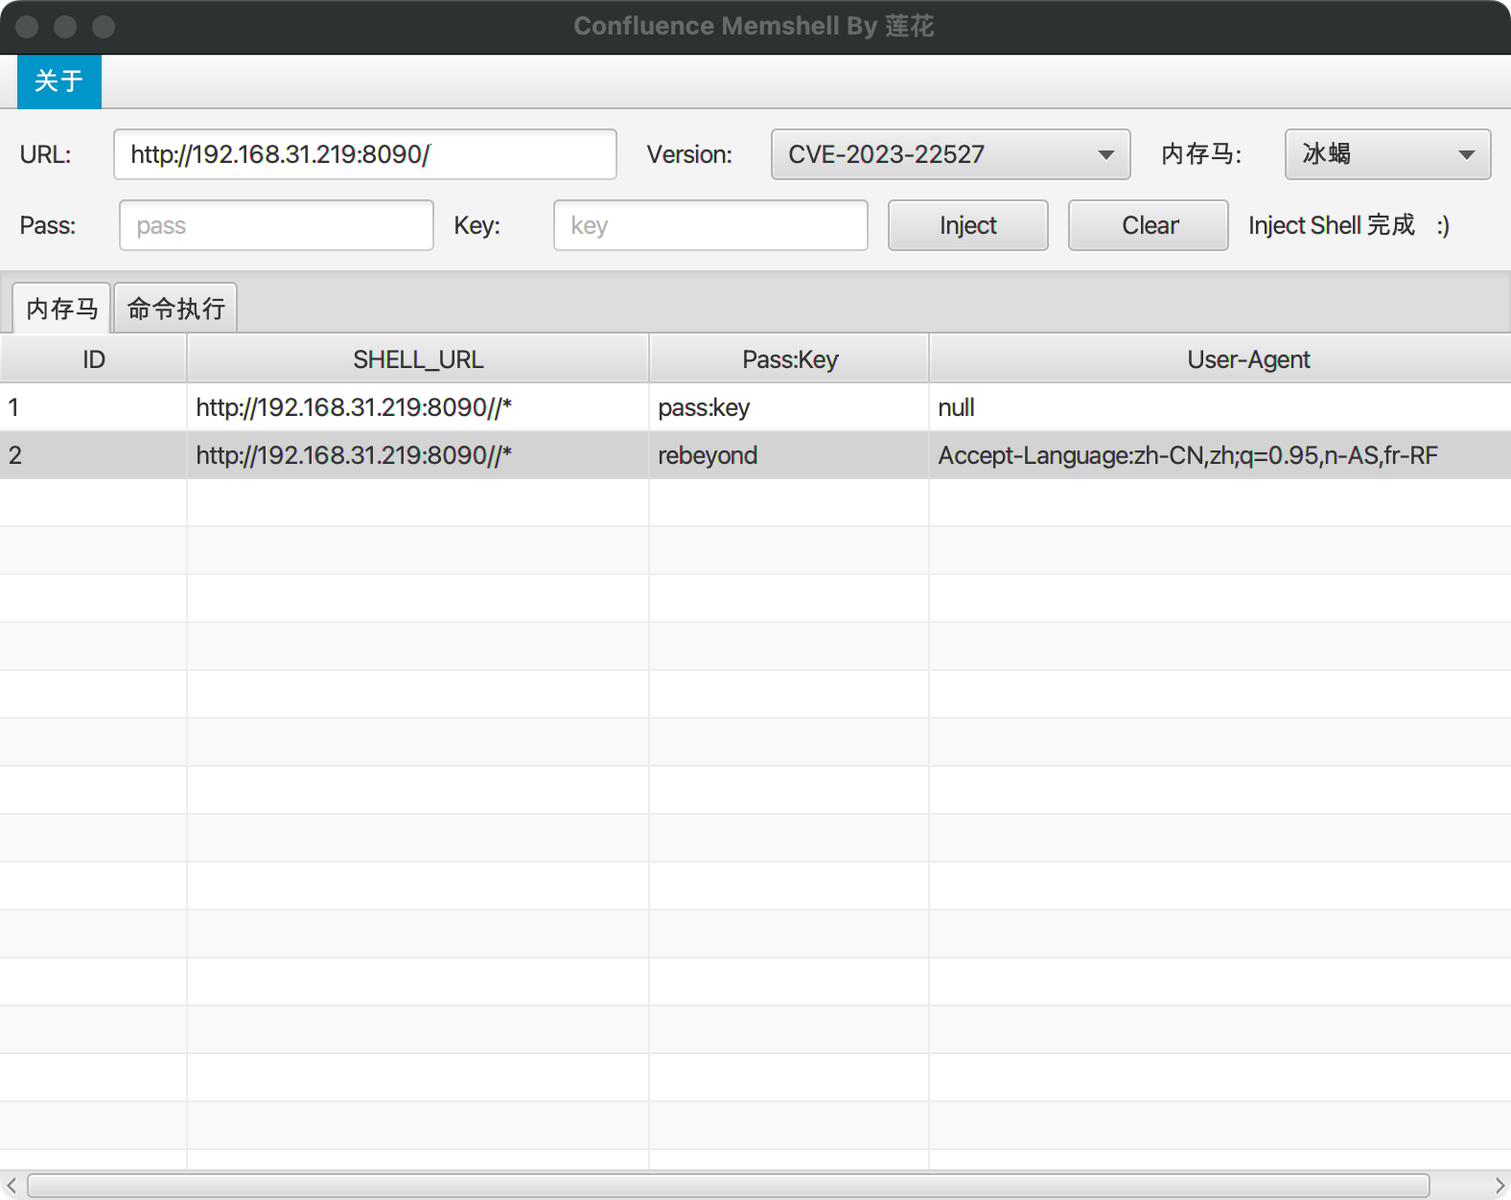
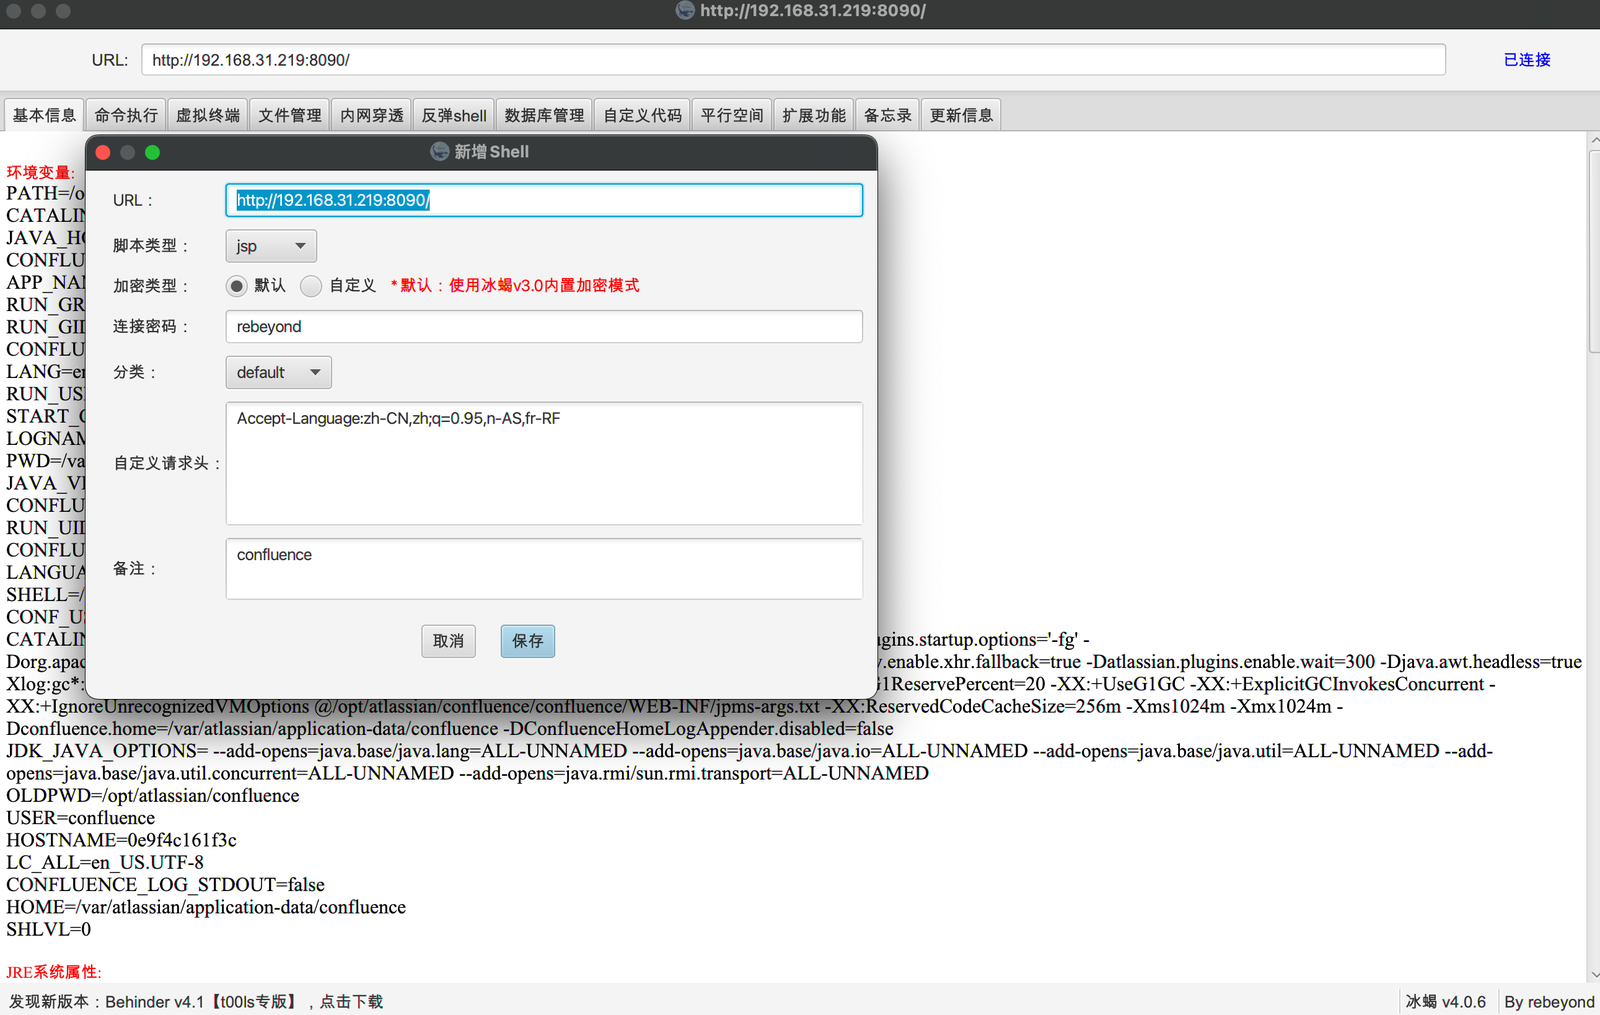
  • كلمة المرور الافتراضية لـ Behinder: rebeyond، UA الافتراضي: Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
  • فقط إصدار CVE-2022-26134 يدعم كلمات مرور Godzilla و Behinder المخصصة، أما الإصدارات الأخرى فتستخدم كلمات المرور الافتراضية

الإصدار V1.1

  • إضافة CVE_2023_22515، إنشاء المستخدم، حقن الذاكرة الخبيثة (Memory Shell)، تنفيذ الأوامر عبر CmdShell
  • انقر نقرًا مزدوجًا على الجدول لنسخ الصف الحالي، مسار shell، key، ua
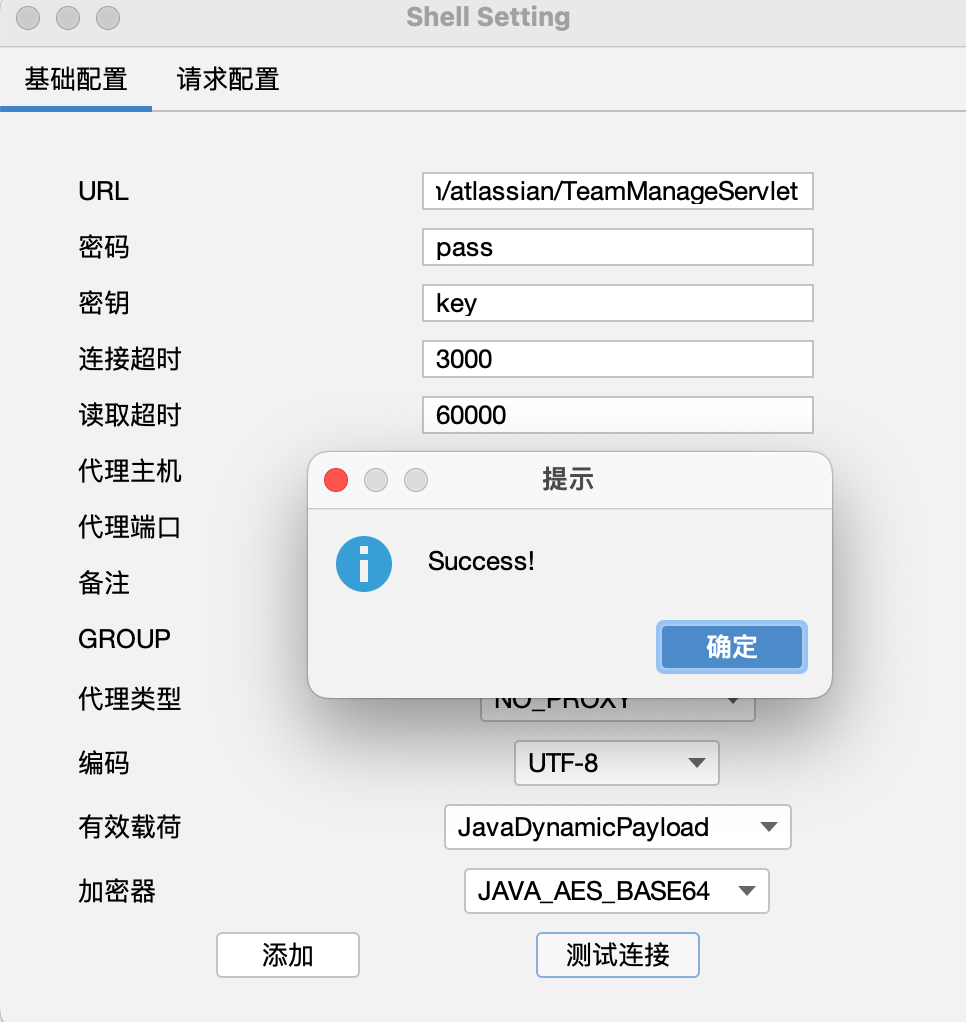
  • عنوان Godzilla memshell: url+/plugins/servlet/com/atlassian/TeamManageServlet
  • كلمة المرور الافتراضية لـ Godzilla: pass، المفتاح الافتراضي: key، إعدادات الطلب - رأس البروتوكول يجب إضافة Connection: close
  • عنوان CmdShell: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
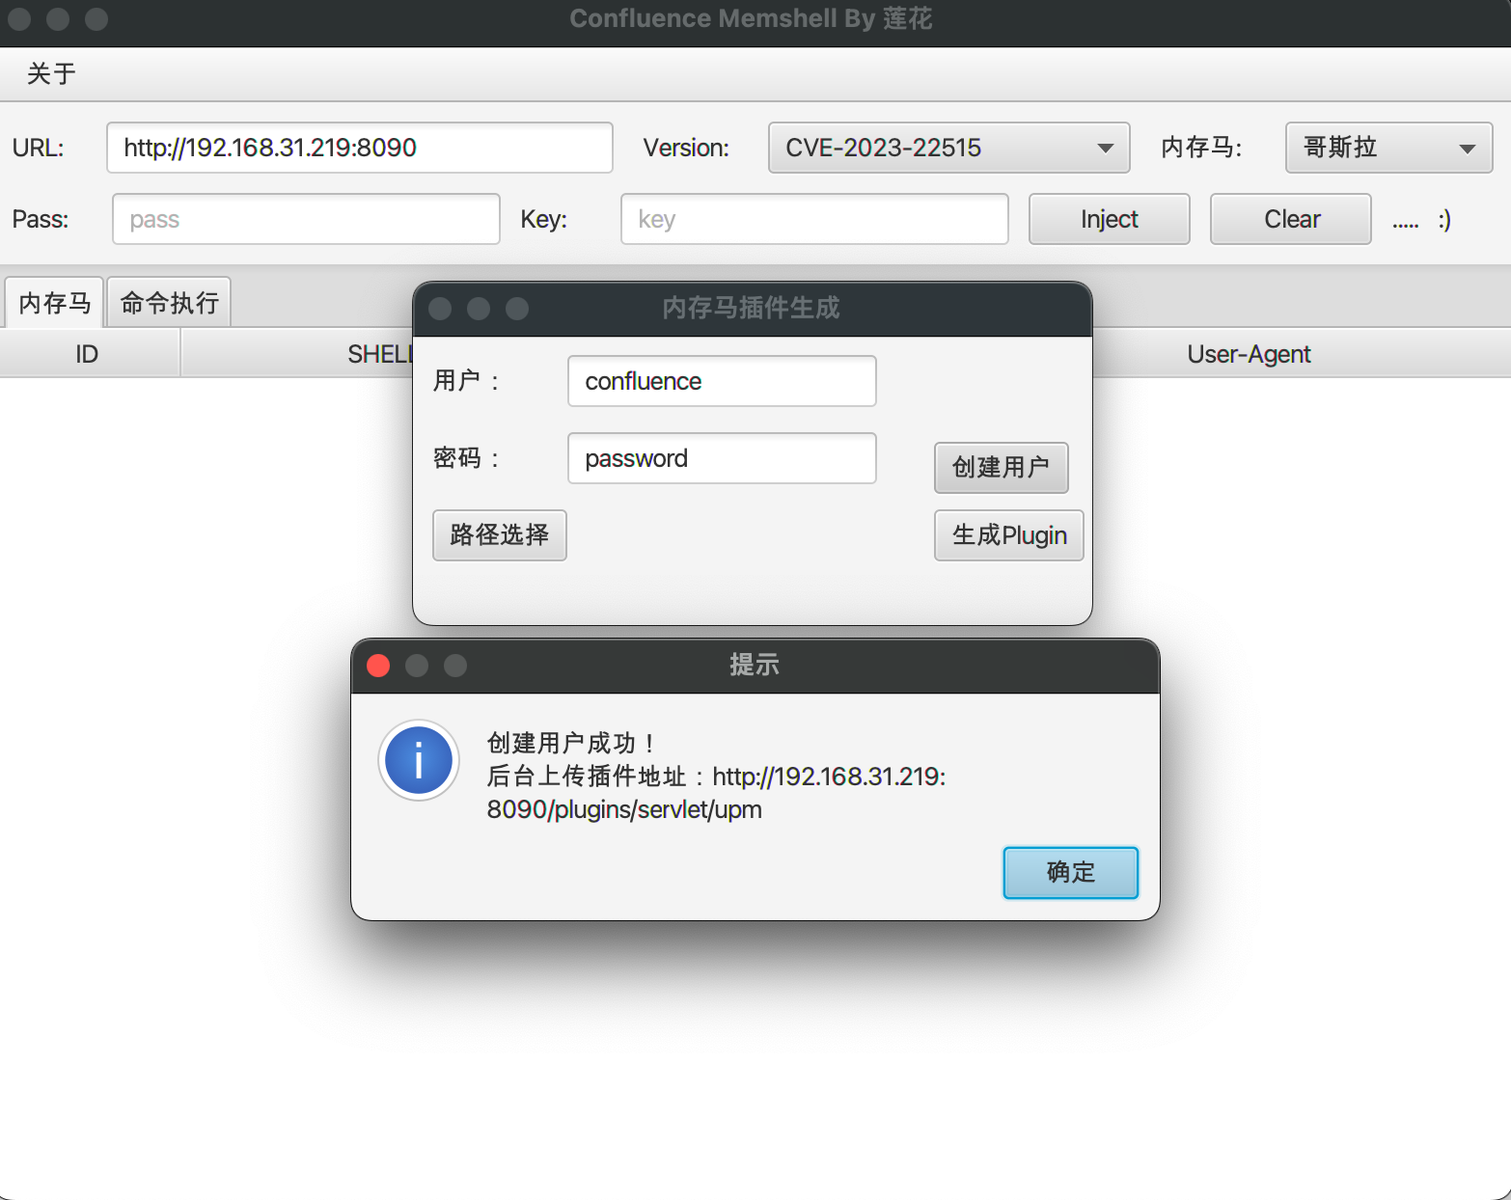
  1. إنشاء مستخدم
image
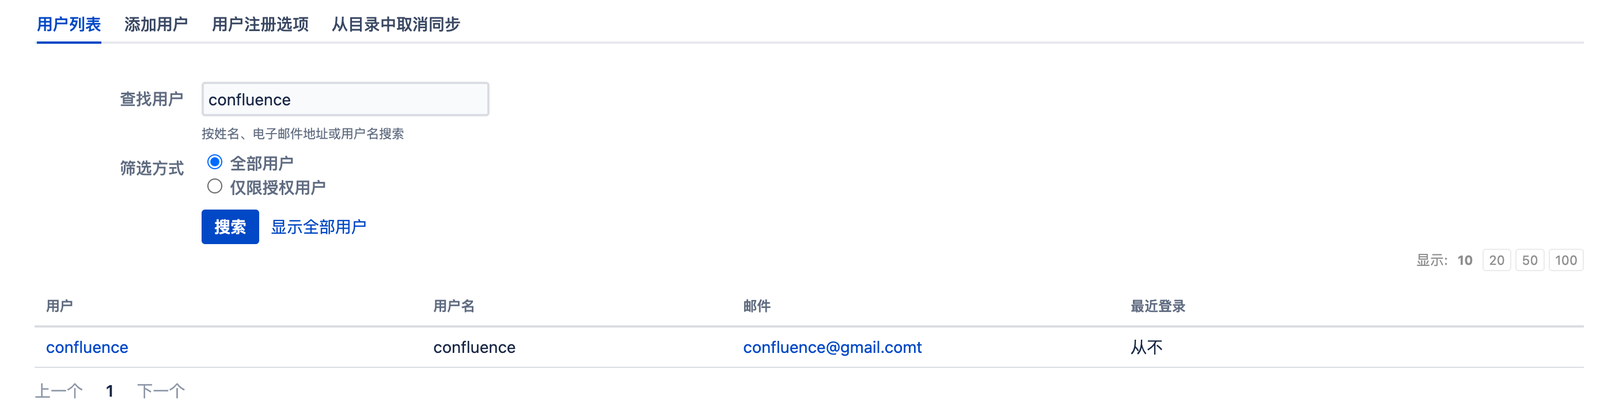
  • تم الإنشاء بنجاح image
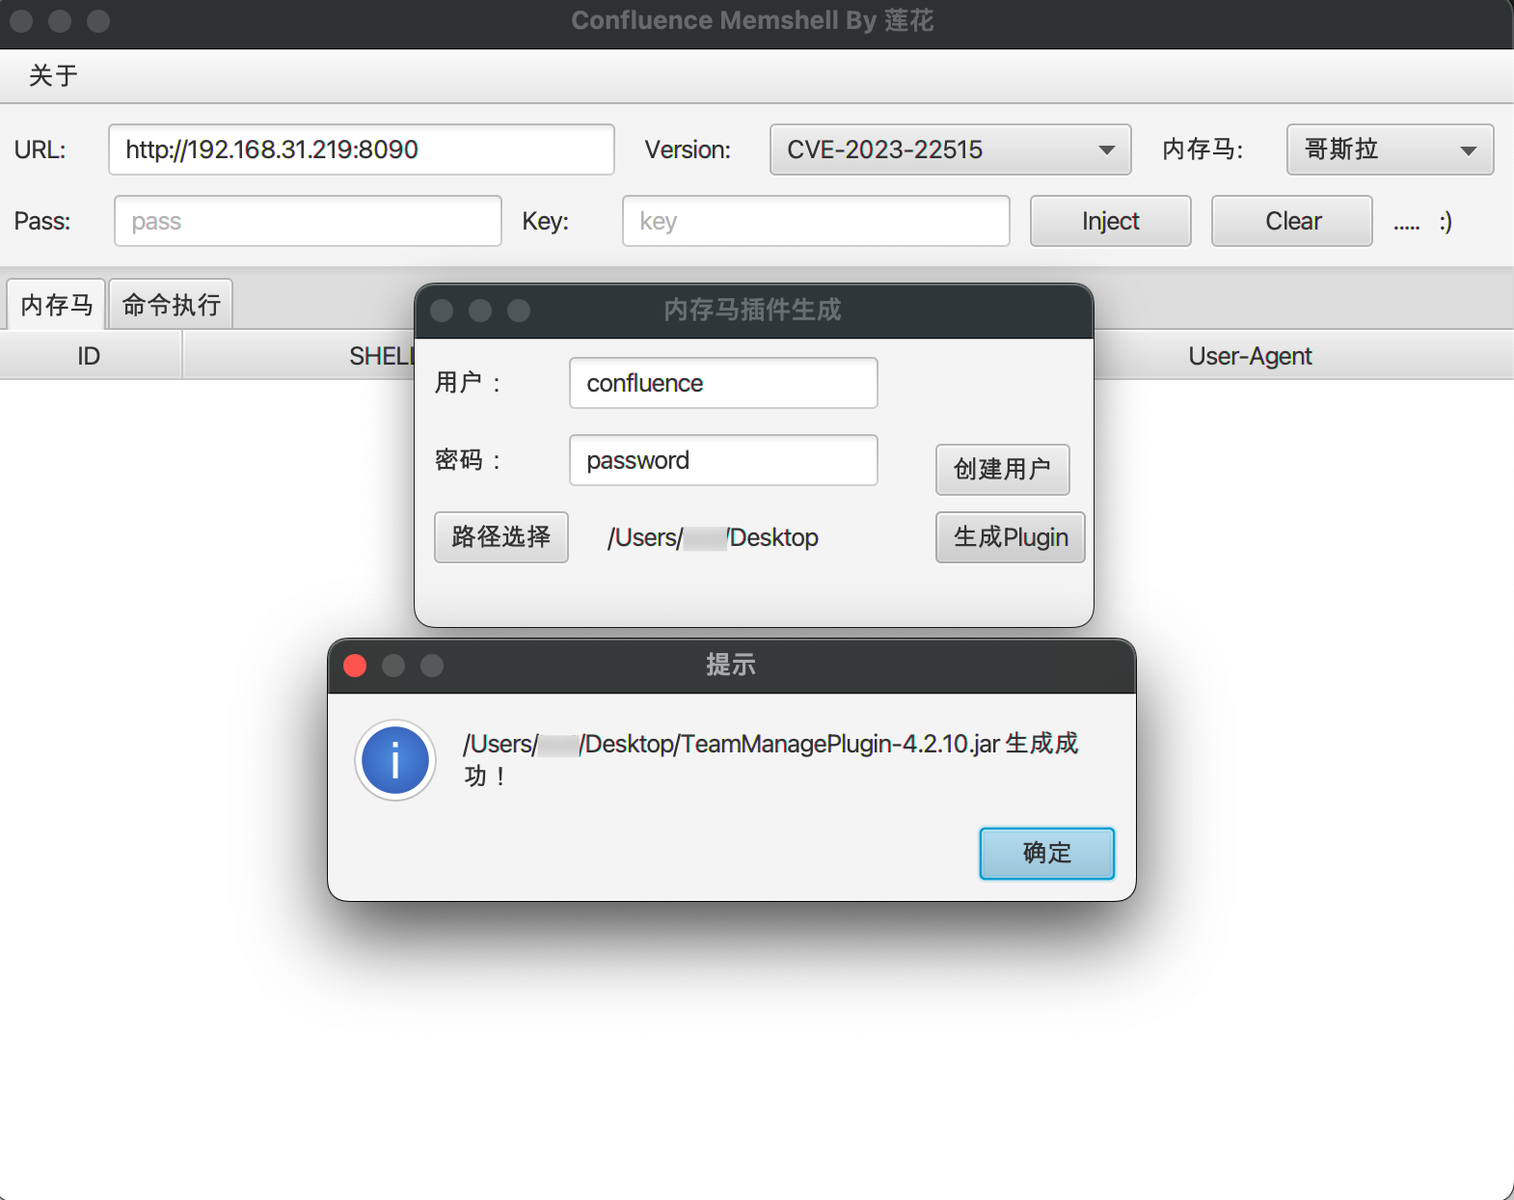
  1. إنشاء حزمة Jar إضافية خبيثة (تتضمن Godzilla و CmdShell)
image
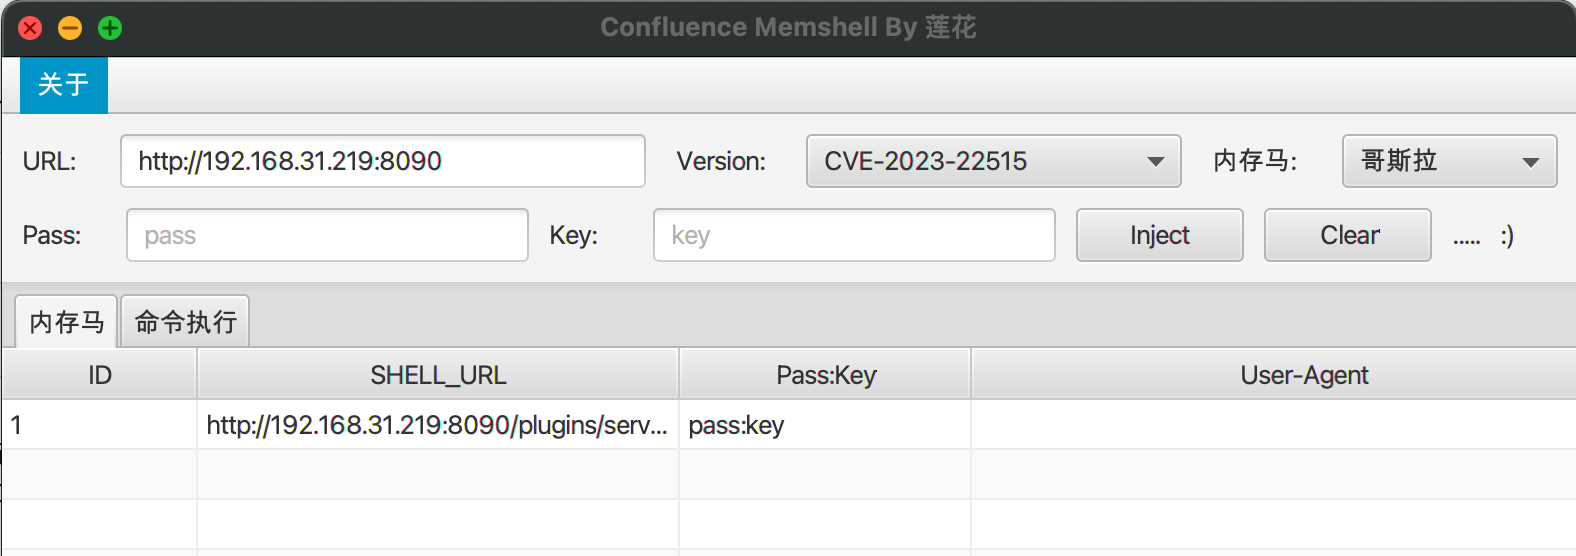
  • عرض عنوان الذاكرة shell، و pass:key (انقر نقرًا مزدوجًا للنسخ، مسار shell، key، ua)
image
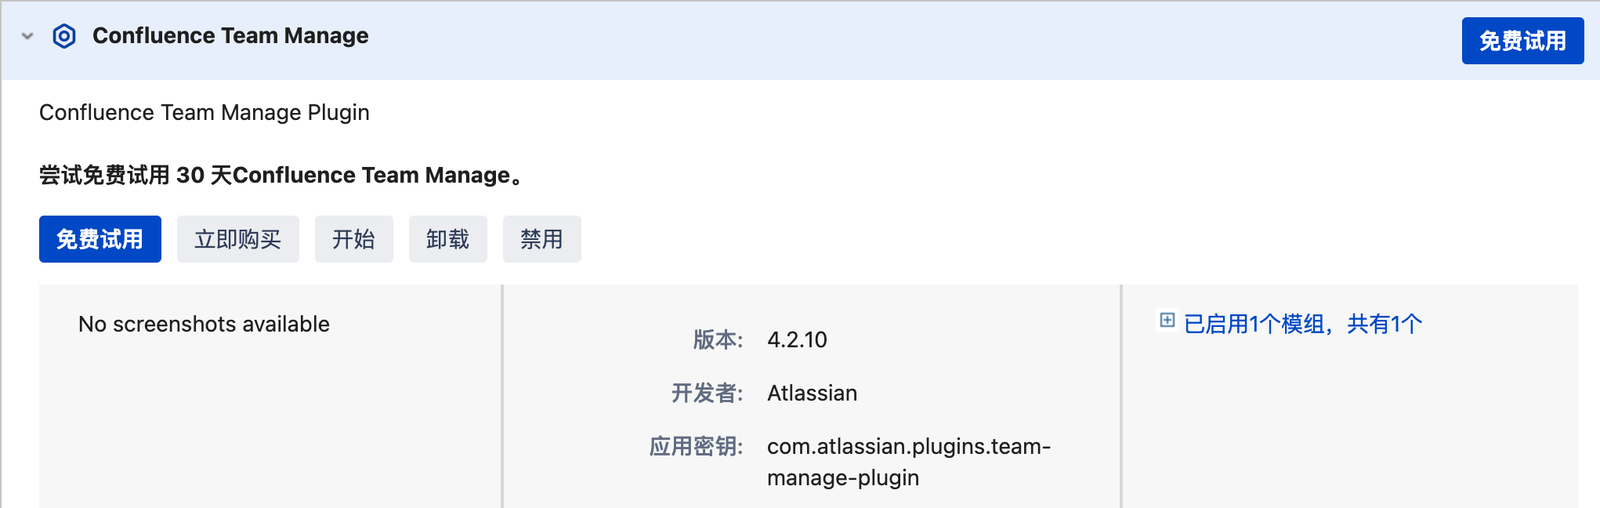
  1. سجّل الدخول إلى لوحة التحكم باستخدام المستخدم الذي أنشأته، وعنوان ميزة الإضافة هو: url+/plugins/servlet/upm، ثم ارفع الإضافة (لا حاجة للانتظار حتى يكتمل الرفع، فقط حدّث الصفحة وستظهر).
image
  1. اتصال Godzilla
image
  1. تنفيذ الأوامر عبر الإضافة CmdShell image

V1.0

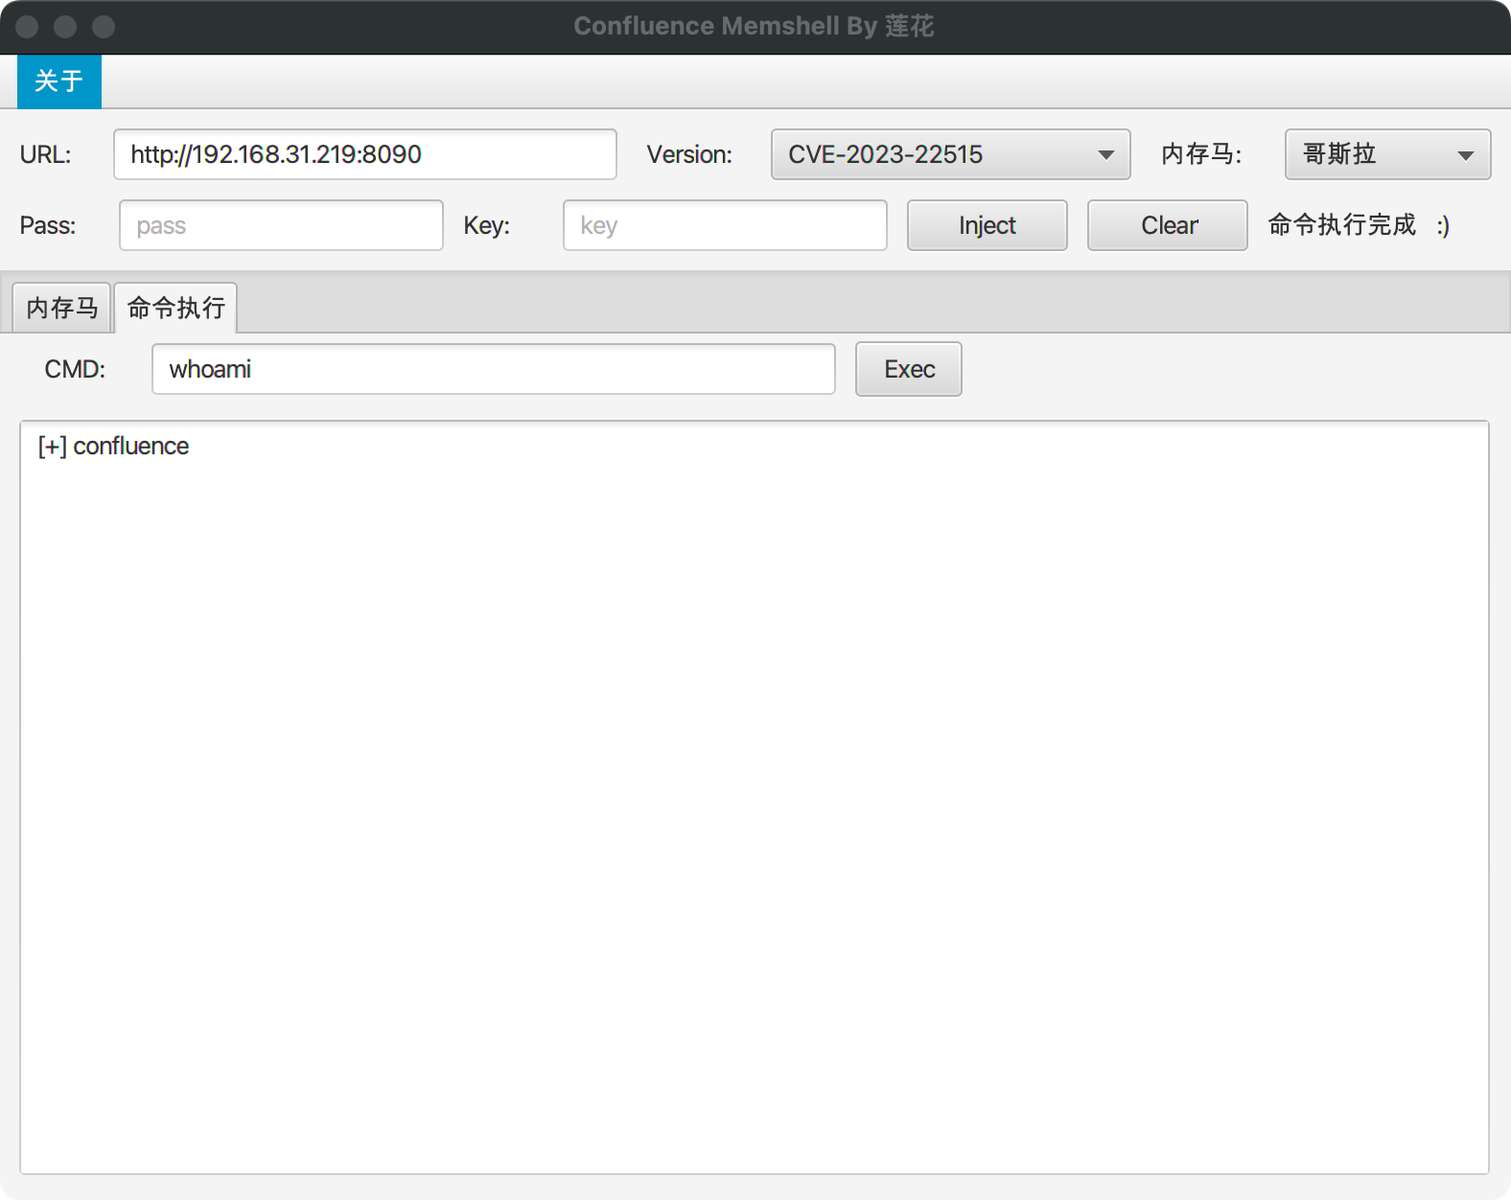
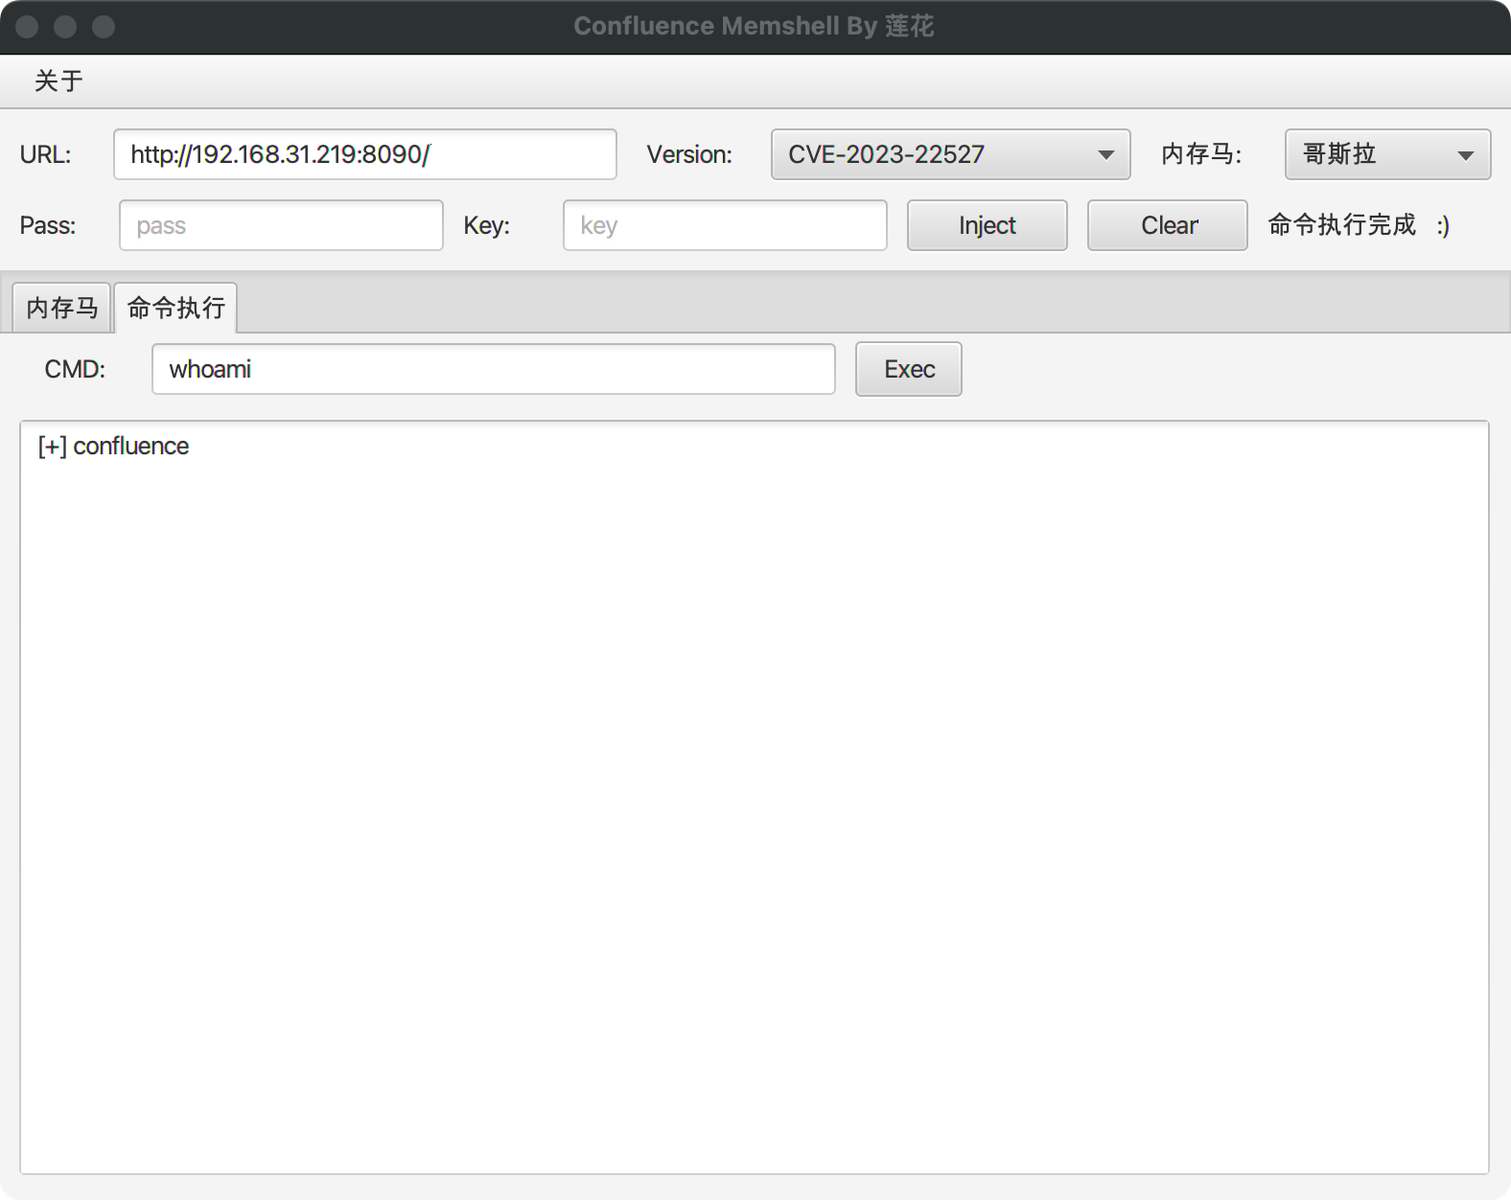
  1. تنفيذ الأوامر (ينطبق الأمر نفسه على إصدارات CVE الأخرى)
image
  1. حقن الذاكرة shell (ينطبق الأمر نفسه على إصدارات CVE الأخرى)
  • Godzilla
image image
  • Behinder
image image

المراجع

https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL https://github.com/aaaademo/Confluence-EvilJar

إخلاء المسؤولية

لا يمكن استخدام هذه الأداة إلا في بناء الأمن المؤسسي بعد الحصول على تفويض قانوني كافٍ، وأثناء استخدام هذه الأداة، يجب عليك التأكد من أن جميع أفعالك تتوافق مع القوانين واللوائح المحلية.

إذا ارتكبت أي أفعال غير قانونية أثناء استخدام هذه الأداة، فستتحمل أنت جميع العواقب، ولا يتحمل جميع مطوري هذه الأداة وجميع المساهمين فيها أي مسؤولية قانونية أو تضامنية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →