
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 themiddleblue/vibegate
خطاف أمان قبل الكتابة مستقل عن المضيف لعامل الترميز: يكتشف أنماط إدخال المستخدم عبر Semgrep ويصدر إرشادات أمان حتمية بدون LLM.
 ianxtianxt/cobaltstrike-ms17-010
مكوّن إضافي لـ cs لمسح ms17-010
 folks-iwd/cve-2025-0108-poc
استغلال PoC لـ CVE-2025-0108 - تجاوز المصادقة في PAN-OS
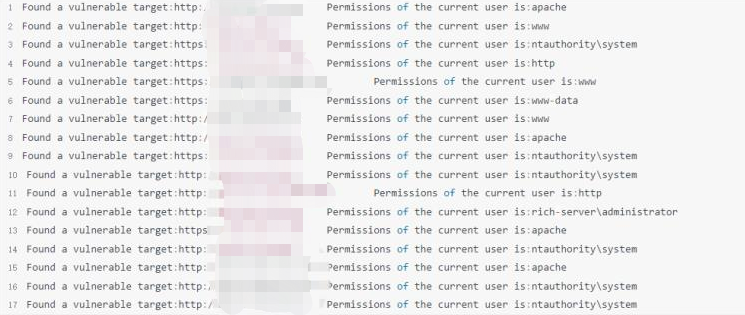 rabbitmask/cve-2018-7600-drupal7
CVE-2018-7600【Drupal7】أداة المسح الجماعي.
 gmh5225/ollama-hunter
يفحص Shodan بحثًا عن خوادم Ollama وllama.cpp المكشوفة للعامة، مع تعداد المضيفين والمواقع والنماذج المتاحة لأغراض البحث الأمني.
 jvr2022/cve-2026-40345
يعيد إنتاج هجوم حجب الخدمة الناتج عن استنفاد المكدس في deepmerge-ts قبل الإصدار 8.0.0، ويوثق عملية الاستغلال، ويتضمن ماسحًا لنطاقات التبعيات المعرضة…
 cybertechajju/cve-2026-23869-exploit
أداة استغلال آلية لـ CVE-2026-23869، وهي ثغرة رفض خدمة (DoS) عن بُعد في مكونات خادم React. تتضمن PoC، وقالب Nuclei، ونصوص برمجية للمسح الضوئي للكشف…
 d3duct1v/cve-2022-41040
# ماسح مبني على بايثون لثغرة CVE-2022-41040 يقوم باختبار عنوان URL واحد أو عدة عناوين للتحقق من وجود الثغرة، مع واجهة سطر أوامر بسيطة واعتماد على…
 hunzi0/cve-2022-22947-rce_poc
كشف مجمع لعناوين URL لثغرة Spring-Cloud-Gateway-CVE-2022-22947
 vveakee/cve-2022-24990-poc
مجرد POC، وليس EXP
 im-hanzou/fubucker
أداة تلقائية جماعية لفحص الثغرة الأمنية في CVE-2022-1386 - Fusion Builder < 3.6.2 - غير مصادق عليها SSRF
 umidguluzada/cyberdefense-lab
مختبر أمن سيبراني متكامل لفريق Blue Team يضم pfSense وSuricata وELK Stack لمراقبة الشبكة واكتشاف التهديدات.
 0x20c/cve-2024-38856-exp
استغلال CVE-2024-38856
 tridents10/vader-pro-vdr
منصة الكشف عن الثغرات الأمنية ومعالجتها بمساعدة الذكاء الاصطناعي، تتضمن وكيلًا طرفيًا مكتوبًا بلغة Go، ولوحة تحكم مركزية، ومحرك استخبارات للثغرات…
 momenbasel/shodscript
أتمتة تنفيذ exploit/PoC ضد نتائج بحث Shodan - إرسال متزامن، تصفية، إخراج منظم، وتصدير.
 wiggels/regresshion-check
أداة CLI للتحقق من خوادم SSH بحثًا عن مدى تعرضها لثغرة CVE-2024-6387
 phoscoder/ghost-route
ماسح ضوئي مبني على Python يكتشف ثغرة تجاوز الوسيطة CVE-2025-29927 في مواقع Next.js عن طريق إرسال رأس x-middleware-subrequest مخصص إلى المسارات…
 karthi-the-hacker/cve-2020-17453
ماسح CLI لثغرة CVE-2020-17453 يختبر عنوان URL واحدًا أو عدة عناوين URL للتحقق من وجود الثغرة، مصمم لصيادي مكافآت الثغرات ومختبري الاختراق.








