
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 sho-luv/react2shell
CVE-2025-55182 مجموعة اختبار أمان: ماسح CLI + إضافة Chrome + قوالب Nuclei + مختبر Docker.
 trixsec/cve-2023-48795
أداة مبنية على بايثون للتحقق من الثغرات الأمنية في تثبيتات OpenSSH على الأنظمة المحلية أو البعيدة من خلال فحص عناوين IP محددة. تتحقق مما إذا كان…
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
 penteraio/vscalation-cve-2021-22015
ماسح ضوئي لـ vScalation (CVE-2021-22015) وهو تصعيد امتيازات محلي في VMware vCenter
 sugib3o/check-vuln-cve-2019-0708
تحقق من الثغرة CVE 2019-0708
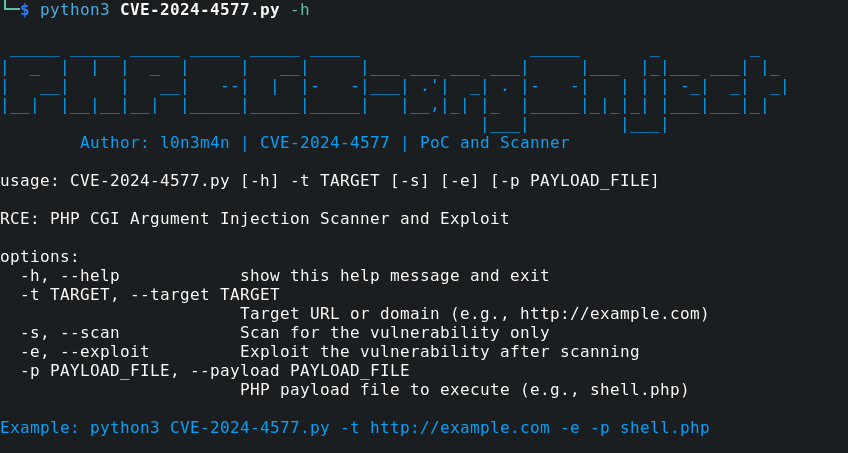 l0n3m4n/cve-2024-4577-rce
PoC - حقن وسائط PHP CGI CVE-2024-4577 (ماسح واستغلال)
 teycir/burpwpsscan
إضافة Burp لفحص أمان WordPress
 yukinime/cve-2025-34085
ماسح ضوئي واستغلال آلي لـ CVE-2025-34085، وهو ثغرة تنفيذ أوامر عن بعد غير مصادقة (RCE) في إضافة Simple File List لووردبريس. يدعم المسح متعدد الأهداف،…
 abtonc/next-cve-2025-66478
يفحص المشاريع المحلية بحثًا عن ثغرة CVE-2025-66478 ويبلغ عن الحالات المتأثرة دون إصلاحها.
 bhideki/cve-2026-87902
أداة إثبات مفهوم وماسح ضوئي بلغة Python للثغرة CVE-2026-87902، وهي ثغرة اجتياز مسار في نواة WordPress تؤدي إلى LFI وتنفيذ تعليمات برمجية عن بُعد…
 nhakobyan685/cve-2023-25136
مسح جماعي واستغلال ثغرة OpenSSH 9.1
 murrez/cve-2026-92229
ماسح PoC واستغلال بلغة Python للثغرة CVE-2026-92229، وهي ثغرة تنفيذ شورت كود عشوائي دون مصادقة في إضافة Forminator لـ WordPress الإصدارات 1.57.2 وما…
 4minx/cve-2026-48842
إثبات مفهوم بلغة Python للثغرة CVE-2026-48842، وهي حقن SQL قبل المصادقة في إضافة virtuser_query الخاصة بـ Roundcube. يؤكد وجود الخلل عبر الفرق الزمني…
 javuto/nbox-pwnage
هنا يأتي قطار الطلاء!
 davidfortytwo/cve-2023-22518
مدقق لثغرة CVE-2023-22518 في Confluence
 rapticore/ore-mal-pkg-inspector
ماسح ضوئي متعدد الأنظمة لاكتشاف الحزم الخبيثة وأمن سلسلة التوريد
 isuruwa/log4j
ماسح ضوئي وإثبات مفهوم لاستغلال Log4j RCE (CVE-2021-44228). ينشئ تطبيقًا ضعيفًا ويشغل الاستغلال مع مستمع netcat.
 aaravmaloo/revera
درجة الائتمان لحزم npm. حلّل سمعة الحزمة والصيانة والأمان وثقة الناشر وصحة النظام البيئي قبل تثبيت أي حزمة.








