
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-25157 — يفحص قوائم المضيفين بحثًا عن نقاط نهاية GeoServer المعرضة لثغرة حقن SQL CVE-2023-25157، ويتحقق من المسارات المكشوفة بفحوصات كلمات مفتاحية، ويسجل الأهداف المؤكدة في ملف إخراج. | Kitploit
أدوات/GitHubGitHub/0x2458bughunt/cve-2023-25157
الاستطلاعماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلومات
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

يفحص قوائم المضيفين بحثًا عن نقاط نهاية GeoServer المعرضة لثغرة حقن SQL CVE-2023-25157، ويتحقق من المسارات المكشوفة بفحوصات كلمات مفتاحية، ويسجل الأهداف المؤكدة في ملف إخراج.

مشاركة
عرض المستودع
10137منذ 3 سنواتلم تتم المراجعة بعد

CVE-2023-25157

هذا سكربت بسيط بلغة بايثون للعثور على أحدث ثغرة حقن SQL في GeoServer. يمكنك استخدام السكربت على الأجهزة المستضافة للتحقق من وجود المسار المخترق.

التثبيت:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

ملاحظة: يجب أن تكون جميع الملفات في نفس المسار، في حال أردت استخدام الملفات من أي مكان في نظامك، اتبع هذه الخطوات:

  1. افتح geoserver.sh وقم بتغيير GeoServerPath-Finder.py إلى مساره الكامل. (مثال: /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. افعل نفس الشيء مع GeoServer_Keyword-Checker.py.
  3. انسخ geoserver.sh إلى /usr/bin. الآن يمكنك الوصول إليه من أي مكان في نظامك! :D

الاستخدام:

./geoserver.sh /path/to/hosts/file/

إذا وجد المسار، سيرد بـ "Directory Found" متبوعًا بعنوان URL الكامل. image
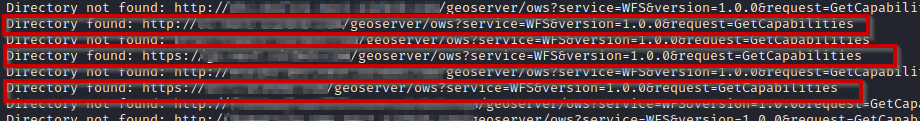
وإلا فسيعطي ناتجًا "Directory Not Found" image

ثم سيتحقق من الكلمة المفتاحية المحددة للتأكد من أن عنوان URL يحتوي فعلاً على دليل GeoServer مفتوح أم لا. تمت إضافة هذه العملية لتجنب النتائج الإيجابية الخاطئة. إذا تم العثور عليها، فسيتم إخراج الناتج في final_output.txt كـ "Keyword Found on https://website123.com/" إذا لم تتطابق الكلمة المفتاحية، فسيكون الناتج: "Keyword not Found on https://website123.com/"

أتمنى أن يعجبك هذا! هذا أول مشروع لي على GitHub! إذا أردت إظهار المحبة لهذا المشروع، اترك نجمة وتابعني على وسائل التواصل الاجتماعي! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




