
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 c3rrberu5/cve-2024-24919
قالب Nuclei لكشف CVE-2024-24919، وهي ثغرة اجتياز المسار في أجهزة CheckPoint SSL VPN، مما يتيح تقييمًا أمنيًا سريعًا.
 im-hanzou/upger
أداة تلقائية جماعية لفحص الثغرة في CVE-2022-4060 - إضافة ووردبريس: User Post Gallery <= 2.19 - ثغرة تنفيذ أوامر عن بعد غير مصادق عليها
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - ماسح ضوئي لثغرات RCE قبل المصادقة في ووردبريس
 atnetws/fail2ban-log4j
فلتر fail2ban يرصد الهجمات ضد log4j CVE-2021-44228
 qyvora/qyvora-anansi
محرك استخبارات سطح الهجوم القائم على الطرفية أولاً. مصمم للسرعة وقابلية النقل والإشارة التقنية الخام.
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
أداة استغلال جماعي لثغرة CVE-2020-5902 التي تستهدف أجهزة F5 Big-IP، مع إمكانيات فحص واستغلال متعددة الخيوط لتنفيذ تعليمات برمجية عن بُعد دون مصادقة.
 mrcl0wnlab/checker-cve-2020-5902
Checker CVE-2020-5902: إصدارات BIG-IP من 15.0.0 إلى 15.1.0.3، ومن 14.1.0 إلى 14.1.2.5، ومن 13.1.0 إلى 13.1.3.3، ومن 12.1.0 إلى 12.1.5.1، ومن 11.6.1…
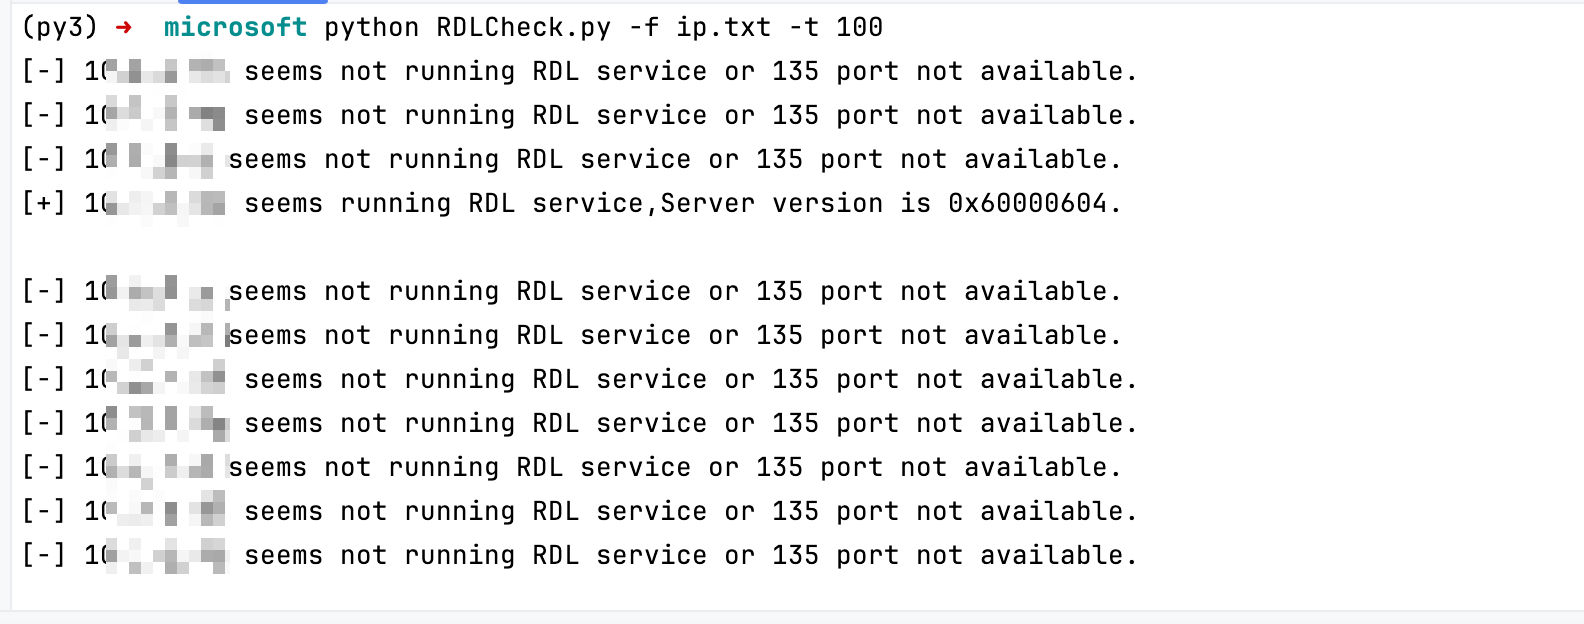 zhuxi1965/cve-2024-38077-rdlcheck
التحقق مما إذا كانت خدمة RDL قيد التشغيل، والاستعلام السريع عن الأصول المتأثرة
 ossie-git/log4shell_sentinel
ماسح ذكي لـ Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 blockchainguard/cve-2019-0708
مكون إضافي للفحص الدفعي لثغرة CVE-2019-0708 باستخدام MSF
 sh4den/cve-2022-47966
المحمل الجماعي لـ ManageEngine لثغرة CVE-2022-47966
 jpiechowka/at-doom-fortigate
Fortigate CVE-2018-13379 - أداة للبحث عن مضيفات Fortigate المعرضة للخطر في بيانات Rapid7 Project Sonar بشكل مجهول عبر شبكة تور.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
يفرض هذا التوقيعات لـ CVE-2021-44228 عبر جميع السياسات على جهاز BIG-IP ASM
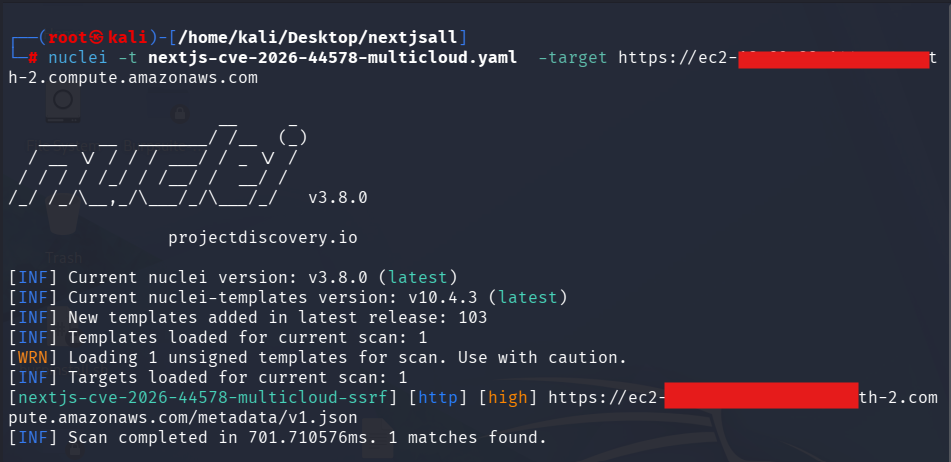 love07oj/nextjs-cve-2026-44578
قوالب Nuclei لاكتشاف CVE-2026-44578 (ثغرة SSRF في ترقية WebSocket في Next.js) مع التحقق من البيانات الوصفية عبر السحابات المتعددة، وبصمة Next.js،…
 yoryio/cve-2023-46805
ماسح لـ CVE-2023-46805 - Ivanti Connect Secure
 tc4dy/cve-2026-85097-toolkit
مجموعة أدوات Python لـ CVE-2026-85097: تستغل رفع الملفات غير المصادق عليه في Bricksforge WordPress للوصول إلى RCE عبر حمولات polyglot، بالإضافة إلى…








