
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vScalation-CVE-2021-22015 — ماسح ضوئي لـ vScalation (CVE-2021-22015) وهو تصعيد امتيازات محلي في VMware vCenter | Kitploit

أدوات/GitHubGitHub/penteraio/vscalation-cve-2021-22015
تصعيد الامتيازاتماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن السحابة
GitHubpenteraio/vscalation-cve-2021-22015

vScalation-CVE-2021-22015

مشاركة

ماسح ضوئي لـ vScalation (CVE-2021-22015) وهو تصعيد امتيازات محلي في VMware vCenter

عرض المستودع
6734منذ 3 سنواتلم تتم المراجعة بعد

vScalation (CVE-2021-22015)

تصعيد الامتيازات المحلي في VMWare vCenter

  • اكتشفت مجموعة أبحاث Pentera ثغرة أمنية في برنامج vCenter Server من VMWare، مما أثر على برامج VMWare المثبتة في 500,000 منظمة حول العالم المسؤولة عن إدارة أنظمتها الأكثر أهمية
  • تم الإبلاغ عن نتائجنا بشكل استباقي إلى VMWare وتم نشرها تحت CVE-2021-22015
  • التصحيح والمعلومات الإضافية متاحة على موقع VMWare للتنبيهات الأمنية

الماسح الضوئي

صُمم الماسح الضوئي للتحقق مما إذا كان الملف المعني لديه صلاحية الكتابة لمجموعة "cis"، وما إذا كان هناك أي مستخدم في تلك المجموعة لديه وصول شل إلى المضيف.

لمزيد من التوضيح حول CVE-2021-22015، يرجى الرجوع إلى موقعنا هنا

المتطلبات الأساسية

• بيانات اعتماد لمضيف vCenter يعمل بنظام Linux (PhotonOS)

• وصول شل

الاستخدام

  1. قم بتنزيل الماسح الضوئي إلى جهازك
  2. نفّذ الأوامر التالية
chmod 777 ./CVE-2021-22015_scanner.sh
./CVE-2021-22015_scanner.sh

النتائج:
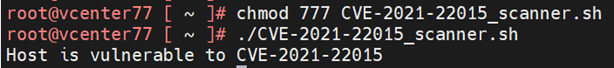
  • تم العثور على الثغرة: "المضيف معرض لـ CVE-2021-22015"

image

  • لم يتم العثور على الثغرة: "المضيف غير معرض لـ CVE-2021-22015"

إخلاء المسؤولية:

الكود الموصوف في هذا التنبيه (المشار إليه بـ "الكود") مُقدَّم على أساس "كما هو" و"كما هو متاح" وقد يحتوي على أخطاء برمجية وأخطاء وعيوب أخرى. يُنصح بحماية البيانات المهمة وتوخي الحذر. باستخدامك لهذا الكود، فإنك توافق على أن Pentera لن تتحمل أي مسؤولية تجاهك عن أي مطالبات تتعلق بالكود. تتنصل Pentera من أي وجميع الضمانات وأي وجميع المسؤولية عن أي أضرار مباشرة أو غير مباشرة أو عرضية أو عقابية أو نموذجية أو خاصة أو تبعية، حتى لو تم إخطار Pentera أو الأطراف ذات الصلة بها بإمكانية حدوث مثل هذه الأضرار. لا تتحمل Pentera أي التزام بتحديث الكود أو هذا التنبيه.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    377
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    324
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




