ادعم التطوير
إذا كان هذا المشروع يساعدك في عملك، فادعم استمرارية الصيانة والميزات الجديدة.
محفظة تبرعات ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

امسح رمز QR أو انسخ عنوان المحفظة أعلاه.
BurpWpsScan


إضافة لـ Burp Suite تكتشف مواقع WordPress أثناء اختبار تطبيقات الويب (كشف سلبي + تحقق نشط)، وتُجري تقييمات أمنية شاملة تشمل فحص ثغرات نواة WordPress والإضافات والقوالب عبر WPScan API، واختبار تعرّض XML-RPC/REST API، وتعداد المستخدمين، والتحقق من إصدارات الإضافات، وإنشاء تقارير اختبار اختراق جاهزة للذكاء الاصطناعي.
متوافقة مع إصداري Burp Suite Community وProfessional.
لقطات الشاشة
الواجهة الرئيسية
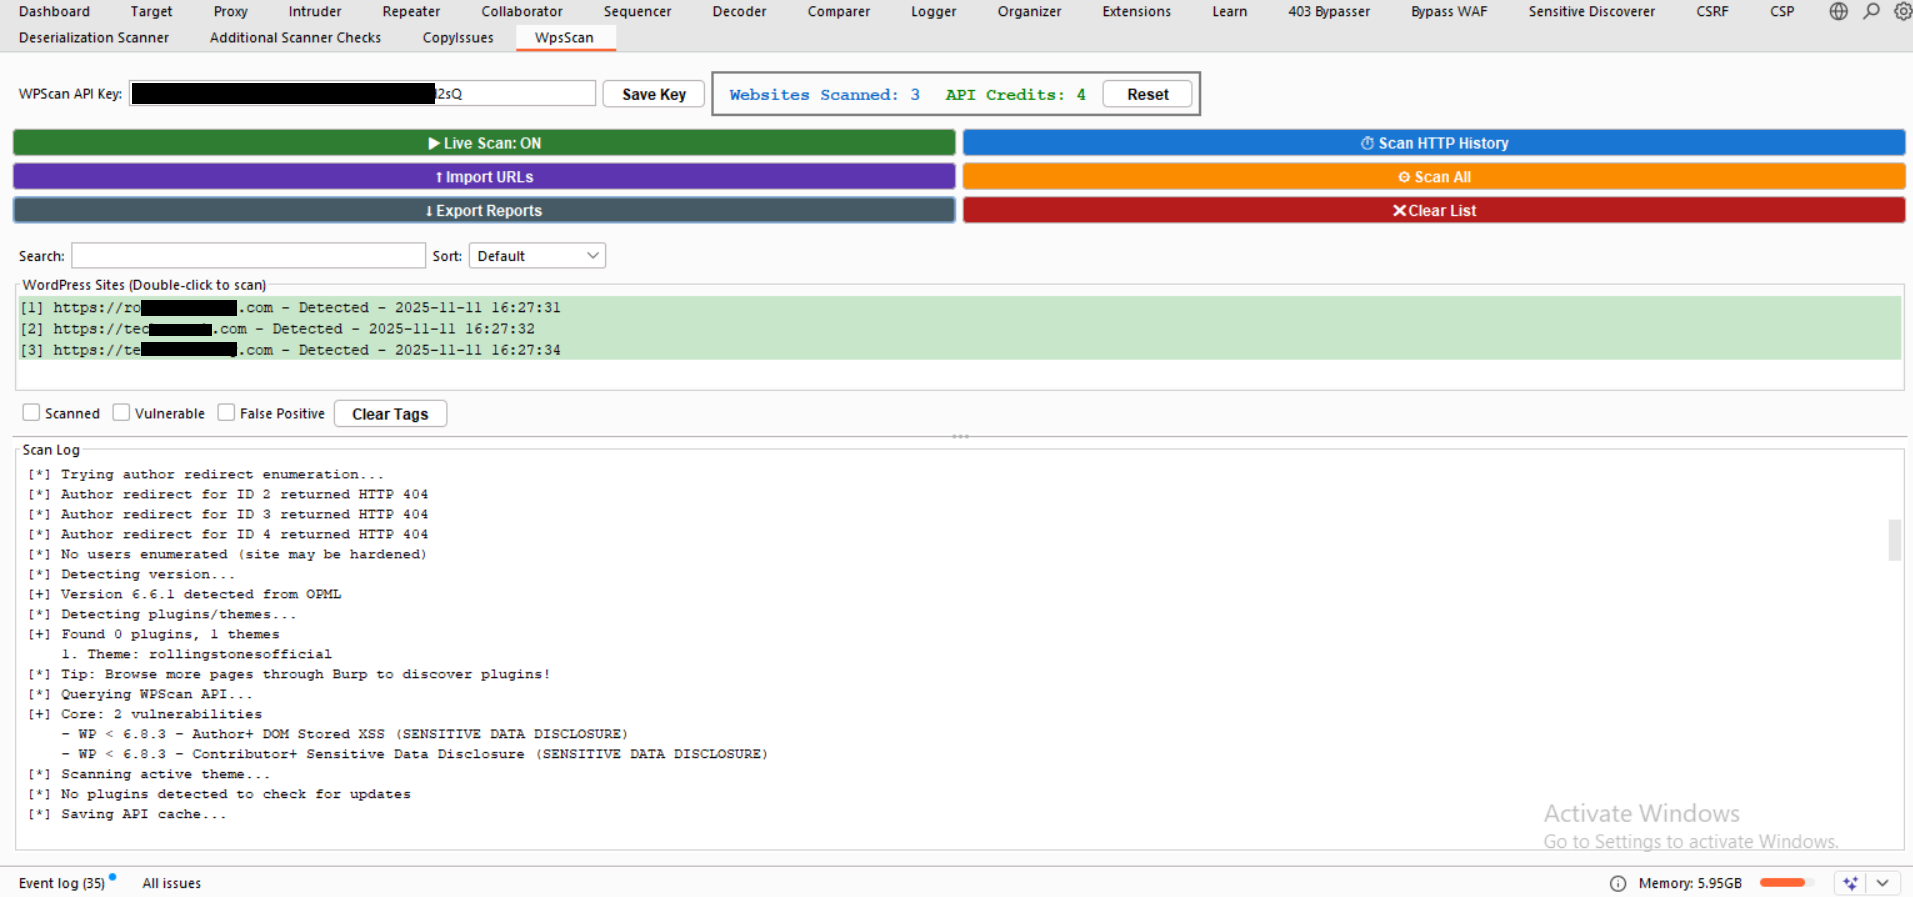
واجهة WpsScan الرئيسية تعرض مواقع WordPress المكتشفة مع مؤشرات الحالة وأدوات التحكم بالفحص
التقارير المُصدَّرة
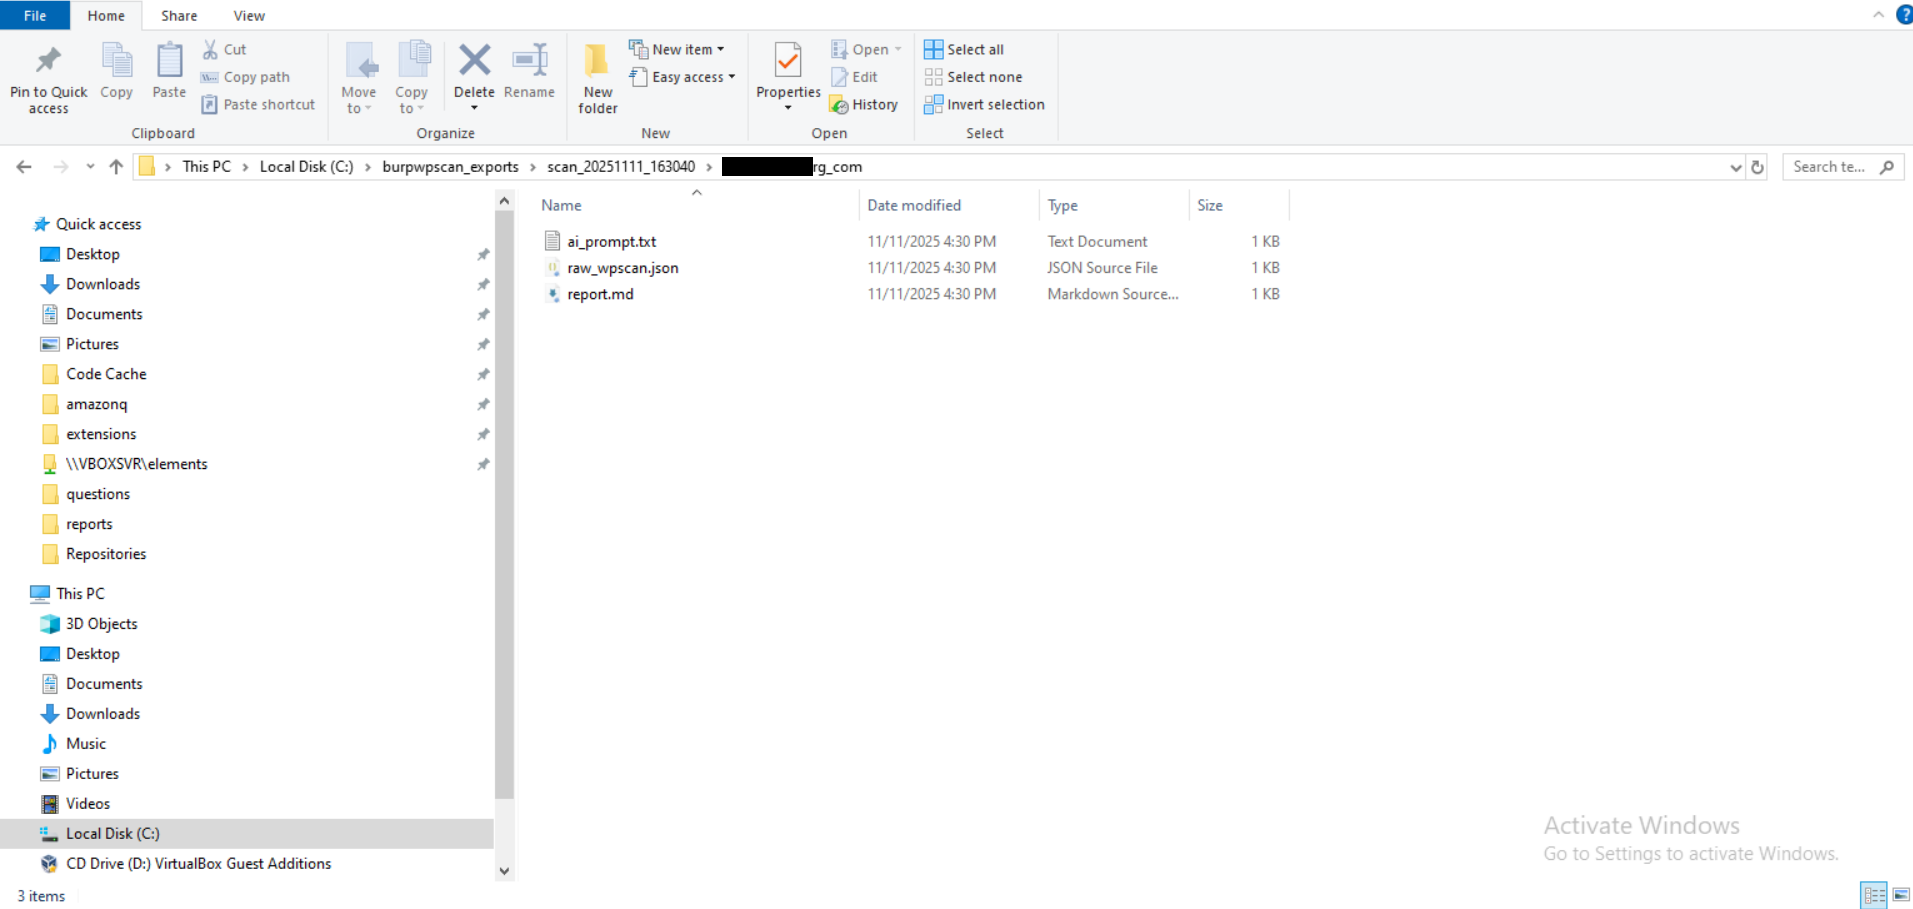
هيكل تصدير منظّم يضم تقارير JSON وMarkdown وتقارير جاهزة للذكاء الاصطناعي لكل موقع مفحوص
ملف WPScan JSON الخام
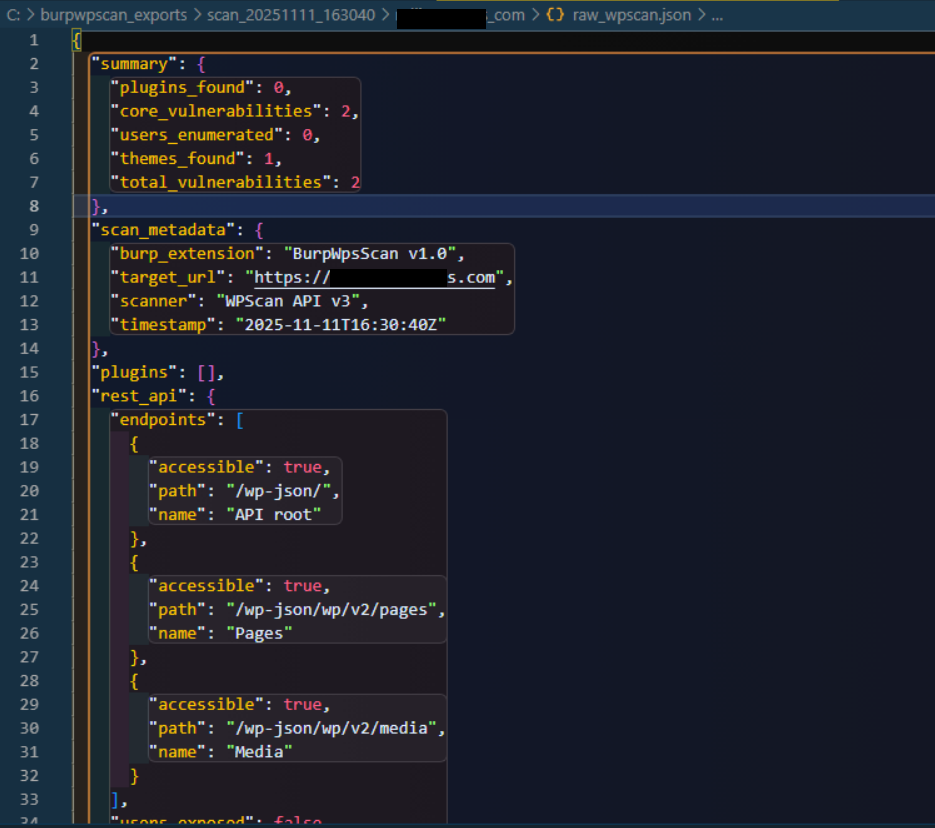
مخرجات JSON مفصّلة تحتوي على بيانات الثغرات الكاملة وبيانات وصفية عن الفحص
الميزات
الكشف والاستكشاف
- الكشف المباشر عن WordPress: يحدد مواقع WordPress بشكل سلبي من حركة مرور HTTP في الوقت الفعلي (مع الحفاظ على النطاقات الفرعية)
- فحص سجل HTTP: فحص سجل HTTP في Burp للعثور على مواقع WordPress من حركة المرور السابقة (موسومة بتسمية [HTTP HISTORY])
- قائمة سياق بالنقر الأيمن: فحص عناوين URL محددة يدويًا من سجل Burp أو Repeater أو Proxy بالنقر الأيمن واختيار "Scan with WpsScan"
- استيراد عناوين URL بالجملة: يتحقق بنشاط من عدة عناوين URL ويستوردها للكشف الدفعي عن WordPress
- استكشاف الإضافات والقوالب: يستخرج الإضافات والقوالب من استجابات HTTP والسجل
- كشف الإصدار: يحدد إصدار نواة WordPress من مصادر متعددة (وسوم meta، والتغذيات feeds، وAPI)
- دعم النطاقات الفرعية: تحافظ جميع نقاط الدخول على اسم المضيف الكامل بما في ذلك النطاقات الفرعية (مثل
xxx.yyy.io يبقى xxx.yyy.io)
- الحفاظ على المسار: يحافظ على مسار URL والمنافذ غير القياسية لتنصيبات الأدلاء الفرعية (مثل
https://xxx.yyy.io/blog، https://xxx.yyy.io:8443/blog)
فحص الثغرات
- تكامل WPScan API: يستعلم قاعدة بيانات ثغرات WPScan من أجل:
- ثغرات نواة WordPress
- ثغرات الإضافات (أكثر من 80 إضافة عالية الخطورة + حتى 3 إضافات أخرى)
- ثغرات القوالب
- تفاصيل الثغرات في الوقت الفعلي: يعرض عنوان الثغرة ونوعها فورًا عند فحص كل مكوّن
- فحص ذكي للإضافات: يفحص جميع الإضافات الـ 80+ عالية الخطورة + حتى 3 إضافات أخرى (يوفّر 60-80% من أرصدة API)
- ذاكرة تخزين مؤقت لـ API لمدة 24 ساعة: لا يعيد فحص الإضافة/القالب نفسه مرتين خلال 24 ساعة (تبقى محفوظة عبر إعادة تشغيل Burp)
تقييمات الأمان
- اختبار أمان XML-RPC:
- يكتشف ما إذا كانت نقطة نهاية XML-RPC مُفعّلة
- يختبر طريقة pingback.ping (خطر تضخيم DDoS)
- يختبر طريقة system.multicall (خطر تضخيم القوة الغاشمة)
- اكتشاف REST API:
- يعدّد نقاط نهاية WordPress REST API المتاحة (/wp-json/wp/v2/)
- يختبر نقاط نهاية المستخدمين والمنشورات والصفحات والوسائط
- يُشير إلى ثغرات تعداد المستخدمين
- تعداد المستخدمين:
- يحاول تعداد المستخدمين عبر REST API (/wp-json/wp/v2/users)
- يلجأ إلى طريقة إعادة توجيه المؤلف (?author=N)
- يستخرج أسماء المستخدمين والمعرّفات لأغراض الاستطلاع
- مراقبة تحديثات الإضافات: يفحص الإضافات مقابل WordPress.org بحثًا عن أحدث الإصدارات (دون استخدام أرصدة API)
- كشف تقوية الأمان: يحدّد إضافات الأمان وإجراءات التقوية
سير العمل والإدارة
- وضعا كشف مزدوجان: الفحص المباشر + فحص سجل HTTP يعملان بشكل مستقل
- تكامل قائمة السياق: انقر بزر الماوس الأيمن على أي طلب في Burp لإضافته يدويًا إلى قائمة الفحص
- عدّاد أرصدة API: تتبّع فوري لاستخدام API اليومي (يُعاد ضبطه عند منتصف الليل)
- تتبّع الحالة: وسم المواقع كـ Scanned أو Vulnerable أو False Positive مع تخزين دائم
- تصدير التقارير: إنشاء JSON منظّم وMarkdown منسّق ومطالبات جاهزة للذكاء الاصطناعي
- معالجة ذكية لعناوين URL: جميع نقاط الدخول (الفحص المباشر، فحص سجل HTTP، قائمة السياق) تحافظ على اسم المضيف والمسار الكاملين
- دعم البروتوكولات: يتعامل مع نسختي HTTP وHTTPS للموقع نفسه
- مؤشرات مرئية: حالة مرمّزة بالألوان مع تسميات [HTTP HISTORY] و[IMPORTED]
التثبيت
المتطلبات الأساسية
- Burp Suite Community أو Professional (تم اختباره على الإصدار v2023.x+)
- مفتاح WPScan API (تتوفر طبقة مجانية على https://wpscan.com/api)
الخطوات
-
استنسخ هذا المستودع أو نزّله:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
تحميل الإضافة في Burp Suite:
- انتقل إلى
Extensions ← Installed
- انقر على
Add
- نوع الإضافة:
Python
- اختر الملف:
WpsScan.py
- انقر على
Next
-
تكوين مفتاح API:
- انتقل إلى علامة التبويب "WpsScan" في Burp Suite
- أدخل مفتاح WPScan API الخاص بك في حقل النص في الأعلى
- انقر على زر "Save Key"
- يتم حفظ المفتاح في
C:\burpwpscan_exports\wpsscan_config.txt (تحاول Windows الأقراص من C إلى Z) أو /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
التحقق من التثبيت:
- تحقق من وجود علامة تبويب "WpsScan" في Burp Suite
- ابحث عن رسالة نجاح في
Extensions ← Output
الاستخدام
الكشف المباشر
- تأكد من أن زر "Live Scan: ON" نشط (أخضر)
- تصفح المواقع المستهدفة عبر Burp (Proxy، Repeater، Scanner، إلخ)
- تراقب الإضافة حركة مرور HTTP تلقائيًا وتكتشف مواقع WordPress في الوقت الفعلي
- تظهر المواقع المكتشفة في قائمة علامة تبويب WpsScan
فحص سجل HTTP
- انقر على زر "Scan HTTP History"
- تفحص الإضافة جميع حركة مرور HTTP السابقة في سجل Burp
- تُضاف مواقع WordPress التي تم العثور عليها مع تسمية [HTTP HISTORY] باللون الأزرق
- يمكن إضافة المواقع حتى لو كانت موجودة بالفعل من الفحص المباشر
- مفيد للعثور على مواقع WordPress من الجلسات السابقة
لماذا يُعد فحص سجل HTTP قويًا:
- يكتشف المزيد من الإضافات: غالبًا ما تُحمّل الصفحة الرئيسية 2-3 إضافات فقط، لكن تصفح صفحات متعددة (المتجر، المدونة، الاتصال) يُحمّل إضافات مختلفة
- مثال: قد تعرض الصفحة الرئيسية
contact-form-7، لكن صفحة المتجر تُحمّل woocommerce، وصفحة الدفع تُحمّل stripe، والمدونة تُحمّل yoast-seo
- تغطية أفضل: فحص سجل HTTP بعد تصفح 5-10 صفحات يمكن أن يكتشف 10-20+ إضافة مقابل 2-3 من الصفحة الرئيسية وحدها
- يوفر أرصدة API: المزيد من الإضافات المكتشفة = تقييم أكثر دقة للثغرات دون إعادة الفحص
- أفضل ممارسة: تصفح الموقع المستهدف بدقة عبر Burp Proxy، ثم انقر على "Scan HTTP History" قبل تشغيل WPScan
- الحفاظ على النطاقات الفرعية: يحافظ فحص سجل HTTP على أسماء المضيفين الكاملة (مثل
xxx.yyy.io)، لذلك يتم اكتشاف مواقع WordPress على النطاقات الفرعية بشكل صحيح
الفحص من قائمة السياق

 teycir/burpwpsscan







