
 #1

 auditinfra-io/o1js-scan
محلل ثابت بدون تبعيات لأخطاء سلامة دوائر zk في تطبيقات o1js/Mina zkApps ودوائر Noir
 inteleon404/cve-2025-0133
تم اكتشاف ثغرة XSS منعكسة في Palo Alto GlobalProtect Gateway وPortal. يمكن للمهاجمين حقن نصوص برمجية ضارة عبر طلبات مصمّمة خصيصًا.
 justakazh/log4j-cve-2021-44228
ماسح ضخم لثغرة Log4j CVE-2021-44228 مع قدرات اكتشاف واستغلال قائمة على Python لاختبار الأمان الآلي.
 leonidus0x10/cve-2021-1675-scanner
ماسح ثغرات أمنية لـ CVE-2021-1675/PrintNightmare
 boroeurnprach/ashwesker-cve-2026-21962
استغلال PoC وقالب Nuclei لثغرة CVE-2026-21962، وهي ثغرة حرجة في تنفيذ التعليمات البرمجية عن بُعد دون مصادقة في Oracle HTTP Server وWebLogic Proxy…
 nocoderrandom/sunsetscan
تدقيق أمان الشبكة المحلية مع EOL و CVE وهوية الأجهزة وتقارير HTML
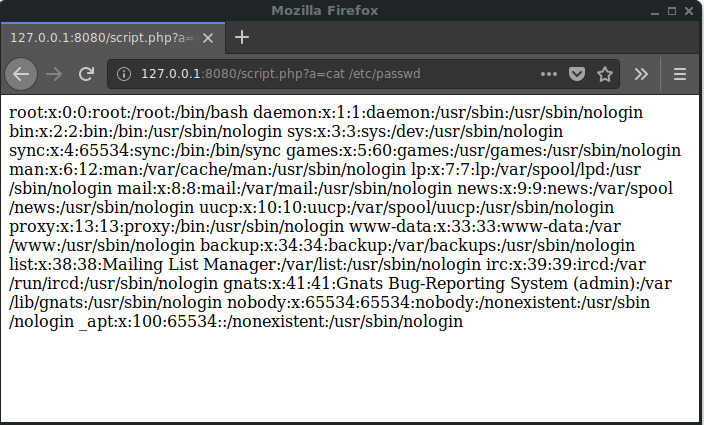 ypereirareis/docker-cve-2019-11043
صورة Docker وأوامر للتحقق من ثغرة CVE-2019-11043 على تطبيقات nginx/php-fpm.
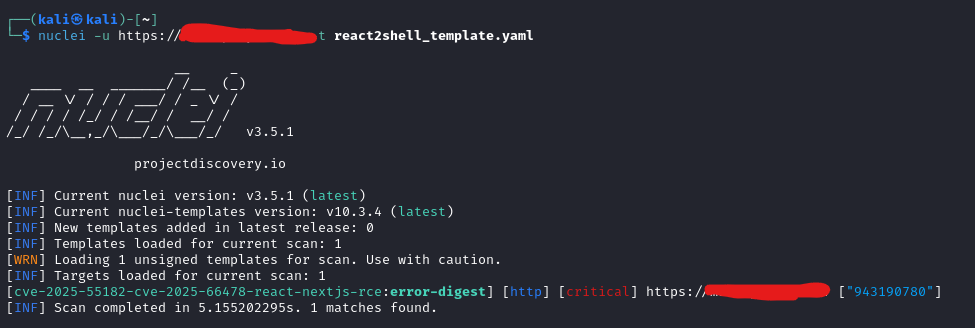 shamo0/react2shell-poc
قالب Nuclei لاكتشاف react2shell (CVE-2025-55182 & CVE-2025-66478)
 hophtien/cve-2025-54424
CVE-2025-54424: تجاوز شهادة عميل TLS في 1Panel يتيح تنفيذ الكود عن بُعد (RCE) عبر CN مزيّفة 'panel_client' باستخدام أداة فحص واستغلال مدمجة.…
 j3ssie/dynast-bench
معيار تقييم DAST لتطبيقات معرّضة للثغرات عمدًا مع مفاتيح إجابات مرجعية لتقييم أدوات الفحص
 numanturle/cve-2021-41773
CVE-2021-41773
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
مولّد قطع أثرية للكشف عن تجاوز مصادقة الشهادات في Check Point VPN IKEv1 (CVE-2026-50751). يتحقق من تعرّض البوابة ويوضح الوصول عن بُعد غير المصادق…
 pr3r00t/cve-2020-8193-citrix-scanner
البحث عن CVE-2020-8193 - التحقق من تجاوز المصادقة
 aquasecurity/scan-cve-2018-8115
أداة سطر أوامر تتحقق من صور Docker بحثًا عن CVE-2018-8115 من خلال فحص الطبقات بحثًا عن ملفات ضارة، مما يساعد على ضمان سحب آمن من Docker Hub.
 dingxiao77/-cve-2022-22947-
cve-2022-22947 spring cloud gateway نص برمجي للمسح الدفعي
 debajyoti0-0/cve-2026-64600
أداة أمان لنظام لينكس مبنية بلغة C، تُستخدم لكشف ثغرة CVE-2026-64600 (RefluXFS) والتحقق منها بأمان (إثبات المفهوم - PoC) والتخفيف من حدّتها. توفّر…
 bitwire-it/probe-cve-2026-98432
فاحص إصدار نواة Linux المحلي، ومسبار قدرات MPTCP عن بُعد، وواجهة سطر أوامر تفاعلية للفحص والاستكشاف لتقييم مدى التعرّض لثغرة use-after-free في IPv4…









