
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
nextjs-cve-2026-44578 — قوالب Nuclei لاكتشاف CVE-2026-44578 (ثغرة SSRF في ترقية WebSocket في Next.js) مع التحقق من البيانات الوصفية عبر السحابات المتعددة، وبصمة Next.js، وسير العمل المسحي الواقعي. يتضمن إشارات إلى البحث الأصلي حول NextSSRF وأدوات الاستغلال. | Kitploit
أدوات/GitHubGitHub/love07oj/nextjs-cve-2026-44578
الاستطلاعماسحات الثغرات الأمنيةالاستغلالأمن الويبالاختبار العشوائيأمن السحابة
GitHublove07oj/nextjs-cve-2026-44578

nextjs-cve-2026-44578

قوالب Nuclei لاكتشاف CVE-2026-44578 (ثغرة SSRF في ترقية WebSocket في Next.js) مع التحقق من البيانات الوصفية عبر السحابات المتعددة، وبصمة Next.js، وسير العمل المسحي الواقعي. يتضمن إشارات إلى البحث الأصلي حول NextSSRF وأدوات الاستغلال.

مشاركة
عرض المستودع
7182منذ 6 أشهرلم تتم المراجعة بعد

nextjs-cve-2026-44578

قوالب Nuclei لكشف CVE-2026-44578 (ثغرة SSRF في ترقية WebSocket في Next.js) مع التحقق من صحة البيانات الوصفية متعددة السحابات، وأخذ بصمات Next.js، وسير العمل المسحي في العالم الحقيقي. يتضمن إشارات إلى أداة NextSSRF الأصلية وأبحاث الاستغلال.

NextSSRF Nuclei Templates

قوالب Nuclei لكشف CVE-2026-44578 — ثغرة SSRF في معالج ترقية WebSocket في Next.js تؤثر على نشر Next.js المُستضاف ذاتيًا والمعرض للخطر.
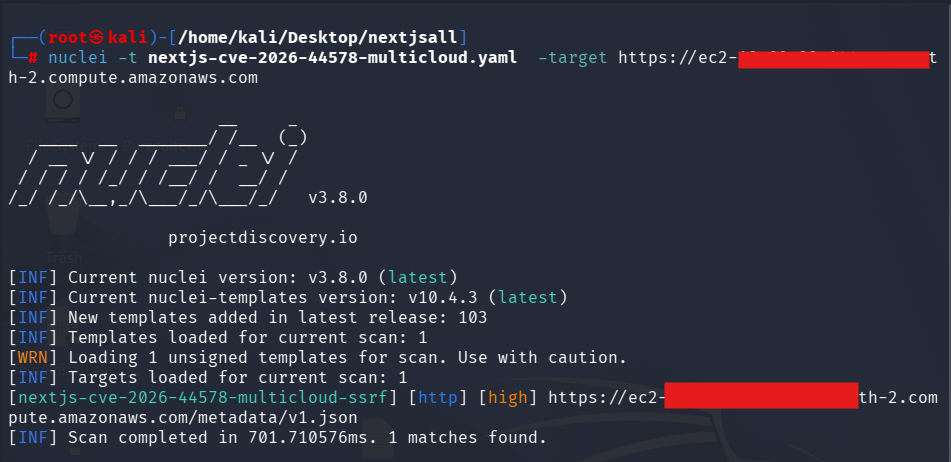


أمثلة الكشف

مخرجات Nuclei

مخرجات Nuclei

!!EXPLOIT!! كشف البيانات الوصفية

كشف AWS

كشف AWS 2


يحتوي هذا المستودع على قوالب كشف تعتمد على Nuclei.


المضمّن

  • قوالب كشف SSRF متعددة السحابات
  • قوالب أخذ بصمات Next.js
  • فحوصات آمنة للتحقق من صحة البيانات الوصفية
  • قوالب سير عمل لـ Nuclei

موفرو السحابة المدعومون:

  • AWS
  • Azure
  • GCP
  • DigitalOcean
  • Oracle OCI

منطق الكشف

تستخدم القوالب طلبات URI مطلقة غير صالحة مع:

Connection: Upgrade
Upgrade: websocket

لتفعيل منطق معالجة ترقية WebSocket الضعيف في نشر Next.js المتأثر.

تقوم قوالب الكشف بالتحقق من:

  • سلوك SSRF
  • تعريض نقطة نهاية البيانات الوصفية
  • بصمات البروكسي
  • مؤشرات استجابة خاصة بالسحابة

دون استخراج بيانات اعتماد أو أسرار.


أداة الاستغلال الأصلية

الفضل للباحثين الأصليين ومؤلفي الأدوات:

  • ynsmroztas/nextssrf

الاستخدام الآمن

هذه القوالب مخصصة فقط لـ:

  • اختبارات الأمان المصرح بها
  • برامج مكافآت الاختراق
  • التحقق الدفاعي
  • تدقيق أصول المخزون

قم بمسح الأنظمة التي تملكها فقط أو التي لديك إذن صريح لاختبارها.


إخلاء مسؤولية

هذا المستودع مُقدّم لأغراض تعليمية واختبار أمان مصرح به فقط.

المسؤولون غير مسؤولين عن إساءة الاستخدام، أو المسح غير المصرح به، أو الأنشطة غير القانونية التي تتم باستخدام هذه القوالب.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




