
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 ascr0b/pcwt
واجهة إدارة مشاريع قائمة على الويب لسير عمل اختبار الاختراق والمكافآت (bug bounty)، تقوم بأتمتة مسح المنافذ باستخدام Nmap/Masscan وتعداد النطاقات…
 jofpin/compaxss
تجاوز XSS المنعكس (البرمجة النصية عبر المواقع)
 vulncheck-oss/cisco-ios-xe-implant-scanner
ماسح ضوئي مكتوب بلغة Go يكتشف أنظمة Cisco IOS XE المزروعة عبر إرسال طلبات HTTP مصممة لتحديد الأجهزة المخترقة والإصدارات المعرضة للخطر.
 adityaks/strafer
Strafer: أداة للكشف عن الإصابات المحتملة في حالات Elasticsearch
 zcyberseclab/zscan
أداة سريعة وقابلة للتخصيص لاكتشاف الخدمات، مدعومة بنظام بصمات مرن. تساعدك في تحديد الخدمات وواجهات برمجة التطبيقات (APIs) وتكوينات الشبكة عبر بنيتك…
 iiilin/asimpleportscanner
ماسح منافذ Python أحادي الملف وخالٍ من التبعيات مع فحص TCP/UDP متعدد الخيوط، والتقاط البانرات، واستخراج عناوين HTTP، والبحث عن أسماء مضيفي NBNS،…
 morpheuslord/startup-sbom
أداة لهندسة عكسية وتفحص قواعد بيانات RPM وAPT لسرد جميع الحزم إلى جانب الملفات القابلة للتنفيذ والخدمات والإصدارات وثغرات CVE.
 walnutsecurity/cve-2021-42013
cve-2021-42013.py هو سكربت بايثون سيساعد في اكتشاف ثغرة اجتياز المسار أو تنفيذ التعليمات البرمجية عن بُعد في Apache 2.4.50
 hynekpetrak/log4shell-finder
أسرع ماسح لنظام الملفات لـ log4shell (CVE-2021-44228, CVE-2021-45046) وغيرها من الحالات الضعيفة (CVE-2017-5645, CVE-2019-17571, CVE-2022-23305,…
 shuai06/cve-2022-30525
نص برمجي للكشف الجماعي عن ثغرة حقن الأوامر عن بعد في جدار الحماية Zyxel (CVE-2022-30525)
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
 tismayil/laraveln00b
LaravelN00b .env Scanner
 capture0x/aws-pentest
أداة سطر أوامر آلية لتقييم أمان AWS تضم 30 وحدة تغطي تصعيد صلاحيات IAM، وانكشاف S3، والحوسبة، والشبكة، والتسجيل، وفحوصات سوء التكوين، وتُنتج تقارير…
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 zephrfish/cve-2023-20198-checker
ماسح CVE-2023-20198 وزرعات 0Day

 infobyte/faraday_bugbounty
مساحات عمل Faraday لمكافآت الثغرات
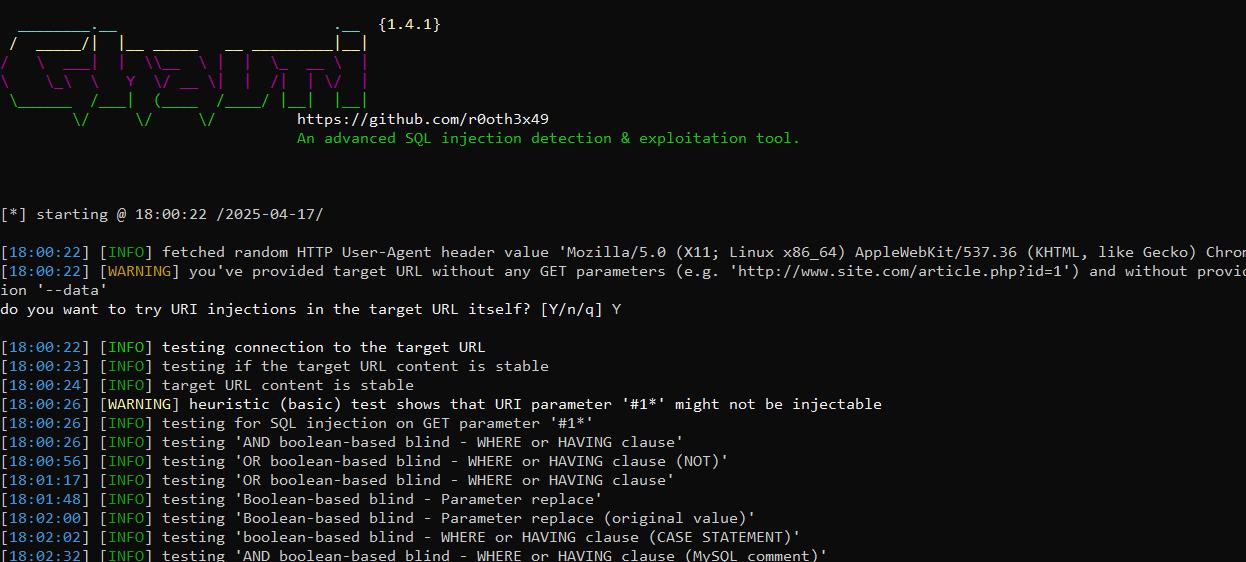 s1n6h/barcha
بَرْشَا هو أداتك السويسرية متعددة الاستخدامات لاستطلاع ثغرات SQL Injection 🔍. مكتوب بلغة Go، ويقوم بأتمتة: تعداد مضيفي SSL عبر Shodan 🕵️♂️ فحوصات…








