
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 whitespots/fast-security-scanners
فحوصات أمنية لأبحاثك
 jeromeyoung/log4j2burpscanner
CVE-2021-44228، إضافة burp لـ log4j2 (إصدار Java)، تم اختيار نطاق غير dnslog.cn لـ dnslog.
 sinkmanu/cookiescanner
أداة للتحقق من علم الكوكيز (cookie flag) في مواقع متعددة
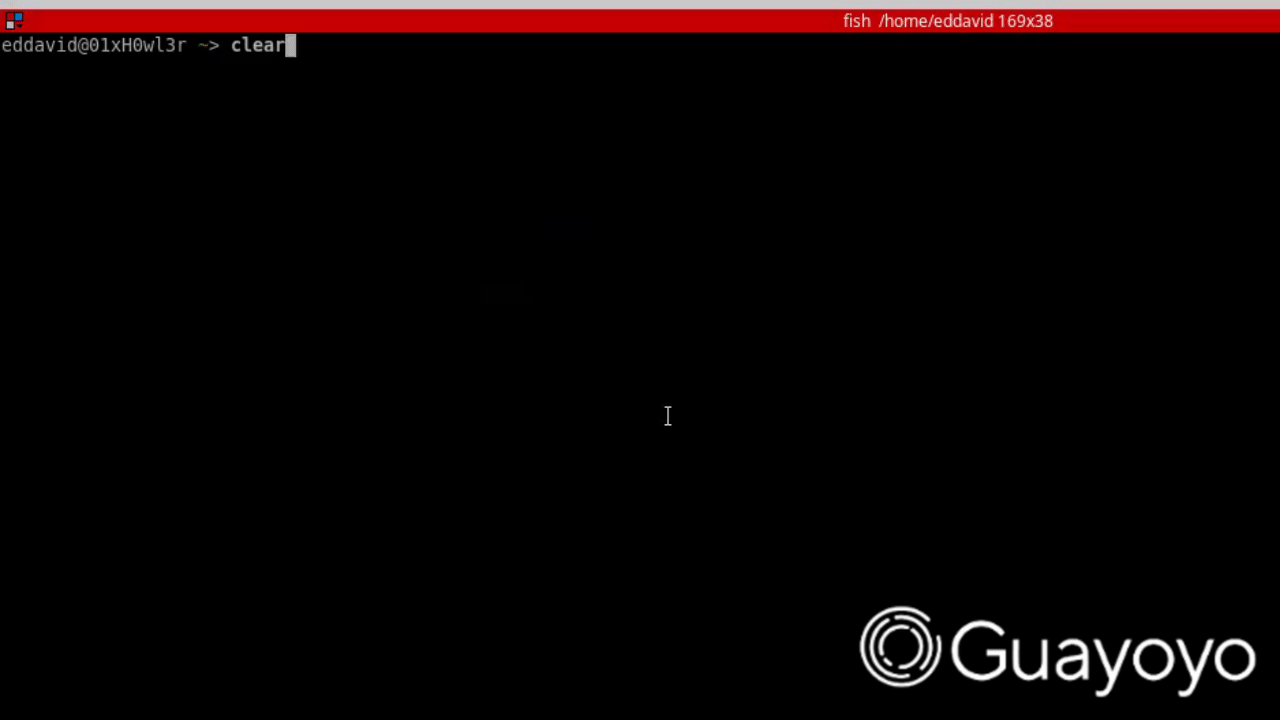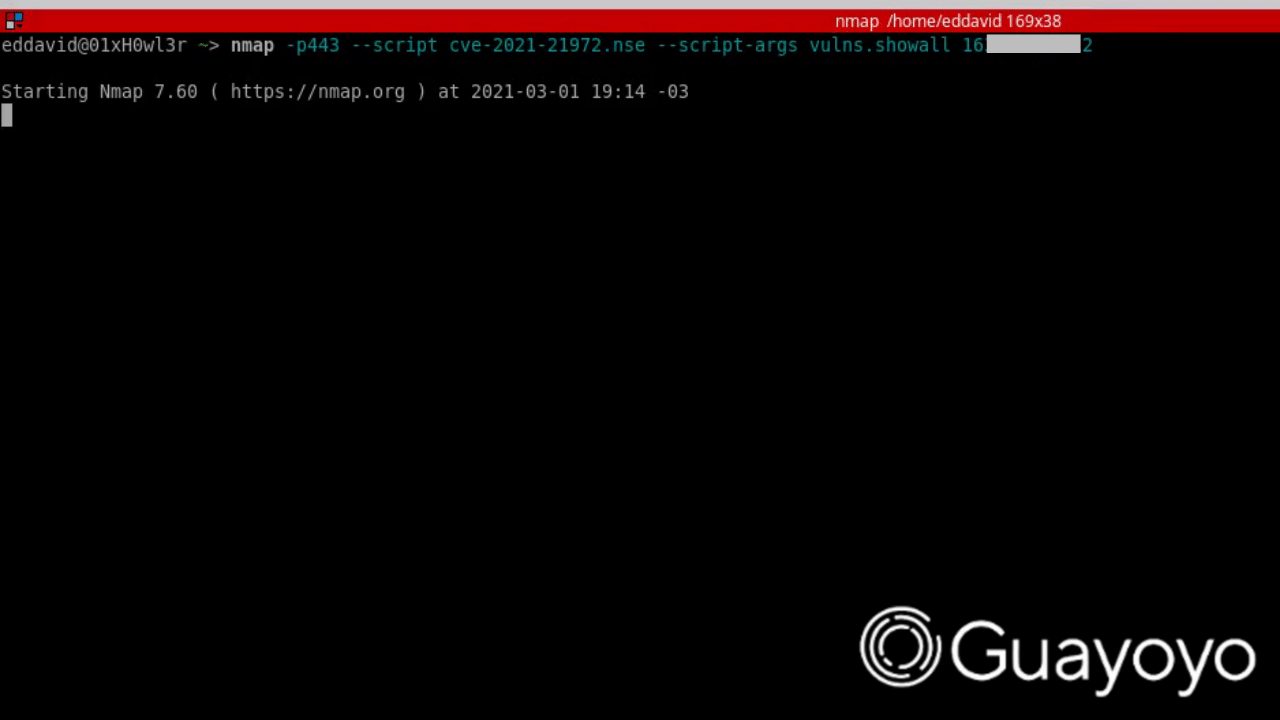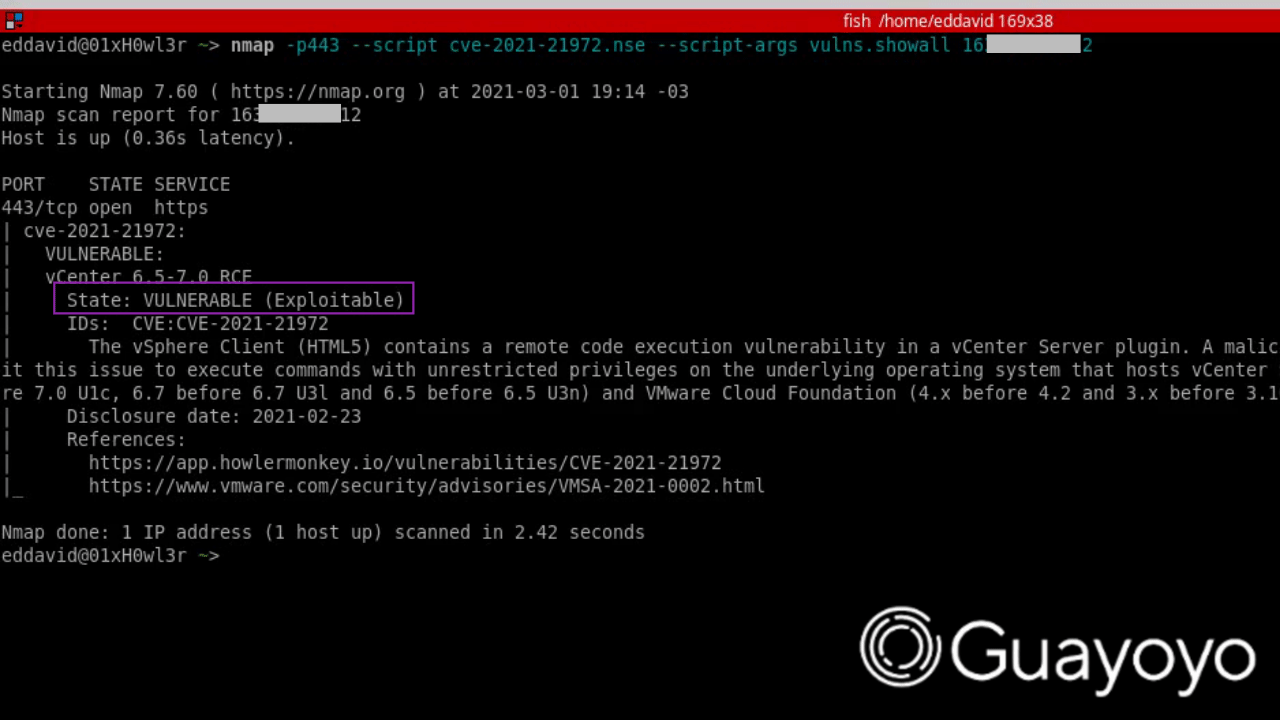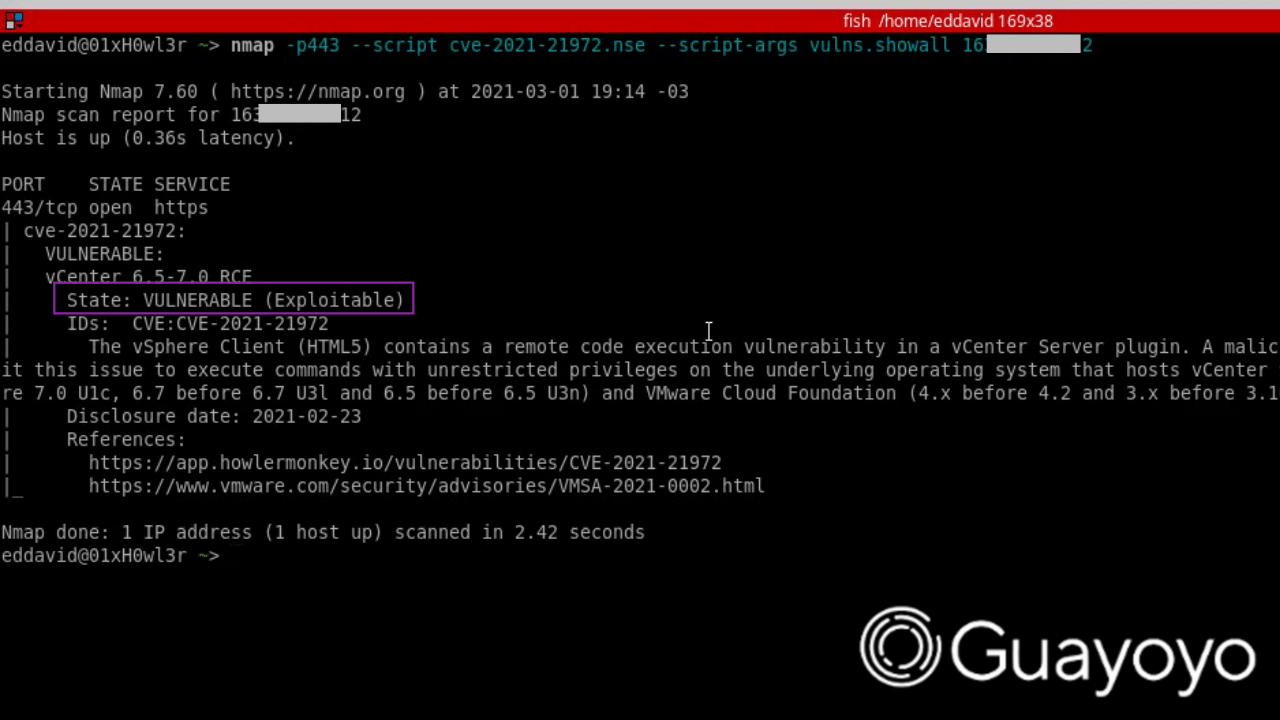 guayoyocyber/cve-2021-21972
سكربت Nmap للتحقق من الثغرة الأمنية CVE-2021-21972
 iriscouch/audit_couchdb
كشف المشكلات الأمنية، كبيرة كانت أم صغيرة، في خادم CouchDB
 yslxotwod/wifisting
مجموعة أدوات أمنية لاسلكية GTK4 مع 57 وحدة shell مستقلة لهجمات Wi-Fi وBluetooth وRF وZigbee وNFC والهجمات من جهة الراوتر، بالإضافة إلى MITM…
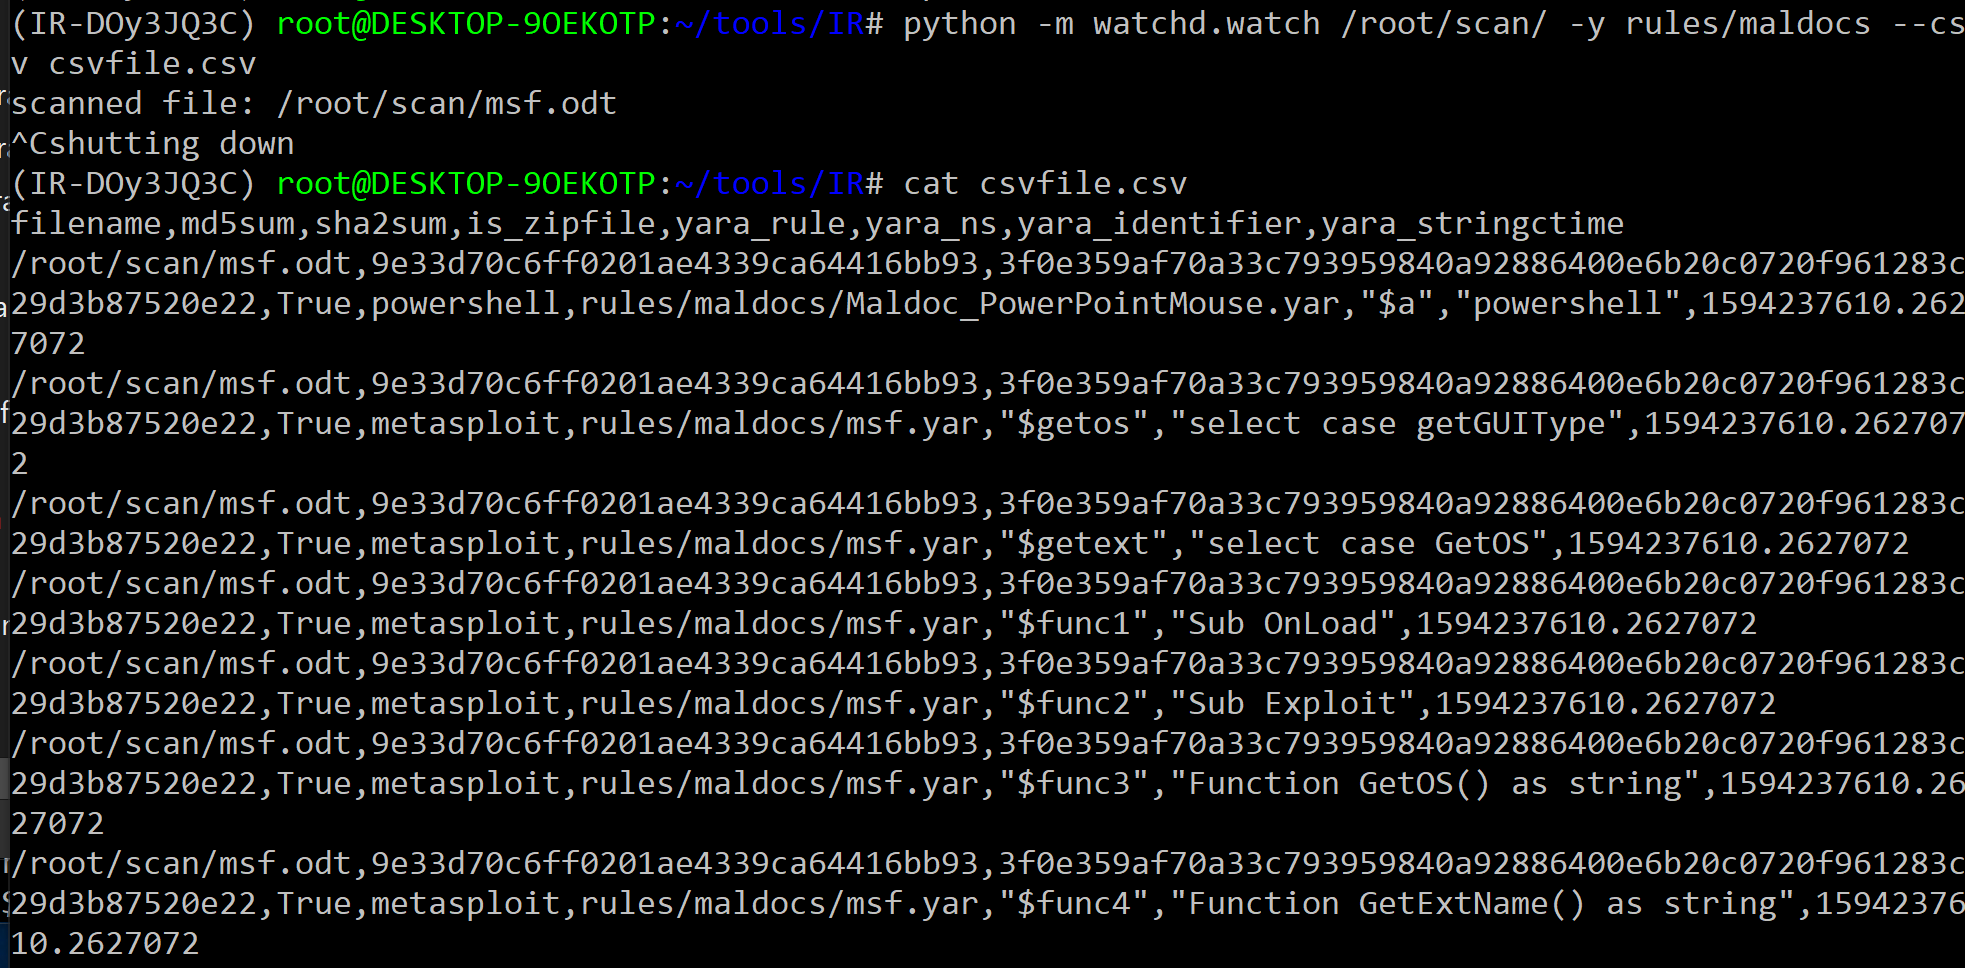 oxiqa/irfuzz
ماسح ملفات يعتمد على YARA يراقب الدلائل، يكتشف البرامج الضارة في أرشيفات المستندات، ويخرج نتائج بصيغة CSV للتكامل مع SIEM.
 off-by-1-labs/flawed
إصلاح القطع الأثرية المشابهة مع العيوب المدمجة
 rxerium/cve-2025-61882-cve-2025-61884
كشف لـ CVE-2025-61882 و CVE-2025-61884
 ayushpriya10/imdshift
يقوم بأتمتة ترحيل أعباء عمل AWS من IMDSv1 إلى IMDSv2 للتخفيف من هجمات SSRF. يكتشف استخدام IMDSv1 عبر EC2 وECS وEKS وLightsail والمزيد، مع تحديثات حد…
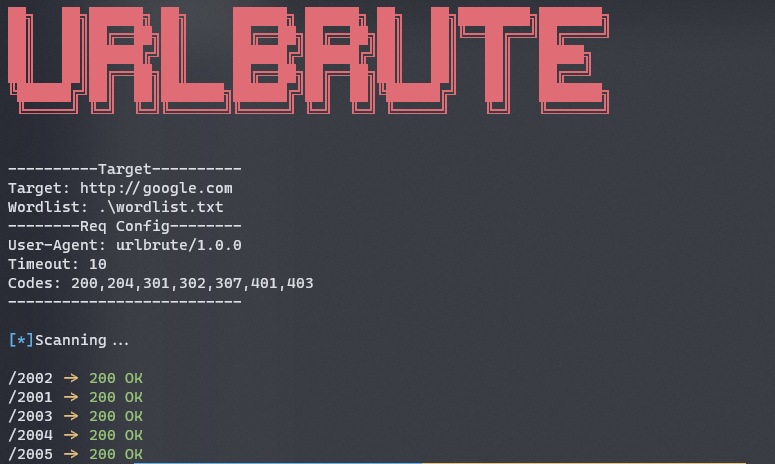 reddyyz/urlbrute
ماسح للأدلة/النطاقات الفرعية مطور بلغة GoLang.
 owasp/vulnreach
SCA مدرِك لوقت التشغيل — يُثبت أيّ ثغرات CVE يمكن الوصول إليها فعليًا، وليس فقط تلك المثبّتة.
 noptrix/nullscan
إطار عمل معياري مصمم لتسلسل وأتمتة اختبارات الأمان.
 manhnho/shellsum
أداة دفاعية - اكتشاف صدفات الويب في الدلائل المحلية عبر md5sum
 nccgroup/amfdser-ngng
إضافة لـ Burp Extender تأخذ كائنات AMF غير المسلسلة وتُرمّزها في XML باستخدام مكتبة Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
ماسح ضوئي جماعي لثغرة RCE في Laravel phpunit (CVE-2017-9841) مع فحص نطاقات IP وقوائم أسماء المضيفين، ويدعم اكتشاف الثغرات المستهدفة عبر أهداف متعددة.
 owasp/sapkiln
OWASP SAPKiln هي أداة بواجهة مستخدم رسومية (GUI) مصممة لتسهيل تأمين وتدقيق أنظمة SAP بفعالية.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
كشف جماعي غير مدمر لثغرة CVE-2022-22965








