

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
slurp-1 — مُعدِّد حاويات S3 | Kitploit
أدوات/GitHubGitHub/gdraperi/slurp-1
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتاختبار الاختراقأمن السحابةسوء التكوين
GitHubgdraperi/slurp-1

slurp-1

مُعدِّد حاويات S3

عرض المستودع
306727منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

slurp

أداة تعداد حاويات S3 بالوضعين الأسود والأبيض

نظرة عامة

  • يعود الفضل إلى جميع حزم المورّدين التي جعلت هذه الأداة ممكنة.
  • هذه أداة أمنية؛ صُممت لمختبرِي الاختراق والمتخصصين في الأمن لإجراء عمليات تدقيق على حاويات S3.

الميزات

  • المسح عبر النطاق (النطاقات)؛ يمكنك استهداف نطاق واحد أو قائمة نطاقات
  • المسح عبر الكلمة (الكلمات) المفتاحية؛ يمكنك استهداف كلمة مفتاحية واحدة أو قائمة كلمات مفتاحية
  • المسح عبر بيانات اعتماد AWS؛ يمكنك استهداف حساب AWS الخاص بك لمعرفة أي الحاويات تم كشفها
  • مخرجات ملوّنة لـ grep بصري
  • يولّد حالياً أكثر من 28,000 تباديل لكل نطاق وكلمة مفتاحية (بفضل @jakewarren و@random-robbie)
  • دعم Punycode للنطاقات الدولية
  • رخصة copyleft قوية (GPLv3)

الأوضاع

هناك وضعان تعمل بهما هذه الأداة؛ وضع الصندوق الأسود ووضع الصندوق الأبيض. وضع الصندوق الأبيض (أو الداخلي) أسرع بشكل ملحوظ من وضع الصندوق الأسود (الخارجي).

الصندوق الأسود (خارجي)

في هذا الوضع، تستخدم قائمة التباديل لإجراء عمليات المسح. سيعيد نتائج إيجابية كاذبة ولا توجد أي طريقة لربط الحاويات بحساب AWS فعلي! لا تفتح مشكلات (issues) تسأل عن كيفية القيام بذلك.
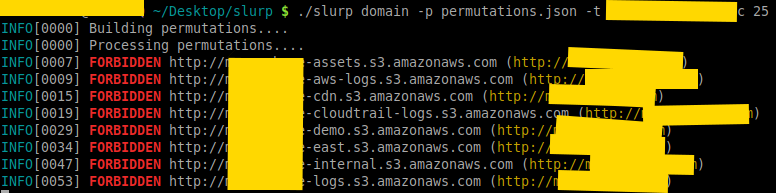
النطاق

domain-scan

الكلمات المفتاحية

keyword-scan

الصندوق الأبيض (داخلي)

في هذا الوضع، تستخدم AWS API مع بيانات الاعتماد على حساب محدد تملكه أنت لمعرفة ما هو مفتوح. تسحب هذه الطريقة جميع حاويات S3 وتتحقق من صلاحيات Policy/ACL. لاحظ أنني لن أقدم دعماً حول كيفية استخدام AWS API. يجب أن تكون بيانات اعتمادك في ~/.aws/credentials.
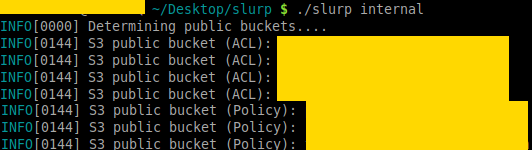
internal

internal-scan

الاستخدام

  • slurp domain <-t|--target> example.com ستقوم بتعداد نطاقات S3 لهدف محدد.
  • slurp keyword <-t|--target> linux,golang,python ستقوم بتعداد حاويات S3 بناءً على تلك الكلمات المفتاحية الثلاث.
  • slurp internal يقوم بإجراء مسح داخلي باستخدام AWS API.

التثبيت

يستخدم هذا المشروع vgo؛ يمكنك استنساخه وتنفيذ go build أو التنزيل من قسم Releases. يرجى عدم فتح مشكلات (issues) حول سبب عدم قدرتك على بناء المشروع؛ هذا المشروع يُبنى مثل أي مشروع آخر في Go، وإذا لم تتمكن من البناء، فأنصحك بشدة بقراءة مواصفات Go.

أيضاً، الملفات الثنائية الوحيدة التي أدرجها هي linux/amd64؛ إذا كنت تريد ملفات mac/windows الثنائية، قم ببنائها بنفسك.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





