
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 christbowel/cve-2024-25600_nuclei-template
قالب Nuclei ومعلومات حول الـ POC لـ CVE-2024-25600
 hazcod/cve-2025-53770
ماسح قائم على Go يكتشف ثغرة SharePoint CVE-2025-53770 RCE عن طريق حقن علامة غير ضارة في أداة ToolBox والتحقق من وجودها في استجابة الخادم.
 denizparlak/blackhat-arsenal-tools
الحساب الرسمي لأدوات Black Hat Arsenal
 magicming200/cve-2020-10199_cve-2020-10204
أداة فحص بنقرة واحدة للثغرات CVE-2020-10199 و CVE-2020-10204، مع واجهة رسومية. أداة الثغرات CVE-2020-10199 و CVE-2020-10204 مع واجهة رسومية.
 ariary/trojansourcefinder
🔎 ساعد في العثور على ثغرة Trojan Source في الكود 👀 . مفيد لمراجعة الكود في مشروع مع عدة مساهمين (CI/CD)
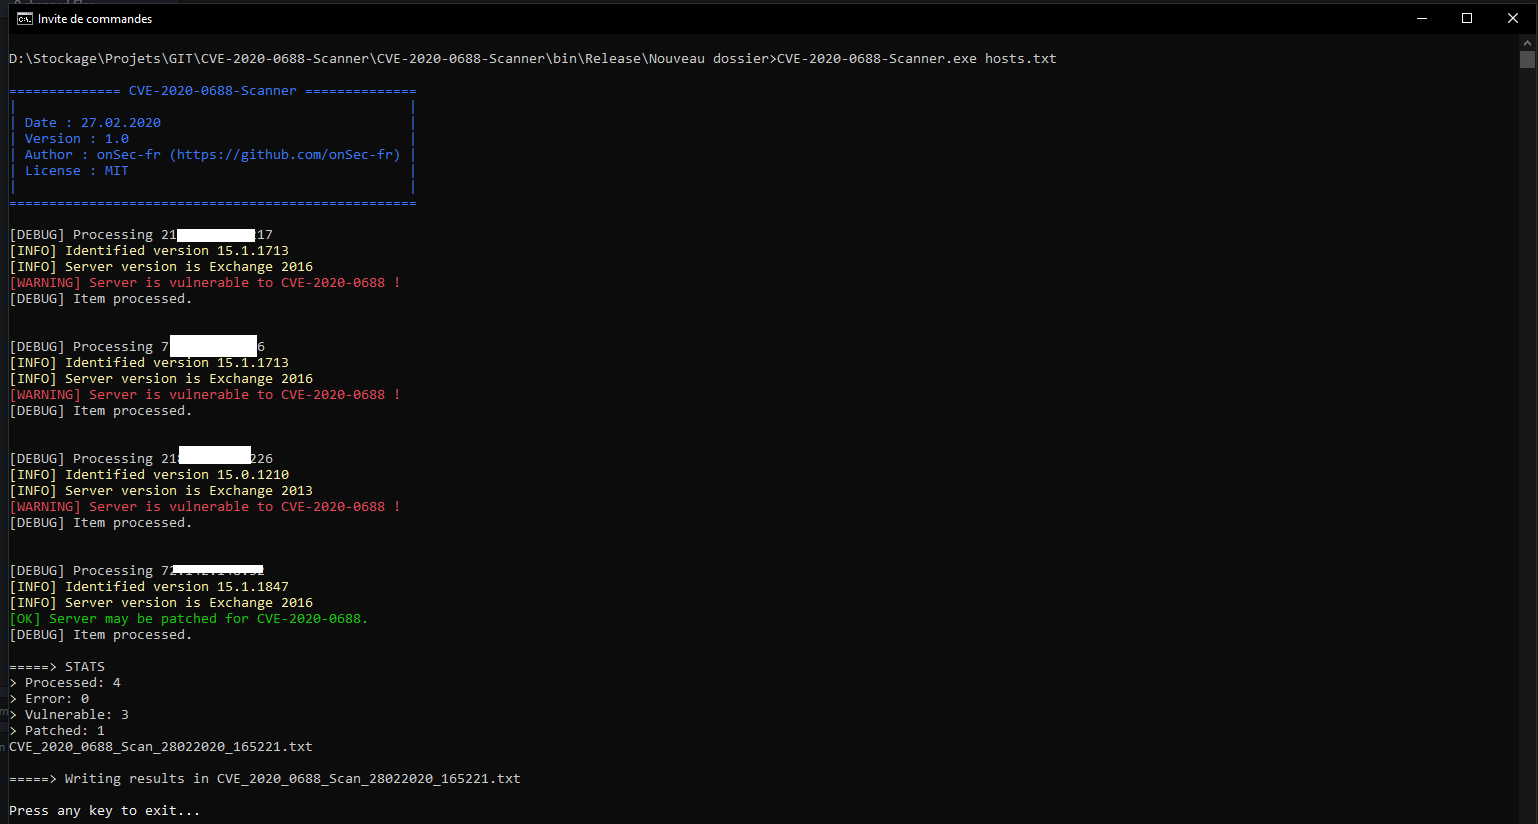 onsec-fr/cve-2020-0688-scanner
أداة سريعة للتحقق من CVE-2020-0688 على عدة مضيفين بطريقة غير تدخلية.
 bi8d0/driversentinel
DriverSentinel هي أداة أمنية مطوّرة بلغة Go تكتشف برامج التشغيل الضارّة والهشّة على أنظمة Windows من خلال مقارنتها بقاعدة بيانات LOLDrivers.io.
 a7vinx/swarm
أداة اختبار اختراق موزعة معيارية.
 dn9uy3n/check-wp-cve-2020-35489
يمكن استغلال سكريبت اختبار موقع (ووردبريس) لرفع ملفات غير محدود عبر CVE-2020-35489
 friparia/nginx_rift_scan_cve_2026_42945
مسح ثغرات CVE في إعادة كتابة Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
SDK وماسح ضوئي لرصد نقاط الضعف في تطبيقات الويب في الوقت الفعلي. يكتشف هجمات XSS، وحقن SQL، والحمولات الحساسة، وثغرات الكود عبر التحليل الديناميكي…
 1lann/log4shelldetect
قم بفحص أنظمة الملفات بسرعة للكشف عن برامج جافا التي قد تكون عرضة لثغرة Log4Shell (CVE-2021-44228) أو "استغلال JNDI لـ Log4j" من خلال فحص مسارات…
 aquasecurity/trivy-plugin-aqua
مكوّن إضافي لدمج Trivy مع منصة Aqua Security لفحص IaC وخطوط الأنابيب والتبعيات بحثًا عن الثغرات الأمنية وأخطاء الإعداد.
 akanthed/secureai-scan
SecureAI-Scan هي أداة CLI تفحص قواعد أكواد TypeScript وJavaScript بحثًا عن مشكلات أمنية خاصة بالتطبيقات المدعومة بالذكاء الاصطناعي — حقن البرومبت،…
 cybersecurityworks553/cve-2021-1675_printnightmare
ماسح ضوئي لاكتشاف ثغرة RCE في Windows Print Spooler (CVE-2021-1675) عبر عناوين IP فردية أو قوائم IP أو نطاقات CIDR باستخدام Python.
 randomrobbiebf/phpunit-brute
أداة لمحاولة مسارات متعددة لـ PHPunit RCE CVE-2017-9841
 sumanrox/rschunter
صيد جماعي واستغلال PoC لـ CVE-2025-55182 و CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773








