
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/stefan2200/aparoid
أمان أندرويدالتحليل الثابتماسحات الثغرات الأمنيةالتحليل الديناميكي (عزل)اختبار اختراق تطبيقات الجوالالهندسة العكسيةتحليل البرمجيات الخبيثةأمن الجوال
GitHubstefan2200/aparoid

aparoid

تحليل أمان تطبيقات أندرويد الثابت والديناميكي

عرض المستودع
771646منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Aparoid

python platform License Updates Python 3

أبارويد (Aparoid) هو إطار عمل مصمم لتحليل تطبيقات أندرويد. يوفر مجموعة أدوات آلية لاكتشاف الثغرات والمخاطر الأخرى في تطبيقات الأجهزة المحمولة. تم بناؤه باستخدام إطار عمل Flask ويوفر واجهة مستخدم ويب لرفع ملفات APK واستكشاف المحتويات/النتائج.

يقدم الإصدار الحالي الميزات التالية:

  • فك ترجمة APK باستخدام jadx
  • نظام كشف الثغرات (قواعد قابلة للتكوين من خلال لوحة التحكم)
  • تحليل مخاطر الملفات الثنائية
  • ميزات مخصصة لأطر العمل مثل React Native و Flutter و Xamarin و Cordova
  • فحوصات أمان ملف Android Manifest
  • تحليل ديناميكي على جميع أجهزة أندرويد المخترقة (مادية، محاكاة، وسحابية)
  • نصوص Frida لتجاوز كشف الجذر، تثبيت SSL، وكشف المصحح (يدعم أيضًا البرامج النصية المخصصة)
  • التثبيت التلقائي لشهادة CA الجذرية (يدعم أيضًا Burp Suite)
  • وكيل اعتراض HTTP(S) ومشاهد حركة المرور في الوقت الفعلي باستخدام Kafka
  • متصفح بيانات التطبيق المخزنة في الوقت الفعلي

التثبيت

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

الإصدار المحلي

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# The python-magic-bin library is required on Windows
python3 -m pip install python-magic-bin

# Start the server on port 7300
./start.sh

اختياريًا، يُوصى بتثبيت Kafka إذا كنت ترغب في استخدام معظم ميزات التحليل الديناميكي. الأمر أدناه يقوم أيضًا بتثبيت Postgres (أسرع بكثير من SQLite). يمكنك التبديل إلى Postgres عن طريق تعديل ملف config.py.

cd collector
docker-compose up -d

ميزات أبارويد

يتحقق أبارويد من العديد من الثغرات والمشكلات في الكود.

نتائج ثابتة للكود

يمكن تصفح قائمة الثغرات مع مراجع قابلة للتتبع إلى الكود المصدري.
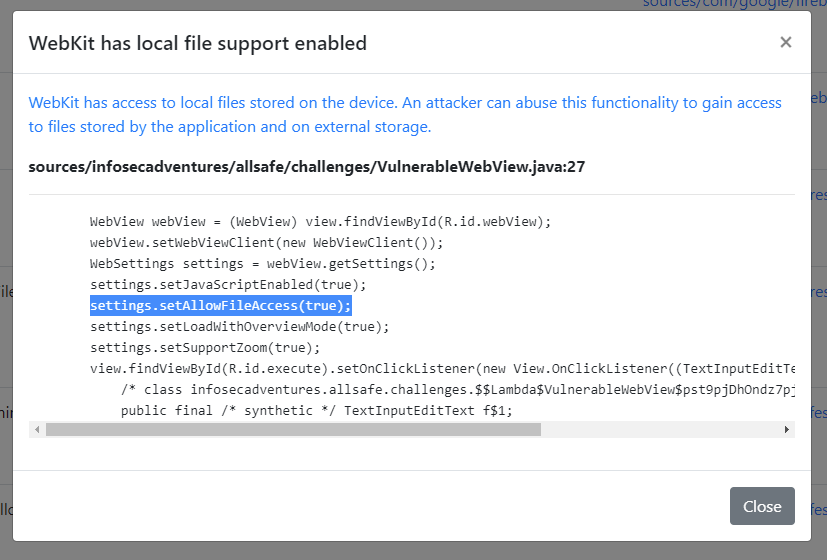
ثغرة في الكود الثابت

بالإضافة إلى ذلك، يقوم أيضًا بتحليل الملفات الثنائية الأصلية لتقنيات التحصين ويعطي بعض المعلومات حول كيفية تحسين التقنية للأمان.

تحليل ثنائي ثابت

يوفر محرك تحليل الكود الثابت نظام قاعدة بيانات سهل الاستخدام لإضافة أو صيانة ثغرات الكود الثابت.

قاعدة بيانات الكود الثابت

من أروع الميزات هي إمكانية إنشاء تصحيحات frida تلقائيًا بناءً على الكود المصدري المُفكك.
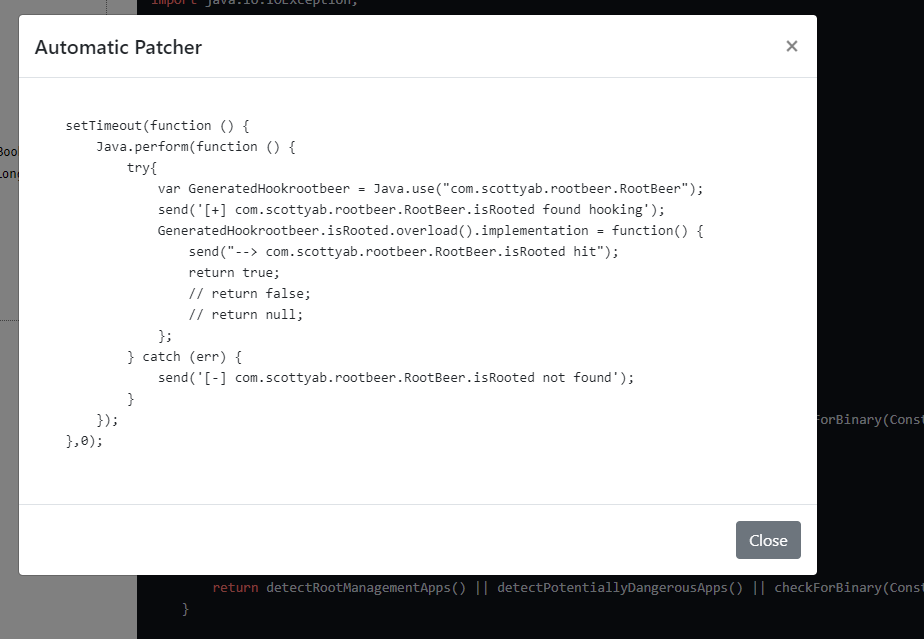
تصحيح frida للكود الثابت

يمكن استخدام المحلل الديناميكي لتعداد التطبيقات المثبتة وتثبيتها وتجهيزها. بالإضافة إلى ذلك، يمكنك هنا تثبيت إصدار frida الصحيح لجهازك تلقائيًا.

نظرة عامة ديناميكية

بمجرد تحديد حزمة، يمكنك التحكم في نصوص frida وتوجيه جميع حركة مرور التطبيق عبر خادم وكيل. يستخدم أبارويد mitmproxy افتراضيًا لاعتراض حركة المرور وتسجيلها في Kafka.

جهاز ديناميكي

توفر الصفحة الديناميكية أيضًا وظيفة لتصفح بيانات التطبيق في الوقت الفعلي.
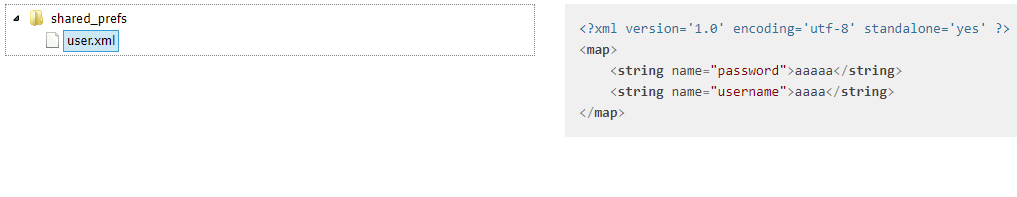
نظام الملفات الحية

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






