
 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة

تم إجراء الاختبار والتطوير على بايثون 3.7.3 (لينكس)
كيت هنتر هو مشروع شخصي لتعلم بايثون، وأداة مسح أساسية تبحث في الدلائل وتحدد مواقع حزم التصيد بناءً على علامات محددة. عند اكتشافها، يتم إنشاء تقرير للمسؤولين.
بشكل افتراضي، يُنشئ النص البرمجي تقريرًا يظهر الملفات التي تم اكتشافها كمشتبه بها، ويسرد العلامات التي أشارت إلى أنها مشكلة (المعروفة بالوسوم)، ثم يعرض السطر الدقيق من الكود حيث تم الاكتشاف.
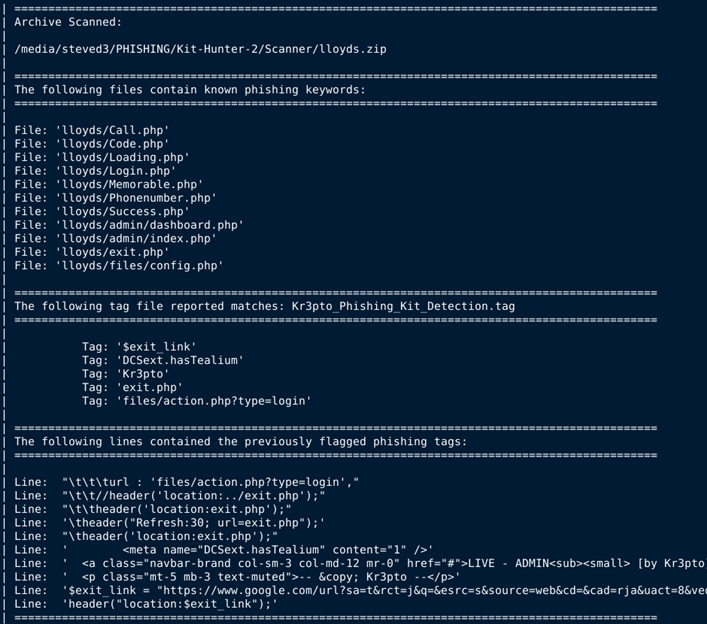
تعليمات التثبيت والاستخدام التفصيلية متاحة على SteveD3.io
للحصول على مساعدة سريعة: python3 kit_hunter_2.py -h
لتشغيل فحص كامل باستخدام الإعدادات الافتراضية:
python3 kit_hunter_2.py
لتشغيل فحص سريع باستخدام قواعد كشف دنيا:
python3 kit_hunter_2.py -q
لتشغيل فحص مخصص:
python3 kit_hunter_2.py -c
ملاحظة: عند استخدام المفتاح
-c، يجب وضع ملف وسوم في نفس موقع كيت هنتر. يمكنك تسمية هذا الملف بأي اسم تريده، ولكن يجب أن يكون الامتداد.tag. يُرجى تذكر أن التنسيق مهم. يجب أن يكون عنصر واحد فقط في كل سطر، ولا مسافات بيضاء. يمكنك الاطلاع على ملفات الوسوم الأخرى إذا كنت بحاجة إلى أمثلة.
يمكنك تشغيل kit_hunter_2.py من أي مكان باستخدام المفتاح -d لتحديد دليل لفحصه:
python3 kit_hunter_2.py -d /path/to/directory
ولكن من الأسهل وضع kit_hunter_2.py في الدليل أعلى جذر الويب الخاص بك (مثل /www/ أو /public_html/) واستدعاء النص البرمجي من هناك.
سيتم إنشاء التقرير النهائي في الدليل الذي يتم فحصه.
في استخدامي، أستدعي كيت هنتر من دليلي
/kit/download/حيث تُحفظ حزم التصيد الجديدة. ثم يتم إنشاء تقاريري وحفظها في ذلك المجلد. ومع ذلك، إذا استدعيت كيت هنتر وقمت بفحص مجلد/PHISHING/Archive/باستخدام المفتاح-d، فسيتم حفظ التقرير في/PHISHING/Archive/.
يأتي هذا الإصدار الأخير من كيت هنتر مع كشف الشل. غالبًا ما يتم تضمين نصوص الشل مع حزم التصيد، أو استخدامها لنشر حزم التصيد على خوادم الويب. سيقوم كيت هنتر بفحص بعض عناصر نصوص الشل الشائعة. تعمل العملية بنفس طريقة المسح العادي تمامًا، ولكن يتم استدعاء كشف الشل باستخدام المفتاح -s. هذا فحص مستقل، لذا لا يمكنك تشغيله مع أنواع أخرى. ومع ذلك، يمكنك استخدام العلمين -m و -l مع فحص الشل. راجع قسم المساعدة في النص البرمجي لمزيد من التفاصيل.
بمجرد اكتمال الفحص، سيشير الإخراج من النص البرمجي إلى موقع تقرير الفحص المحفوظ.
فيما يتعلق بملفات الوسوم، هناك 41 ملف وسوم مشمول في الإصدار v2.5.8 من كيت هنتر. تكتشف ملفات الوسوم هذه حملات التصيد المستهدفة، بالإضافة إلى أنواع مختلفة من حيل التصيد، مثل التعتيم، والقوالب، والسمات، وحتى الحزم ذات العلامات التجارية مثل Kr3pto و Ex-Robotos. ستتم إضافة ملفات وسوم جديدة، وسيتم تحديث ملفات الوسوم الحالية بشكل شبه منتظم. راجع سجل التغييرات للحصول على التفاصيل.
كما كان الحال مع الإصدار v1.0، كلما كان ملف الوسوم أطول، زاد الوقت الذي يستغرقه النص البرمجي لقراءته.






