
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 denizparlak/hayat
هايات هو سكربت لتقديم التقارير وتحليل موارد منصة Google Cloud.
 bishopfox/bigip-scanner
تحديد إصدار البرنامج قيد التشغيل لواجهة إدارة F5 BIG-IP عن بُعد.
 scottjpack/shellshock_scanner
ماسح Python لثغرة "ShellShock" (CVE-2014-6271)
 kpomin57/waf-tester
برنامج لاختبار وظائف WAF
 hahwul/s3reverse
يتم تحويل تنسيق دلاء S3 المختلفة إلى تنسيق واحد. لاختبارات الصيد الجوائز والأمان.
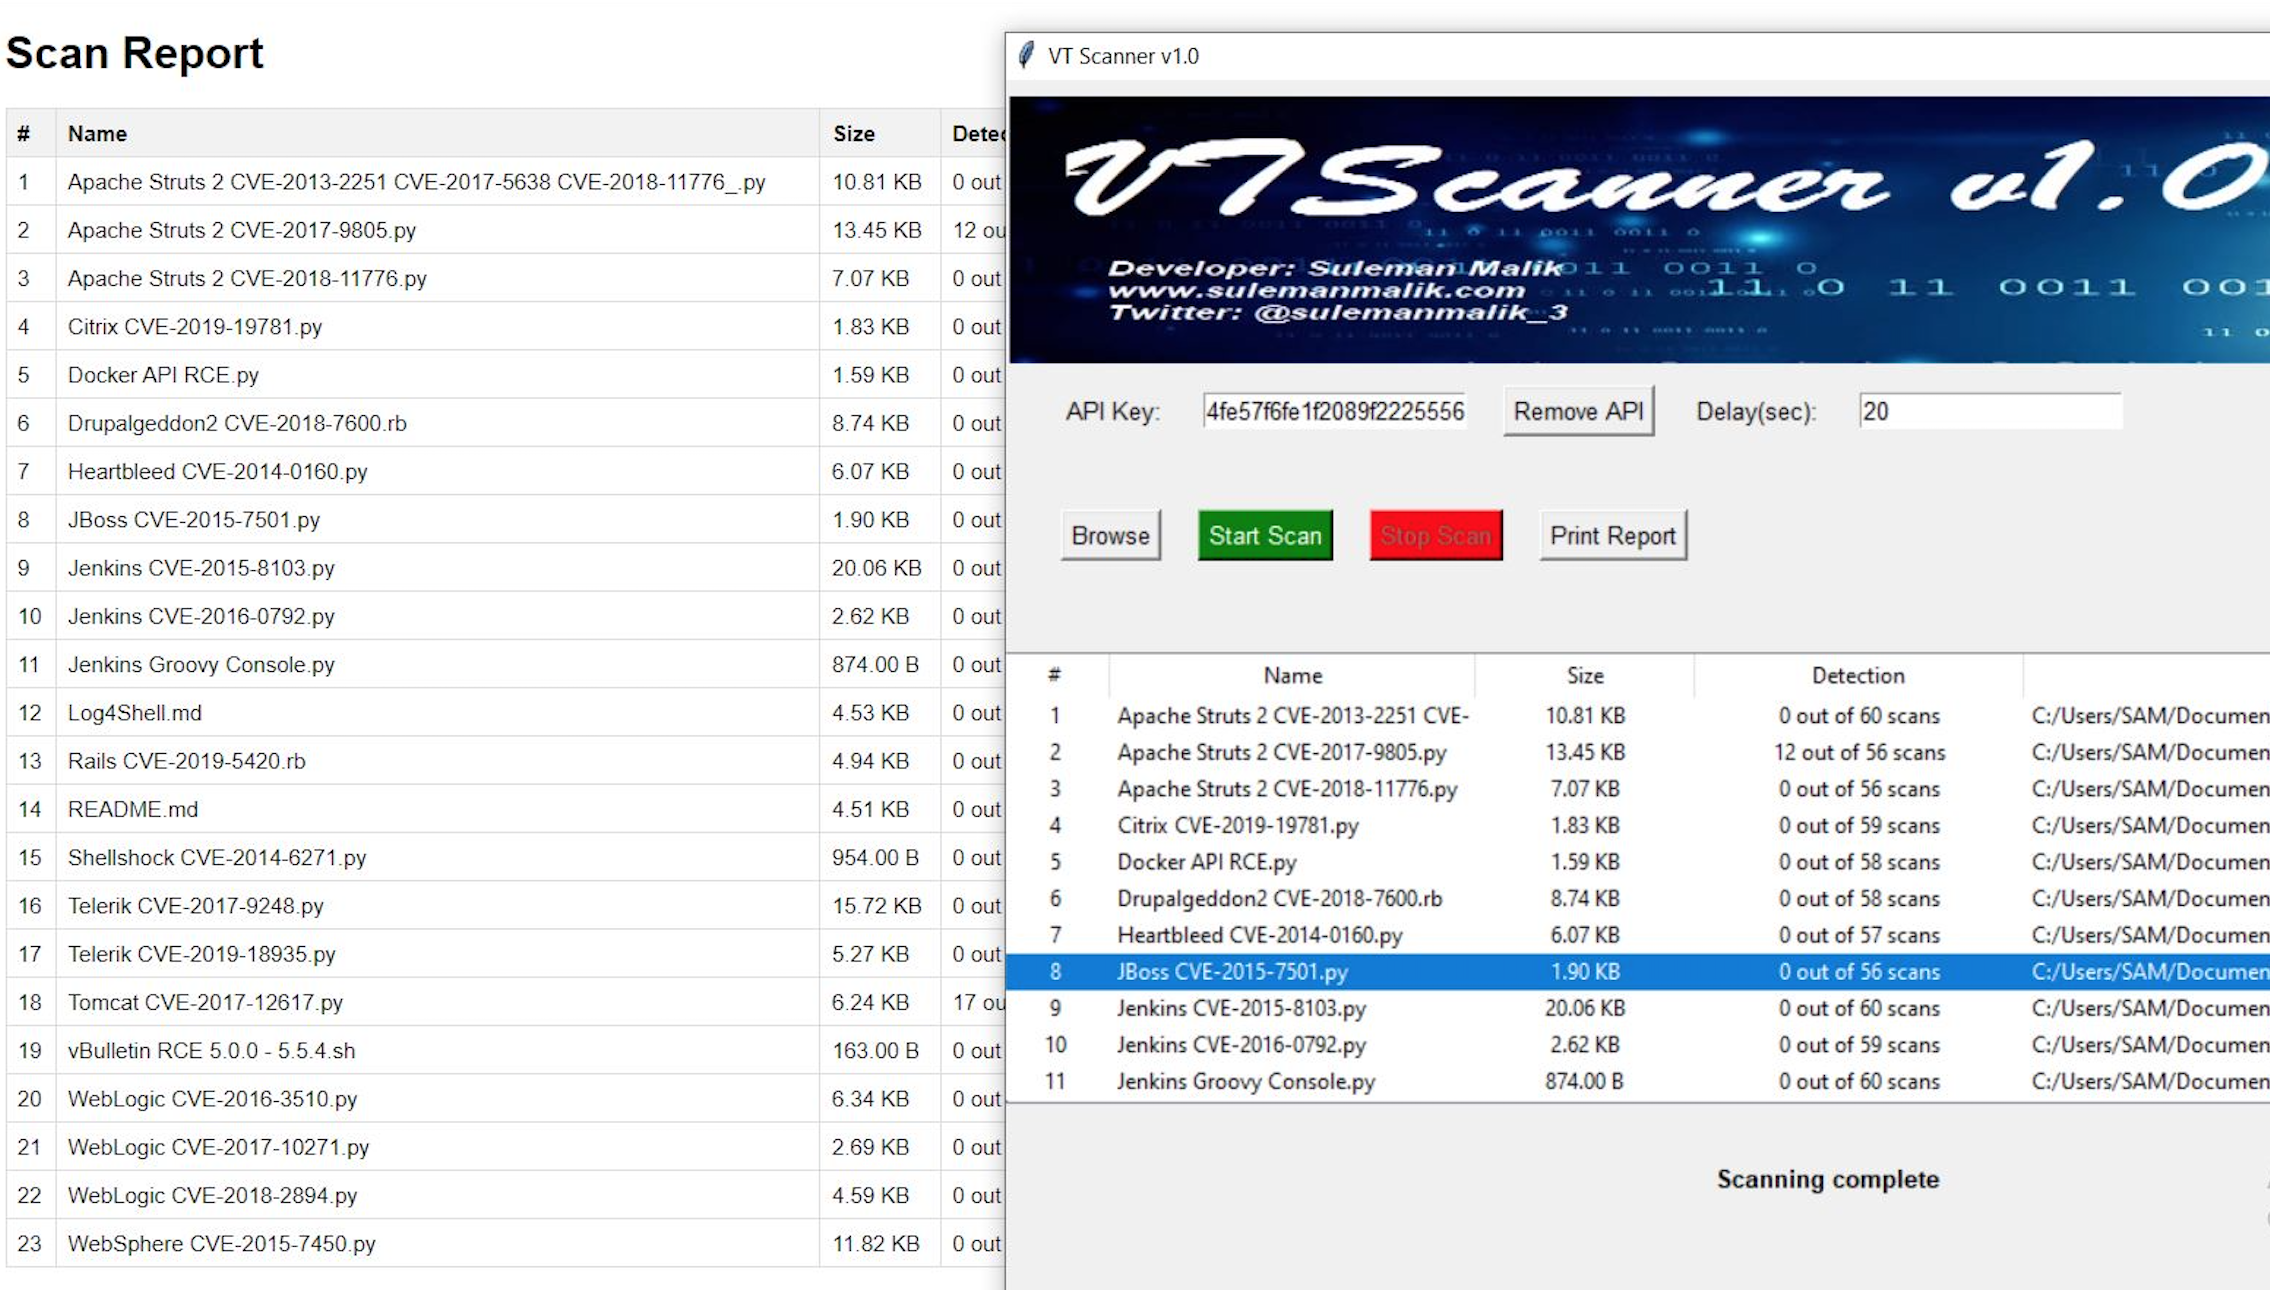 samhaxr/vtscanner
أداة أمنية شاملة مبنية على Python لفحص الملفات واكتشاف البرمجيات الخبيثة وتحليلها في مشهد إلكتروني دائم التطور.
 securelayer7/cve-2024-38856_scanner
ماسح واستغلال RCE في Apache OFBiz (CVE-2024-38856)
 tpt11fb/springvulscan
إضافة فحص ثغرات Spring لـ Burp Suite. SpringVulScan: يدعم الكشف عن: تسريب المسار|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 evilashz/pigadvulnscanner
يكتشف الثغرات الشائعة القابلة للاستغلال بخطوة واحدة داخل المجال، بما في ذلك: NoPac وZeroLogon وCVE-2022-26923 وPrintNightMare
 tripwire/openssl-ccs-inject-test
هذا السكربت مصمم لاكتشاف الخوادم الضعيفة (CVE-2014-0224.) في مجموعة واسعة من التكوينات. يحاول التفاوض باستخدام كل إصدار بروتوكول متأثر (SSLv3, TLSv1,…
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool أداة استغلال شاملة بيانية، مطورة بلغة Go، أداة تقييم أمني مستقلة تستهدف CVE-2025-55182.
 hightechsec/scarce-apache2
إطار عمل لصيد الثغرات أو اختبار الاختراق يستهدف المواقع التي تحتوي على ثغرة CVE-2021-41773 في النطاق العام
 stahlz/jqshell
أداة استغلال آلية لـ CVE-2018-9206 (jQuery File Upload) مع مسح أحادي/متعدد الأهداف، ودعم وكيل Tor (Tor proxy)، وتسجيل المخرجات لاختبار الاختراق…
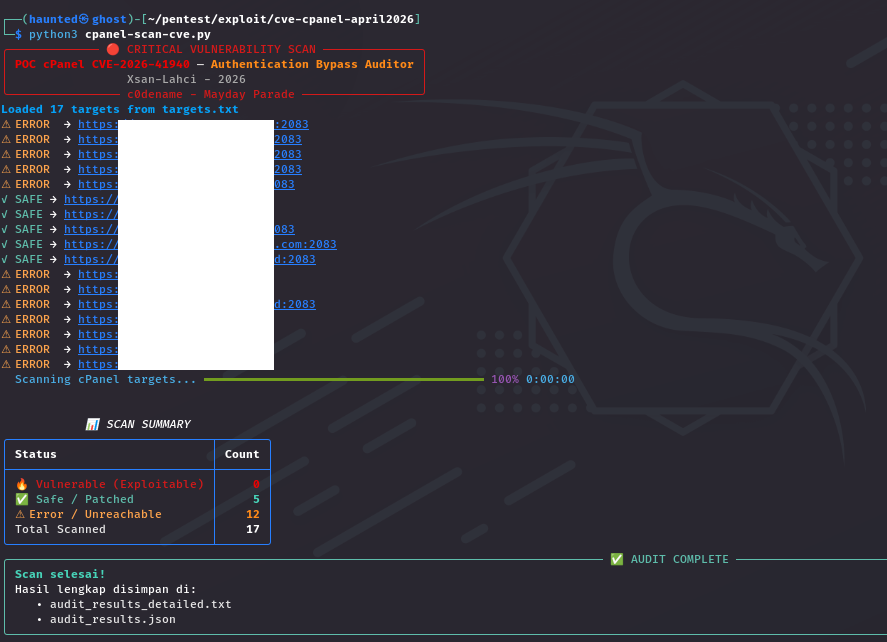 xsanflip/poc-cpanel-cve-2026-41940
أداة تدقيق أمني متعددة الخيوط تكتشف CVE-2026-41940، وهو تجاوز للمصادقة في cPanel/WHM، باستخدام حقن CRLF واكتشاف المنافذ الديناميكي لاختبار الاختراق…
 macmod/goblob
أداة تعداد سريعة لـ Azure Storage blobs المكشوفة للعموم.
 coffinxp/google-api-key-scanner
يتحقق من صحة مفاتيح Google Maps API مقابل 21 نقطة نهاية، ويكشف الخدمات المكشوفة مع روابط إثبات المفهوم (PoC)، ويتضمن دعم البروكسي ووضعًا هادئًا…
 owasp/apicheck
مجموعة أدوات DevSecOps معيارية لاختبار أمان REST API، مصممة للمطورين ومسؤولي الأنظمة ومختبري الاختراق لأتمتة الفحوصات الأمنية عبر دورة حياة التطوير.
 smxlabs/lamma-beta
إطار تقييم الثغرات والتدقيق لجميع تطبيقات التشفير.








