 karim852/kumo-domain-recon-tool
إطار عمل للاستطلاع المفتوح وأمن المعلومات على النطاقات يشغّل 26 وحدة متوازية لـ DNS، والمنافذ، والنطاقات الفرعية، وبيانات الاعتماد المسرّبة، ونقاط النهاية المكشوفة، وCVEs، والبصمة التقنية.





أعطِ Kumo نطاقًا واحدًا فيرسم خريطة لكل ما يمكن الوصول إليه بشأنه في تمريرة واحدة: أمان DNS والبريد الإلكتروني، والشهادات والنطاقات الفرعية من سجلات CT، والمنافذ المفتوحة، والبصمات التقنية، وبيانات الاعتماد المسرّبة وإصابات برمجيات سرقة المعلومات، وحاويات السحابة، و419 فحصًا للثغرات مقابل حالات التعرض المعروفة. تعمل تسعة وعشرون وحدة على التوازي، وكل واحدة منها تبثّ بطاقتها الخاصة في اللحظة التي تصل فيها — في الطرفية أو في المتصفح.
لا يُشترط وجود مفتاح API لأي من ذلك.
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
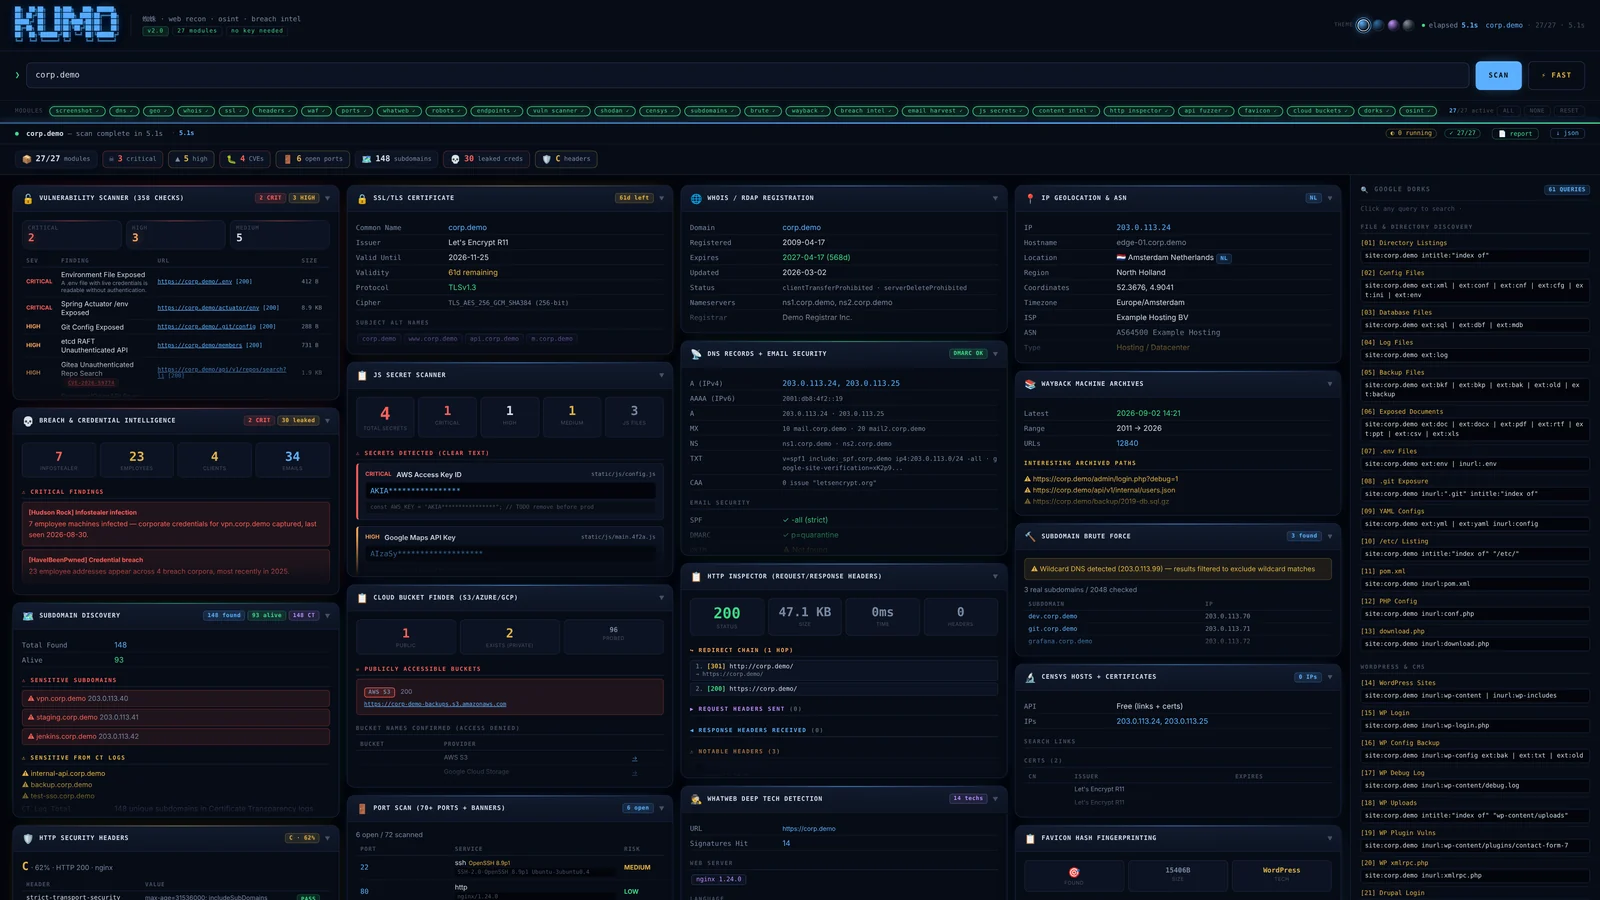
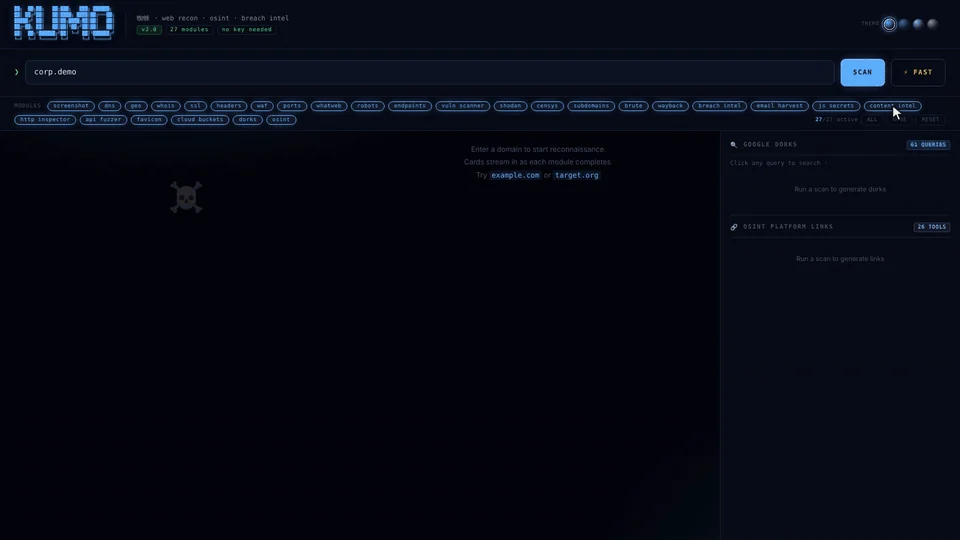
لوحة التحكم أثناء الفحص: تتدفق البطاقات تباعًا مع انتهاء كل وحدة،
متوهجة حسب الخطورة، مع تصدّر ماسح الثغرات لنتائج الاكتشاف.
| نظام التشغيل | Linux أو macOS أو Windows |
| Python | 3.8+ |
| الصلاحيات | لا شيء — لا يحتاج Kumo إلى صلاحيات الجذر أبدًا |
| مفاتيح API | لا شيء مطلوب |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
إضافات اختيارية، يستخدم كلًا منها وحدة واحدة ويتم تخطيها بسلاسة عند غيابها:
pip install brotli zstandard playwright
لا شيء لتهيئته. لا يوجد ملف إعدادات، ولا ملف مفاتيح، ولا قاعدة بيانات. يقرأ Kumo ما يحتاجه من المصادر العامة وقت التشغيل.
python3 kumo.py
بدون هدف، يفتح Kumo شاشته الرئيسية: كل وحدة مرقّمة ومجمّعة، مع واجهة الويب في الأعلى.
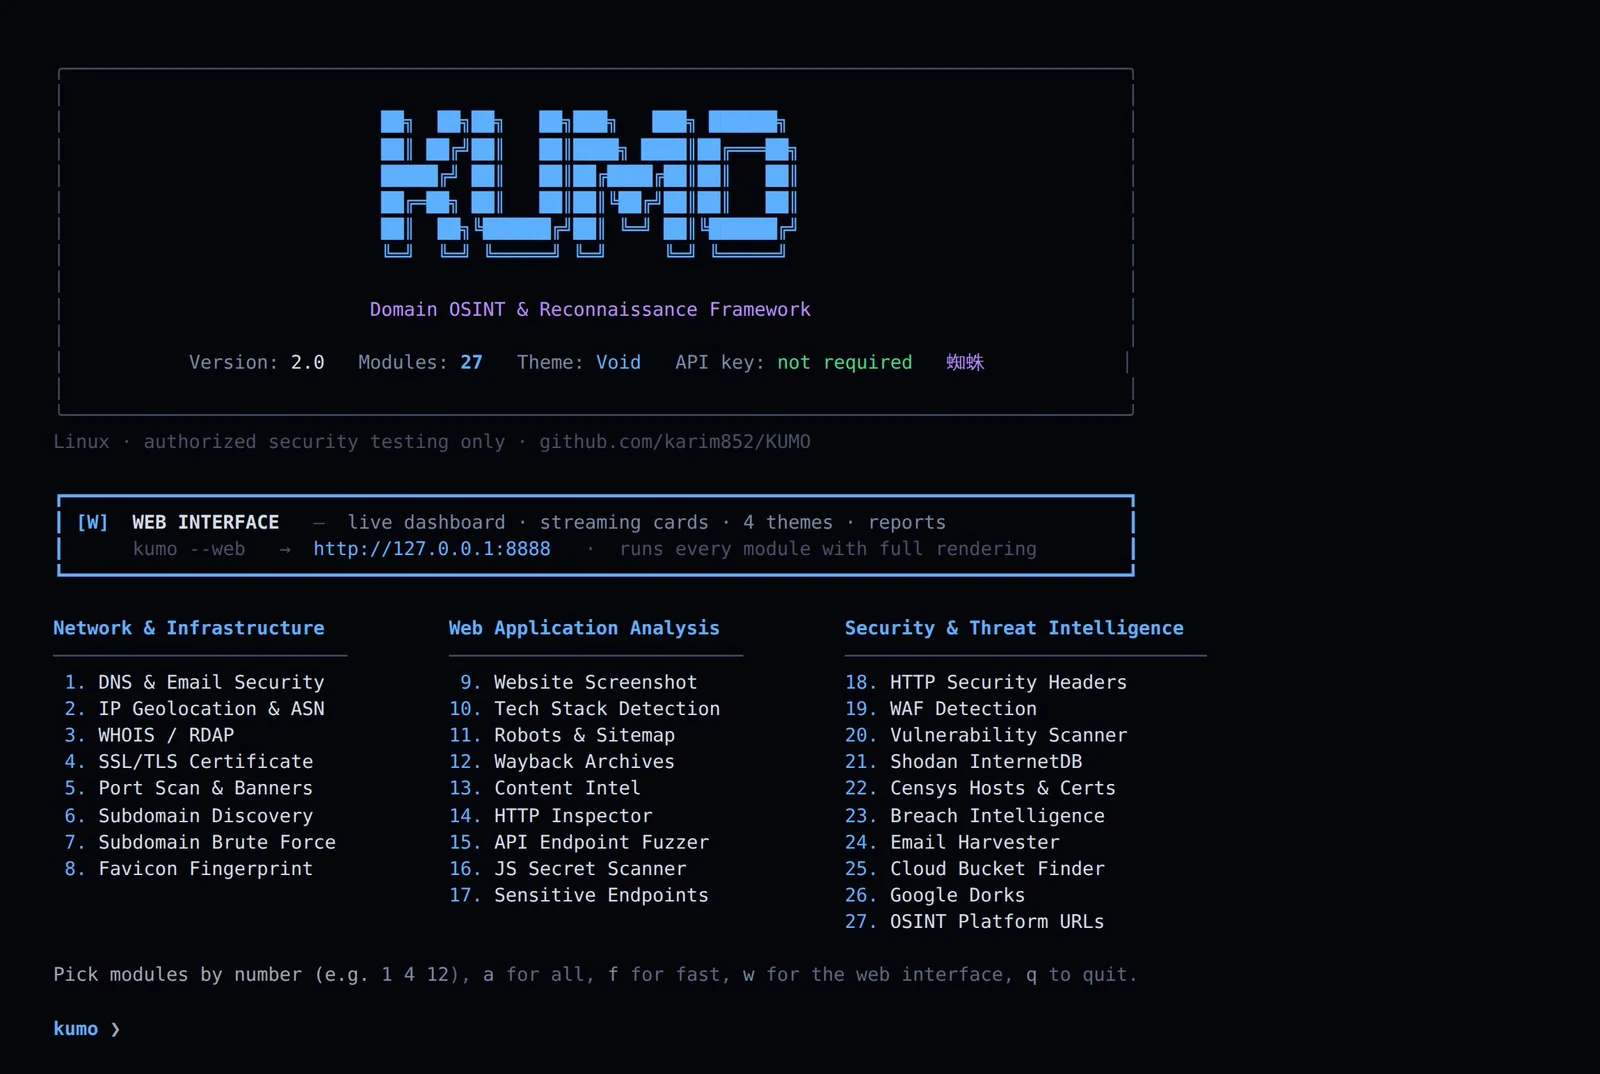
| الإدخال | ما يتم تشغيله |
|---|---|
1 4 12 | تلك الوحدات فقط |
a | جميع الوحدات الـ 29 |
f | فحص سريع — يتخطى الوحدات البطيئة |
w | لوحة تحكم الويب |
q | خروج |
ثم أدخل النطاق عند المطالبة. أو تخطَّ القائمة بالكامل:
python3 kumo.py example.com -m dns ssl
تعمل الوحدات بالتوازي، لذا لا تصل النتائج بالترتيب. يزحف عنكبوت على الخيط أثناء عملها، وينسج الحرير خلفه مع وصول كل نتيجة، بينما تتبع الوحدات التي لا تزال قيد التنفيذ العدّاد.
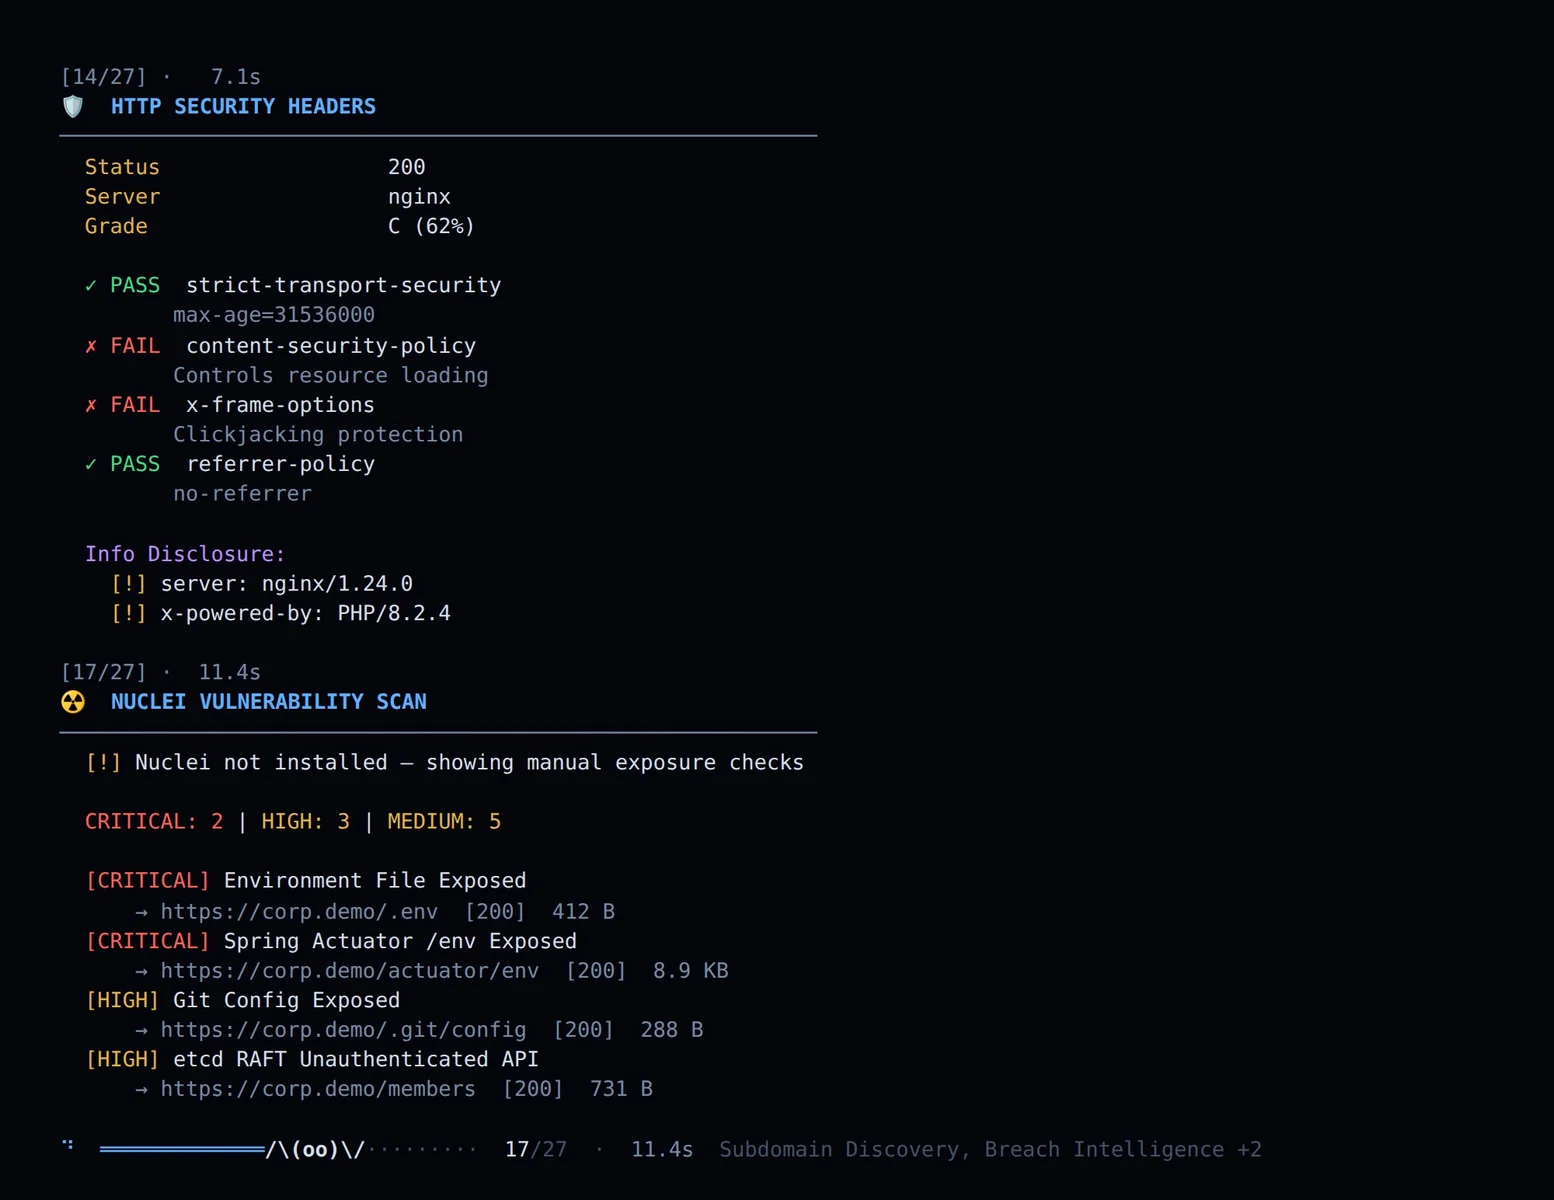
python3 kumo.py example.com -o report.json
الطرفية ليست خيارًا احتياطيًا — فكل وحدة تُعرض بالكامل، بتخطيطها الخاص وجداولها وتلوين درجات الخطورة.
| شاشة البداية | جميع الوحدات مرقّمة ومجمّعة وبمقاس مناسب للطرفية |
| الاختيار | بالرقم، أو a / f / w |
| السمات | أربع لوحات ألوان بدقة 24-bit، عبر --theme أو KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
كل وحدة تحصل على بطاقة تظهر فورًا، وتعرض حافة دوّارة أثناء استمرار تشغيلها، ثم تمتلئ وتتخذ لون ما وجدته — أحمر للحالات الحرجة، كهرماني للتحذيرات، أخضر للنظيف.
| البث المباشر | تصل البطاقات عند انتهاء الوحدات، دون انتظار الأبطأ |
| توهّج الخطورة | يُشتق لون البطاقة من الشارات التي تعرضها |
| حبوب الوحدات | انقر للتمكين أو التعطيل قبل الفحص |
| التصدير | JSON، أو تقرير HTML مستقل |
| السمات | أربع، قابلة للتبديل مباشرةً، وتُحفظ عبر إعادة التحميل |
أربع لوحات ألوان، في كلٍّ من لوحة التحكم والطرفية. انقر على نقطة في الترويسة، أو اضغط Ctrl+Shift+T للتبديل. يُحفظ الاختيار ويبقى بعد إعادة التحميل.
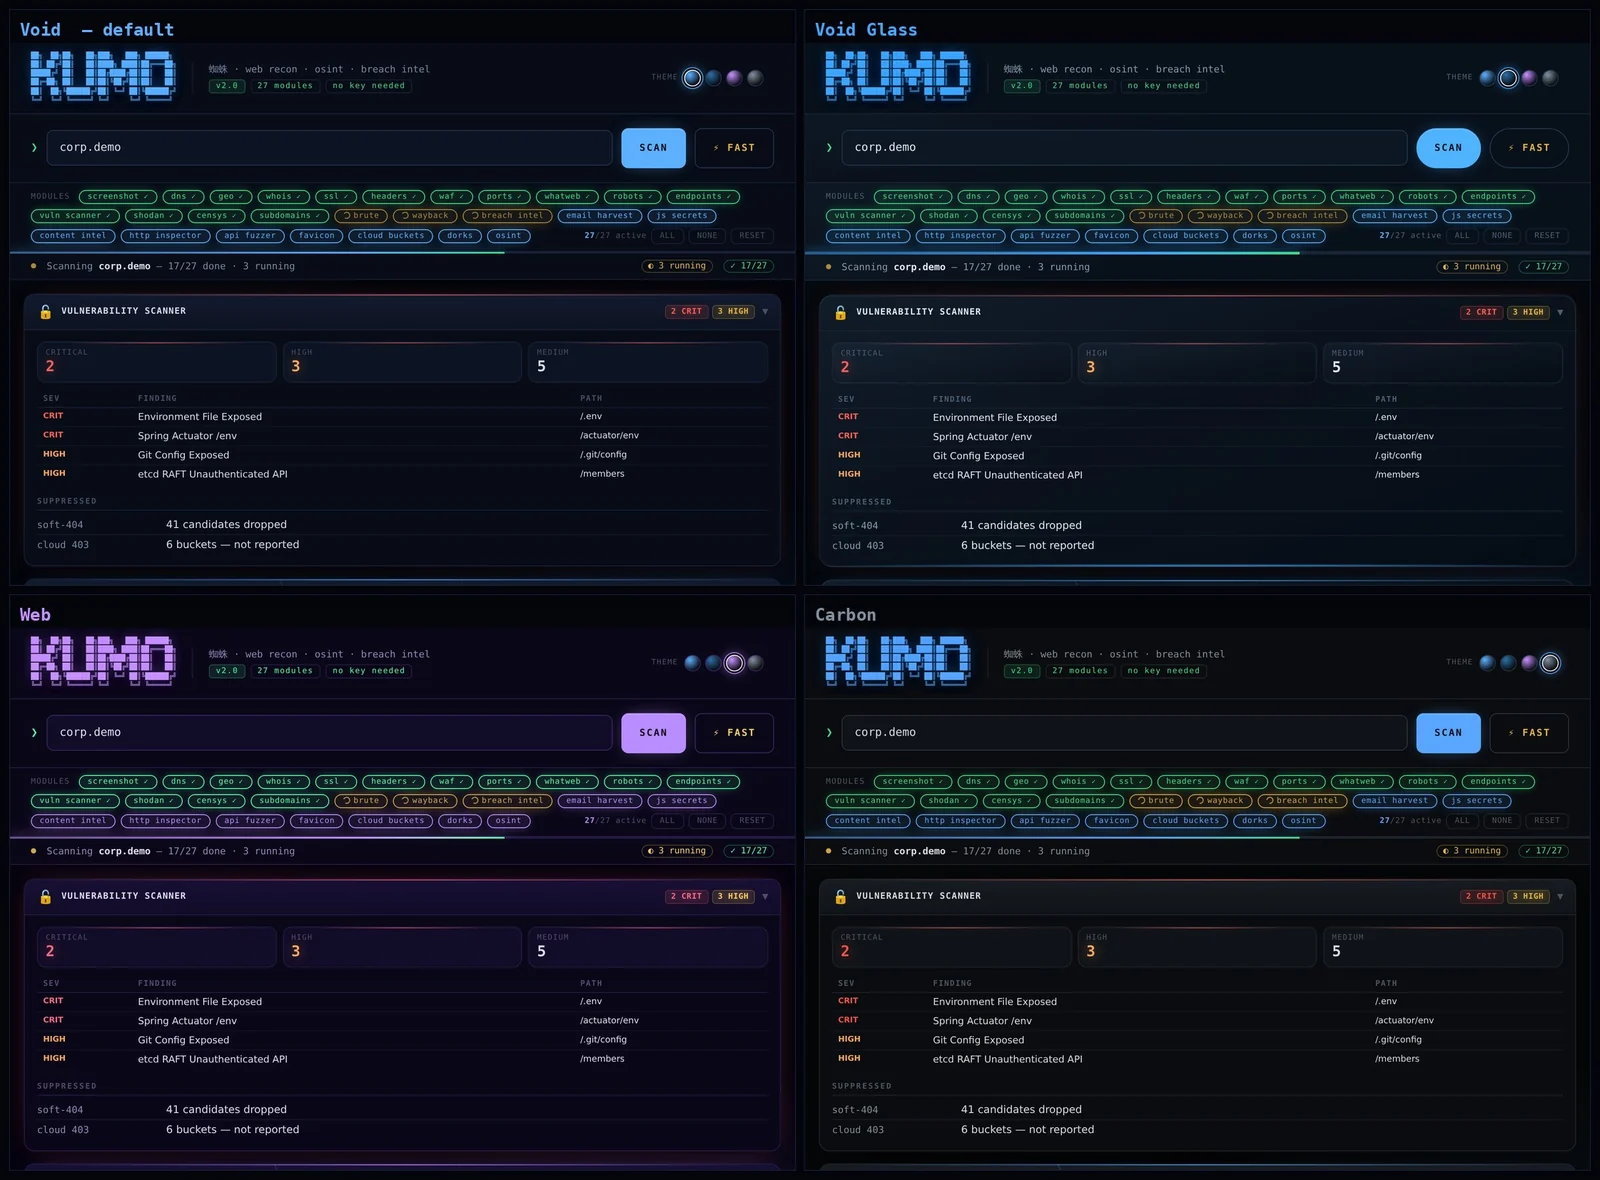
| السمة | الطابع |
|---|---|
| Void (افتراضية) | أعمق أزرق كحلي، توهّج سماوي، أسطح مسطّحة |
| Void Glass | حواف بطاقات مضيئة، توهّج سفلي، نصف قطر أكبر |
| Web 蜘蛛 | لمسة بنفسجية، أقوى توهّج |
| Carbon | أسطح محايدة، توهّج محدود — الأفضل للقطات شاشة العملاء |
في الطرفية:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
إضافة سمة خامسة هي عبارة عن كتلة لوحة ألوان واحدة ونقطة واحدة — كل مُصيّر يقرأ ألوانه عبر مجموعة الرموز نفسها.
419 فحصًا، دون أداة خارجية ودون دليل قوالب للمزامنة. المحرك
يحاكي نموذج المطابِقات في nuclei — status وword وregex وsize وdsl
صغير، مجتمعةً مع matchers_condition.
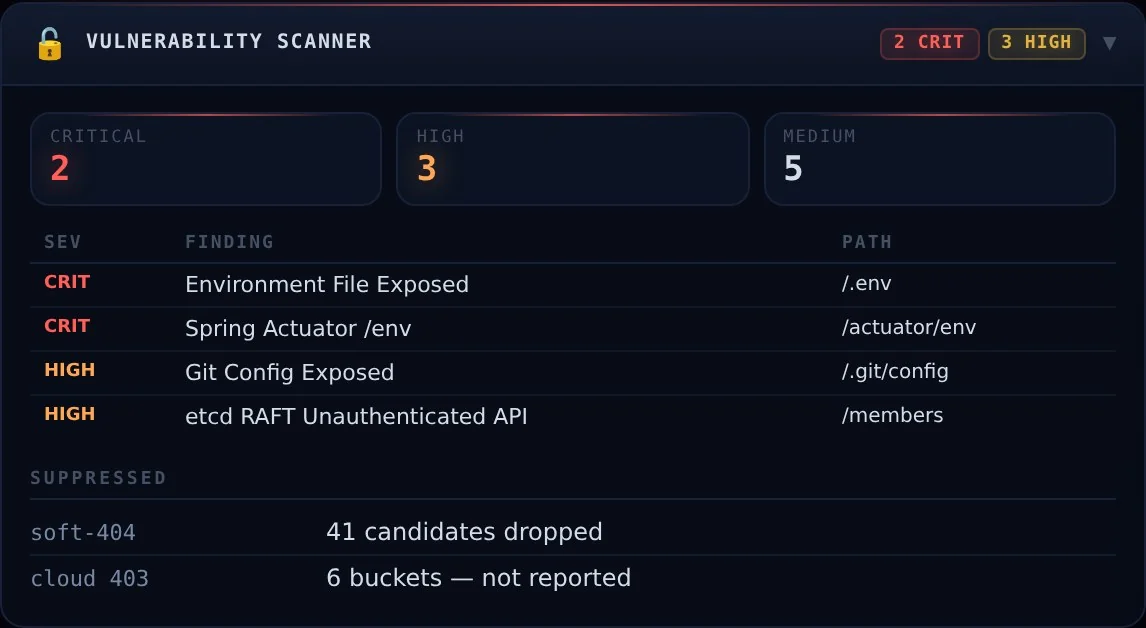
29 وحدة، كل واحدة منها تعمل بالتوازي. انقر على وحدة لترى ما تُرجعه في فحص حقيقي.
شغّلها برقمها من الشاشة الرئيسية، أو باسمها: python3 kumo.py corp.demo -m dns ssl nuclei
dnsتعداد DNS كامل مع تقييم أمني لحماية البريد الإلكتروني. يكتشف غياب DMARC، وسياسات SPF الضعيفة، وغياب DKIM، ونقل المناطق المفتوح.







