وكيل أمن سيبراني يعمل دون اتصال لتطبيقاتك وأدوات البرمجة بالذكاء الاصطناعي. بحث وتطوير مفتوح: يُقاس علنًا، ويُحسَّن مع كل إصدار.
المراجعة الأمنية التي لم تجد لها وقتًا قط. دون اتصال، قائمة على القواعد، ويمكنك التحقق من كل نتيجة بنفسك.
penthera.org: افحص موقعك المباشر في بضع ثوانٍ. سلبي، ولا يُخزَّن أي شيء.
ملاحظات يومية من Penthera: x.com/penthera_org
من يبنيه: Daan van der Zwaag، بدوام جزئي وعلنًا.
كيف يُقارَن: بجانب Snyk وSocket وSemgrep وZAP وGitHub.
جديد في 2.4: penthera --card ينشئ إيصالًا أمنيًا لمستودعك لتشاركه، وكل سطح يُحتسب كمجموعة واحدة من المشكلات بالكلمات نفسها، و13 طريقة لإخفاء نتيجة أو تعطيل فحص قد أُغلقت (ما الذي تغيّر).
من وكيل البرمجة الخاص بك: أضف Penthera (سطر واحد لكل وكيل)، ثم قل "Hey Claude, run Penthera on this repo."
132 قاعدة قابلة للقراءة · 6 أدوات MCP للقراءة فقط · 0 اعتماديات وقت التشغيل · 0 طلبات خارج loopback في المعيار المرجعي · MIT، بلا قياس عن بُعد




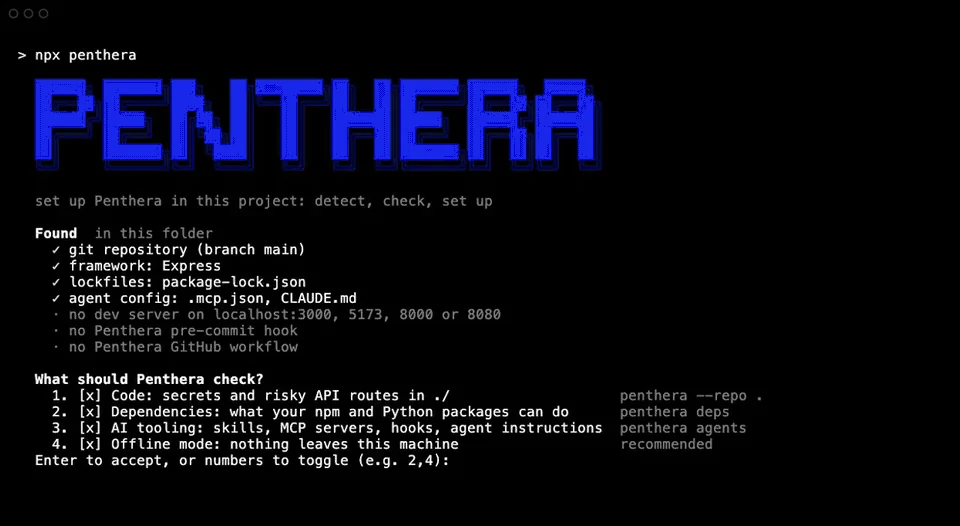
penthera ui، بسيط، داكن | penthera ui، متقدم، فاتح |
|---|---|
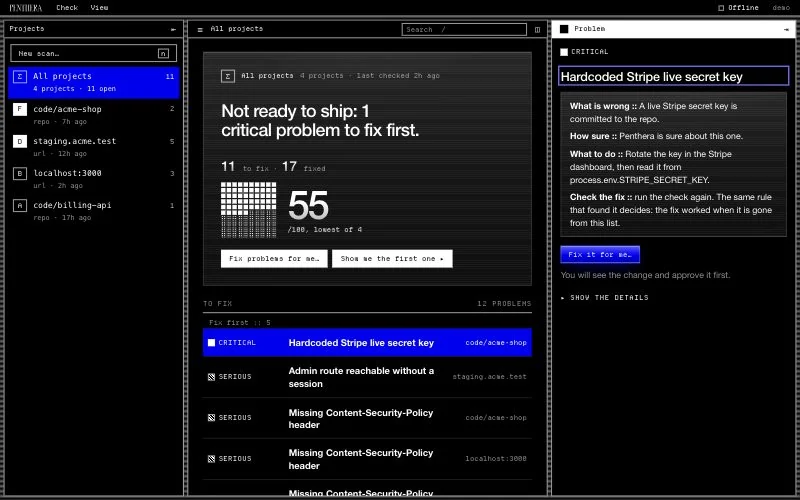 | 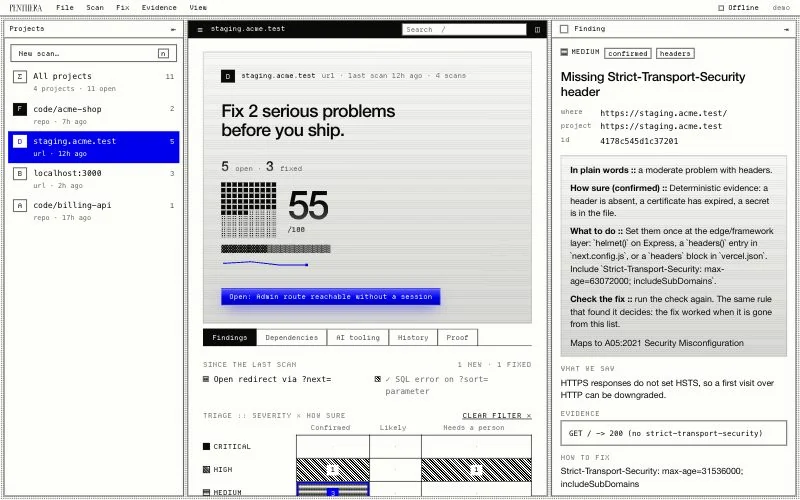 |
يفحص Penthera تطبيقك واعتمادياته وأدوات البرمجة بالذكاء الاصطناعي على جهازك
أنت. ويُصلح ما يستطيع إصلاحه، بموافقتك. كل نتيجة تأتي من قاعدة يمكنك قراءتها،
مع دليلها عند file:line. قد يقترح نموذج؛ لكن القاعدة هي التي تقرر.
وهو أيضًا مشروع بحث وتطوير مفتوح. نقيس كل فحص علنًا وننشر النتائج، سواء كانت جيدة أو سيئة، لترى إلى أي مدى يمكنك الوثوق به.
يكتشف فئات المشكلات المعروفة، لا الجديدة. ولا يحل محل مختبِر اختراق بشري.
تحتاج إلى Node.js 22 أو أحدث. بلا تثبيت، بلا حساب.
هل تبني باستخدام Cursor أو Claude Code أو Codex أو VS Code أو Windsurf أو Gemini CLI أو Zed أو JetBrains أو Kiro، أو أداة بناء تطبيقات مثل Lovable أو Bolt أو Base44 أو Replit أو v0؟ Penthera في أداة البرمجة الخاصة بك يحتوي على الإعداد لكل منها.
في طرفيتك. شغّل هذا في مجلد مشروعك:
npx penthera
يكتشف إعدادك دون اتصال، ويسألك عمّا تريد فحصه، ويمنحك تقييمًا لكل مجال وأهم ثلاثة أشياء يجب إصلاحها أولًا. لا يفحص تطبيقك قيد التشغيل إلا بعد أن تؤكد أن التطبيق ملكك. لا يتم إجراء أي commit أو push (بداية موجّهة).
داخل وكيل البرمجة الخاص بك. اختر وكيلك، ثم اطلب "scan my app for security issues". أسطر MCP تثبّت الإصدار.
| الوكيل | شغّل هذا |
|---|---|
| Claude Code، إضافة (مهارة فقط، تشغّل CLI) | claude plugin marketplace add danoszz/penthera، ثم claude plugin install penthera@penthera |
| Claude Code، خادم MCP فقط | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera، ثم copilot plugin install penthera@penthera |
| GitHub Copilot في VS Code | سطر code --add-mcp في mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor، Windsurf | JSON في mcp.md |
| أي وكيل يقرأ المهارات | npx skills add danoszz/penthera |
تخبر المهارة وكيلك بكيفية تشغيل Penthera؛ ويوفّر له خادم MCP ست أدوات للقراءة فقط. مسارات إضافية: skill.md، mcp.md.
أين يدخل الذكاء الاصطناعي. القواعد تحدد كل نتيجة وكل رمز خروج. يجوز للنموذج أن يقترح فقط:
| الدور | من | كيف |
|---|---|---|
| يقرّر | قواعد Penthera، دائمًا | كل نتيجة، كل رمز خروج |
| ينظر أبعد (اختياري) | نموذج، مع --ai | يقترح مشكلات لا تصفها أي قاعدة؛ تتحقق القواعد من كل واحدة منها، وتُدرج غير المتحقَّق منها منفصلة ولا تُفشل CI أبدًا (وضع AI) |
| يصلح | وكيل البرمجة الخاص بك | عبر خادم MCP، أو المهارة، أو penthera fix --plan |
لتشغيله داخل حاوية:
docker build -t penthera . && docker run --rm penthera https://your-app.example.
نختبر Penthera على مجموعات بيانات عامة بناها آخرون، إلى جانب الأدوات مفتوحة المصدر المجانية التي تؤدي المهمة نفسها، وتُقيَّم بالطريقة نفسها. قُسّمت كل مجموعة بيانات إلى نصفين قبل أن نطّلع عليها: حسّنّا Penthera على نصف واحد وقيّمناها مرة واحدة على النصف الآخر المغلق. كُتبت قواعد التقييم والترتيب قبل ذلك التشغيل (البروتوكول).









