
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 jakehildreth/locksmith2
مجموعة أدوات AD CS لمسؤولي AD ومتخصصي الأمن الدفاعي وفِرَق الفريق الأحمر الوقحة
 grayddq/eburst
هذا السكريبت يوفر بشكل أساسي وظيفة تخمين حسابات خادم البريد Exchange، ويدمج طرق التخمين للواجهات السائدة الحالية.
 xen0vas/vscan
أداة مسح الثغرات باستخدام nmap ونصوص nse
 root-tanishq/userefuzz
مُختبر حقن SQL عبر User-Agent و X-Forwarded-For و Referer
 nccgroup/port-scan-automation
أتمتة عمليات فحص NMAP وإنشاء سياسات Nessus مخصصة تلقائياً
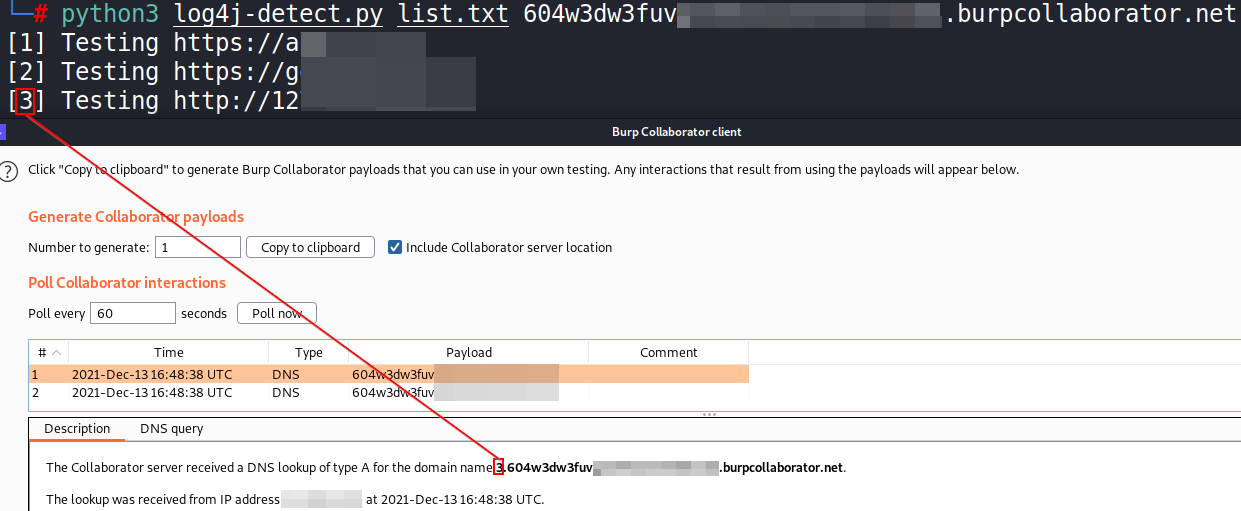 takito1812/log4j-detect
نص Python 3 بسيط للكشف عن ثغرة مكتبة جافا "Log4j" (CVE-2021-44228) لقائمة من عناوين URL مع تعدد الخيوط
 tenable/kaimonkey
بنية تحتية من Terraform مع ثغرات متعمدة لتعلم سوء تكوين أمن السحابة والتحقق من كشف ماسح IaC عبر AWS و Azure.
 snovvcrash/divideandscan
قسّم نتائج فحص المنافذ الكامل واستخدمها لتشغيل Nmap بشكل مستهدف
 hhhrrrttt222111/dorkify
أداة آلية لـ Google Dorking لاستخبارات المصادر المفتوحة (OSINT)، اكتشاف الثغرات، وجمع المعلومات عبر عوامل البحث المتقدمة والمسوحات المستهدفة.
 palindromelabs/stews
أداة أمنية لتعداد WebSockets
 enemy-submarine/pidrila
محلل الروابط التفاعلي السريع الذكي الموجه للويب العميق بلغة بايثون
 miladdiaz/mikrotikexploit
مسح وتصدير كلمة مرور RouterOS
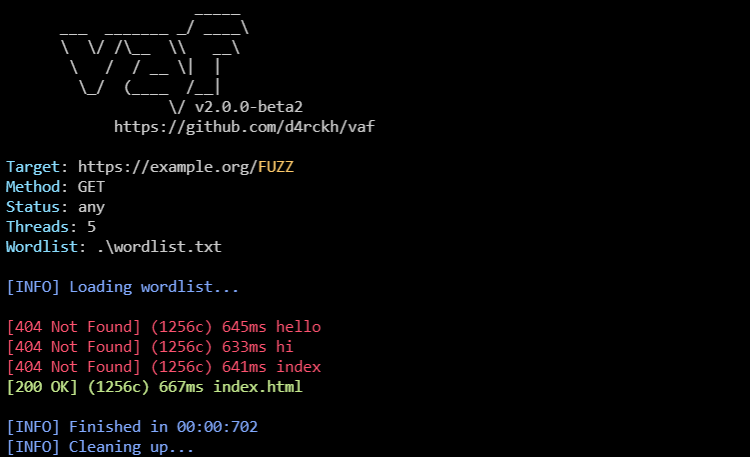 andreiverse/vaf
أداة تخمين ويب متعددة الخيوط لتفجير مسارات URL ورؤوس HTTP وبيانات POST مع دعم الوكيل، وتصفية رموز الحالة، واكتشاف المحتوى الانعكاسي.
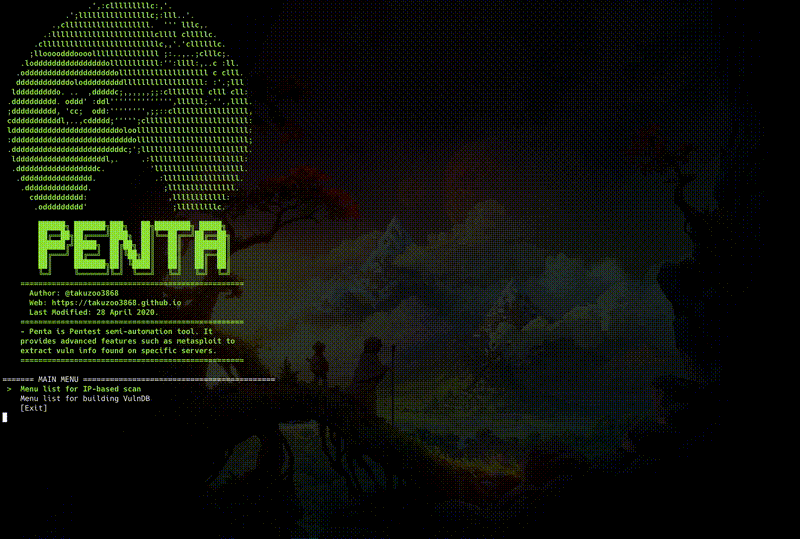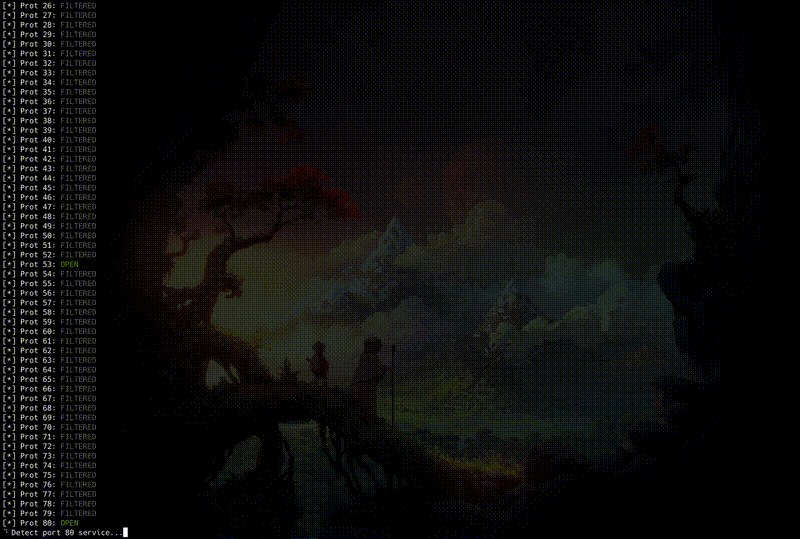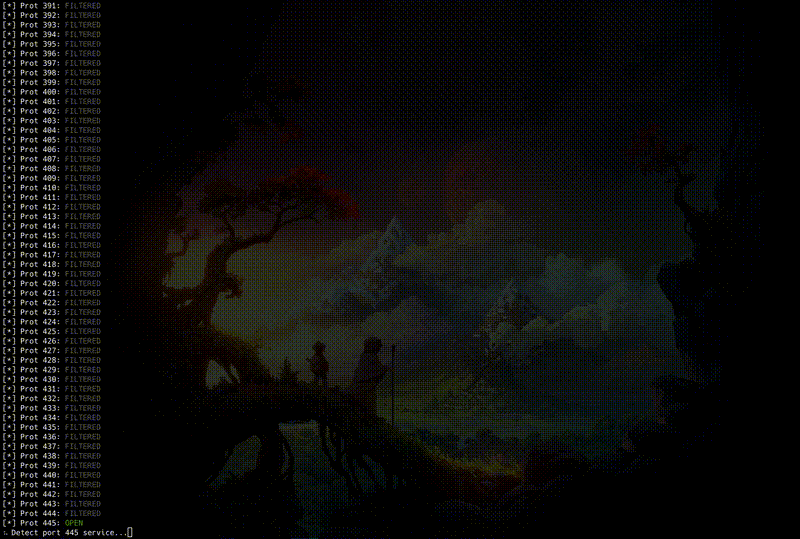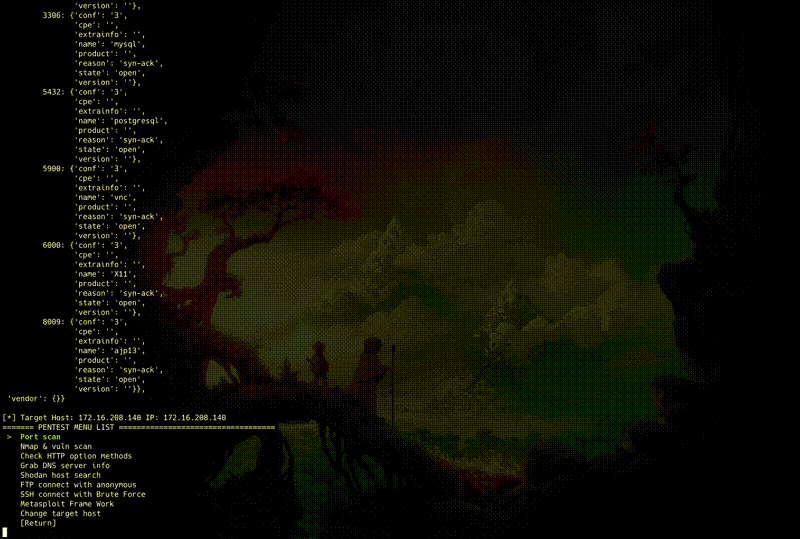 takuzoo3868/penta
أداة CLI شاملة ومفتوحة المصدر لأتمتة اختبار الاختراق بشكل شبه تلقائي.
 jerrychan807/wspih
صياد المعلومات الشخصية الحساسة للمواقع ماسح ملفات المعلومات الشخصية الحساسة للمواقع
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 tombstoneghost/tiwap
تطبيق ويب Flask ضعيف عمدًا يحتوي على 22 ثغرة أمنية عبر 3 مستويات صعوبة للاختبار العملي للاختراق وتعليم أمن الويب.
 aron-tn/mega-bot
[جديد] : Mega Bot ☣ Scanner & Auto Exploiter








