Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vscan — أداة مسح الثغرات باستخدام nmap ونصوص nse | Kitploit

أدوات/GitHubGitHub/xen0vas/vscan
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةأمن الشبكاتاختبار الاختراق
GitHubxen0vas/vscan

vscan

أداة مسح الثغرات باستخدام nmap ونصوص nse

عرض المستودع
2085237منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

vscan

أداة فحص الثغرات تستخدم nmap ونصوص NSE للعثور على الثغرات.

تضيف هذه الأداة قيمة إضافية إلى فحص الثغرات باستخدام nmap.
تستخدم نصوص NSE التي توفر مرونة في اكتشاف الثغرات واستغلالها.
فيما يلي بعض الميزات التي توفرها نصوص NSE:

  • اكتشاف الشبكة
  • كشف الإصدارات الأكثر تطورًا
  • اكتشاف الثغرات
  • اكتشاف الباب الخلفي
  • استغلال الثغرات

تستخدم هذه الأداة المسار /usr/share/nmap/scripts/ حيث توجد نصوص NSE في كالي لينكس.

تقوم الأداة بما يلي:

  • التحقق من الاتصال بالأجهزة الهدف عن طريق فحص طلبات ICMP
  • تأخذ كمدخل اسم بروتوكول مثل http وتنفذ جميع نصوص NSE ذات الصلة بهذا البروتوكول
  • إذا تم اكتشاف أي ثغرة، يتم حفظ المخرجات في ملف سجل
  • قد تنفذ جميع الإجراءات المذكورة أعلاه لنطاق من عناوين IP

إذا وجدت الأداة ثغرة في بروتوكول معين (مثل http)، تحفظ المخرجات في ملف سجل يتم إنشاؤه وحفظه في الموقع التالي: /home/vulnerabilities_enumeration/http_vulnerabilities/http_vulnerabilities/http_vulnerabilities.txt
في هذا المثال، تم إنشاء المجلدات باستخدام بادئة البروتوكول، وهي في هذه الحالة بروتوكول http.

الاستخدام:

[الاستخدام:] ./vscan.sh <ip_range> <protocol> <port> <Pn (اختياري)>

[الاستخدام:] ./vscan.sh <ips_file> <protocol> <port> <Pn (اختياري)>

[الاستخدام:] ./vscan.sh <ip> <protocol> <port> <Pn (اختياري)>

كيفية التشغيل:

./vscan.sh 192.168.162.90 http 80

./vscan.sh 192.168.162.10-90 http 80

./vscan.sh 192.168.162.90 ssh 22 Pn

./vscan.sh IPs.txt smb 445
المراجع:

  • https://nmap.org/book/nse.html
  • https://nmap.org/nsedoc/

لقطات الشاشة:

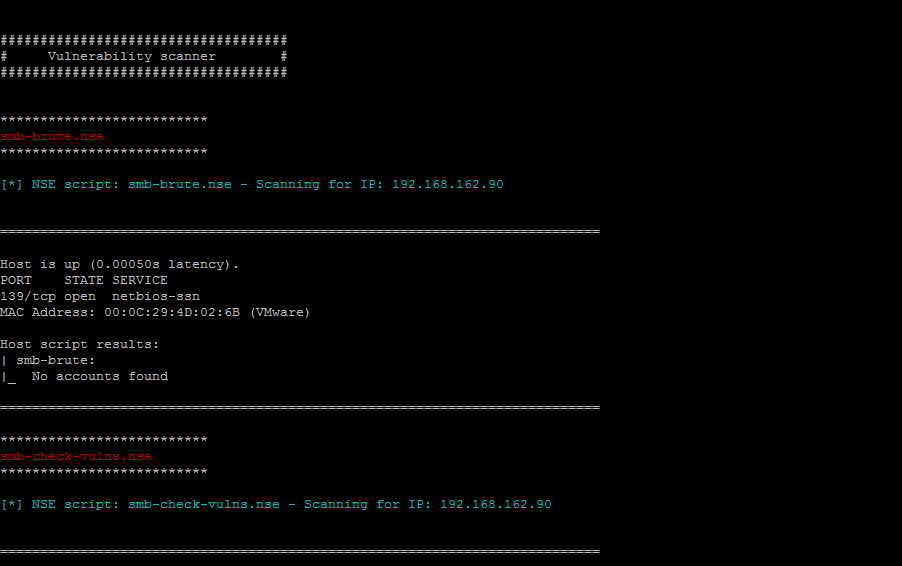
مثال: فحص SMB

مثال: فحص SMB

مثال: كشف ثغرة Slowloris

مثال: كشف ثغرة Slowloris

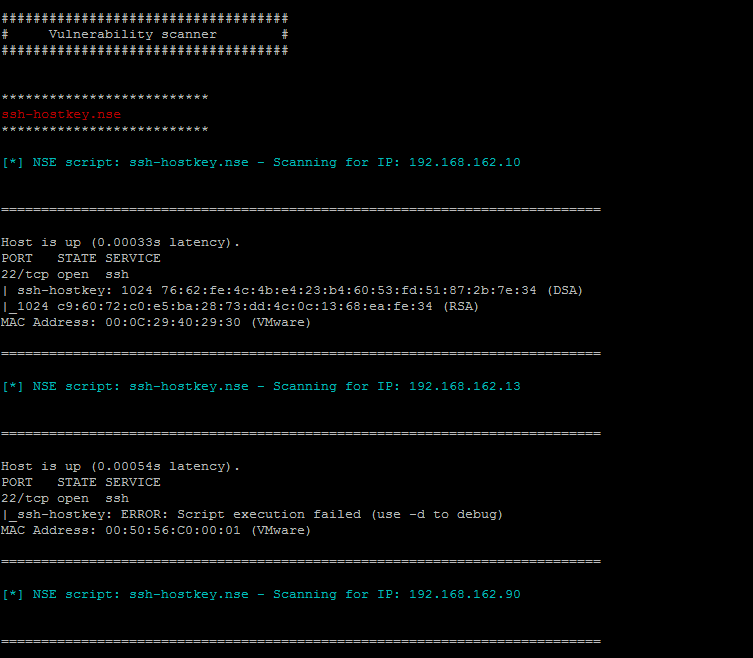
مثال: فحص متعدد لعناوين IP لمفاتيح SSH الضعيفة

مثال: فحص متعدد لعناوين IP لمفاتيح SSH الضعيفة

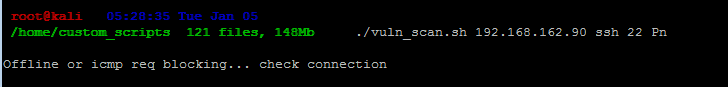
مثال: عندما يكون النظام متوقفًا أو لا توجد طلبات ICMP

مثال: عندما يكون النظام متوقفًا أو لا توجد طلبات ICMP

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →