
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vaf — أداة تخمين ويب متعددة الخيوط لتفجير مسارات URL ورؤوس HTTP وبيانات POST مع دعم الوكيل، وتصفية رموز الحالة، واكتشاف المحتوى الانعكاسي. | Kitploit
أدوات/GitHubGitHub/andreiverse/vaf
ماسحات الثغرات الأمنيةأمن الويبالاختبار العشوائياختبار الاختراق
GitHubandreiverse/vaf

vaf

أداة تخمين ويب متعددة الخيوط لتفجير مسارات URL ورؤوس HTTP وبيانات POST مع دعم الوكيل، وتصفية رموز الحالة، واكتشاف المحتوى الانعكاسي.

عرض المستودع
3204484منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

vaf

مُزَوِّد ويب سريع وبسيط وغني بالميزات، مكتوب بلغة نيم (Nim)


vaf هو أداة فازر ويب (fuzzer) عبر المنصات، مزودة بالعديد من الميزات. من بين هذه الميزات:

  • خيوط سريعة (threading)
  • فازر لرؤوس HTTP (HTTP header fuzzing)
  • البروكسي (proxying)
  • ميزة تختارها أنت!
  • والمزيد...

التثبيت

يمكنك تثبيت vaf باستخدام الأمر التالي (سطر واحد):

curl https://raw.githubusercontent.com/d4rckh/vaf/main/install.sh | sudo bash

الخيارات (Options)

Options:
  -h, --help
  -u, --url=URL              عنوان URL الهدف. استبدل منطقة الفازر (fuzz) بـ FUZZ
  -w, --wordlist=WORDLIST    المسار إلى القائمة (wordlist).
  -m, --method=METHOD        طريقة الطلب. المدعومة: POST, GET (الافتراضي: GET)
  -H, --header=HEADER        تحديد رؤوس HTTP؛ يمكن استخدامها عدة مرات. مثال: -H 'header1: val1' -H 'header1: val1'
  -pf, --prefix=PREFIX       البوادئ (prefixes) التي ستُضاف إلى الكلمة (الافتراضي: )
  -sf, --suffix=SUFFIX       اللواحق (suffixes) التي ستُضاف إلى الكلمة (الافتراضي: )
  -t, --threads=THREADS      عدد الخيوط (threads) (الافتراضي: 5)
  -sc, --status=STATUS       الحالة التي سيتم التصفية عليها؛ لـ 'any' لطباعة أي حالة (الافتراضي: 200)
  -g, --grep=GREP            تسجيل فقط إذا كان نص الاستجابة يحتوي على هذه السلسلة (الافتراضي: )
  -ng, --notgrep=NOTGREP     تسجيل فقط إذا كان نص الاستجابة لا يحتوي على سلسلة (الافتراضي: )
  -pd, --postdata=POSTDATA   تحديد بيانات POST؛ تُستخدم فقط إذا تم تعيين '-m post' (الافتراضي: {})
  -x, --proxy=PROXY          تحديد بروكسي (الافتراضي: )
  -ca, --cafile=CAFILE       تحديد شهادة CA الجذرية؛ مفيدة إذا كنت تستخدم بروكسي Burp/ZAP (الافتراضي: )
  -o, --output=OUTPUT        إخراج النتائج إلى ملف (الافتراضي: )
  -mr, --maxredirects=MAXREDIRECTS
                             عدد مرات إعادة التوجيه التي سيتبعها vaf؛ 0 تعني لا شيء (الافتراضي: 0)
  -v, --version              طباعة معلومات الإصدار
  -pif, --printifreflexive   الطباعة فقط إذا كانت الكلمة المخمنة منعكسة (reflected) في الصفحة
  -i, --ignoressl            عدم التحقق من شهادات SSL؛ مفيدة إذا كنت تستخدم بروكسي Burp/ZAP
  -ue, --urlencode           ترميز عنوان URL للكلمات المخمنة
  -pu, --printurl            طباعة عنوان URL المطلوب
  -ph, --printheaders        طباعة رؤوس الاستجابة
  -dbg, --debug              طباعة معلومات التصحيح (debug)

أمثلة

فازر مسار URL، وعرض الردود التي أعادت 200 OK فقط

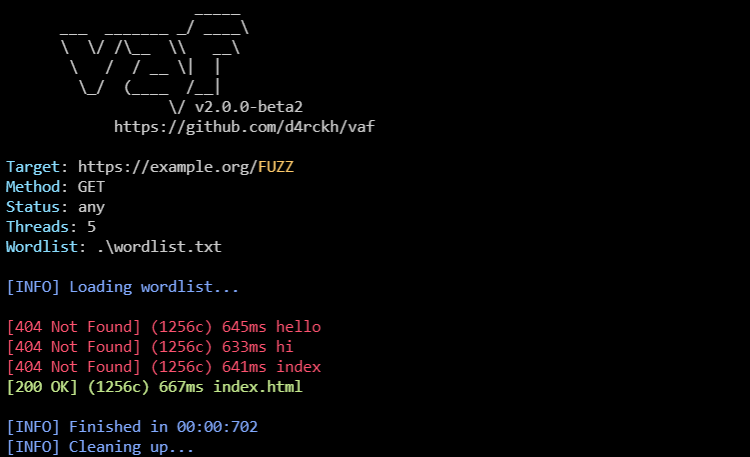
vaf -u https://example.org/FUZZ -w path/to/wordlist.txt -sc OK

فازر رأس 'User-Agent'، وعرض الردود التي أعادت 200 OK فقط

vaf -u https://example.org/ -w path/to/wordlist.txt -sc OK -H "User-Agent: FUZZ"

فازر بيانات POST، وعرض الردود التي أعادت 200 OK فقط

vaf -u https://example.org/ -w path/to/wordlist.txt -sc OK -m POST -H "Content-Type: application/json" -pd '{"username": "FUZZ"}'

المساهمون (Contributors)

شكرًا لكل من ساهم في هذا المشروع!

  • @daanbreur
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →