
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
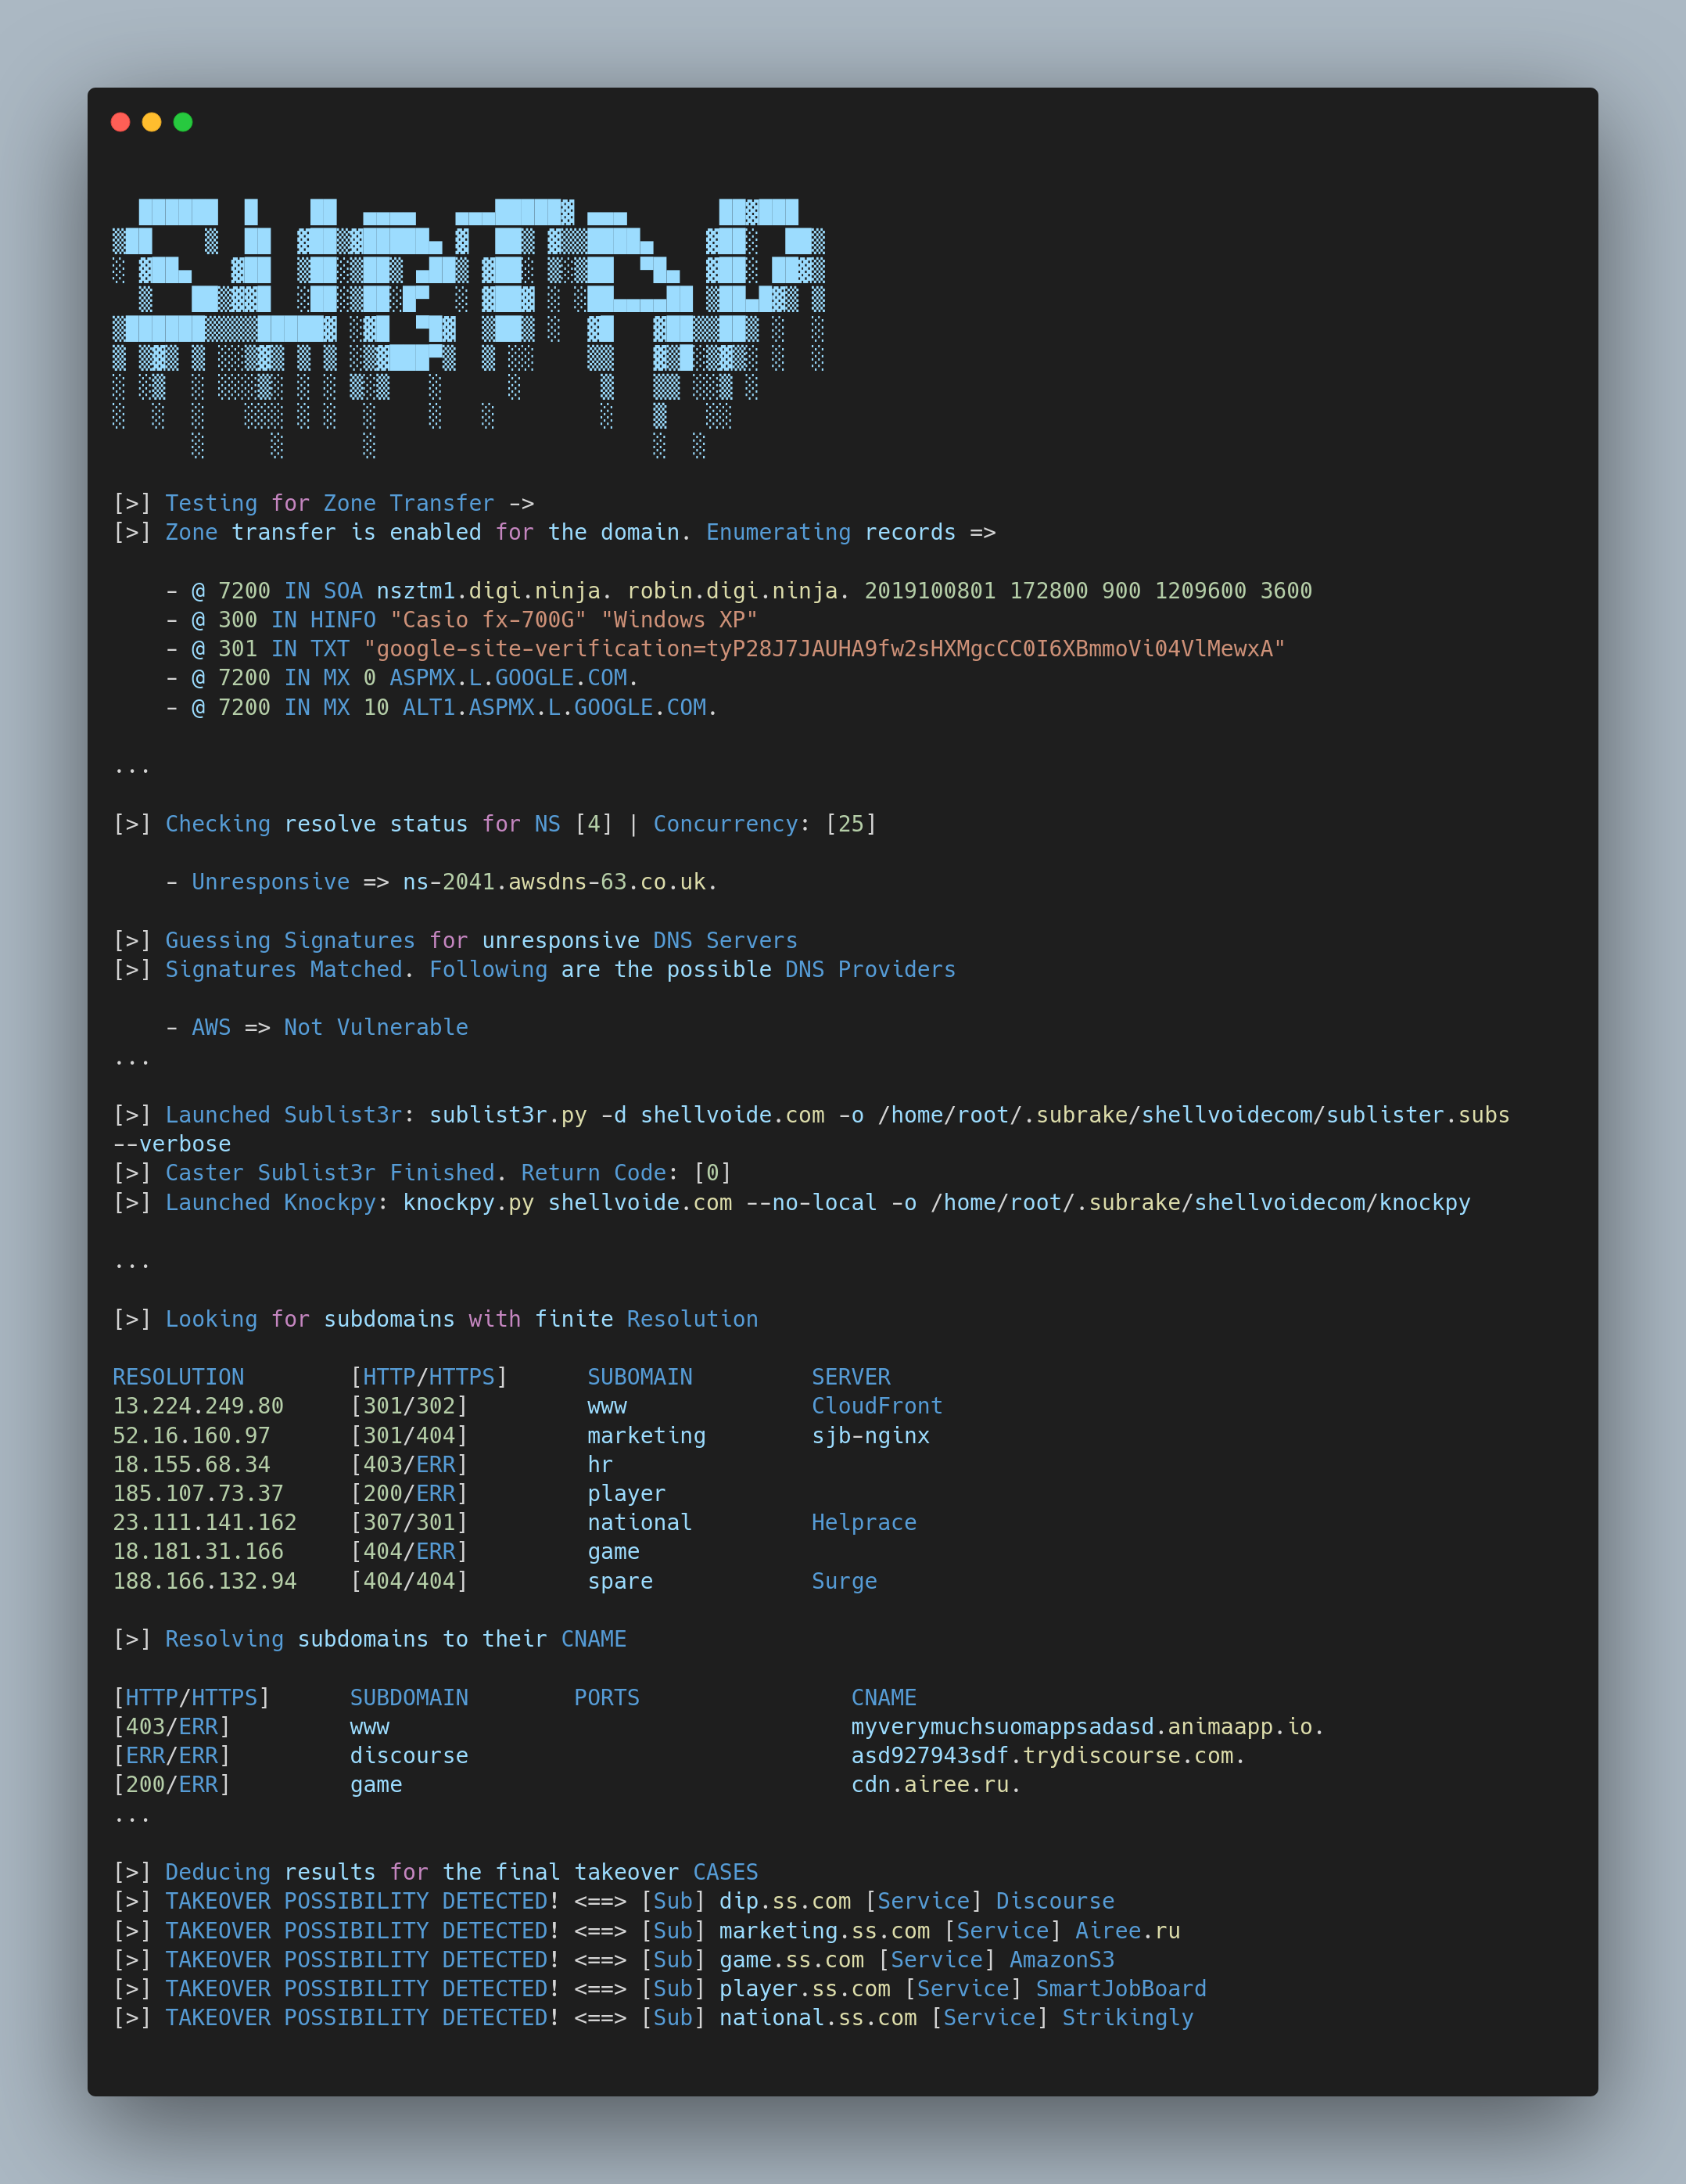
 hash3lizer/subrake
🚀 ماسح ضوئي وأداة DNS آليان 🖱️ (نقل المنطقة، الاستيلاء على نطاق DNS، الاستيلاء على النطاق الفرعي).
 cckuailong/pocsploit
إطار عمل خفيف الوزن، مرن ومبتكر مفتوح المصدر للتحقق من إثبات المفهوم (PoC)
 postmodern/ruby-nmap
واجهة روبي لـ nmap، أداة الاستكشاف وماسح الأمان / المنافذ. تتيح أتمتة nmap وتحليل ملفات XML الخاصة بـ nmap.
 atomdrift-project/scan
كشف البرمجيات الخبيثة ليوم الصفر للملفات الثنائية والمصدرية والسكربتات (التي لا تكون سيئة)
 rapiddns/afuzz
أداة فج مسارات ويب آلية تكتشف الدلائل والملفات والنقاط النهائية المخفية باستخدام كشف اللغة الذكي، وتصفية القوائم السوداء/البيضاء، والتحليل الإحصائي…
 strozfriedberg/ssh-weak-dh
يدقق خوادم SSH بحثًا عن مجموعات تبادل مفتاح Diffie-Hellman الضعيفة عن طريق اختبار تكوينات عميل متعددة، وتحديد نقاط النهاية المعرضة لثغرة Logjam مع…
 rxerium/rxerium-templates
سكربتات Nuclei من إنشاء @rxerium لثغرات اليوم الصفري / الثغرات المستغلة بنشاط.
 teler-sh/teler-waf
teler-waf هو وسيط HTTP مكتوب بلغة Go يحمي خدمات الويب المحلية من تهديدات OWASP Top 10، والثغرات المعروفة، والجهات الخبيثة، والبوتنتات، والزواحف غير…
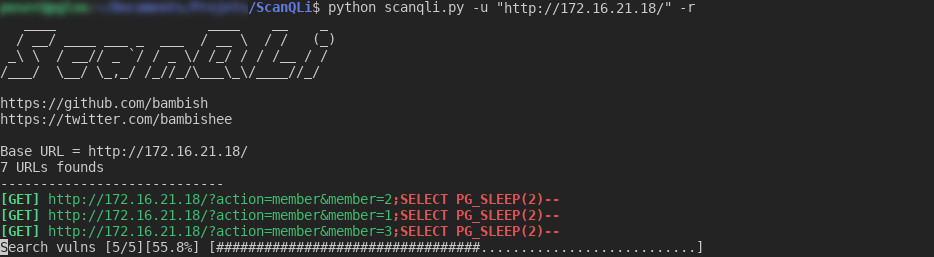 bambish/scanqli
ماسح SQLi لاكتشاف ثغرات SQL
 monad-developers/ultrafuzz
التشويش الذكي الشامل على العقود الذكية واصطياد التهديدات
 brum3ns/firefly
مُفَجِّر عالي الأداء من النوع الصندوق الأسود لتطبيقات الويب، مع محرك حمولات مدمج، والتحقق من الطلبات، والتلاعب، والتشفير، والتصفية المتقدمة لكشف…
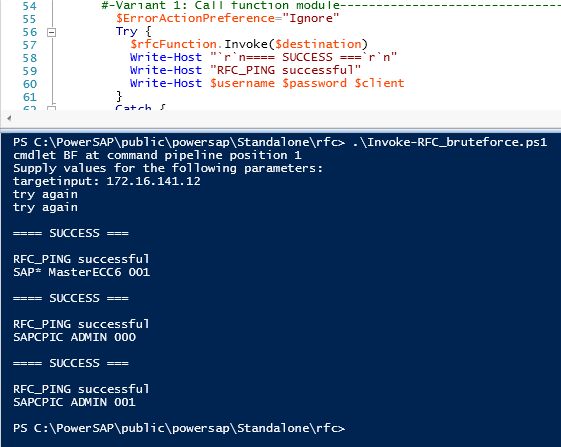 airbus-seclab/powersap
أداة تقييم SAP باستخدام Powershell
 brinhosa/apidetector
ماسح متعدد الخيوط لاكتشاف نقاط نهاية Swagger/OpenAPI المكشوفة عبر نطاقات الويب والنطاقات الفرعية، مع كشف تلقائي لثغرات XSS، وتوليد إثبات المفهوم…
 sensepost/heartbleed-poc
اختبار لثغرة Heartbeat في SSL (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
ثغرة تنفيذ كود عن بُعد بدون مصادقة في خادم OpenSSH (CVE-2024-6387)
 botherder/kraken
ماسح Yara متعدد المنصات مكتوب بلغة Go
 preempt/ntlm-scanner
أداة بايثون بسيطة تعتمد على Impacket وتختبر الخوادم للعديد من الثغرات الأمنية المعروفة في NTLM








