
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 abdulr7mann/hackerenv
أداة اختبار اختراق آلية تقوم بمسح عناوين IP، وفحص المنافذ والثغرات، وتنفيذ الاستغلالات، وتوفير شل تفاعلي مع تقارير بتنسيق HTML/DOCX.
 capture0x/lfi-finder
ماسح ضوئي آلي لكشف ثغرات تضمين الملفات المحلية (LFI) في تطبيقات الويب عن طريق تحليل عناوين URL واختبار الحمولات عبر geckodriver.
 deepseasred/autonessus
يتواصل هذا السكربت مع واجهة برمجة تطبيقات Nessus في محاولة للمساعدة في أتمتة عمليات المسح. اعتمادًا على العلامة المقدمة مع السكربت، يمكنك سرد جميع…
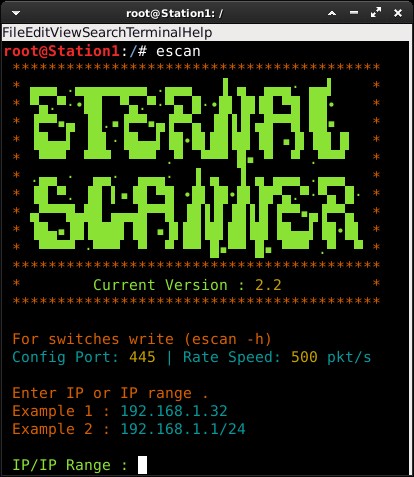 peterpt/eternal_scanner
ماسح ضوئي للإنترنت لاستغلال الثغرات CVE-2017-0144 (Eternal Blue) & CVE-2017-0145 (Eternal Romance)
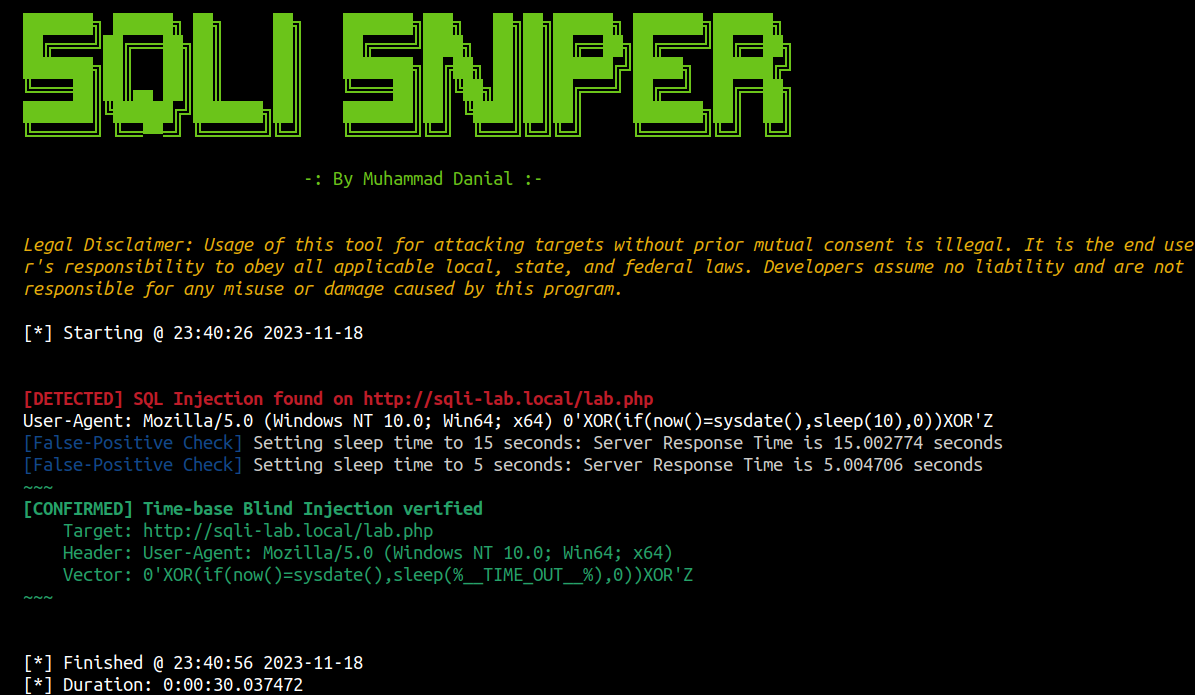 danialhalo/sqlisniper
أداة متقدمة لاختبار اختراق SQL الأعمى القائم على الوقت لرؤوس HTTP
 madhavmehndiratta/dorkscanner
ماسح دوكس نموذجي لمحركات البحث يقوم بكشط محركات البحث باستخدام الدوكس التي تقدمها للعثور على عناوين URL ضعيفة.
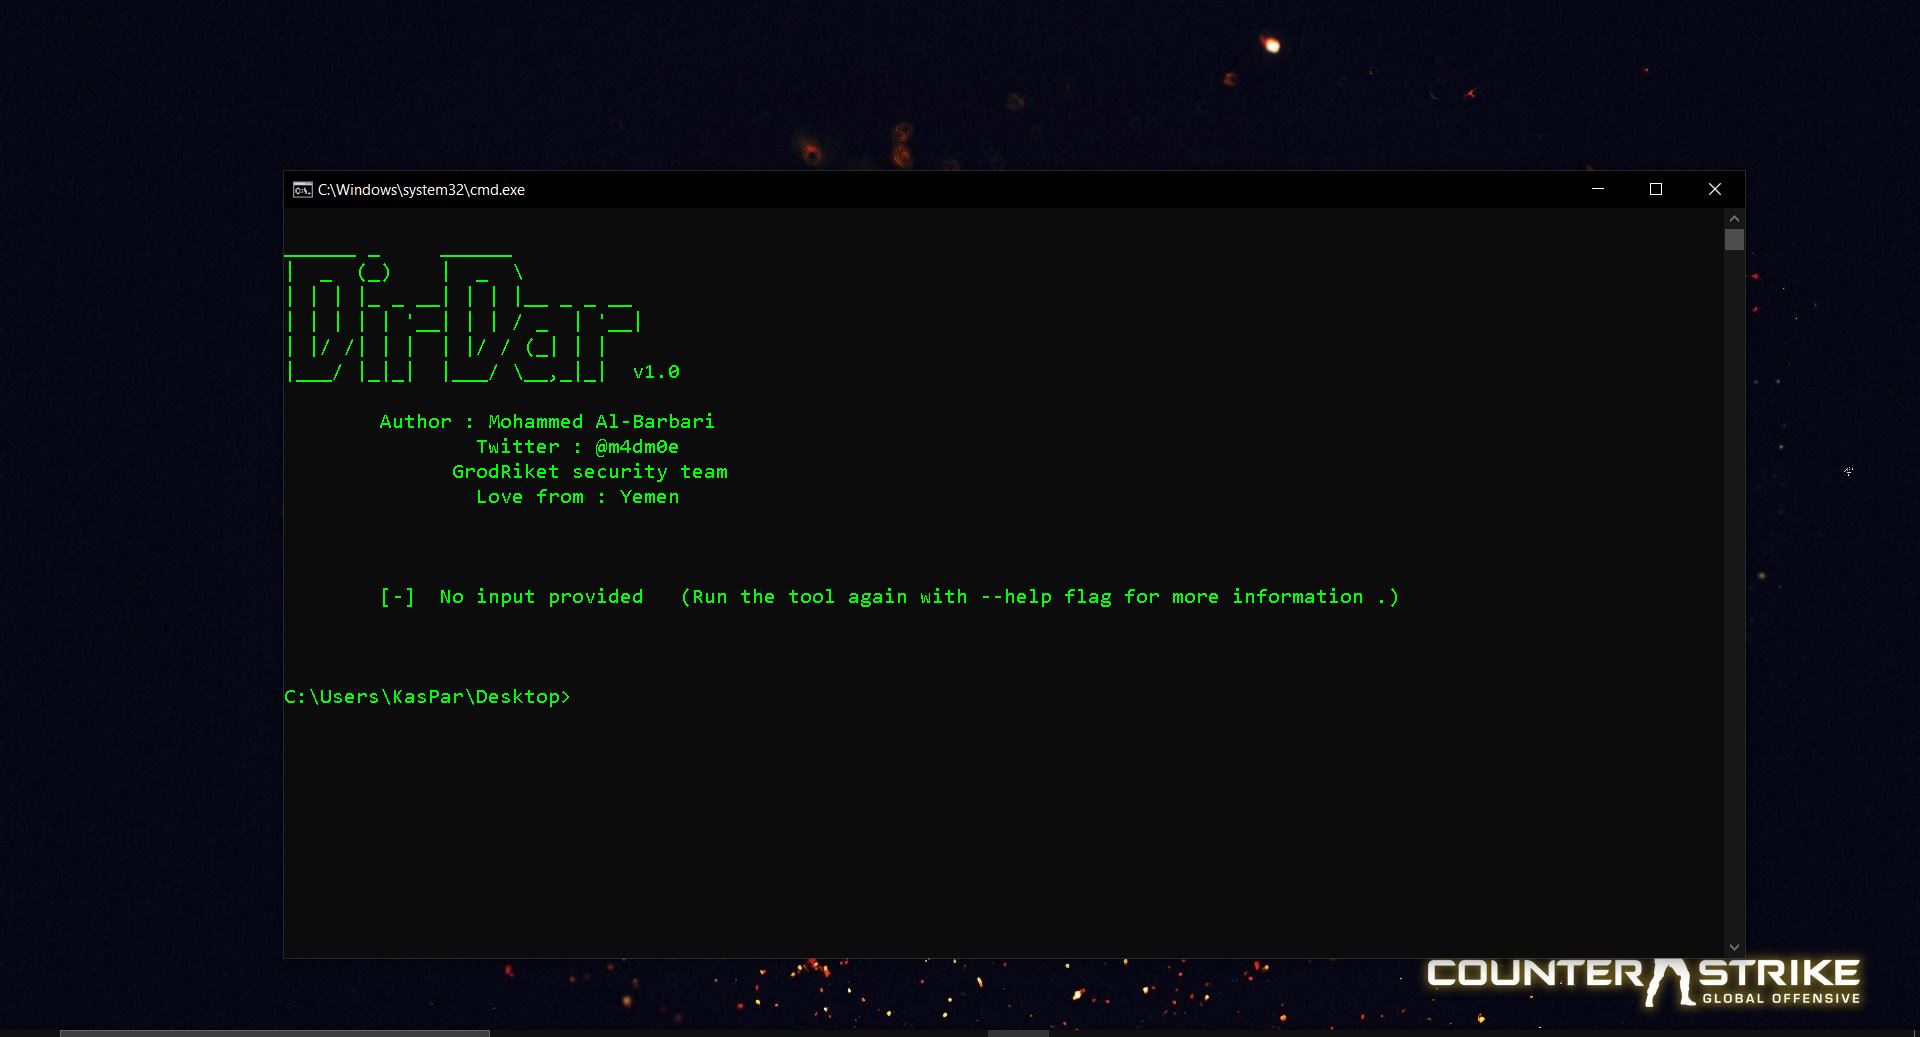 m4dm0e/dirdar
DirDar هي أداة تبحث عن الدلائل التي تمنع الوصول إليها (403-Forbidden) لاختراقها والحصول على قائمة الدلائل فيها.
 gonzosint/whatcms
أداة كشف واستغلال تعتمد على Shell لـ CMS تضم 330+ نظام إدارة محتوى، ثم تطلق عمليات تدقيق أمني آلي وأدوات استغلال ضد الأهداف المكتشفة.
 in3tinct/see-surf
أداة أمان للعثور على معاملات Server Side Request Forgery (SSRF) التي قد تكون عرضة للخطر.
 lwzsoviet/noxss
أسرع ماسح xss، يدعم reflected-xss و dom-xss
 jobroche/libssh-scanner
نص برمجي لتحديد المضيفين المعرضين للخطر من CVE-2018-10933
 vercel-labs/fix-react2shell-next
أمر واحد لإصلاح CVE-2025-66478 (React 2 Shell RCE) في تطبيق Next.js / React RSC الخاص بك.
 redhuntlabs/bucketloot
BucketLoot هو مفتش آلي للحاويات المتوافقة مع S3 يمكنه مساعدة المستخدمين في استخراج الأصول، والإبلاغ عن التعرضات السرية، وحتى البحث عن كلمات مخصصة…
 designsecurity/progpilot
أداة اختبار أمان التطبيقات الثابتة (SAST) بلغة PHP تقوم بتحليل التلوث للكشف عن ثغرات XSS، وحقن SQL، وغيرها من الثغرات باستخدام قواعد وإعدادات قابلة…
 fnk0c/cangibrina
أداة سريعة وقوية للبحث عن لوحة التحكم (المشرف)
 assetnote/ghostbuster
قم بالتخلص من عناوين Elastic IPs العالقة عن طريق إجراء تحليل على مواردك داخل جميع حسابات AWS الخاصة بك.
 dev-sec/puppet-os-hardening
وحدة Puppet هذه توفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
 capture0x/lfi-space
ماسح ضوئي آلي لثغرات تضمين الملفات المحلية (LFI) مع بحث Google Dork وأوضاع مسح URL مستهدفة لاختبار أمان تطبيقات الويب.








