
 #1

 coreruleset/ftw
إطار عمل مدعوم بـ YAML لاختبار قواعد جدار الحماية لتطبيقات الويب (WAF) باستخدام خطوط الأساس لمجموعة القواعد الأساسية لـ OWASP. يؤتمت اكتشاف الانحدار…

 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
 ostesayed/oste-meta-scan
ماسح ضوئي متعدد المحركات لاختبار أمان التطبيقات الديناميكية (DAST) يجمع بين Nikto وZAP وNuclei وSkipFish وWapiti للكشف الآلي عن ثغرات الحقن في الويب…
 ethicalhackingplayground/bxss
أداة Blind XSS Scanner هي أداة يمكن استخدامها لفحص الثغرات الأمنية الخاصة بـ XSS المخفي (Blind XSS) في تطبيقات الويب.
 shinthink/blitzstrike
خادم MCP يجمع منهجية اختبار اختراق من ثلاث طبقات: استطلاع سطح الهجوم، والتحليل الساكن من المصدر إلى الحوض، والتحقق المباشر من النتائج مع سلاسل…
 samsung/cotopaxi
مجموعة أدوات لاختبار أمان أجهزة إنترنت الأشياء باستخدام بروتوكولات IoT شبكية محددة
 softrams/bulwark
أداة لإدارة الأصول والثغرات المؤسسية، مع تكامل مع Jira، مصممة لإنشاء تقارير أمن التطبيقات.
 noxxi/p5-ssl-tools
نصوص Perl لتحليل SSL/TLS: فحص دعم البروتوكولات وأصفار التشفير، والتحقق من الشهادات، واختبار OCSP، واكتشاف ثغرة Heartbleed عبر نقاط نهاية SMTP وHTTPS…
 node9-ai/node9-proxy
التحكم في الوصول لوكلاء الذكاء الاصطناعي. حدّد ما يُسمح لـ Claude Code وCodex وGemini وCursor وأي خادم MCP بالقيام به، وراجع الإجراءات المحفوفة…
 joasasantos/php2shell-scanner
ماسح غير مُدمّر لـ CVE-2026-109618 / CVE-2026-109619 (ثغرة تنفيذ تعليمات عن بُعد في نواة PHP). استطلاع النطاقات الفرعية عبر crt.sh + subfinder،…
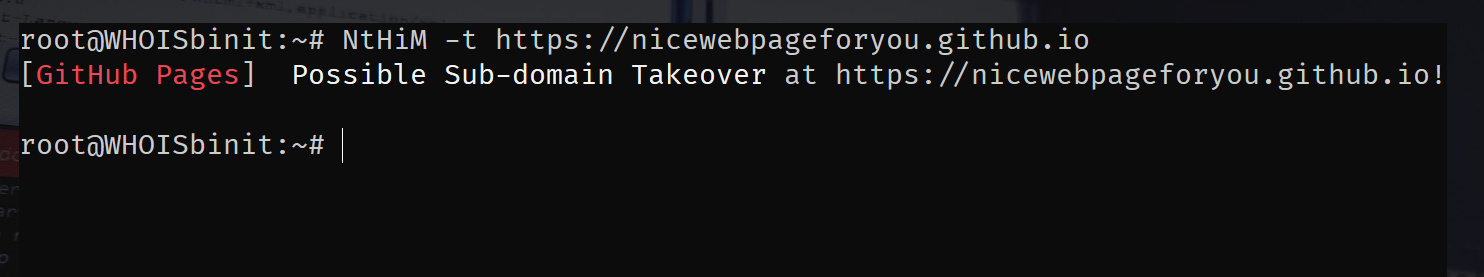 thebinitghimire/nthim
الآن، المضيف ملكي! - كشف سريع للغاية عن استيلاء النطاقات الفرعية!
 0xinfection/logmepwn
مجموعة أدوات فحص وتحقق آلية بالكامل، موثوقة، فائقة السرعة لثغرة Log4J RCE CVE-2021-44228.
 praetorian-inc/trajan
أداة متعددة المنصات للكشف عن الثغرات في CI/CD وأتمتة الهجمات لتحديد نقاط الضعف الأمنية في تكوينات خطوط الأنابيب.
 ntoskernel/deepsecrets
ماسح أسرار دون اتصال يجمع بين قواعد regex والتحليل الدلالي القائم على lexer ومطابقة القيم المجزأة (hashed) لاكتشاف بيانات الاعتماد المكشوفة في…
 mhmdiaa/second-order
يزحف على تطبيقات الويب لاكتشاف ثغرات السيطرة على النطاقات الفرعية من الدرجة الثانية عن طريق جمع عناوين URL ومطابقة قواعد قابلة للتكوين للاستجابات غير…









