
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 drego85/joomlascan
برنامج مجاني للعثور على المكونات المثبتة في نظام إدارة المحتوى جوملا (Joomla CMS)، مبني من رماد Joomscan.
 bishopfox/rmiscout
RMIScout يستخدم استراتيجيات قوائم الكلمات والهجمات الشاملة لتعداد وظائف Java RMI واستغلال ثغرات فك التجميع لمعاملات RMI.
 ly4k/bluegate
PoC (DoS + scanner) لـ CVE-2020-0609 و CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
ماسح ssrf ذكي يستخدم طرقًا مختلفة مثل parameter brute forcing في post و get...
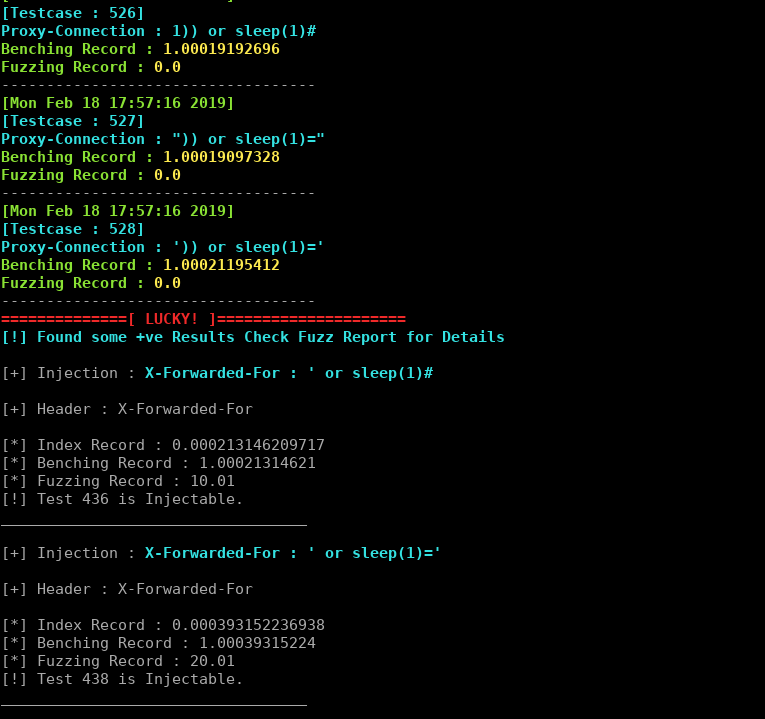 johntroony/blisqy
الإصدار 0.2 - استغلال حقن SQL الأعمى القائم على الوقت في رؤوس HTTP (MySQL/MariaDB).
 wish-i-was/femida
بحث آلي عن blind-xss لـ Burp Suite
 jakson2030/wphunter
WPHunter ماسح ثغرات ووردبريس
 solomonsklash/chomp-scan
خط أنابيب مكتوب من الأدوات لتبسيط مرحلة الاستطلاع في اختبارات اختراق/مكافآت الثغرات، لتتمكن من التركيز على اصطياد الثغرات.
 4shadoww/hakkuframework
Hakku Framework لاختبار الاختراق
 evilsocket/dirsearch
أداة اختراق متزامنة للأدلة والملفات في الويب، تقوم بإجراء طلبات HEAD على عنوان URL مستهدف باستخدام قائمة كلمات، مع دعم الإضافات المخصصة وتصفية رموز…
 ynsmroztas/nextrce
أداة استغلال React Shell و Next.js RSC (CVE-2025-55182)
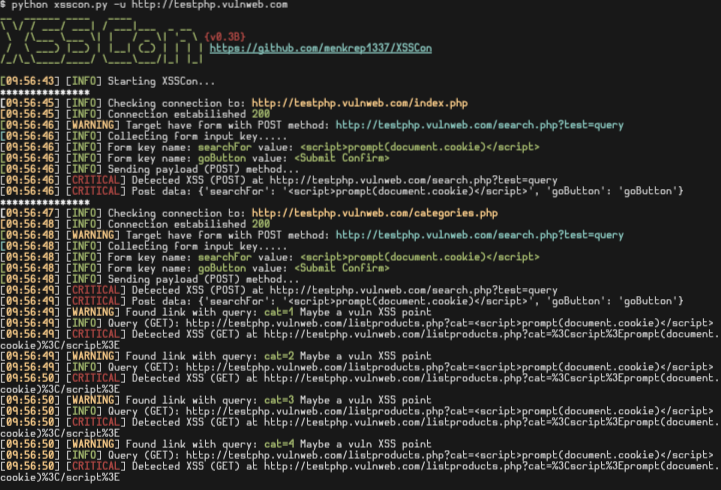 menkrep1337/xsscon
XSSCon: أداة مسح XSS بسيطة
 w-digital-scanner/w12scan-client
# عميل اكتشاف وفحص أصول الشبكة عميل اكتشاف وفحص أصول الشبكة الذي يدمج nmap و masscan لتحديد الأصول على نطاق واسع، وفحص المنافذ، وفحص الثغرات الأمنية.
 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق
 paralelo14/google_explorer
أداة استغلال جماعي بلغة بايثون
 rubo77/log4j_checker_beta
فحص سريع لمعرفة ما إذا كان خادمك قد يكون عرضةً لثغرة CVE-2021-44228
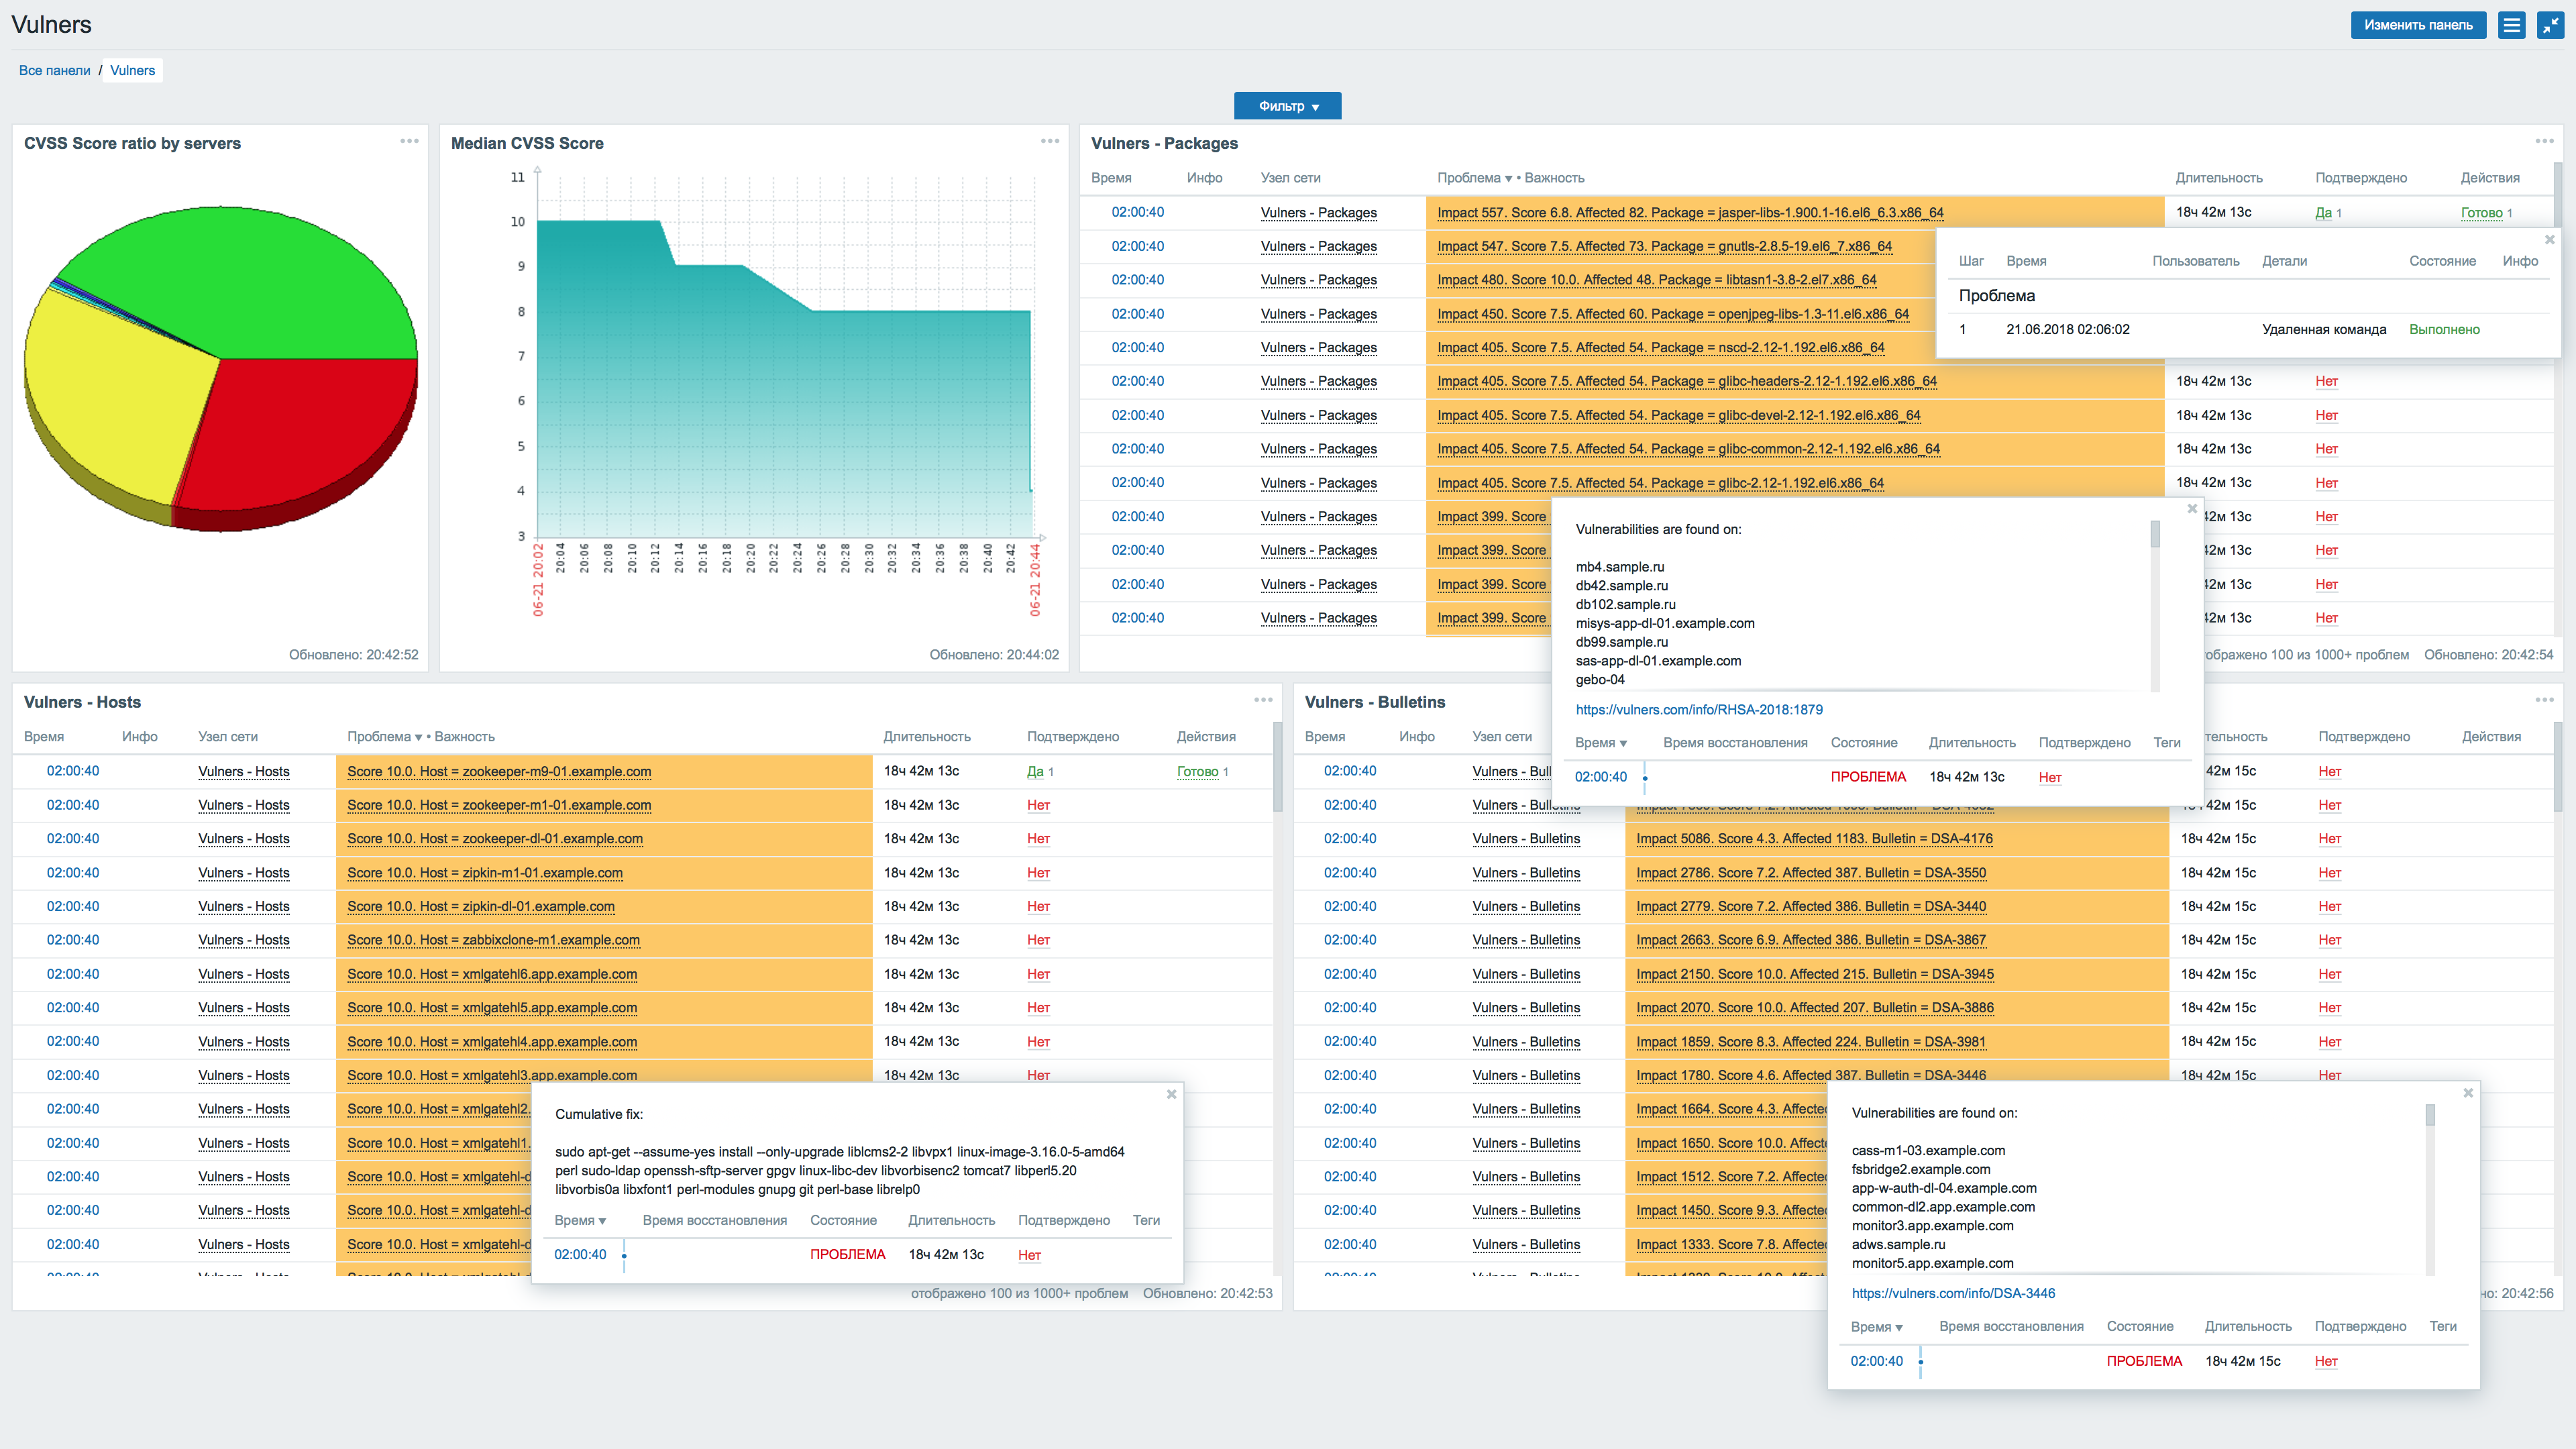 vulnerscom/zabbix-threat-control
إضافة تقييم الثغرات لـ Zabbix
 s4n7h0/halcyon-ide
أول IDE لتطوير نصوص Nmap Script (NSE).








