Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Parth — الماسح الاستدلالي للمعامل الضعيفة | Kitploit
أدوات/GitHubGitHub/s0md3v/parth
الاستطلاعتحليل الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراق
GitHubs0md3v/parth

Parth

الماسح الاستدلالي للمعامل الضعيفة

عرض المستودع
6029432منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة


Parth
Parth

ماسح المعلمات الضعيفة بالاستدلال

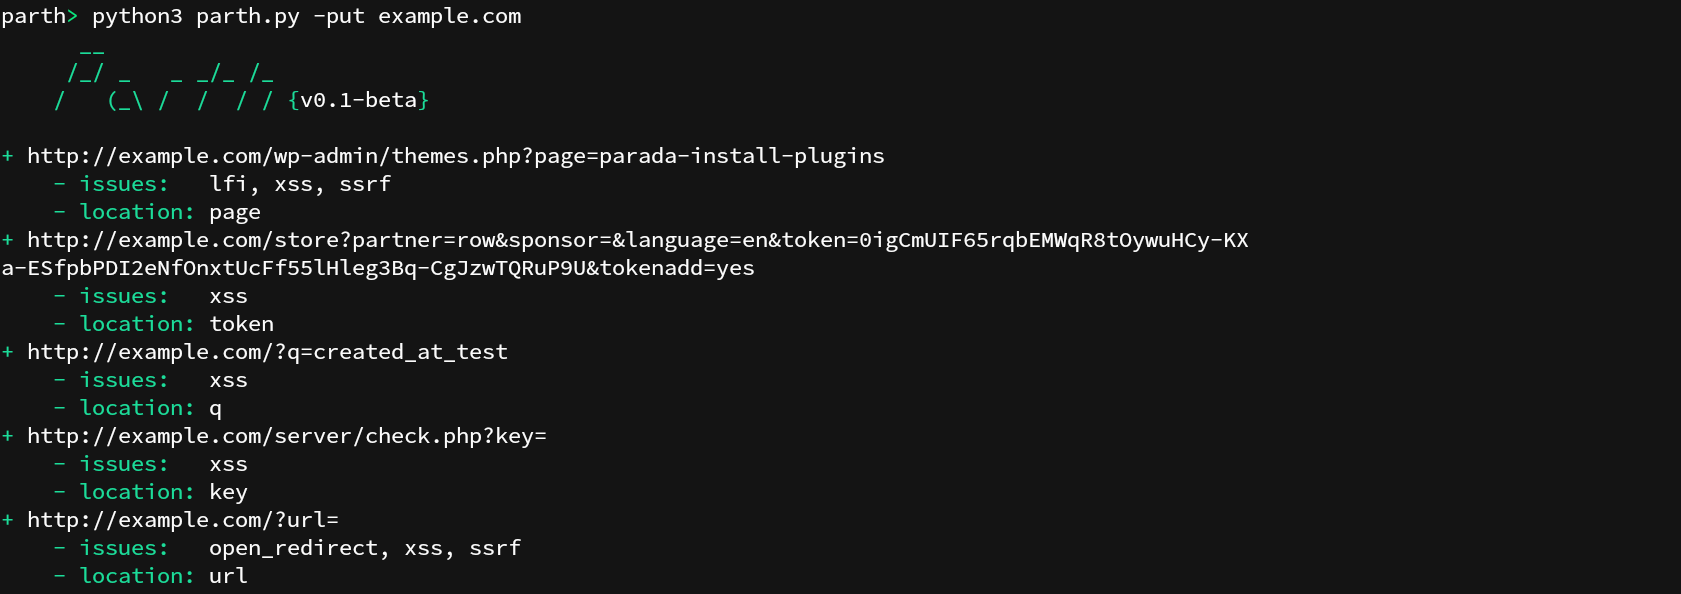
عرض توضيحي

مقدمة

بعض أسماء معاملات HTTP ترتبط بشكل أكثر شيوعًا بوظيفة معينة دون غيرها. على سبيل المثال، يحتوي المعامل ?url= عادةً على عناوين URL كقيمة، وبالتالي غالبًا ما يقع ضحية هجمات تضمين الملفات وإعادة التوجيه المفتوحة وهجمات SSRF. يمكن لـ Parth المرور عبر سجل Burp الخاص بك، أو قائمة عناوين URL، أو عناوين URL التي يكتشفها بنفسه للعثور على أسماء المعاملات هذه والمخاطر المرتبطة بها بشكل شائع. تم تصميم Parth للمساعدة في اختبار أمان الويب من خلال المساعدة في تحديد أولويات المكونات للاختبار.

الاستخدام

التثبيت: pip3 install parth

استيراد الأهداف من ملف

يعمل هذا الخيار مع جميع أنواع الاستيراد الثلاثة المدعومة: سجل Burp Suite، ملف نصي مفصول بأسطر جديدة، أو ملف نصي لطلب HTTP.

parth -i example.history

استيراد الأهداف من الإدخال القياسي (stdin)

cat urls | parth

تتوفر خاصية حصرية --pipe عند استيراد الأهداف من الإدخال القياسي. يمكن استخدامها لإخراج عناوين URL المعرضة لثغرة محددة.

cat urls | parth --pipe xss

المشكلات المدعومة: lfi, ssrf, sqli, xss, open_redirect, rce

العثور على روابط لنطاق

سيستخدم هذا الخيار CommonCrawl و Open Threat Exchange و Waybackmachine للعثور على عناوين URL للنطاق المستهدف.

parth -t example.com

تجاهل أسماء المعلمات المكررة

يتم تجاهل أسماء المعلمات المكررة عبر جميع عناوين URL.

parth -ut example.com

حفظ أسماء المعلمات

سيكتب هذا الخيار جميع أسماء المعلمات الموجودة في ملف باسم params-{target}.txt لاستخدامها لاحقًا.

parth -pt example.com

إخراج بصيغة JSON

سيقوم الأمر التالي بحفظ النتيجة ككائن JSON في الملف المحدد.

parth -t example.com -o example.json

الإسناد

تم إنشاء قاعدة بيانات أسماء المعلمات والمخاطر المرتبطة بها بشكل رئيسي من الأعمال العامة لأشخاص مختلفين من المجتمع مثل @Jhaddix.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →