
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
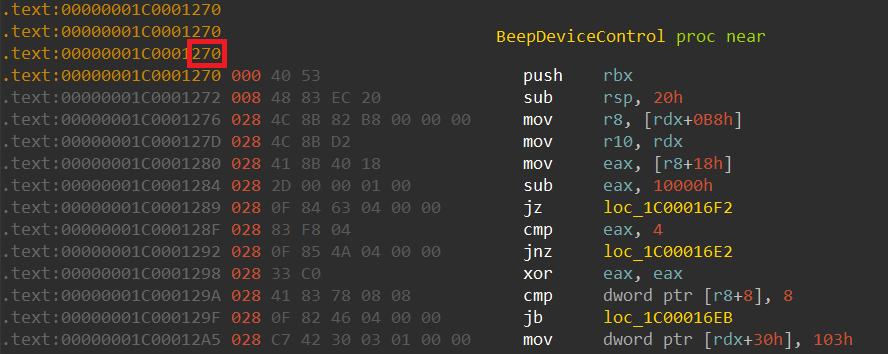
 stong/cve-2020-15368
CVE-2020-15368، المعروف أيضًا باسم "كيفية استغلال برنامج تشغيل ضعيف"
 cyberark/pipeviewer
أداة تعرض معلومات تفصيلية حول الأنابيب المسماة (Named Pipes) في ويندوز.
 rip1s/cve-2017-11882
CVE-2017-11882 Exploit يقبل أمرًا/كودًا يزيد طوله عن 17 ألف بايت كحد أقصى.
 numencyber/vulnerability_poc
مجموعة من استغلالات إثبات المفهوم (PoC) والتحليلات الفنية لثغرات CVE عالية التأثير، تغطي تلف ذاكرة المتصفح، وثغرات تنفيذ التعليمات البرمجية عن بُعد…
 jas502n/cve-2019-13272
لينكس 4.10 < 5.1.17 PTRACE_TRACEME جذر محلي
 noperator/cve-2019-18935
استغلال RCE لثغرة إلغاء تسلسل JSON في .NET ضمن Telerik UI لـ ASP.NET AJAX.
 pompelmi/pompelmi
ClamAV فحص مكافحة الفيروسات لـ Node.js — فحص رفع الملفات باستدعاء دالة واحدة. لا تبعيات. أحكام Typed Symbol. محلي أو Docker/clamd.
 dwisiswant0/ppfuzz
أداة سريعة لمسح ثغرة تلويث النموذج الأولي في جانب العميل مكتوبة بلغة Rust. 🦀
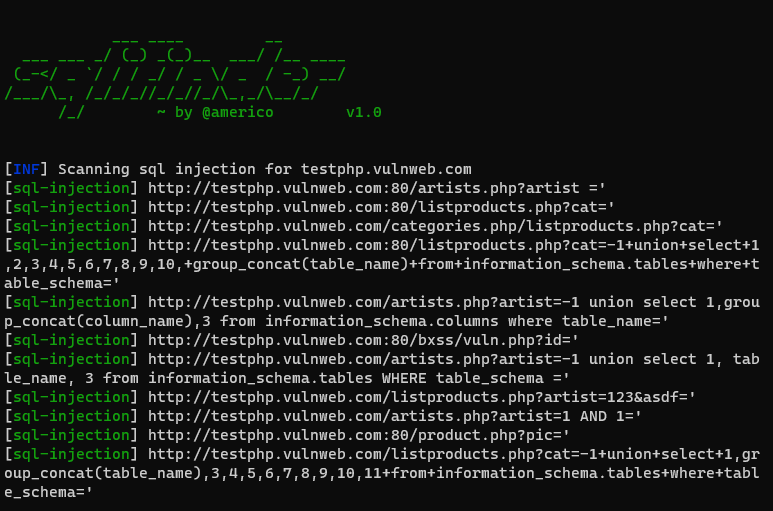 americo/sqlifinder
ماسح ثغرات حقن SQL مصنوع بلغة بايثون
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 rajanagori/nightingale
Nightingale Docker for Pentesters هي بيئة حاويات شاملة مصممة خصيصًا لاختبار الاختراق وتقييم الثغرات الأمنية. تأتي مُعدة مسبقًا بجميع الأدوات والمرافق…
 micro-joan/blackstone
مولد تقارير اختبار الاختراق الآلي مع قاعدة بيانات الثغرات الأمنية، وتصنيف الشدة، وجمع معلومات العميل عبر اكتشاف النطاقات الفرعية والبريد الإلكتروني.
 davidbuchanan314/nxloader
أول تطبيق أندرويد لي: إطلاق حمولات Fusée Gelée من أندرويد القياسي (CVE-2018-6242)
 jaeles-project/jaeles-signatures
التوقيع الافتراضي لماسح Jaeles
 rxwx/cve-2018-0802
استغلال PoC لثغرة CVE-2018-0802 (وبشكل اختياري CVE-2017-11882)
 ucsb-seclab/dr_checker
DR.CHECKER : أداة كشف ثغرات أمنية Soundy لبرامج تشغيل نواة لينكس
 danmcinerney/pentest-machine
يقوم بأتمتة بعض مهام اختبار الاختراق عبر ملف nmap بصيغة XML
 trailofbits/testing-handbook
كتيب الاختبارات من Trail of Bits - appsec.guide








