
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 kh4sh3i/cve-2025-32463
تصعيد الامتيازات المحلية إلى الجذر عبر sudo chroot في لينكس
 koczkatamas/cve-2016-0051
EoP (Win7) وBSoD (Win10) PoC لثغرة CVE-2016-0051 (MS-016)
 devops-kung-fu/bomber
يمسح قوائم مواد البرمجيات (SBOMs) للبحث عن الثغرات الأمنية.
 hightechsec/git-scanner
أداة لصيد الثغرات أو اختبار الاختراق لاستهداف المواقع التي تحتوي على مستودعات .git مفتوحة ومتاحة للعموم.
 shirkdog/pulledpork
Pulled Pork لإدارة قواعد Snort وSuricata (من Google code)
 bin4ry/unipwn
إطار عمل لاستغلال ثغرات BLE لروبوتات Unitree: حقن الأوامر عبر مفاتيح AES مبرمجة بشكل ثابت يتيح السيطرة الكاملة عن بُعد، وحقن الحمولات، والانتشار…
 edwardzpeng/presentations
شرائح ومحاضرات مؤتمرات من أبحاث أمنية تغطي تقنيات استغلال الثغرات في أنظمة Windows، والمحاكاة الافتراضية، والويب، والبلوكتشين، قُدمت في Black Hat…
 anlominus/bug-bounty
Bug Bounty ~ روائع | كتب | أوراق غش | قوائم مرجعية | أدوات | قوائم كلمات | المزيد
 horizon3ai/cve-2021-38647
إثبات مفهوم لاستغلال CVE-2021-38647 (OMIGOD)، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في وكيل OMI الذي يُنشر عادةً على خوادم Azure Linux.
 jimywork/djangohunter
أداة مصممة للمساعدة في تحديد تطبيقات Django التي تم تكوينها بشكل غير صحيح والتي تكشف معلومات حساسة.
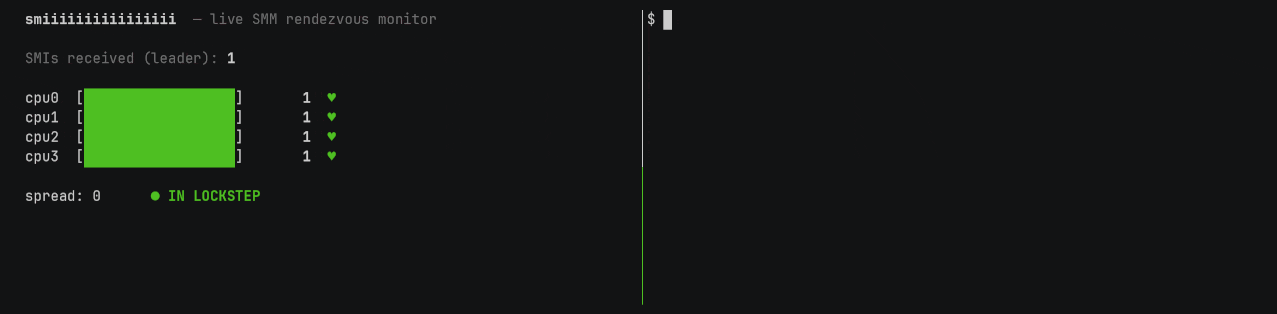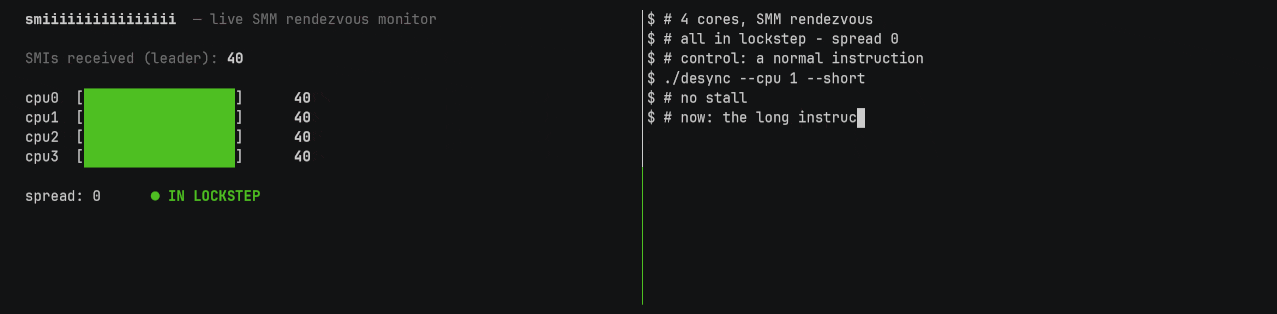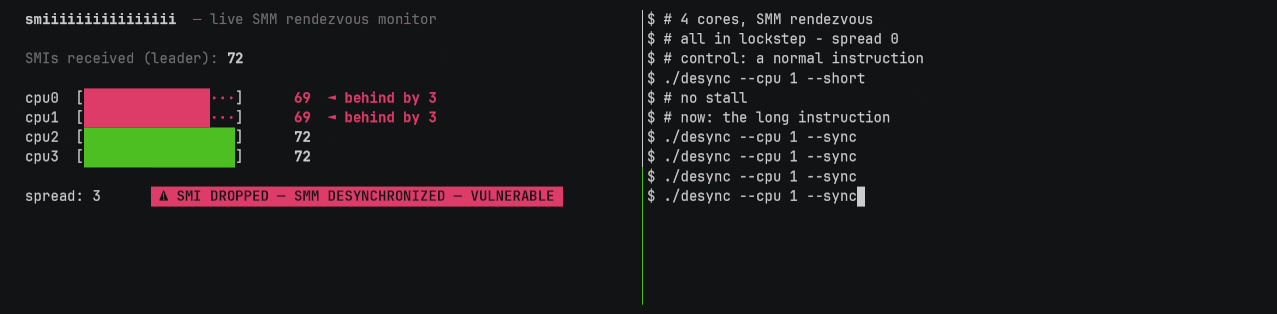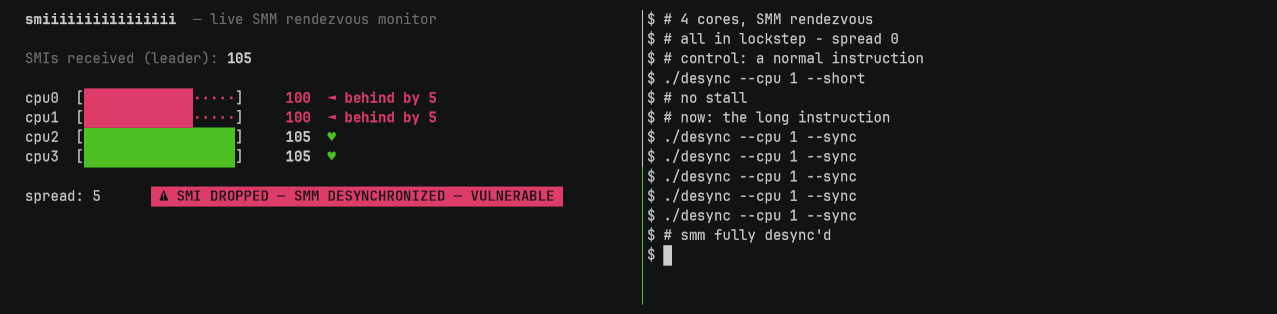 xoreaxeaxeax/smiiiiiiiiiiiiiiii
مقاطعة طويلة جدًا جدًا جدًا جدًا جدًا جدًا جدًا
 cycodelabs/raven
يقوم بمسح سير عمل CI/CD الخاصة بـ GitHub Actions بحثًا عن الثغرات الأمنية، ويفهرس النتائج في قاعدة بيانات رسومية Neo4j، ويوفر مكتبة استعلامات لاكتشاف…
 seanheelan/anamnesis-release
إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
 bdenneu/cve-2022-33679
يوم واحد بناءً على https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html
 notsosecure/blacklist3r
يدقق في تطبيقات ASP.NET بحثًا عن مفاتيح الجهاز المنشورة مسبقًا لاكتشاف ثغرات إلغاء تسلسل ViewState وتشفير مصادقة النماذج غير الآمن.
 odomojuli/regextokens
قائمة أنماط regex لرموز oauth / api مع المصدر المرفق
 lekensteyn/pacemaker
Heartbleed (CVE-2014-0160) استغلال العميل
 yunuscadirci/callstranger
أداة فحص الثغرات الأمنية لـ Callstranger (CVE-2020-12695)








