#1

 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 nshalabi/attack-tools
نموذج بيانات علائقي SQLite لـ MITRE ATT&CK بالإضافة إلى أداة تخطيط محاكاة الخصوم، مُعزّزة باختبارات Red Canary ATOMIC وخطط محاكاة APT3.
 cckuailong/reapoc
مستودع نماذج إثبات (PoC) مفتوحة المصدر && أهداف قابلة للاختراق.
 devanshbatham/openredirex
مُختبر للكشف عن ثغرات إعادة التوجيه المفتوحة
 hxsecurity/dongtai
أداة اختبار أمان التطبيقات التفاعلية (IAST) مفتوحة المصدر تقوم بتجهيز تطبيقات Java بشكل سلبي لاكتشاف الثغرات ومخاطر المكونات الطرفية التابعة في الوقت…
 owasp/securecodingdojo
Secure Coding Dojo هي منصة لتقديم المعرفة بالبرمجة الآمنة.
 gaasedelen/patching
إضافة تفاعلية لتعديل الملفات الثنائية لـ IDA Pro
 1n3/goohak
إطلاق استعلامات اختراق جوجل تلقائيًا ضد نطاق مستهدف
 h4r5h1t/webcopilot
أداة أتمتة تقوم بتعداد النطاقات الفرعية ثم تقوم بتصفية المعاملات الخاصة بـ xss و sqli و open redirect و lfi و ssrf و rce ثم تقوم بفحص الثغرات الأمنية.
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : الثغرات الأمنية
 aquasecurity/vuln-list-update
مجمع آلي لبيانات الثغرات الأمنية يجمع النشرات الأمنية من NVD وOSV وAlpine وRed Hat وأكثر من 20 مصدرًا آخر في تنسيق موحد قابل للتحليل لأغراض فحص…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
مجموعة من الاستغلالات والوثائق التي يمكن استخدامها لاستغلال ثغرة Dirty Pipe في لينكس.
 aircrack-ng/mdk4
أداة اختبار Wi-Fi وفقًا لمعيار IEEE 802.11 لاستغلال نقاط الضعف في البروتوكول، بما في ذلك فيضان المنارات (beacon flooding)، وإلغاء المصادقة…
 pantheon-security/medusa
ماسح أمني يعتمد على الذكاء الاصطناعي أولاً. جديد في v2026.7: كشف اختراق Claude Code — فحص خطافات وأذونات ومهارات .claude/ قبل الاستنساخ — بالإضافة…
 elkokc/reflector
إضافة Burp قادرة على العثور على XSS المنعكس على الصفحة في الوقت الفعلي أثناء التصفح على الموقع
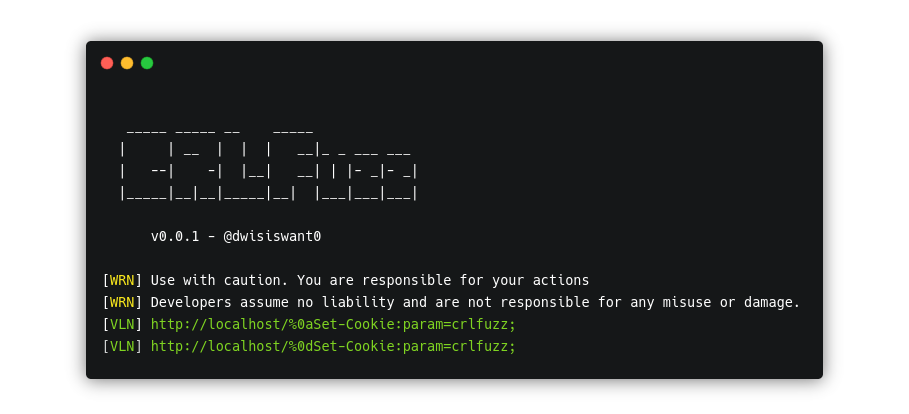 dwisiswant0/crlfuzz
أداة سريعة لفحص ثغرة CRLF مكتوبة بلغة Go.
 torque59/nosql-exploitation-framework
إطار عمل بايثون لمسح واستغلال NoSQL