
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
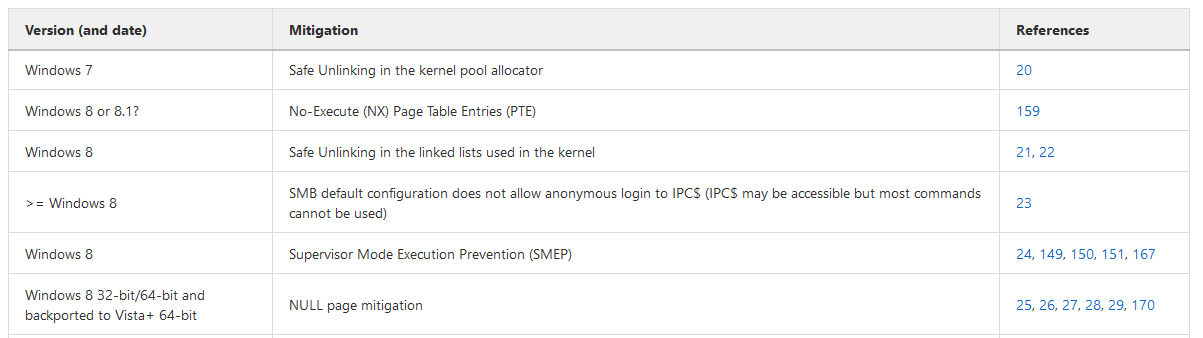
 nccgroup/exploit_mitigations
قاعدة معرفية لتخفيفات الاستغلال المتاحة عبر العديد من أنظمة التشغيل والهياكل والتطبيقات والإصدارات.
 sighupio/permission-manager
Permission Manager هو مشروع يجلب النظام إلى إدارة RBAC والمستخدمين في Kubernetes، وواجهة المستخدم الرسومية هي الأفضل.
 ejpir/cve-2025-55182-research
إثبات مفهوم تقني وتحليل متعمق لـ CVE-2025-55182، وهي ثغرة RCE حرجة في بروتوكول Flight الخاص بـ React عبر اجتياز المسار، وحقن أجزاء مزيفة، وإساءة…
 ly4k/spoolfool
استغلال لثغرة CVE-2022-21999 - ثغرة رفع الامتيازات في Windows Print Spooler (LPE)
 nickvourd/windows-local-privilege-escalation-cookbook
كتاب طبخ تصعيد الامتيازات المحلية في ويندوز
 grimm-co/notquite0dayfriday
هذا مستودع يوثّق أخطاءً حقيقية في برمجيات حقيقية لتوضيح الاتجاهات، وتعلّم كيفية منعها أو اكتشافها بشكل أسرع.
 factionsecurity/faction
توليد تقارير اختبار الاختراق والتعاون في التقييم
 netflix/repokid
الامتياز الأقل في AWS للنشر الموزع عالي السرعة
 lithnet/ad-password-protection
مرشح كلمات مرور Active Directory يتضمن التحقق من كلمات المرور المخترقة وقواعد تعقيد مخصصة
 tugcantopaloglu/openclaw-dashboard
🔐 لوحة تحكم آمنة للمراقبة في الوقت الفعلي لوكلاء OpenClow AI. المصادقة، التحقق الثنائي TOTP، تتبع التكاليف، التغذية المباشرة، متصفح الذاكرة والمزيد.
 bishopfox/h2csmuggler
تهريب طلبات HTTP عبر HTTP/2 بنص واضح (h2c)
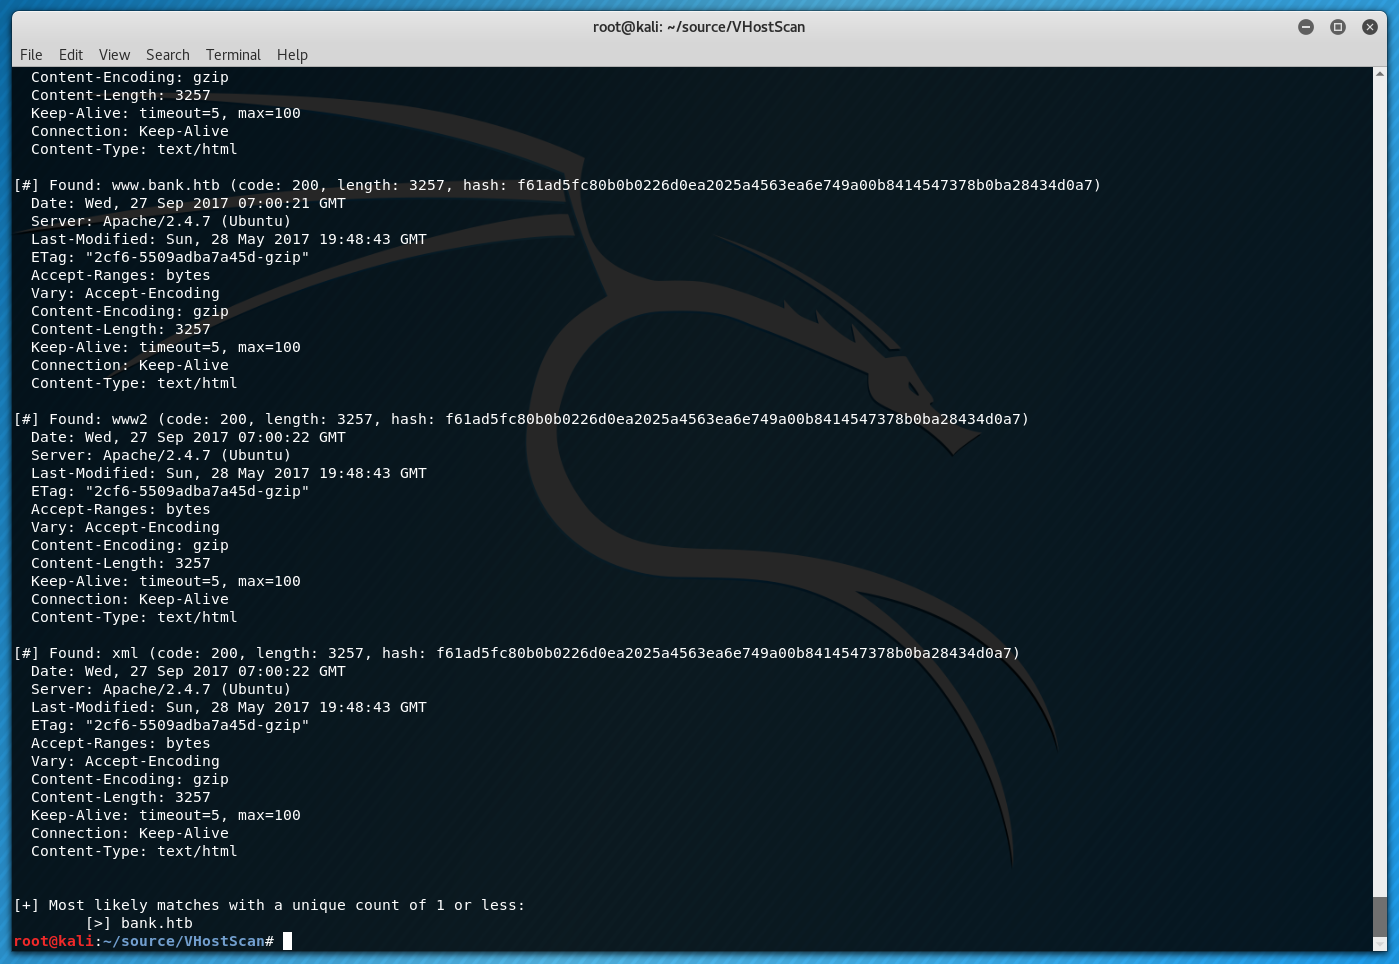 codingo/vhostscan
ماسح مضيف افتراضي يقوم بإجراء عمليات بحث عكسية، يمكن استخدامه مع أدوات المحور، ويكتشف سيناريوهات الالتقاط الشامل، ويتعامل مع أحرف البدل والأسماء…
 darylldoyle/svg-sanitizer
مكتبة PHP تعقّم ملفات SVG/XML غير الموثوقة عبر تصفية الوسوم والسمات والمراجع البعيدة لمنع XSS وحقن النصوص البرمجية في ملفات SVG المرفوعة أو المضمّنة.
 meliht/mr.sip
إطار تقييم أمان SIP لمختبري اختراق VoIP. عُرض في DEFCON و BlackHat و Offzone.
 weaveworks/weave-gitops
Weave GitOps يتحول إلى مشروع يقوده المجتمع! يوفّر رؤىً حول عمليات نشر تطبيقاتك، ويجعل التسليم المستمر مع GitOps أسهل في التبني والتوسع عبر فرقك.
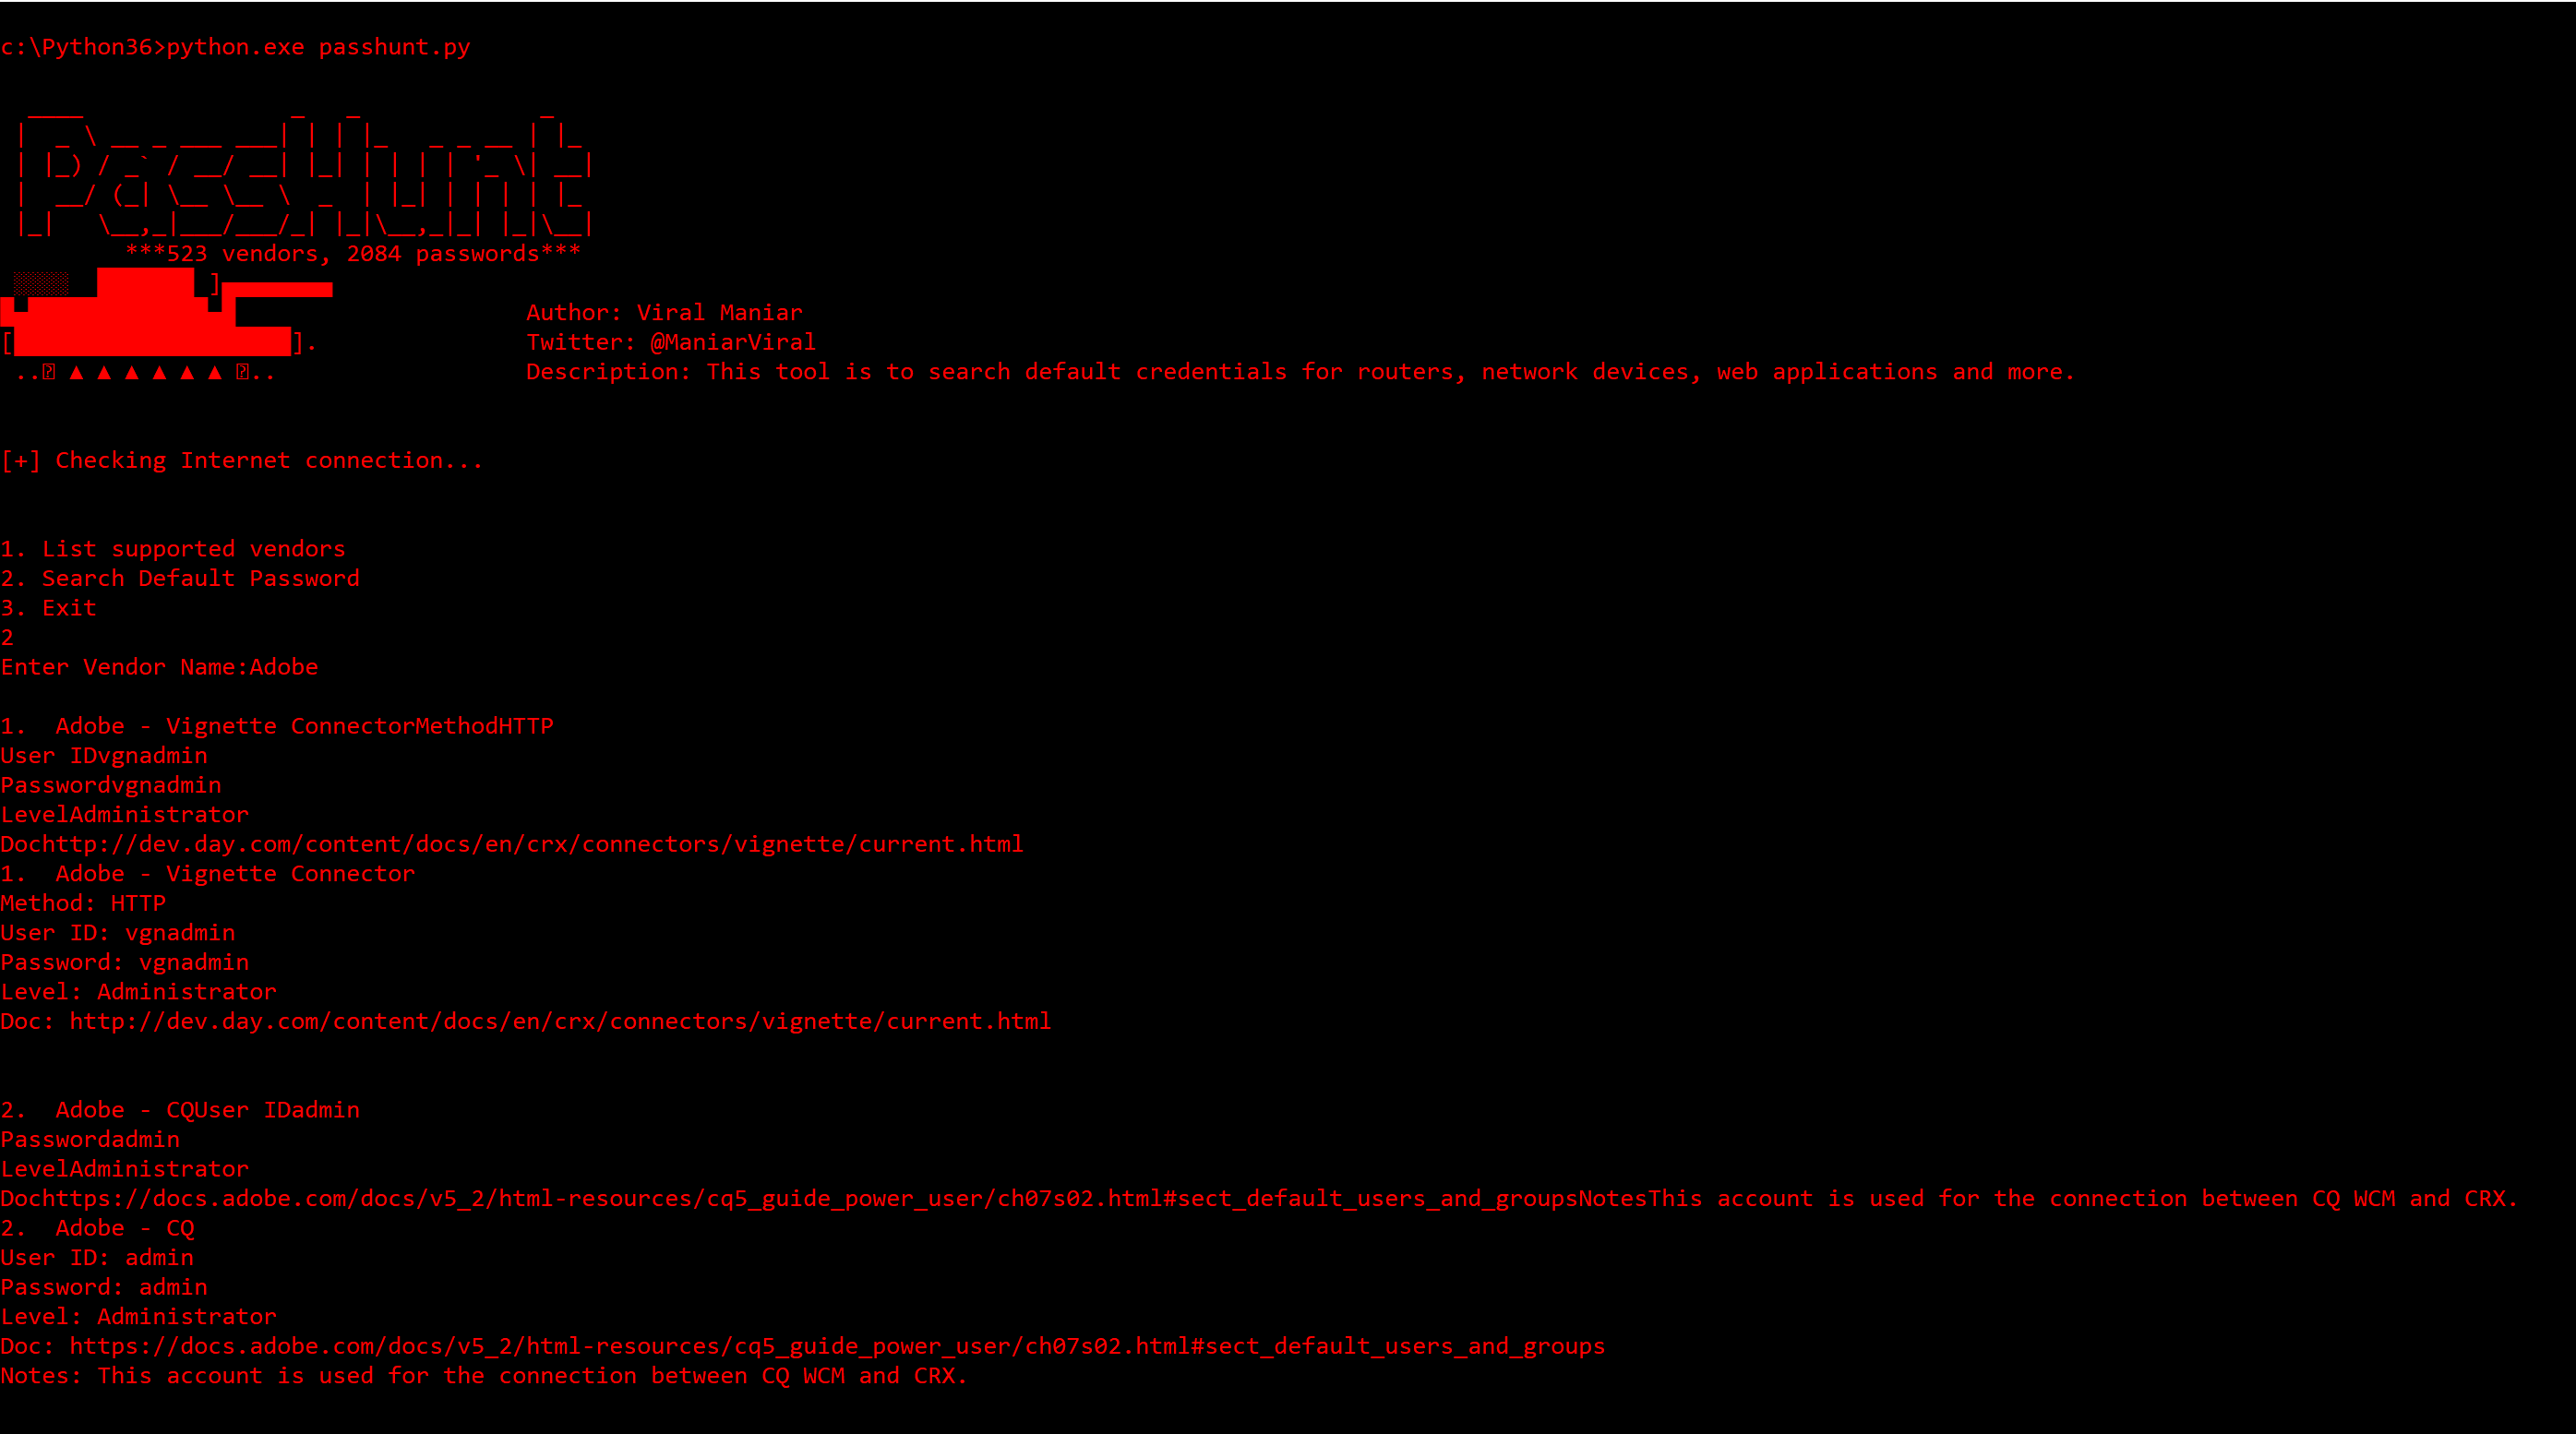 viralmaniar/passhunt
Passhunt هي أداة بسيطة للبحث عن بيانات الاعتماد الافتراضية لأجهزة الشبكة وتطبيقات الويب والمزيد. ابحث عبر 523 بائعًا وكلمات المرور الافتراضية الخاصة…
 nfc-tools/mfcuk
يستعيد المفاتيح التشفيرية من بطاقات MiFare Classic RFID باستخدام هجمات DarkSide و nested-auth لاختبار أمان أنظمة NFC/RFID.
 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي








