
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OpenDoor — منصة OWASP لاستطلاع الويب واكتشاف الدلائل | Kitploit

أدوات/GitHubGitHub/stanislav-web/opendoor
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعية
GitHubstanislav-web/opendoor

OpenDoor

منصة OWASP لاستطلاع الويب واكتشاف الدلائل
عرض المستودع
99618858منذ 10 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

OpenDoor — منصة OWASP للاستطلاع على الويب واكتشاف الأدلة

OpenDoor

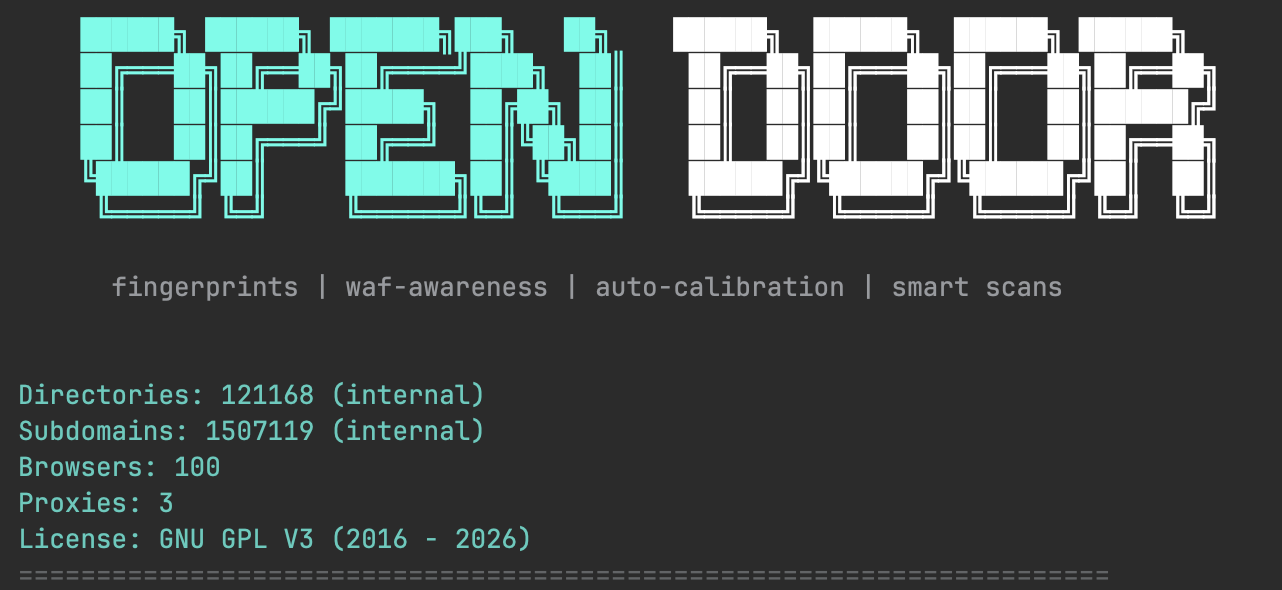
OpenDoor هي منصة استطلاع مفتوحة المصدر تعمل عبر سطر الأوامر (CLI) لأغراض الاستطلاع المصرّح به على الويب، واكتشاف الأدلة، وتعداد النطاقات الفرعية، والبصمات، وكشف WAF، واختبار التجاوز، وتصفية الاستجابات، وإعداد التقارير، وفحوصات إعادة التوجيه المفتوح، والزحف المحدود، وسير عمل الفحص القائم على النقل.

تساعد OpenDoor الباحثين الأمنيين، ومختبري الاختراق، وصائدي مكافآت الثغرات، ومهندسي DevSecOps، والمطورين على تحديد المسارات المكشوفة، ولوحات تسجيل الدخول، وقوائم الأدلة، والموارد المقيّدة، وملفات النسخ الاحتياطي، وأصداف الويب، والنطاقات الفرعية، وغيرها من أصول الويب الحساسة المحتملة.

استخدم OpenDoor فقط على الأنظمة التي تملكها أو لديك إذن صريح باختبارها.


✅ حالة المشروع

PyPI version Homebrew Chocolatey Version Python 3.12–3.15 Docker Image

Coverage CodeQL Codacy Security Scan Documentation Status

🧪 مصفوفة CI

PlatformPython 3.12Python 3.13Python 3.14Python 3.15
LinuxLinux 3.12Linux 3.13Linux 3.14Linux 3.15
macOSmacOS 3.12macOS 3.13macOS 3.14macOS 3.15
WindowsWindows 3.12Windows 3.13Windows 3.14Windows 3.15

🚀 روابط سريعة

  • التوثيق
  • البدء السريع
  • التثبيت والتحديث
  • دليل الاستخدام
  • أمثلة عملية
  • سجل التغييرات
  • حزمة PyPI
  • صيغ Homebrew
  • صورة Docker
  • حزمة AUR
  • حزمة BlackArch
  • المشكلات
  • المساهمون

✨ الميزات

  • اكتشاف الأدلة؛
  • اكتشاف الأدلة بشكل تعاودي؛
  • زحف محدود من نفس الأصل؛
  • متابعة إعادة التوجيه؛
  • تعداد النطاقات الفرعية؛
  • فحوصات متعددة الخيوط لعمليات بحث أسرع؛
  • أوضاع إدخال: هدف واحد، ملف أهداف، stdin، نطاق IPv4 CIDR، ونطاق IPv4؛
  • قوائم كلمات مخصصة، وبادئات، وخلط لكسر أنماط الفحص ومرشحات الامتدادات، ودعم قوائم الكلمات عن بُعد؛
  • رؤوس طلبات مخصصة، وتمرير ملفات تعريف الارتباط، وقوالب طلبات HTTP خام؛
  • مرشحات الاستجابة حسب الحالة، والحجم، والنص، والتعبير النمطي، وطول الجسم؛
  • كاشفات الاستجابة لاكتشاف قوائم الأدلة، والاستجابات الفارغة، وعمليات كشف الملفات المعروفة، وفحوصات النسخ الظلية النشطة، والتجميع، والأسرار المكشوفة المحتملة، ونقاط النهاية المكشوفة للعميل، والأخطاء، وتتبعات مكدس التصحيح المكشوفة، وثغرات إعادة التوجيه المفتوح المؤكدة؛
  • معايرة تلقائية ذكية لحالات soft-404، والبطاقات البديلة (wildcard)، والتقاط الكل (catch-all)، وفرق الاستجابة الدلالي، وحالات بطاقة DNS البديلة؛
  • كشف بصمات التقنيات لأنظمة إدارة المحتوى، ومنصات التجارة الإلكترونية، والأطر، ومكدسات التشغيل، والبنية التحتية، ووضع HSTS؛
  • فحوصات سلبية لمخاطر الخصوصية في --fingerprint، بما في ذلك أسطح HSTS المحتملة، وETag/التخزين المؤقت، والكوكيز الفائقة.
  • كشف WAF السلبي والتجاوز في وضع الفحص الآمن؛
  • شرط إيقاف حارس WAF لإنهاء الفحوصات منخفضة القيمة عندما تكون الاستجابات المصنّفة الأولية محجوبة بواسطة WAF بأغلبية ساحقة؛
  • فحوصات تجاوز محكومة للرؤوس والمسارات للموارد المحجوبة 401 و403؛
  • وقت تشغيل فحص متحمّل للأخطاء مع إعادة المحاولات، وحماية من تكرار الفشل، ومعالجة فشل النقل، وجلسات قابلة للاستئناف، وعناصر تحكم بالإيقاف/الاستئناف أثناء التشغيل؛
  • قواعد فشل CI/CD حسب دلو النتائج؛
  • مقارنة تقارير تفاضلية لتقارير JSON أو SQLite السابقة/الحالية؛
  • تقارير بصيغ terminal، وtext، وJSON، وCSV، وHTML، وSARIF، وSQLite؛
  • دعم النقل عبر proxy، وOpenVPN، وWireGuard، وTLS القديم، وشهادات عميل mTLS؛
  • تدوير النقل التسلسلي لكل هدف لسير عمل الدفعات؛
  • معالج إعداد لملفات تعريف فحص قابلة للتكرار؛
  • قوائم كلمات مدمجة (محدّثة 2026-08)

🧭 أين يكون OpenDoor منطقيًا؟

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →