
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 irsdl/iis-shortname-scanner
أحدث إصدار من الماسحات الضوئية لثغرة كشف أسماء الملفات القصيرة (8.3) في IIS
 filosottile/heartbleed
أداة فحص (موقع وأداة) لـ CVE-2014-0160
 chichou/grapefruit
مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.
 simsong/bulk_extractor
هذه هي شجرة التطوير. التنزيلات الإنتاجية متاحة على:
 silverhack/monkey365
إطار تقييم أمني قائم على PowerShell لـ Microsoft 365 وAzure وEntra ID. يفحص التهيئات الخاطئة، والامتثال لمعيار CIS، والوضع الأمني السحابي، مع تقارير…
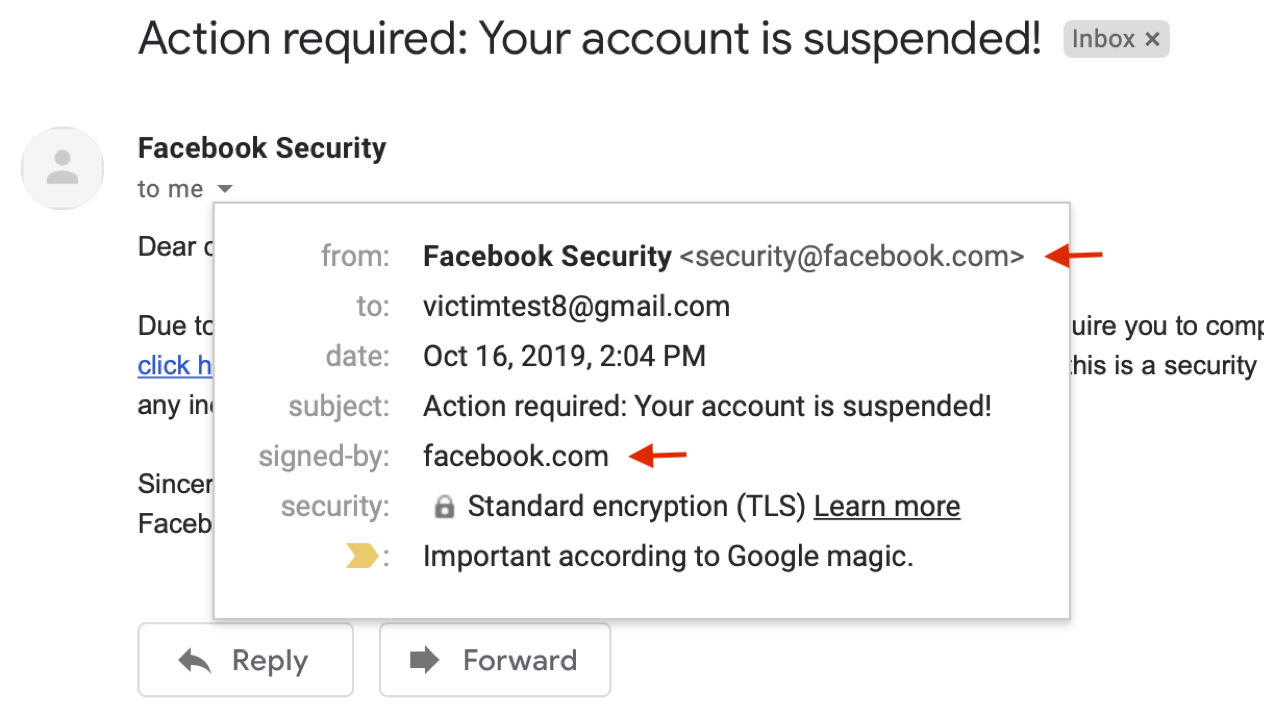 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
 dheerajmadhukar/4-zero-3
طرق تجاوز 403/401 + أتمتة Bash + دعمكم ;)
 nixawk/labs
مختبرات الثغرات الأمنية للتحليل الأمني
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
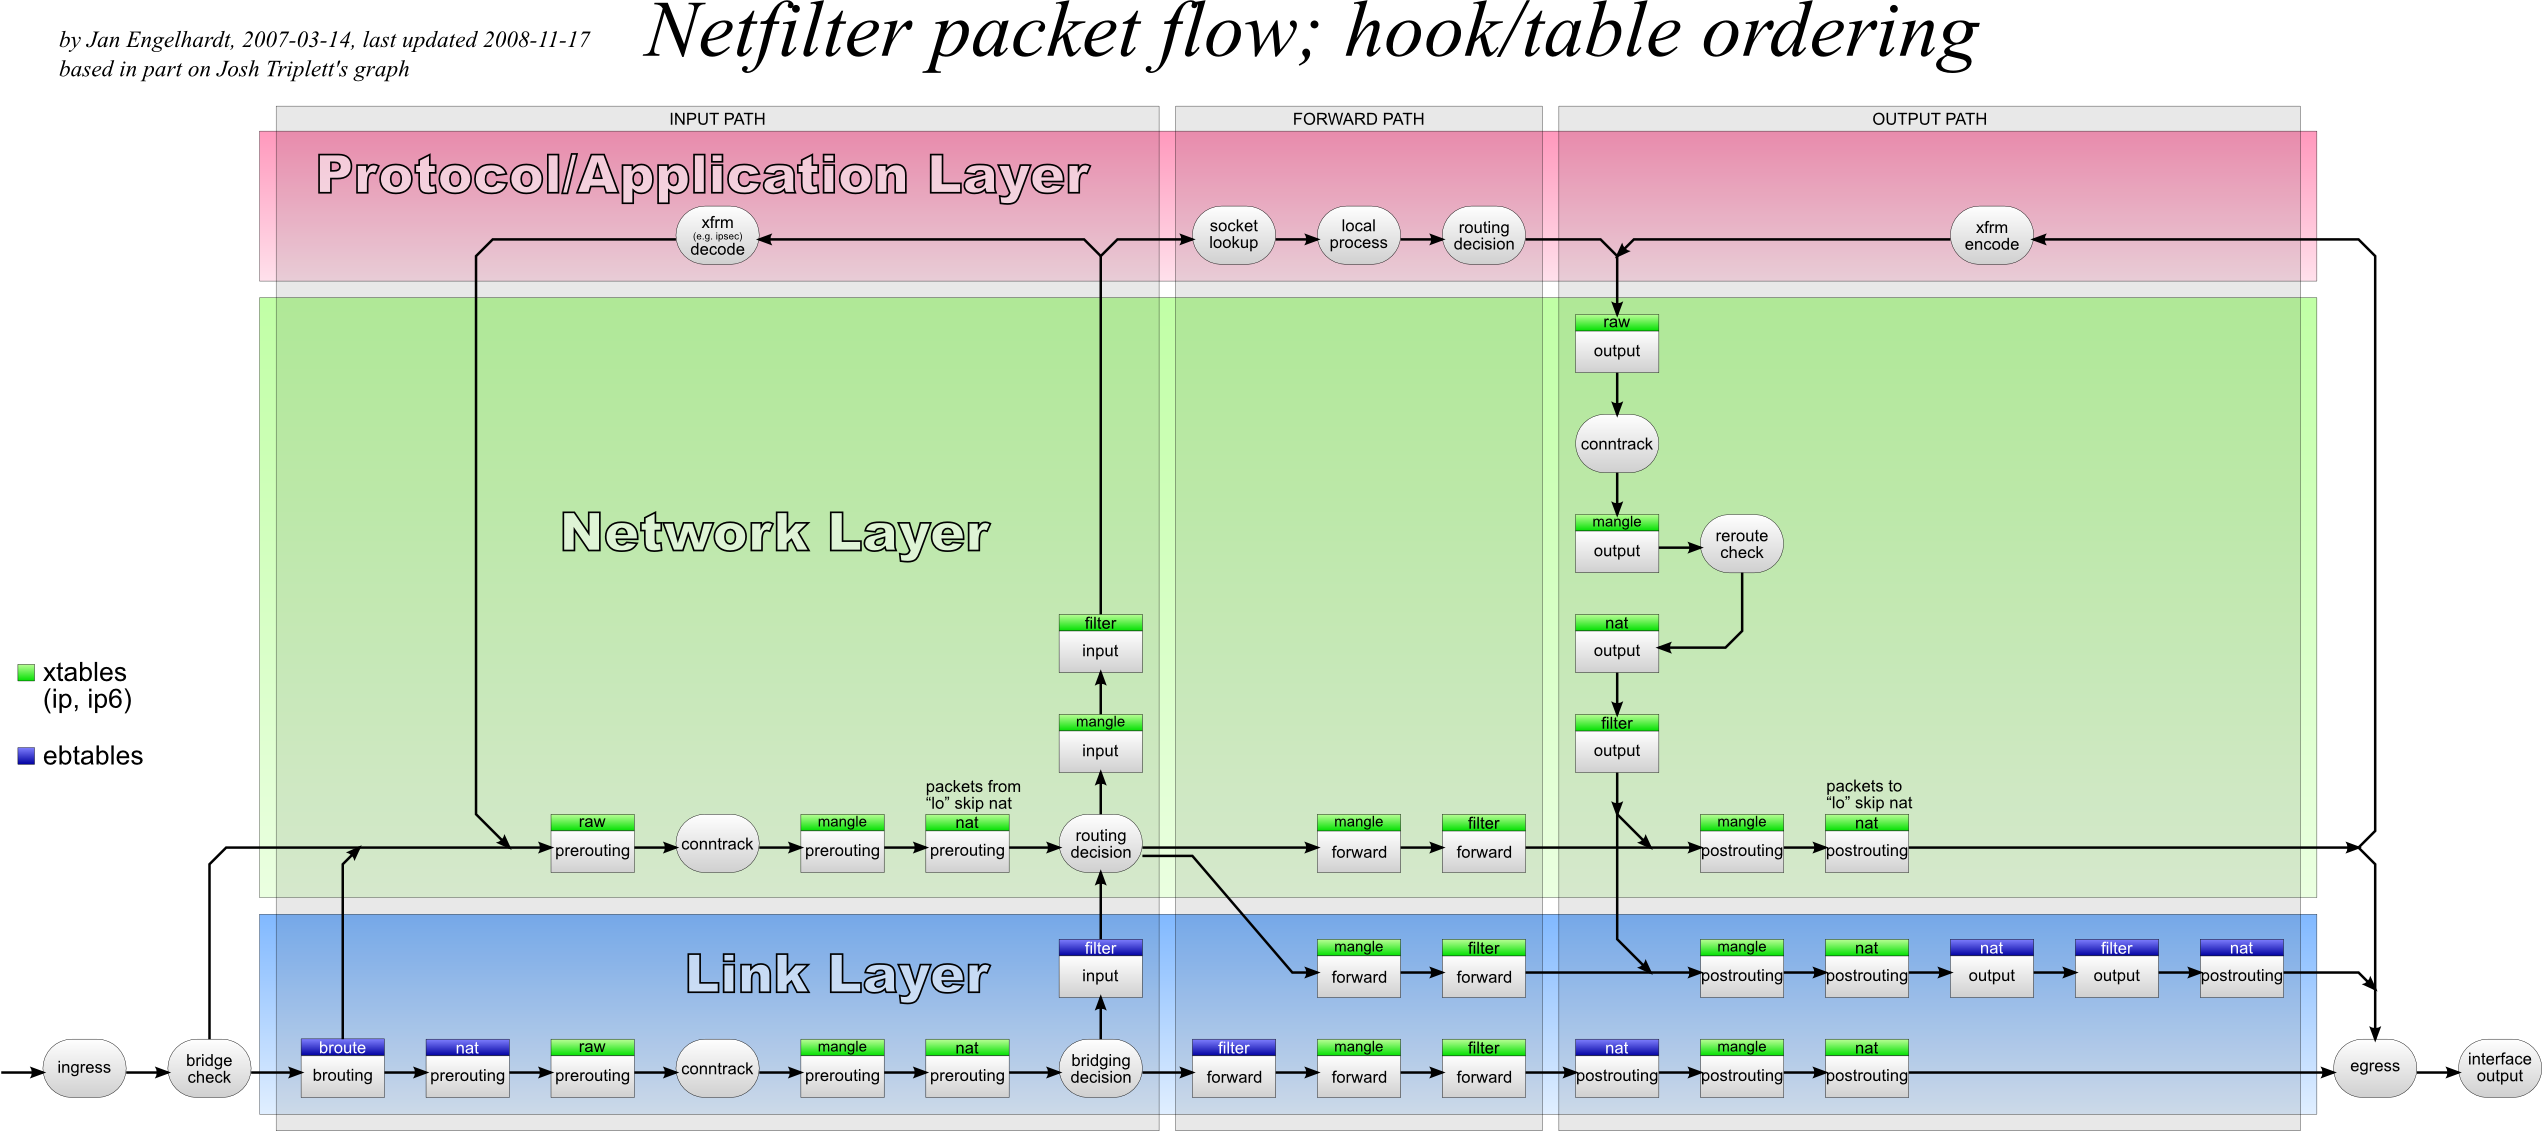 trimstray/iptables-essentials
Iptables Essentials: قواعد وأوامر جدار الحماية الشائعة
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…
 chompie1337/smbghost_rce_poc
استغلال لإثبات المفهوم لتنفيذ التعليمات البرمجية عن بُعد لـ CVE-2020-0796 (SMBGhost) يستهدف ثغرة ضغط SMBv3 في ويندوز مع حقن شيل كود في النواة.
 xaitax/sploitscan
يجمع تفاصيل CVE، وقواعد بيانات الاستغلال، ونتائج EPSS مع تقييم المخاطر بالذكاء الاصطناعي واستيراد ماسح الثغرات من أجل التصحيح ذي الأولوية.
 hardentools/hardentools
تقوم أداة Hardentools ببساطة بتقليل سطح الهجوم على أجهزة كمبيوتر Microsoft Windows عن طريق تعطيل الميزات الخطرة السهلة المنال.
 1n3/brutex
هجوم القوة الغاشمة تلقائياً على جميع الخدمات التي تعمل على الهدف.
 googleprojectzero/sandbox-attacksurface-analysis-tools
مجموعة من الأدوات لتحليل صناديق الرمل لنظام ويندوز للكشف عن سطح الهجوم المكشوف.
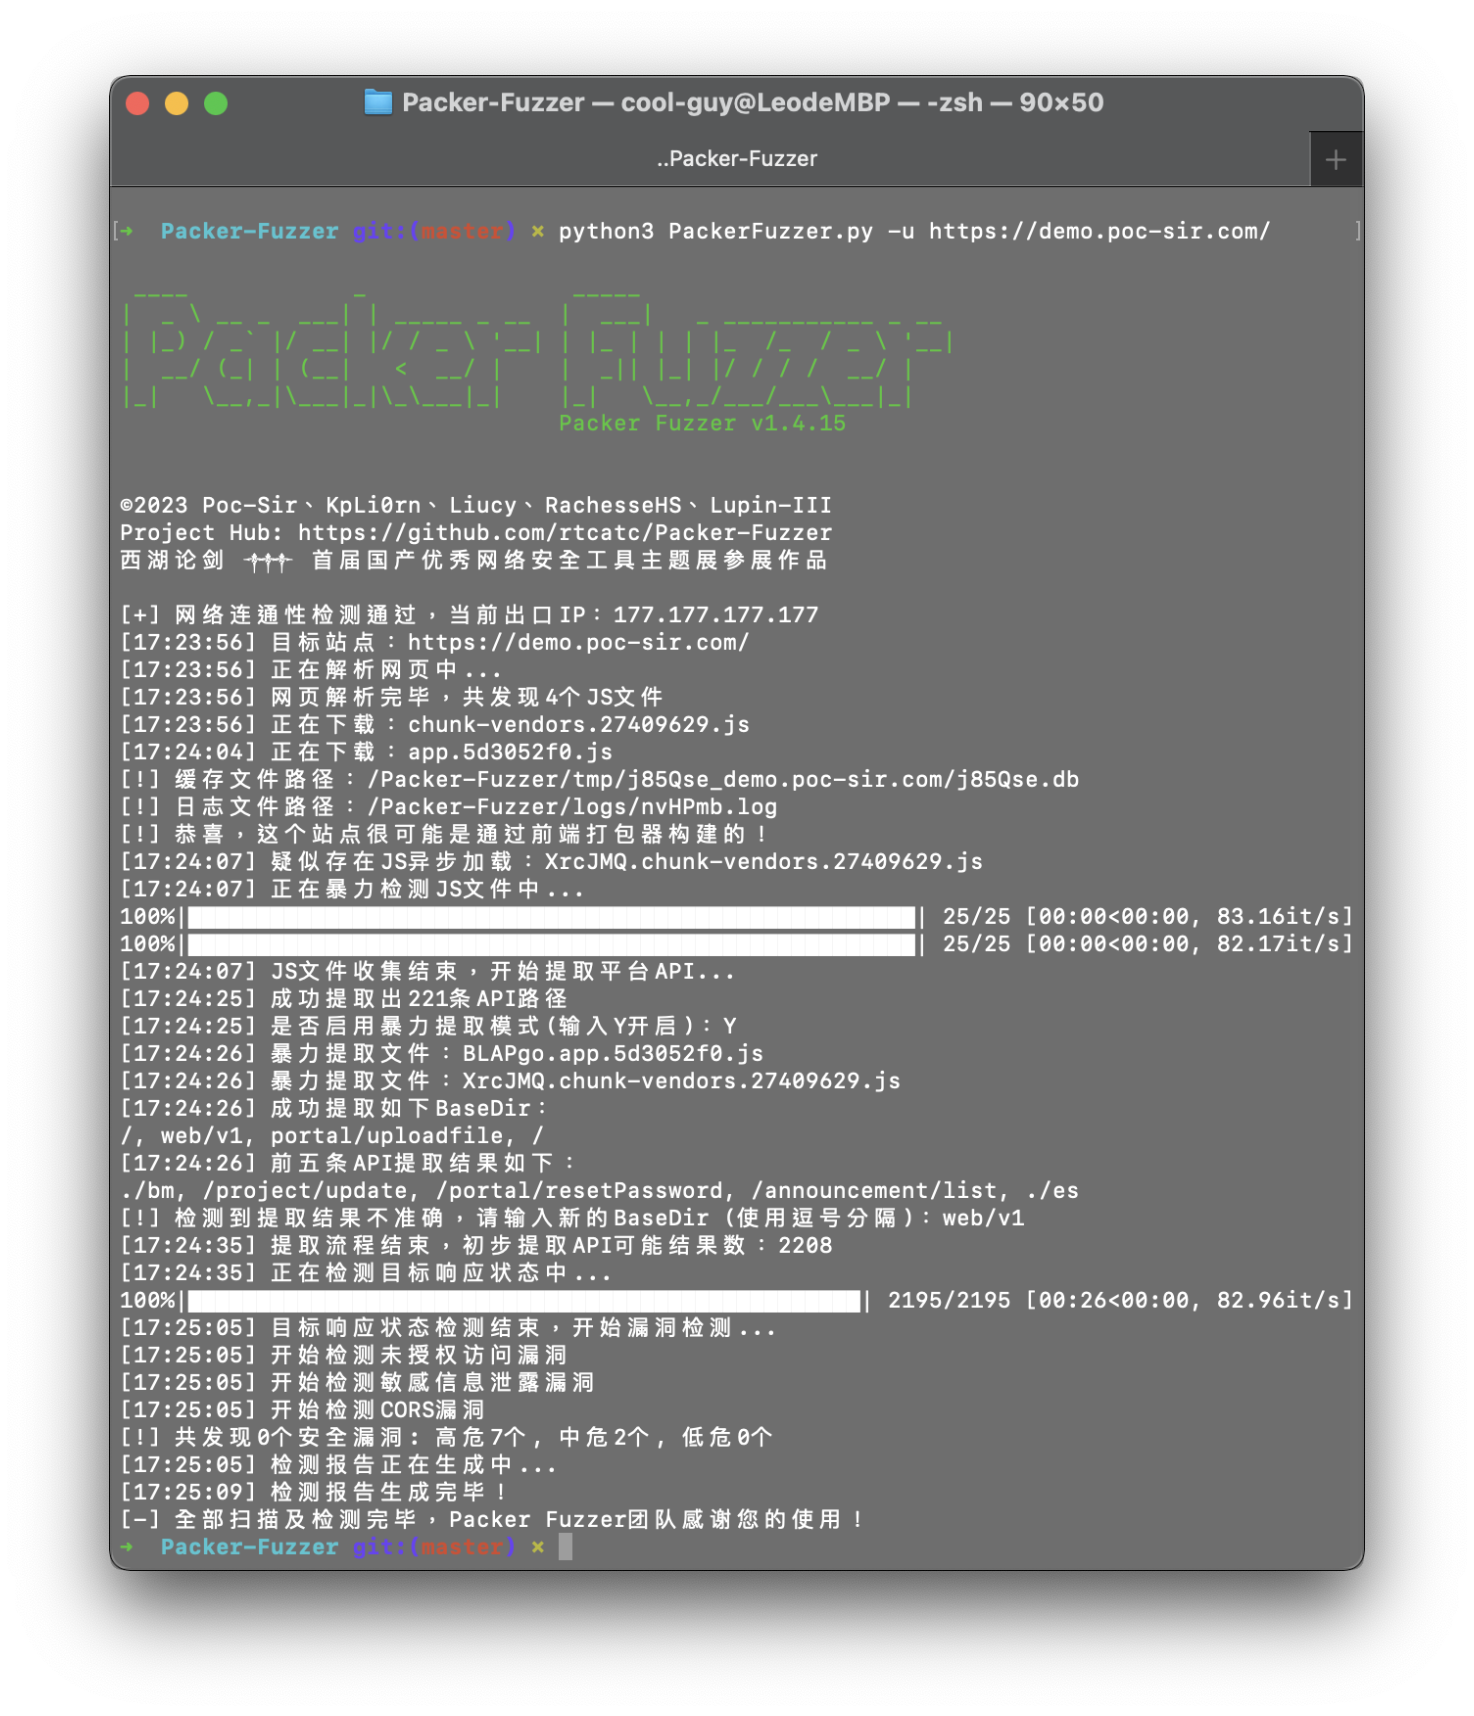 rtcatc/packer-fuzzer
Packer Fuzzer هو ماسح سريع وفعال للكشف عن أمان المواقع الإلكترونية المبنية باستخدام أدوات تجميع وحدات JavaScript مثل Webpack.
 swisskyrepo/graphqlmap
وحدة أمان لـ php7 و php8 - القضاء على فئات الأخطاء وتطبيق التصحيحات الافتراضية على البقية!








