
 #1

 trimstray/htrace.sh
سكيني السويسري البسيط لاستكشاف أخطاء http/https وتوصيف أدائها.
 erev0s/vampi
واجهة برمجة تطبيقات REST ضعيفة تحتوي على ثغرات OWASP العشر الأوائل لاختبار الأمان
 ron190/jsql-injection
أداة آلية لكشف واستغلال حقن SQL لاستخراج معلومات قاعدة البيانات من تطبيقات الويب، تدعم تقنيات حقن متعددة ونصوص تلاعب.
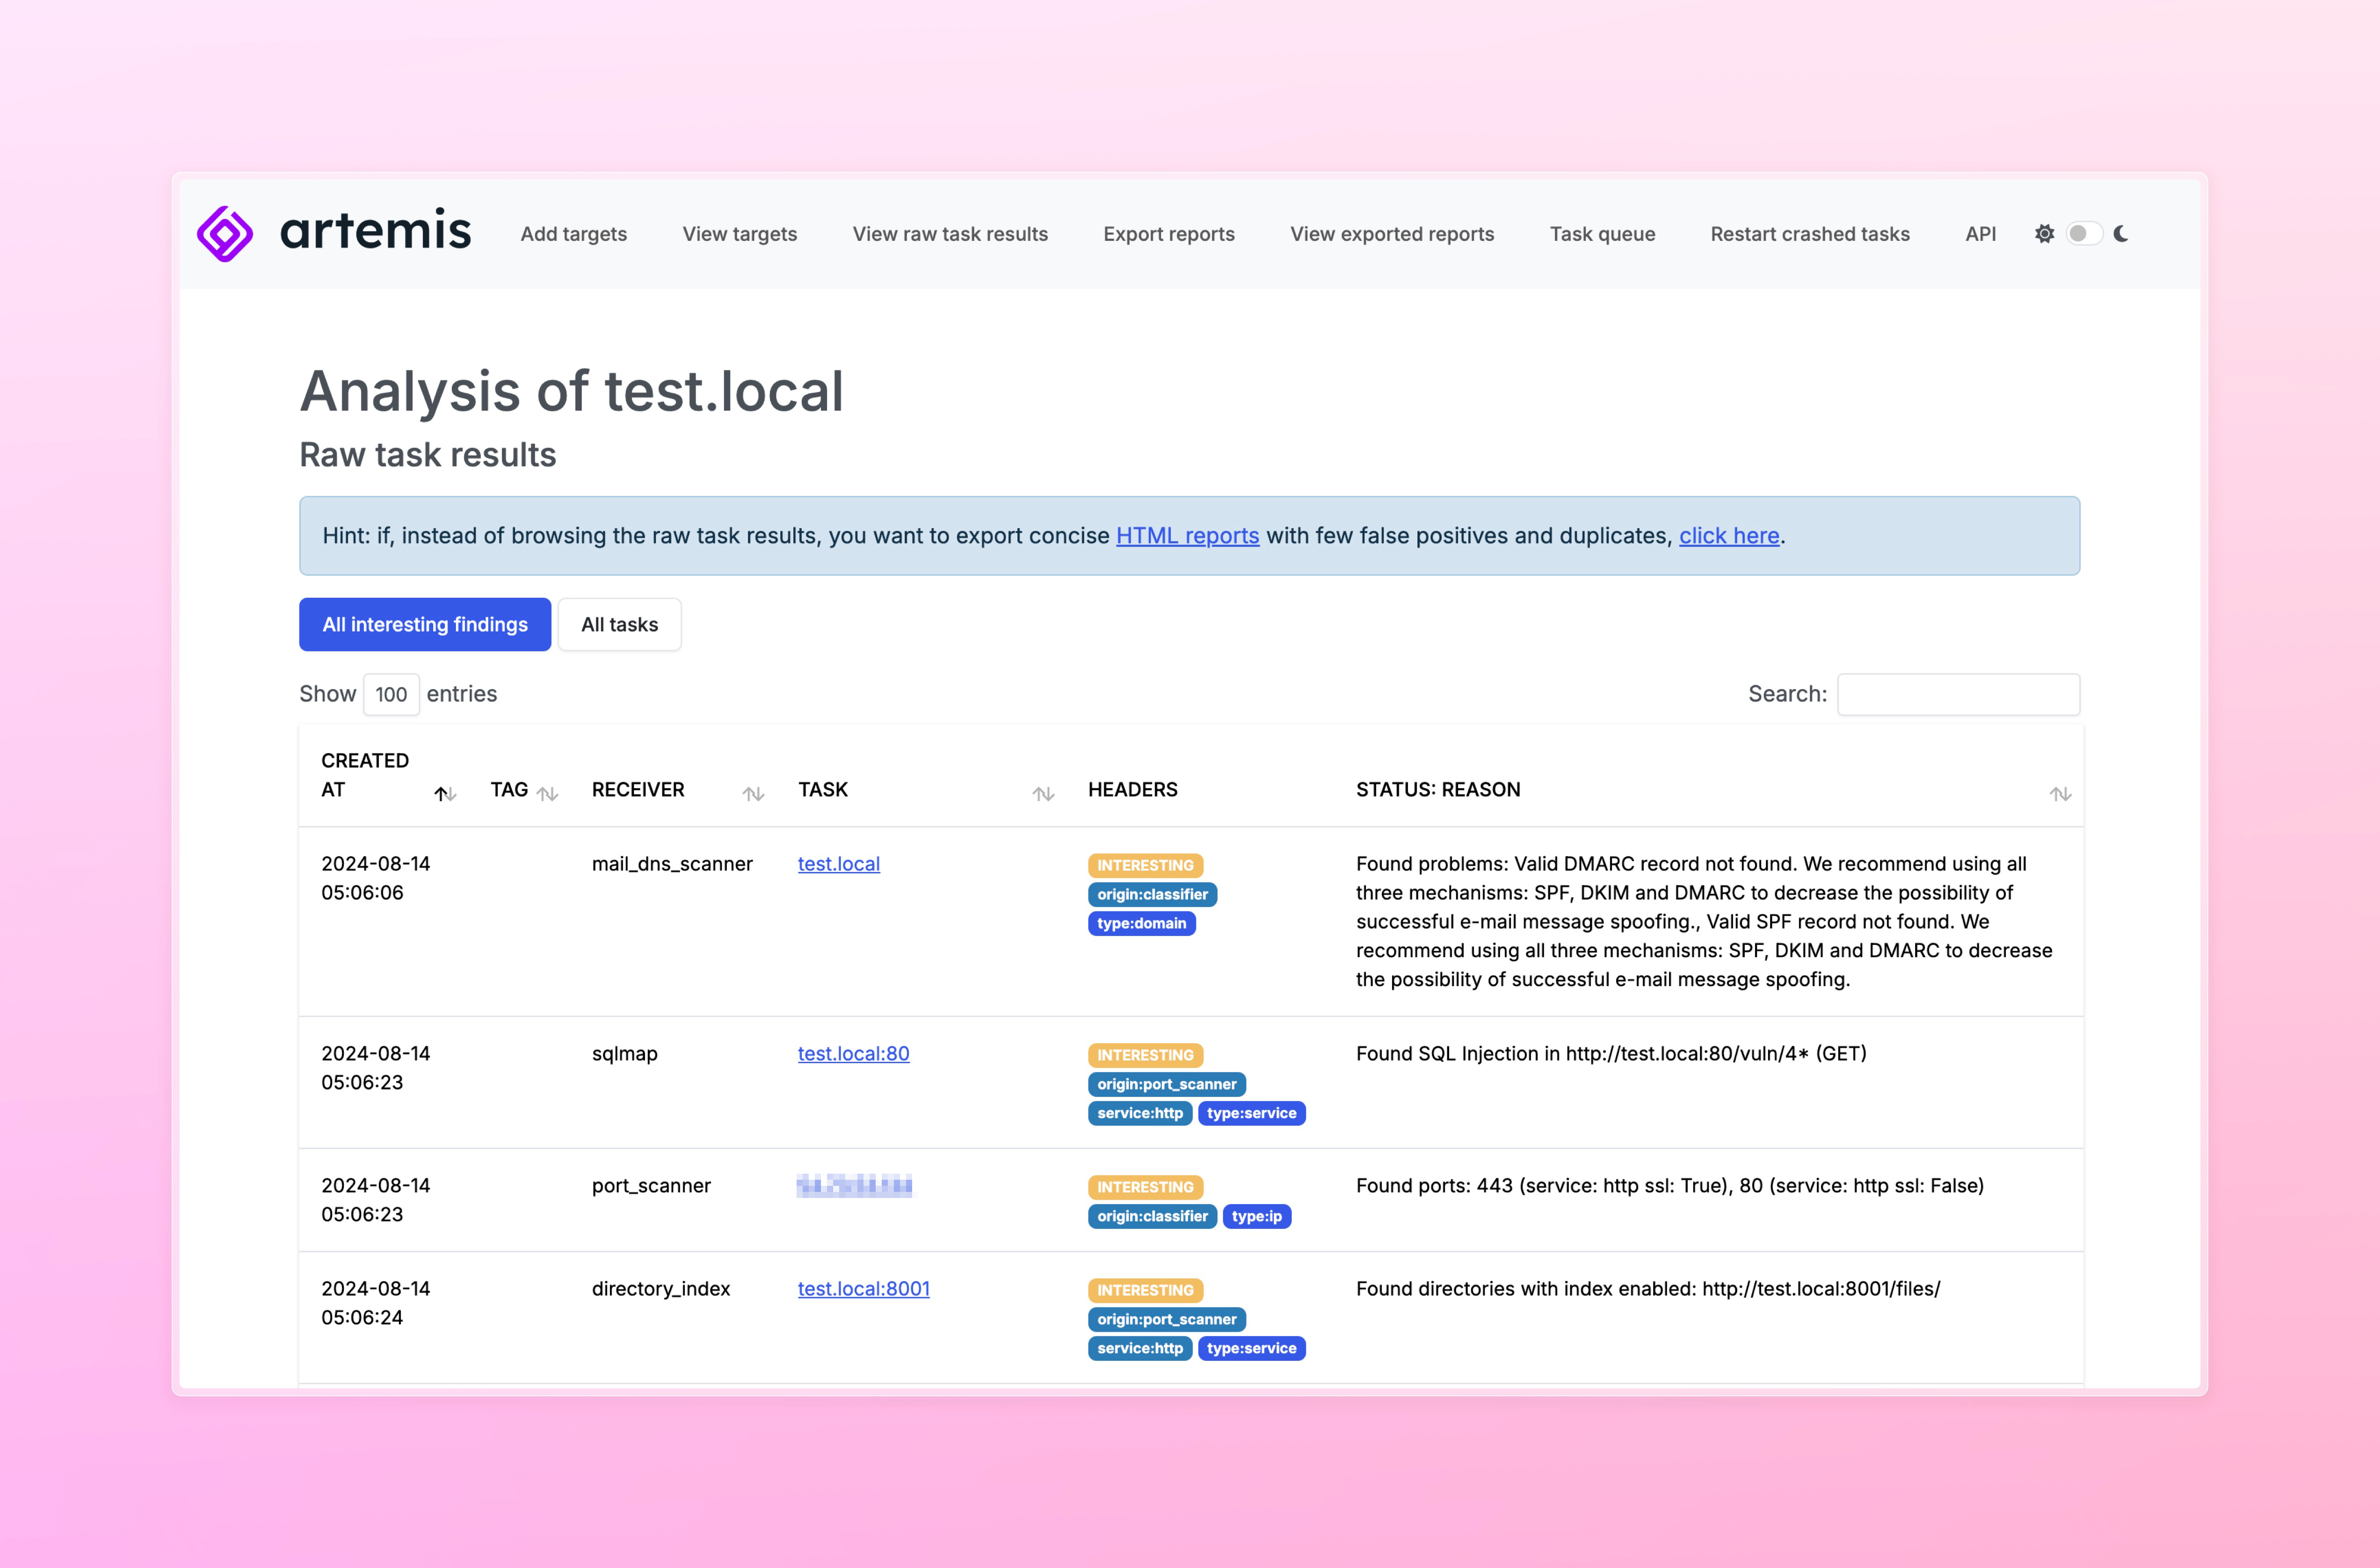 cert-polska/artemis
ماسح ضعف معياري مع إمكانيات توليد تقارير تلقائية.
 rhinosecuritylabs/cves
إثباتات مفهوم لثغرات CVE التي عثر عليها فريق Rhino Security Labs
 microcosm-cc/bluemonday
bluemonday: منظف HTML سريع بلغة golang (مستوحى من OWASP Java HTML Sanitizer) لتنظيف المحتوى الذي أنشأه المستخدم من XSS
 0xsteph/pentest-ai-agents
حوّل Claude Code إلى مساعدك في أبحاث الأمن الهجومي. وكلاء فرعيون متخصصون للذكاء الاصطناعي لاختبار الاختراق المصرح به يخططون للعمليات، ويحللون…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
مشروع OSINT، الفكرة الرئيسية منه هي جمع كل مجموعات البحث الممكنة من Google dorks والعثور على معلومات حول موقع ويب محدد: لوحات الإدارة الشائعة، أنواع…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
مدير الأخطاء في التهيئة هو قاعدة معرفية مركزية لجميع المهارات المعروفة في Microsoft Configuration Manager والإرشادات الدفاعية والتقوية المرتبطة بها.
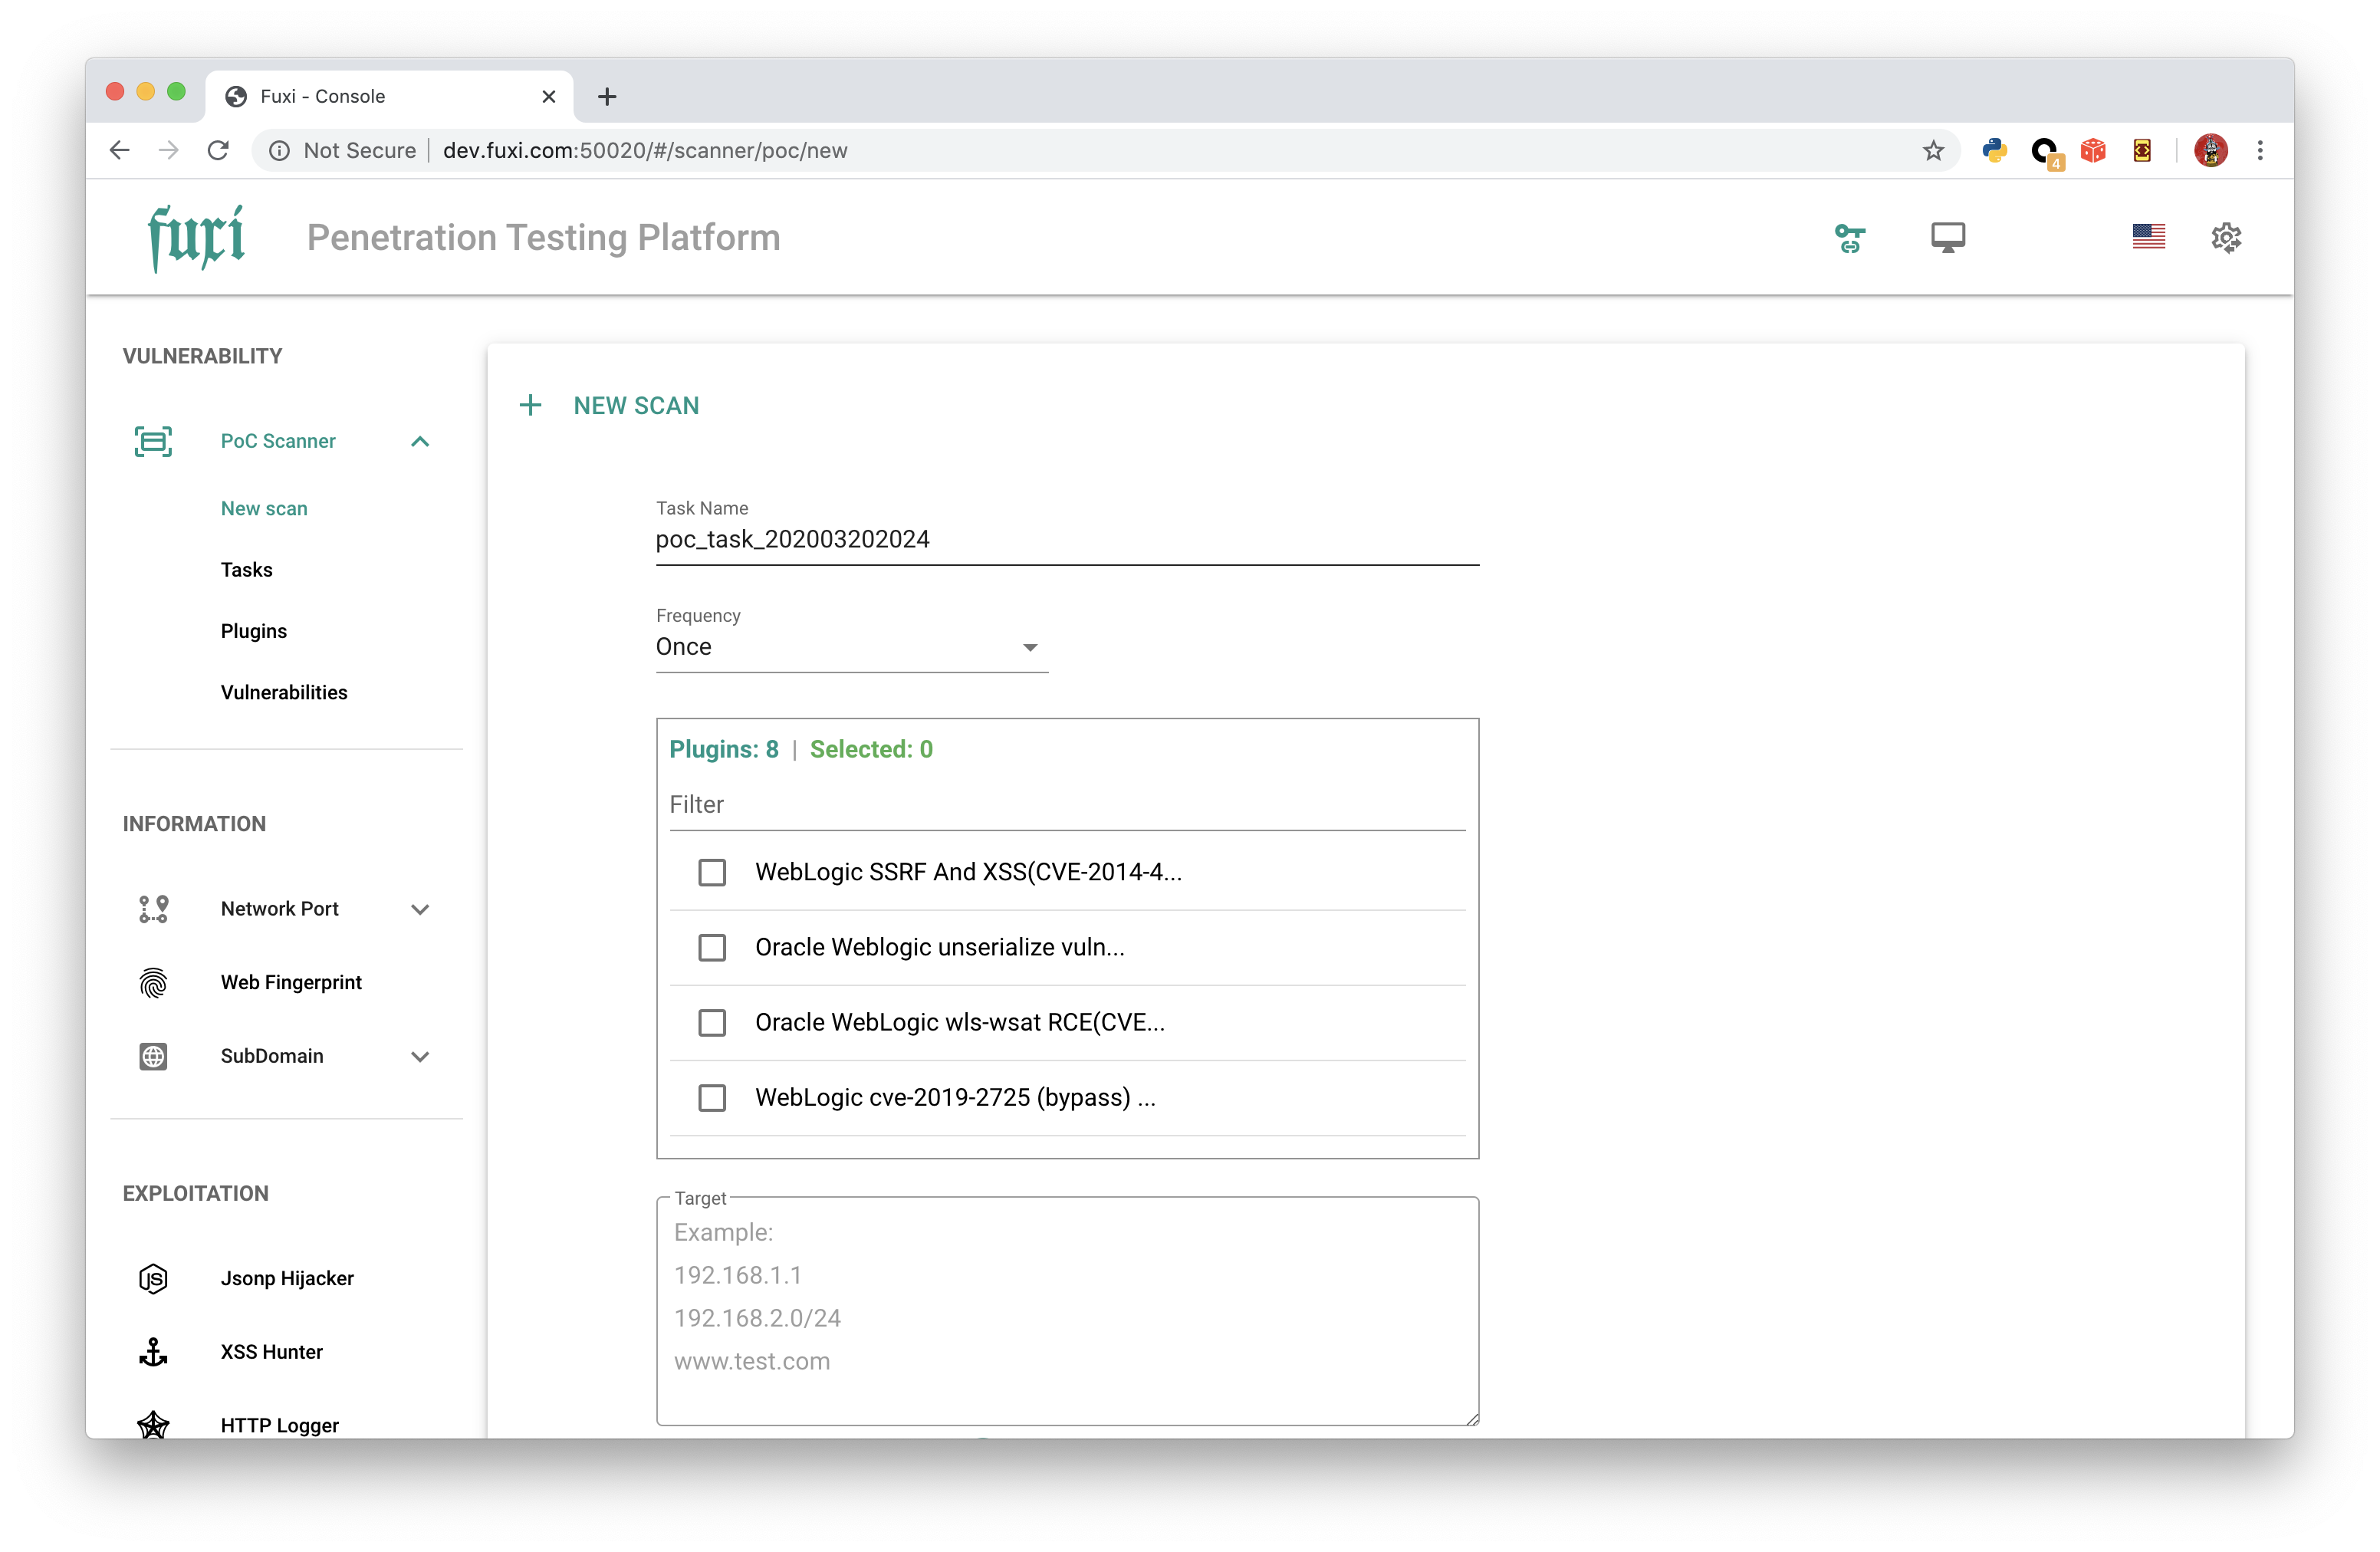 jeffzh3ng/fuxi
منصة اختبار اختراق متعددة المنصات تدعم Docker، مع واجهة ويب وواجهة برمجة تطبيقات (API) لفحص الثغرات الأمنية الآلي وتقييم الأمان.
 vanhauser-thc/thc-ipv6
مجموعة أدوات هجوم IPv6
 dnsviz/dnsviz
يحلل تفويض DNS وأمان DNSSEC من خلال فحص المُحلِّلات (resolvers) والخوادم الموثوقة (authoritative servers)، ثم يتحقق من سلوك النطاق ويشخّصه ويصوّره…
 arthepsy/ssh-audit
تدقيق خادم SSH (لافتة، تبادل المفاتيح، التشفير، MAC، الضغط، التوافق، الأمان، إلخ)
 blacktop/ipsw-diffs
ينشر فروقات لكل إصدار من إصدارات البرامج الثابتة IPSW لنظام iOS وiPadOS وmacOS، مما يتيح المقارنة على مستوى الملفات الثنائية لمكونات النظام عبر…
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…









