Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
grapefruit — مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit. | Kitploit
أدوات/GitHubGitHub/chichou/grapefruit
أمان أندرويدأمان iOSتحليل الشفرة الديناميكي (DAST)اختبار اختراق تطبيقات الجوالالهندسة العكسيةاختبار الاختراقأمن الجوالتحليل الملفات الثنائيةالأفضل في أمان iOS #11
1.4k119134منذ يوم واحدتمت المراجعة من قبل Kitploit
مشاركة
GitHub
chichou/grapefruit

grapefruit

مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.
عرض المستودعالموقع الإلكتروني

logo

Grapefruit: مجموعة أدوات مفتوحة المصدر لاختبار أمان تطبيقات الهاتف المحمول

John Discord npm version Commits contributors License

مجموعة أدوات لأدوات فحص تطبيقات الهاتف المحمول أثناء التشغيل، مدعومة بـ Frida. افحص تطبيقات الهاتف المحمول واعترض استدعاءاتها وعدّلها من خلال واجهة قائمة على الويب.

تدعم الآن كلاً من iOS وAndroid!

البدء السريع

يتطلب تشغيل خادم Frida على جهازك. اتبع أدلة الإعداد الرسمية(Android) أولاً.

npm (موصى به، يتطلب Node.js 22.18+)

npm install -g igf
igf

أو التشغيل دون تثبيت (يتطلب Node.js 22.18+)

npx igf

ثنائيات مبنية مسبقًا لنظامي macOS وLinux وWindows متاحة على GitHub Releases. يستخدم كل من تطوير المصدر والملفات التنفيذية المبنية مسبقًا Node.js؛ راجع دليل التطوير للاطلاع على سير عمل npm.

الاستخدام

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

متغيرات البيئة

المتغيرالوصفالقيمة الافتراضية
HOSTعنوان ربط الخادم127.0.0.1
PORTمنفذ الخادم31337
FRIDA_VERSIONالإصدار الرئيسي لـ Frida (16 أو 17)17
FRIDA_TIMEOUTمهلة عملية Frida (بالميلي ثانية)1000
PROJECT_DIRدليل المشروع للبيانات/التخزين المؤقت/السجلات.igf في دليل العمل الحالي

تأخذ معاملات سطر الأوامر الأولوية على متغيرات البيئة عند تعيين كليهما.
الميزات

  • اعتراض الدوال وقت التشغيل - اعتراض الدوال الأصلية والمُدارة مع تسجيل منظّم
  • اعتراض واجهات برمجة التشفير - مراقبة عمليات التشفير/فك التشفير مع التقاط البيانات
  • متصفح نظام الملفات - التنقل بين الملفات ورفعها وتنزيلها وفحصها مع معاينة سداسية عشرية/نصية
  • فحص قواعد بيانات SQLite - تصفح الجداول وتنفيذ الاستعلامات وعرض النتائج
  • بث Syslog - مراقبة سجلات النظام والوكيل في الوقت الفعلي
  • الإبلاغ عن انهيار العمليات - معالج استثناءات مع تفريغ السجلات وتتبّع الاستدعاءات
  • دعم Flutter - مراقبة قنوات أساليب المنصة واستكشاف لقطات Dart AOT والدوال والفئات والسلاسل النصية والمراجع والمكونات المستعادة
  • دعم React Native - مفتش الجسر و REPL لحقن JavaScript
  • ماسح الذاكرة - البحث في ذاكرة العملية وفحصها
  • مراقب الخصوصية - تتبّع الوصول إلى واجهات برمجة التطبيقات الحساسة (الكاميرا، الميكروفون، الموقع، المستشعرات، إلخ)
  • مفتش الخيوط - عرض خيوط العملية وإدارتها
  • متصفح الوحدات/الرموز - فحص الوحدات المحمّلة والرموز المصدّرة
  • التحليل وفك الترجمة - DEX و Flutter AOT و Hermes bytecode والشيفرة الأصلية. تتوفر مساعدة الذكاء الاصطناعي لتوليد نصوص الاعتراض

iOS

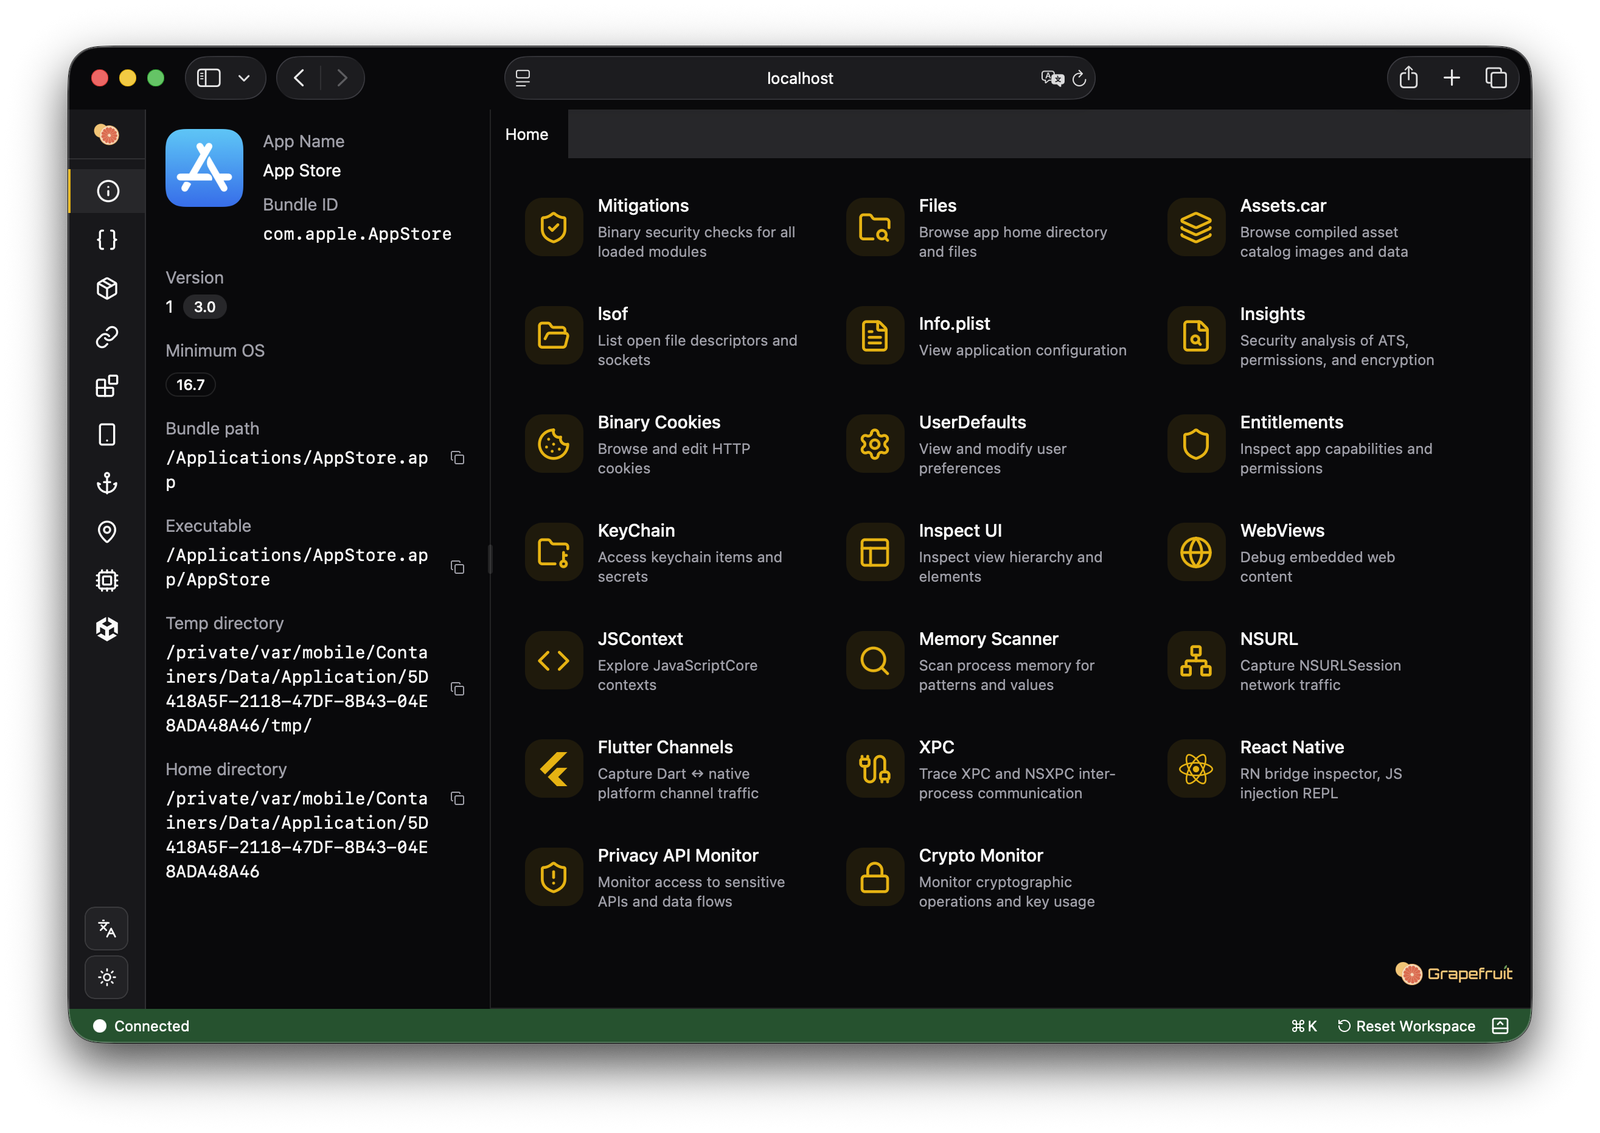
لقطة شاشة iOS
  • الوصول إلى Keychain وتعديله
  • التقاط حركة مرور جلسة NSURL (HTTP/HTTPS/WebSocket)
  • فحص WebView و JSContext مع تنفيذ JavaScript
  • تفريغ التسلسل الهرمي لواجهة المستخدم وإبراز العناصر
  • عارضو Info.plist والاستحقاقات وملفات تعريف الارتباط الثنائية
  • تجاوز المصادقة البيومترية (Touch ID / Face ID)
  • متصفح UserDefaults
  • مراقبة الحافظة وعمليات الملفات
  • انتحال الموقع الجغرافي
  • انتحال معرّف الجهاز
  • فحص فئات وأساليب Objective-C
  • مقابض الملفات المفتوحة واتصالات الشبكة (lsof)
  • تحليل الأمان (PIE، ARC، stack canaries، التشفير)
  • عارض كتالوج الأصول (Assets.car)
  • فحص رسائل XPC/NSXPC

Android

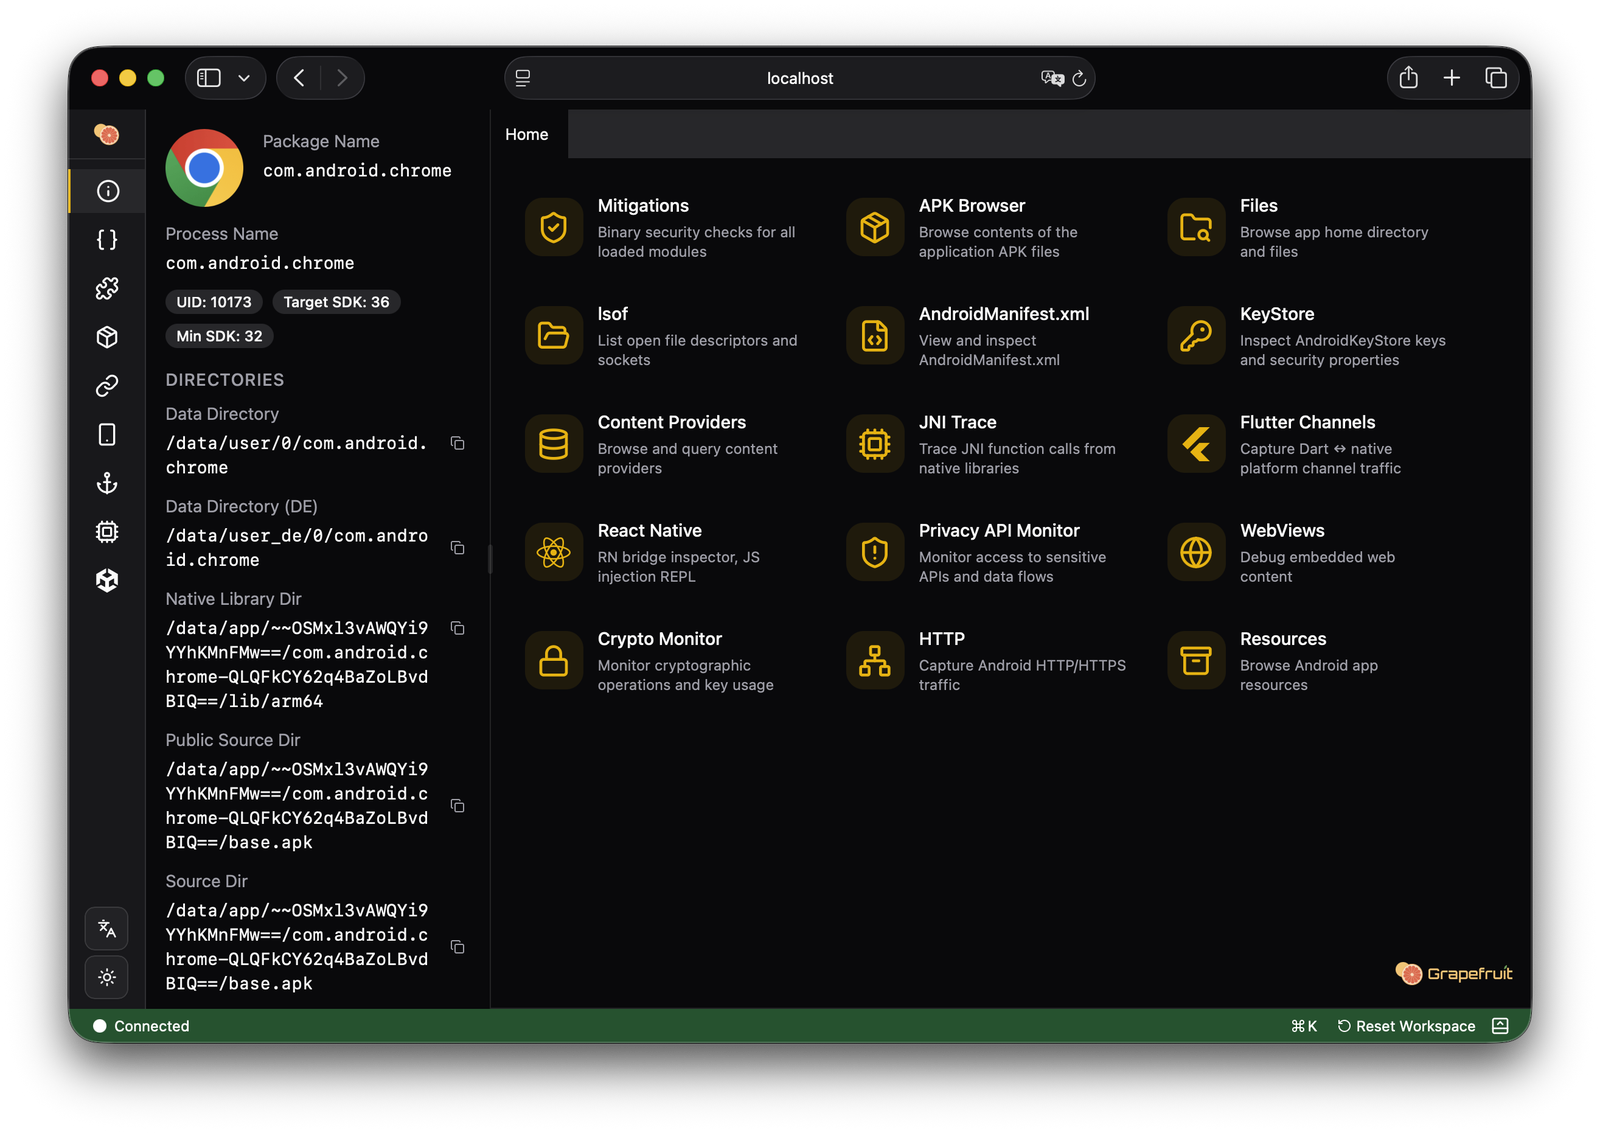
لقطة شاشة Android
  • مفكّك AndroidManifest.xml ومتصفح المكونات (الأنشطة، الخدمات، المستقبلات، المزوّدات)
  • فحص Android Keystore مع سمات المفاتيح
  • استعلام مزوّد المحتوى وإدراجه وتحديثه وحذفه
  • تتبّع استدعاءات JNI مع الوسائط والقيم المُرجعة وتتبّعات الاستدعاء
  • فحص فئات Java (الأساليب، الحقول، الواجهات)
  • بناء Intent وإطلاقه
  • مقابض الملفات المفتوحة واتصالات الشبكة (lsof)
  • التقاط حركة مرور HTTP (OkHttp، Volley، URLConnection)
  • متصفح الموارد
  • مراقبة الحافظة و SharedPreferences
  • مراقبة مستقبلات البث

التوثيق

  • CLI والخدمة الخلفية
  • التطوير
  • البنية
  • RPC
  • شكر وتقدير

النطاق والأهداف غير المرجوّة

لا يتضمن هذا المشروع تجاوزات مدمجة لحمايات مكافحة العبث:

  • تجاوز كشف Frida
  • تجاوز تثبيت شهادات SSL/TLS
  • تجاوز كشف كسر الحماية (Jailbreak) أو الروت

المبرّر: تتطور حلول RASP (الحماية الذاتية للتطبيقات وقت التشغيل) باستمرار لكشف أطر العمل الخاصة بالاعتراض. يتطلب الحفاظ على تجاوزات فعّالة جهدًا مستمرًا لمواكبة أساليب الكشف الجديدة، مما يفرض عبئًا كبيرًا في الصيانة واحتمالية حدوث مشكلات في الاستقرار. كما أن هذه التجاوزات مرتبطة ارتباطًا وثيقًا بالتطبيق المحدد، مما يجعل الحلول العامة هشّة.

بدلاً من توفير تجاوزات مدمجة هشّة، يركّز Grapefruit على قدرات الاعتراض والفحص التي تتكامل جيدًا مع أدوات التجاوز المخصصة.

الأساليب الموصى بها للتقييمات المصرّح بها حيث يكون تجاوز RASP مطلوبًا:

  1. Frida Syscall Tracer — استخدم frida-strace (Frida 17.8.0+) لتتبع استدعاءات النظام في العملية الهدف. يساعد ذلك في تحديد آثار الكشف وتحديد التصحيحات المطلوبة قبل إرفاق Grapefruit:

    frida-strace -U -f com.example.app
    

    راجع ملاحظات إصدار Frida 17.8.0 للحصول على التفاصيل.

  2. بنية متعددة الجلسات — يدعم Frida جلسات متعددة مرتبطة بالعملية نفسها. ابدأ جلسة منفصلة تحتوي على سكربتات تجاوز RASP أولاً، ثم شغّل Grapefruit. عندما يكتشف Grapefruit أن التطبيق الهدف قيد التشغيل بالفعل، فإنه يرتبط بالعملية الموجودة بدلاً من إعادة تشغيلها، مما يحافظ على أي تجاوزات سارية بالفعل.

الأمان

يرتبط Grapefruit بـ 127.0.0.1 افتراضيًا ولا يمتلك مصادقة مدمجة. واجهة الويب وواجهة API متاحتان لأي عملية محلية. ورغم أن الطلبات عبر المصادر (cross-origin) محظورة افتراضيًا (لا توجد ترويسات CORS، ويرفض Socket.IO الاتصالات عبر المصادر)، فإن هذا وحده غير كافٍ لبيئة مشتركة أو بعيدة.

إذا كنت بحاجة إلى وصول عن بُعد أو أمان متعدد المستخدمين، فضع Grapefruit خلف وكيل عكسي موثّق مثل Caddy لتوفير TLS والتحكم في الوصول والتسجيل. لا تعرّض Grapefruit مباشرةً للشبكة دون مصادقة.


الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →