
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 datasploit/datasploit
إطار عمل #OSINT لإجراء تقنيات استطلاع متنوعة على الشركات والأشخاص وأرقام الهواتف وعناوين البيتكوين وغيرها، وتجميع جميع البيانات الخام، وتقديم…
 xoreaxeaxeax/skitter-creek-bath-salts
فتح _كل شيء_ على وحدة المعالجة المركزية باستخدام تشويش DRAM
 wgpsec/aboutsecurity
كل شيء لاختبار الاختراق. | قاعدة معرفة لاختبار الاختراق، تُرسّخ منهجيات الأمن في صيغة قابلة للتنفيذ بواسطة AI Agent.
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS مكتشفة
 lmacken/pyrasite
Inject code into running Python processes
 mandatoryprogrammer/xsshunter-express
نسخة سهلة الإعداد من XSS Hunter. يتم إعدادها في خمس دقائق ولا تتطلب أي صيانة!
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ ماسح ضعف المواقع الإلكترونية ومستغل آلي
 aquasecurity/trivy-action
يشغّل Trivy كإجراء GitHub لفحص صورة حاوية Docker الخاصة بك بحثًا عن الثغرات الأمنية.
 ajinabraham/nodejsscan
nodejsscan هو ماسح أمان ثابت للكود لتطبيقات Node.js.
 cr0hn/dockerscan
أكثر ماسح أمان لـ Docker شمولية
 diego-treitos/linux-smart-enumeration
أداة تعداد لنظام لينكس لاختبار الاختراق ومسابقات CTF مع مستويات التفصيل
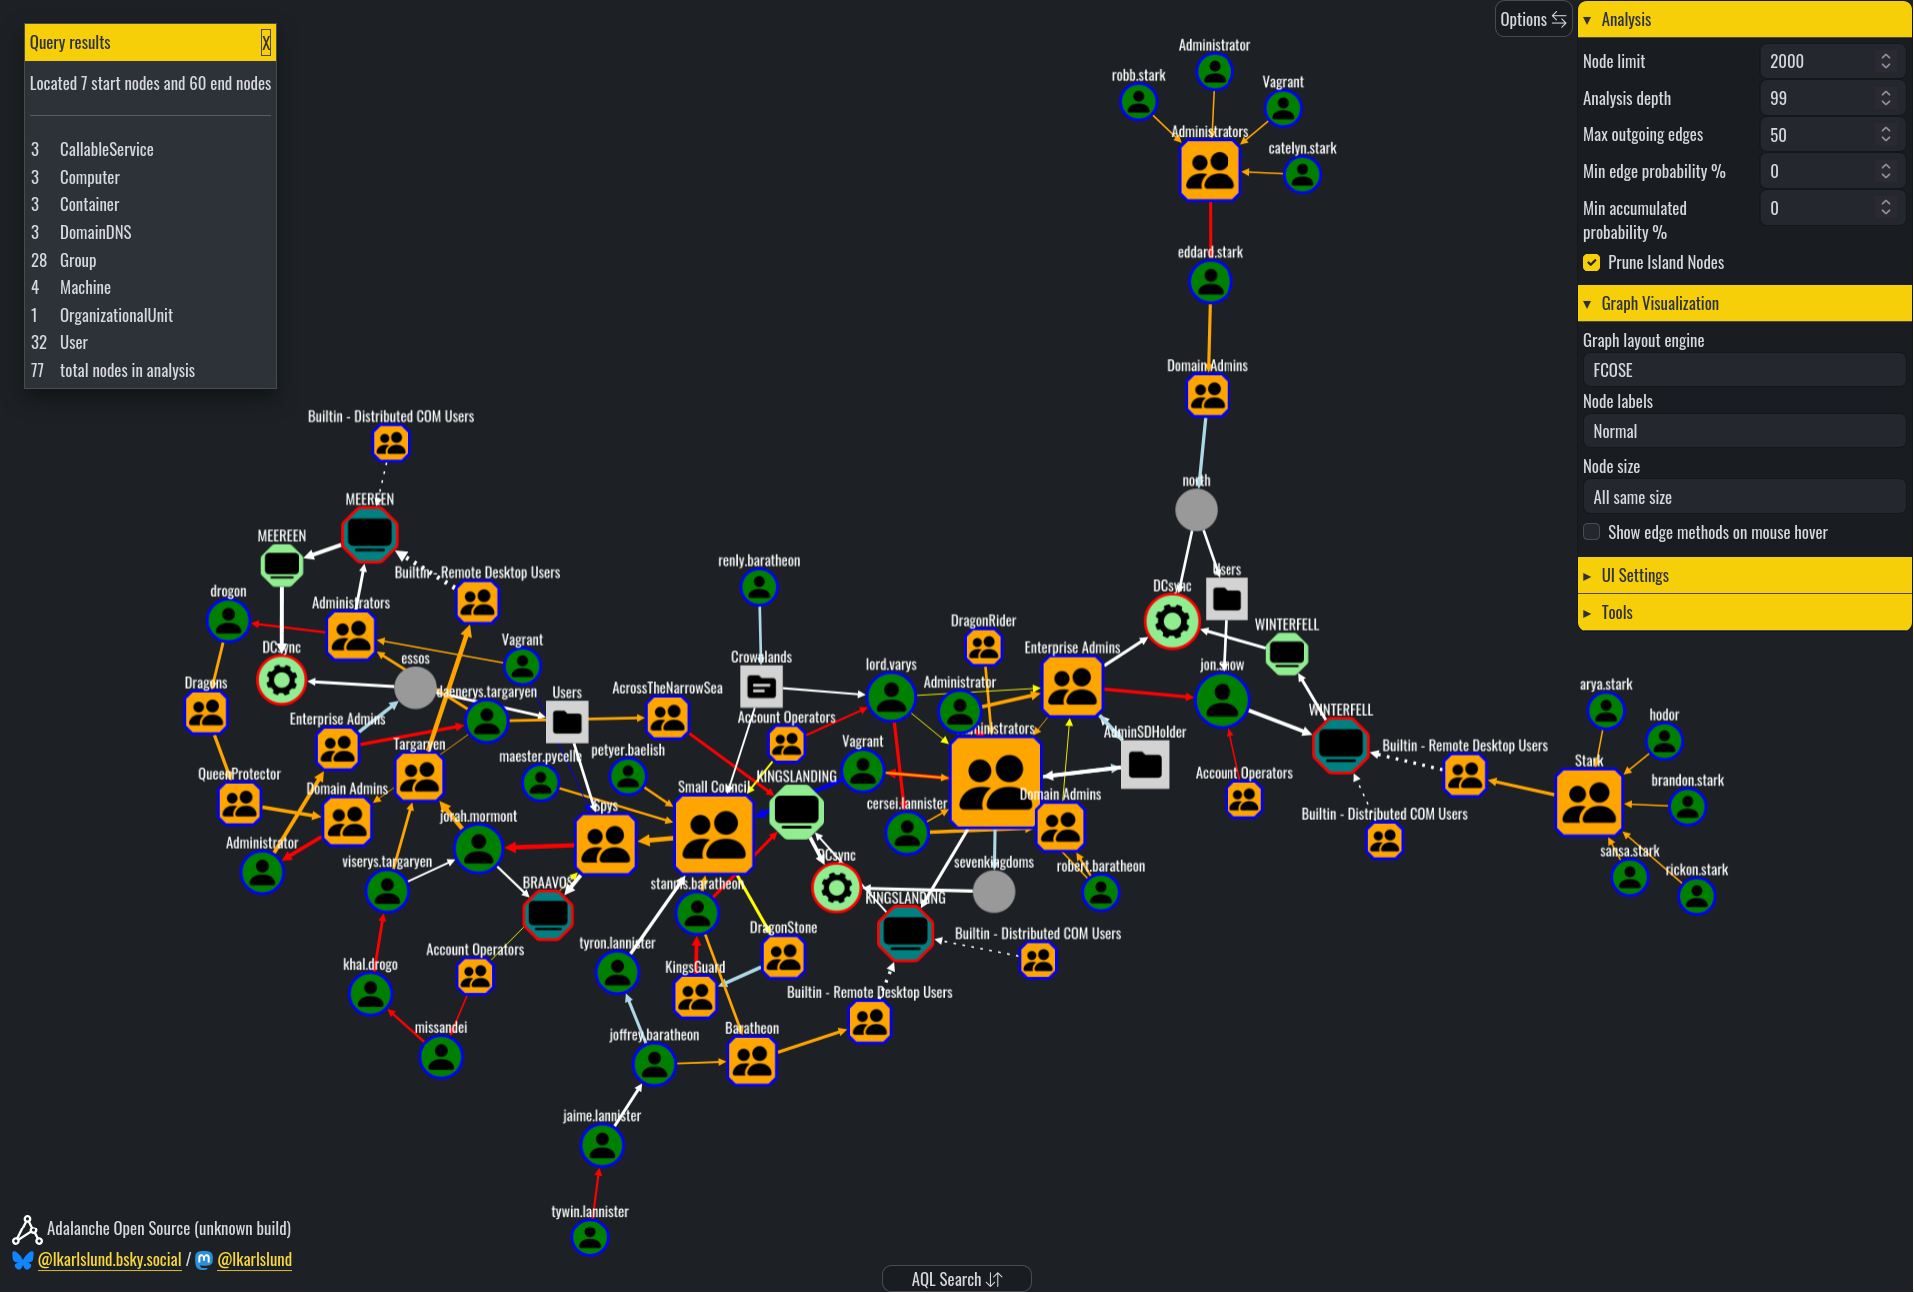 lkarlslund/adalanche
مخطط ومستكشف الرسم البياني للهجوم (Active Directory) ... من هو *حقًا* Domain Admin؟

 aress31/burpgpt
إضافة لـ Burp Suite تدمج GPT من OpenAI لإجراء مسح سلبي إضافي لاكتشاف ثغرات مخصصة للغاية، وتتيح إجراء تحليل قائم على حركة المرور من أي نوع.
 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
 xiphosresearch/exploits
كود استغلال متنوع
 sap/macos-enterprise-privileges
يمنح هذا التطبيق مستخدمي Mac في بيئات المؤسسات التحكم في إدارة أجهزتهم من خلال رفع مستوى وصولهم إلى صلاحيات المسؤول على macOS. يمكن للمستخدمين تعيين…








